
http.Transport 控制 TLS 握手超时的参数对比
http.Transport.TLSHandshakeTimeout 用来限制 Transport 执行 TLS 握手时的等待时间,零值表示不设置这一握手时限。它不是整个 HTTPS 请求的超时:建立连接看 Dialer.Timeout,等待响应头看 ResponseHeaderTimeout,整个调用还受到 Client.Timeout 与请求 Context 的约束。
我会把这些参数当成不同层级的预算,而不是给它们都填同一个数字。本篇用一个小型 HTTPS 请求程序串起参数比较与诊断入口;示例中的秒数只为说明作用范围,不是生产环境推荐值,也没有虚构的测速结果。
Go HTTP 官方地址:https://pkg.go.dev/net/http
先给小项目划定请求预算
项目目标很小:向用户控制的 HTTPS 端点发送一次 GET,在连接与握手等待之外还有总体截止时间,并能观察是否复用了连接。准备一个已经安装 Go 工具链的环境即可,代码只用标准库,不要求额外依赖。
示例约定拨号上限 2 秒、TLS 握手上限 3 秒、响应头等待上限 2 秒、请求 Context 6 秒、Client 总上限 8 秒。这样设置用于演示:即使几个局部阶段分别没超时,总体截止时间也可能先到。阶段上限不能简单相加后当成一次请求的保证耗时。
真实调用应从上游剩余预算出发,为依赖请求保留取消和错误返回时间。如果上游仅剩 1 秒,增大握手超时到 10 秒不会延长已经更早到期的 Context。小项目先把这些边界说清,比在失败后统一增大超时更有用。
把握手超时与其他参数分开比较
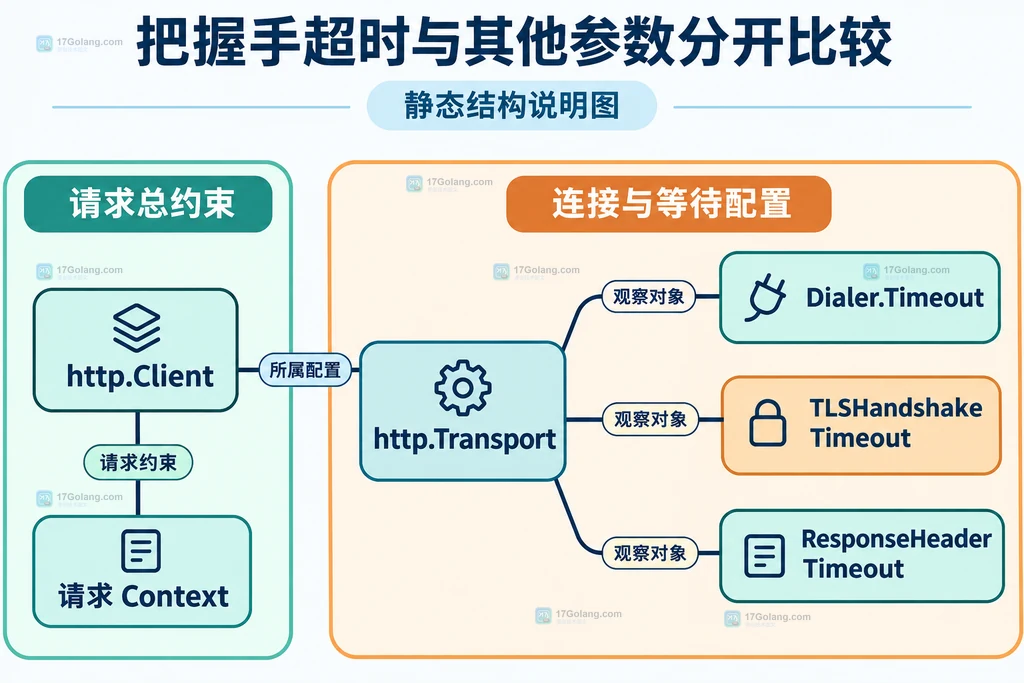
| 参数 | 主要约束范围 | 不应混淆的内容 |
|---|---|---|
| net.Dialer.Timeout | 拨号建立连接 | 不是普通 Transport TLS 握手的独立上限 |
| TLSHandshakeTimeout | TLS 握手等待 | 不是响应正文下载超时 |
| ResponseHeaderTimeout | 写完请求后等待响应头 | 不包含响应正文读取 |
| http.Client.Timeout | 连接、重定向及正文读取等总体时间 | 不是每个阶段各有一份同长预算 |
| 请求 Context | 该请求生命周期的取消与截止 | 可早于客户端上限结束请求 |
| IdleConnTimeout | 空闲连接可保留多久 | 不是正在执行的 TLS 握手超时 |
Dialer 的连接等待还可能受更早的 Deadline、Context 或系统行为影响;对同一主机的多个 IP 尝试,其超时预算也不能理解成每个地址都获得完整时长。官方 Dialer 定义:https://pkg.go.dev/net#Dialer。
ResponseHeaderTimeout 从请求及其正文写完后算起,因此不能用它约束任意慢上传。Client.Timeout 在 Do 返回后仍可能影响 Body 读取。Transport 的具体字段含义应分别看官方定义,而不是根据字段名推测。超时发生时间会受调度等因素影响,不应把日志精确到某个毫秒当作参数生效的唯一条件。
写一个保留默认配置的 HTTPS 请求程序
下面保存为 main.go。程序克隆默认 Transport 后修改配置,避免直接改全局对象;保留默认 TLS 校验,不设置跳过证书校验。它拒绝自动跟随跳转,因此一次调用的日志更容易对应同一目标。
package main

import (
    "context"
    "crypto/tls"
    "errors"
    "fmt"
    "io"
    "log"
    "net"
    "net/http"
    "net/http/httptrace"
    "net/url"
    "os"
    "time"
)

func run(args []string) error {
    if len(args) != 1 {
        return fmt.Errorf("用法: tls-budget HTTPS地址")
    }
    target, err := url.Parse(args[0])
    if err != nil || target.Scheme != "https" || target.Host == "" || target.User != nil {
        return fmt.Errorf("请输入无内嵌凭据的 HTTPS 地址")
    }
    base, ok := http.DefaultTransport.(*http.Transport)
    if !ok {
        return fmt.Errorf("默认 Transport 已被替换,请显式提供基础配置")
    }
    // 克隆后再改,避免修改进程内其他客户端共享的默认对象。
    transport := base.Clone()
    transport.DialContext = (&net.Dialer{
        Timeout: 2 * time.Second,
        KeepAlive: 30 * time.Second,
    }).DialContext
    transport.TLSHandshakeTimeout = 3 * time.Second
    transport.ResponseHeaderTimeout = 2 * time.Second
    defer transport.CloseIdleConnections()

    client := &http.Client{
        Transport: transport,
        Timeout: 8 * time.Second,
        // 本例观察一次请求,重定向响应直接交回调用方。
        CheckRedirect: func(req *http.Request, via []*http.Request) error {
            return http.ErrUseLastResponse
        },
    }
    ctx, cancel := context.WithTimeout(context.Background(), 6*time.Second)
    defer cancel()
    trace := &httptrace.ClientTrace{
        GotConn: func(info httptrace.GotConnInfo) {
            log.Printf("连接复用=%t", info.Reused)
        },
        TLSHandshakeStart: func() {
            log.Print("TLS握手开始")
        },
        TLSHandshakeDone: func(_ tls.ConnectionState, err error) {
            // 只记是否失败,不输出地址、证书内容或查询凭据。
            log.Printf("TLS握手结束,存在错误=%t", err != nil)
        },
    }
    req, err := http.NewRequestWithContext(
        httptrace.WithClientTrace(ctx, trace),
        http.MethodGet, target.String(), nil,
    )
    if err != nil { return fmt.Errorf("构建请求失败") }
    resp, err := client.Do(req)
    if err != nil {
        var netErr net.Error
        // 超时分类不等于阶段归因,需要结合 trace 与实际网络路径。
        switch {
        case ctx.Err() != nil:
            return fmt.Errorf("请求 Context 结束: %w", ctx.Err())
        case errors.As(err, &netErr) && netErr.Timeout():
            return fmt.Errorf("网络等待超时,请结合诊断回调定位")
        default:
            return fmt.Errorf("请求失败,请在受控诊断中检查网络或证书错误")
        }
    }
    defer resp.Body.Close()
    const limit = 1  limit {
        return fmt.Errorf("正文超过本例 1 MiB 上限")
    }
    fmt.Println("HTTP状态码:", resp.StatusCode)
    return nil
}

func main() {
    if err := run(os.Args[1:]); err != nil {
        log.Print(err)
        os.Exit(1)
    }
}
Clone 保留了基础 Transport 的其他配置。本例也会继承默认代理选择规则,因此实际网络路径可能经过环境指定的代理。不要在不清楚部署网络要求时静默禁用代理;若要比较直连与代理,应在受控环境中单独明确配置。
代码对超时只做类型层面的粗分类,没有把任意 net.Error.Timeout 都命名为 TLS 握手超时。为避免日志带出 URL 查询参数,示例没有直接打印底层请求错误;实际项目若需要保留详细原因,应在受控日志里脱敏记录错误链,并结合下节的回调。
运行时观察握手与连接复用
调用方可在自己有权限的环境中,把一个 HTTPS 地址作为参数运行程序。目标地址由使用者提供,本文不虚构可用测试服务器,也不以某个公网域名的响应表现代表所有环境。
# 将 TARGET_HTTPS_URL 设置为你有权限访问的 HTTPS 地址,再执行示例。
go run main.go "$TARGET_HTTPS_URL"
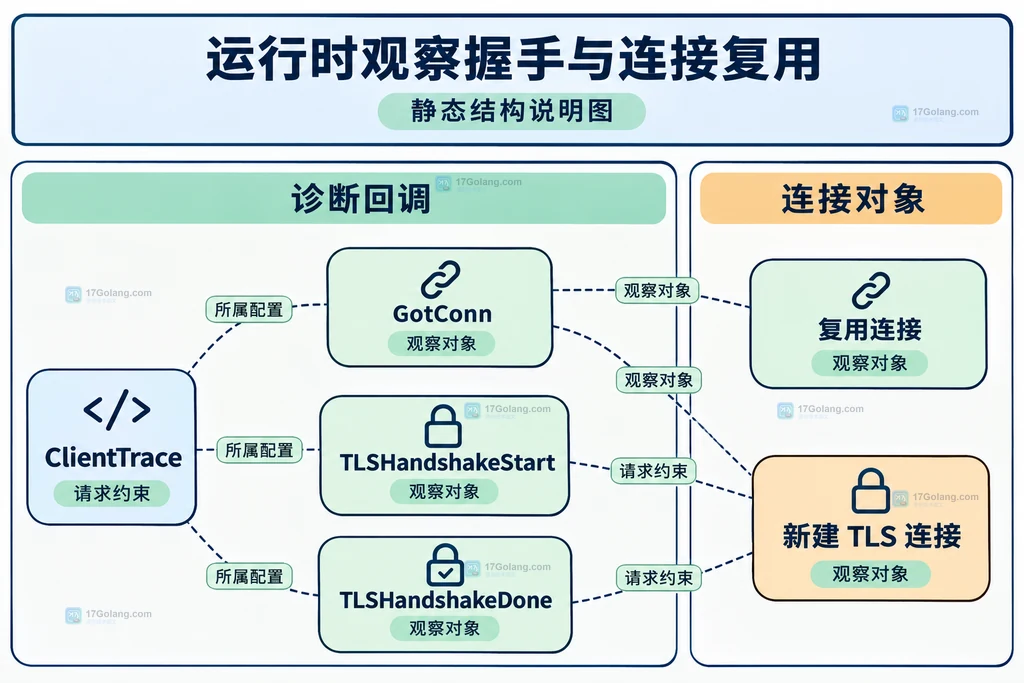
ClientTrace 中,GotConn 可以观察连接复用,TLSHandshakeStart 与 TLSHandshakeDone 可以观察握手事件。回调可能在不同 goroutine 中调用,示例使用 log 输出;若改成共享变量累计时长,应为共享状态安排同步。官方入口:https://pkg.go.dev/net/http/httptrace#ClientTrace。
看到 GotConn 的 Reused 为 true 时,这次请求可以直接使用既有连接,通常不会为该连接重新握手。反过来,没有看到 TLSHandshakeStart 也不能马上判断配置失效:可能还在 DNS、拨号或代理建隧道阶段,也可能请求已被更早的总体期限取消。代理场景还需结合具体目标与连接路径解读握手日志。
| 观察到的情况 | 下一步判断 |
|---|---|
| 握手开始后结束回调报告错误 | 区分期限、证书或其他 TLS 失败,不只看 Timeout 布尔值 |
| 无握手开始,调用已超时 | 检查拨号、代理、Context 与资源等待 |
| 连接复用,接口返回慢 | 重点看服务端处理、响应头或正文读取 |
| Do 已返回,读取正文失败 | 总体期限、传输中断或正文策略,不归为握手阶段 |
这张表给出的是阅读日志的思路,不是本文已执行的实验结果。程序没有在写作阶段发起测试请求;配图同样是静态结构说明。
集成时检查自定义拨号与共享资源
最容易漏看的例外是自定义 DialTLSContext。官方文档说明,它用于非代理 HTTPS 的自定义 TLS 连接创建;设置后,相应 HTTPS 路径不使用普通 DialContext,Transport 会忽略 TLSClientConfig 与 TLSHandshakeTimeout,并假定返回的连接已完成握手。旧的 DialTLS 钩子也应一并检查。
因此,自定义 TLS 拨号函数应自行落实连接和握手的预算、取消与失败关闭职责,不能把 Transport.TLSHandshakeTimeout 当成外层补偿。若没有必须自定义的需求,我会保留标准握手路径,减少隐藏的预算责任。相关官方字段:https://pkg.go.dev/net/http#Transport。
集成进长时间运行的服务时,Transport 和 Client 应配置一次后复用,不要每请求克隆一份。示例的 defer CloseIdleConnections 放在一次性程序结束处;服务中应由组件生命周期管理它。该方法清理空闲连接,不是取消所有在途请求的接口;在途取消由请求 Context 等机制负责。
最后检查三个具体位置:实际使用的 Client 是否绑定了这份 Transport;是否存在自定义 TLS 拨号或代理路径;上游 Context 是否比握手预算更早到期。只有确认等待确实发生在目标握手阶段,调大 TLSHandshakeTimeout 才是在调整正确的参数。
常见问题
把 TLSHandshakeTimeout 设成零会采用默认 10 秒吗?
不会。字段零值表示无握手超时。默认 Transport 自己配置了非零值;新建零值 Transport 与克隆默认 Transport 是不同做法,不能把默认对象配置当成字段的零值语义。
证书校验失败能靠增大超时解决吗?
不能把证书信任、主机名等失败当作单纯等待不够。保留证书校验,按实际证书与服务端配置处理;不要用关闭校验来替代诊断。
请求每次都没有握手日志,是否应关闭连接复用?
正常服务调用通常应保留复用。需要研究新建连接时可以在独立受控场景中设计观测,但不应为了日志完整而让生产请求全部重新建连。先确认是否复用、代理路径以及 trace 是否绑定到实际请求。
 tls.Config 设置根证书池与服务器名称的配置方法
- 上一篇
- tls.Config 设置根证书池与服务器名称的配置方法
- 下一篇
- slog.Handler 添加请求 ID 属性的工程实现
-
- Golang · Go教程 | 22分钟前 | go · https · TLS · tls.Config ServerName RootCAs Go HTTPS
- tls.Config 设置根证书池与服务器名称的配置方法
- 429浏览 收藏
-
- Golang · Go教程 | 25分钟前 | Go教程 · net/http · HTTP客户端 · 重试 · Go 请求重试 请求体 http.Client Request.GetBody
- http.Client 重试可重放请求体的设计要点
- 226浏览 收藏
-
- Golang · Go教程 | 26分钟前 | Go Cookiejar http.Client 会话Cookie http.CookieJar
- http.CookieJar 管理跨请求会话 Cookie 的实现方式
- 419浏览 收藏
-
- Golang · Go教程 | 29分钟前 | HTTP · go · httputil.ReverseProxy Go反向代理 Host请求头
- httputil.ReverseProxy 转发原始 Host 与请求头的配置方法
- 251浏览 收藏
-
- Golang · Go教程 | 30分钟前 |
- http.ResponseController 刷新长连接响应的使用边界
- 395浏览 收藏
-
- Golang · Go教程 | 33分钟前 |
- http.Server 优雅停机并等待连接收尾的实现方式
- 489浏览 收藏
-
- Golang · Go教程 | 35分钟前 | Go url.Values ParseQuery 重复查询参数 参数保序
- url.Values 读取重复查询参数的保序处理方案
- 279浏览 收藏
-
- Golang · Go教程 | 35分钟前 | 标准库 · url · Go教程 · 接口设计 · Go PathEscape URL转义 net/url.JoinPath 接口路径
- net/url.JoinPath 组合接口路径并保留转义的实践示例
- 298浏览 收藏
-
- Golang · Go教程 | 37分钟前 | Go time.LoadLocation time.ParseInLocation 时区解析
- time.ParseInLocation 解析无时区时间的时区选择方法
- 255浏览 收藏
-
- Golang · Go教程 | 41分钟前 | 并发 · 标准库 · Context · Go教程 · 工程实践 · Go 生命周期 后台任务 context.Context context.WithoutCancel
- context.WithoutCancel 拆分后台任务生命周期的设计方法
- 198浏览 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 997次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 1000次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 1121次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 1096次使用
-

- MMBench
- MMBench是由上海人工智能实验室等机构联合推出的多模态基准测试平台,提供细粒度能力评估、大规模数据集及VLMEvalKit工具。本文详细介绍其核心功能、安装使用方法及应用场景,助力开发者全面评估多模态模型性能。
- 937次使用
-
- Java 性能优化上线清单:从定位、改造到灰度发布
- 2026-06-11 860浏览
-
- Spring Boot 压测验证:Gatling、JMeter 与性能回归门禁
- 2026-06-11 843浏览
-
- Java NMT 非堆内存排查:Direct Buffer、线程栈与 Metaspace 分析
- 2026-06-11 826浏览
-
- Spring Boot 容器内存优化:JVM 堆、非堆与 MaxRAMPercentage
- 2026-06-11 809浏览
-
- Tomcat 连接与线程参数调优:maxThreads、acceptCount 与 KeepAlive
- 2026-06-11 792浏览


