
httptest.NewTLSServer 测试证书校验分支的实践示例
我在给 HTTP 客户端补 HTTPS 测试时,最容易混淆的是“服务启动成功”和“客户端证书校验成功”其实是两件事。httptest.NewTLSServer 会启动带测试证书的本地 HTTPS 服务;默认客户端并不信任这张证书,而 server.Client() 才是配套的可信测试客户端。要覆盖证书校验分支,就把这两个客户端都保留下来分别断言。
官方文档:https://pkg.go.dev/net/http/httptest
- 用默认
http.Client断言 TLS 握手因未知 CA 失败。 - 用
server.Client()断言同一个测试服务可以正常返回 HTTP 响应。 - 把证书错误、状态码和响应体分开检查,不用
InsecureSkipVerify掩盖配置问题。
先把测试服务和证书边界固定下来
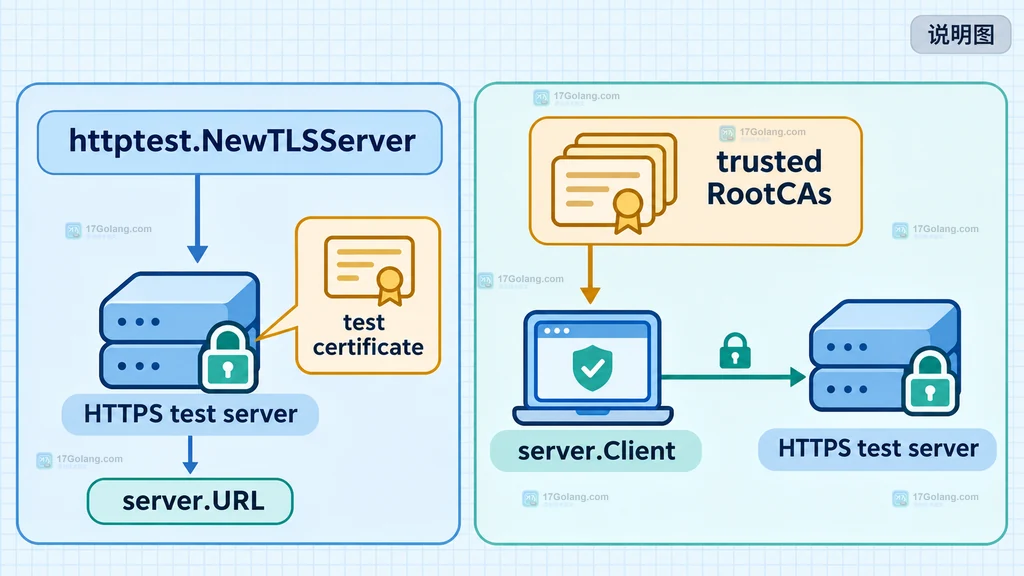
这个 API 返回的 Server 已经开始监听本地回环地址,URL 是 https:// 开头。测试结束时要调用 Close,否则重复运行测试时容易留下连接和端口噪声。下面的处理器只返回一个健康检查文本,故意不把业务逻辑和 TLS 诊断混在一起。
func TestTLSCertificateBranches(t *testing.T) {
	// 使用固定响应,把证书问题与业务响应分离。
	server := httptest.NewTLSServer(http.HandlerFunc(func(w http.ResponseWriter, r *http.Request) {
		// 只有健康检查路径进入成功分支。
		if r.URL.Path != "/healthz" {
			http.NotFound(w, r)
			return
		}
		w.WriteHeader(http.StatusOK)
		_, _ = w.Write([]byte("ok"))
	}))
	defer server.Close() // 释放监听器,并关闭测试客户端的空闲连接

	// 后续分别使用默认客户端和测试服务提供的客户端。
}
如果测试代码要先修改 EnableHTTP2 或 TLS,应在第一次调用 Client、Start 或 StartTLS 之前完成;NewTLSServer 本身已经替你启动了服务。
用默认客户端覆盖证书校验失败分支
第一条分支不是“请求接口失败”,而是 TLS 握手阶段就没有建立可信连接。默认客户端没有 httptest 生成的根证书,因此请求 server.URL 应该失败。用 errors.As 向下拆错误,比比较整段字符串稳定。
// 默认客户端不信任 httptest 的临时证书,应在握手阶段失败。
	_, err := http.Get(server.URL + "/healthz")
	if err == nil {
		t.Fatal("default client unexpectedly trusted the test certificate")
	}

	var unknownCA x509.UnknownAuthorityError
	if !errors.As(err, &unknownCA) {
		t.Fatalf("want x509.UnknownAuthorityError, got %v", err)
	}
这个断言的意义是确认“证书未被信任”这条路径确实被覆盖,而不是把任何网络错误都算成通过。若测试环境对错误链做了额外包装,至少仍应保留“请求必须失败”的主断言,并在日志中打印原始错误。
用 server.Client 覆盖成功分支
Server.Client() 会返回已经配置好信任测试证书的客户端。它不是生产环境客户端,也不应该被抽成全局共享实例;在本测试里直接使用并在响应后关闭 body 即可。
// server.Client 已经把测试证书放进自己的信任配置。
	client := server.Client()
	resp, err := client.Get(server.URL + "/healthz")
	if err != nil {
		t.Fatalf("trusted test client request failed: %v", err)
	}
	defer resp.Body.Close() // 即使只读少量响应,也要释放连接复用资源

	if resp.StatusCode != http.StatusOK {
		t.Fatalf("want status 200, got %d", resp.StatusCode)
	}
	body, err := io.ReadAll(resp.Body)
	if err != nil {
		t.Fatalf("read response body: %v", err)
	}
	if string(body) != "ok" {
		t.Fatalf("want body ok, got %q", body)
	}
把分支断言和业务响应分开
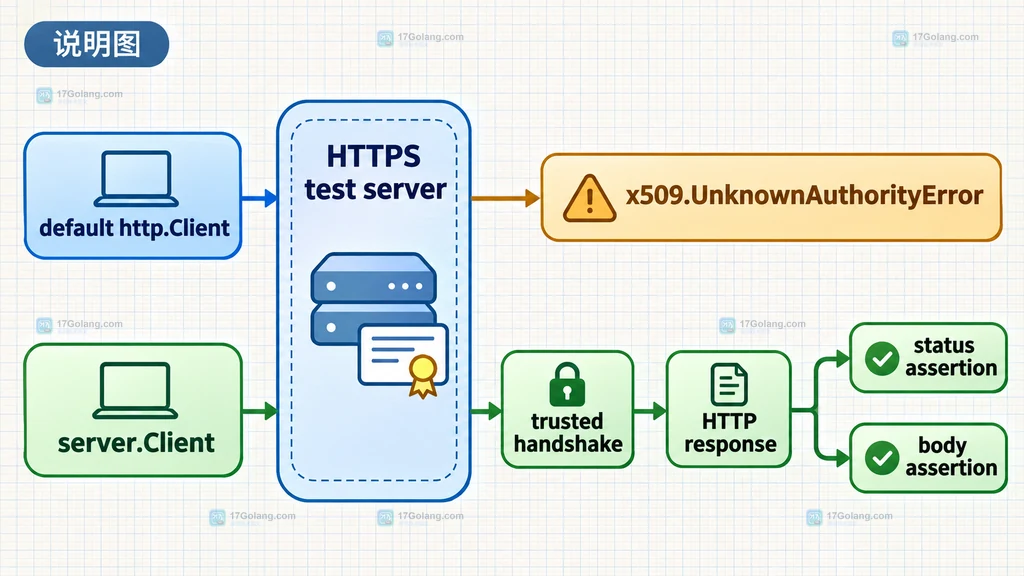
我通常按下面的顺序读失败信息:先看有没有拿到 resp,再看 HTTP 状态码,最后看响应体。没有 resp 时,问题还在 DNS、连接或 TLS;拿到 resp 后,才进入处理器和业务断言。
| 客户端 | 预期结果 | 适用目的 |
|---|---|---|
http.DefaultClient | 握手失败,匹配 x509.UnknownAuthorityError | 覆盖证书不受信任路径 |
server.Client() | 建立 HTTPS 连接并返回 200 | 覆盖可信测试请求路径 |
| 自定义 client | 复制可信 Transport 后再断言 | 模拟超时、代理或重试策略 |
检查自定义客户端的边界
如果被测函数要求传入自己的 *http.Client,可以从 server.Client().Transport 复制一份 *http.Transport,再设置测试需要的超时或代理。不要直接把 InsecureSkipVerify: true 当作修复,它会让测试绕过正在验证的证书逻辑,最终只能证明“跳过检查后请求能通”。
// 复制 httptest 的可信根配置,再叠加被测客户端的超时策略。
	baseTransport, ok := server.Client().Transport.(*http.Transport)
	if !ok {
		t.Fatal("httptest client does not expose an *http.Transport")
	}
	customTransport := baseTransport.Clone()
	customClient := &http.Client{
		Transport: customTransport,
		Timeout:   2 * time.Second, // 只模拟调用方超时,不改变证书校验
	}

	resp, err = customClient.Get(server.URL + "/healthz")
	if err != nil {
		t.Fatalf("custom trusted client request failed: %v", err)
	}
	defer resp.Body.Close()
这套写法的边界很清楚:NewTLSServer 负责提供测试服务和临时证书,server.Client 负责提供匹配的信任配置,测试本身负责把握手结果与业务结果拆开。需要验证真实 CA、主机名或证书轮换时,应另写集成测试,不要把这条本地测试路径当成生产 TLS 验证的替代品。
相关问题
为什么直接使用 http.Get 会失败?
因为默认客户端的根证书池不包含 httptest.NewTLSServer 使用的测试证书,失败发生在 HTTP 请求进入处理器之前。
server.Client 返回的客户端能否用于生产代码?
不建议。它的信任配置只服务于当前测试服务器,适合注入被测函数,不代表生产环境的 CA、代理和超时策略。
什么时候需要 Clone Transport?
当被测客户端还需要自定义超时、代理或连接策略时再复制;只想请求测试服务时,直接使用 server.Client() 更简单。
 http.Client 重试可重放请求体的设计要点
- 上一篇
- http.Client 重试可重放请求体的设计要点
- 下一篇
- tls.Config 设置根证书池与服务器名称的配置方法
-
- Golang · Go教程 | 18分钟前 | Go http.Transport http.Client TLS握手超时 TLSHandshakeTimeout
- http.Transport 控制 TLS 握手超时的参数对比
- 373浏览 收藏
-
- Golang · Go教程 | 22分钟前 | go · https · TLS · tls.Config ServerName RootCAs Go HTTPS
- tls.Config 设置根证书池与服务器名称的配置方法
- 429浏览 收藏
-
- Golang · Go教程 | 25分钟前 | Go教程 · net/http · HTTP客户端 · 重试 · Go 请求重试 请求体 http.Client Request.GetBody
- http.Client 重试可重放请求体的设计要点
- 226浏览 收藏
-
- Golang · Go教程 | 26分钟前 | Go Cookiejar http.Client 会话Cookie http.CookieJar
- http.CookieJar 管理跨请求会话 Cookie 的实现方式
- 419浏览 收藏
-
- Golang · Go教程 | 29分钟前 | HTTP · go · httputil.ReverseProxy Go反向代理 Host请求头
- httputil.ReverseProxy 转发原始 Host 与请求头的配置方法
- 251浏览 收藏
-
- Golang · Go教程 | 30分钟前 |
- http.ResponseController 刷新长连接响应的使用边界
- 395浏览 收藏
-
- Golang · Go教程 | 33分钟前 |
- http.Server 优雅停机并等待连接收尾的实现方式
- 489浏览 收藏
-
- Golang · Go教程 | 35分钟前 | Go url.Values ParseQuery 重复查询参数 参数保序
- url.Values 读取重复查询参数的保序处理方案
- 279浏览 收藏
-
- Golang · Go教程 | 35分钟前 | 标准库 · url · Go教程 · 接口设计 · Go PathEscape URL转义 net/url.JoinPath 接口路径
- net/url.JoinPath 组合接口路径并保留转义的实践示例
- 298浏览 收藏
-
- Golang · Go教程 | 37分钟前 | Go time.LoadLocation time.ParseInLocation 时区解析
- time.ParseInLocation 解析无时区时间的时区选择方法
- 255浏览 收藏
-
- Golang · Go教程 | 41分钟前 | 并发 · 标准库 · Context · Go教程 · 工程实践 · Go 生命周期 后台任务 context.Context context.WithoutCancel
- context.WithoutCancel 拆分后台任务生命周期的设计方法
- 198浏览 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 997次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 1000次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 1121次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 1096次使用
-

- MMBench
- MMBench是由上海人工智能实验室等机构联合推出的多模态基准测试平台,提供细粒度能力评估、大规模数据集及VLMEvalKit工具。本文详细介绍其核心功能、安装使用方法及应用场景,助力开发者全面评估多模态模型性能。
- 937次使用
-
- Go map 并发写 panic 怎么办:从共享 map 到可控写入路径
- 2026-06-30 123浏览
-
- 一文详解Go语言单元测试的原理与使用
- 2022-12-29 377浏览
-
- Golang 单元测试和基准测试实例详解
- 2022-12-23 275浏览
-
- go语言中的defer关键字
- 2023-02-17 150浏览
-
- 一文带你了解Go语言中的单元测试
- 2022-12-27 485浏览


