
Vite 环境变量为什么需要 VITE_ 前缀
Vite 之所以默认要求自定义环境变量使用 VITE_ 前缀,不是为了增加记忆成本,而是为了划出一条明确的客户端暴露边界:带此前缀的变量会在构建时进入浏览器代码,未带此前缀的变量默认不会出现在 import.meta.env 中。
因此,VITE_API_BASE_URL 适合放公开的接口地址,DB_PASSWORD、私有 API Key 和服务器令牌则应该留在后端。Vite 官方地址:
官方地址:https://vite.dev/guide/env-and-mode.html
把 VITE_ 理解成“允许进入客户端构建产物的公开配置前缀”,而不是“让变量变得安全的加密开关”,就不会把密钥误写进前端。
先建立客户端暴露边界
Vite 会把环境变量放到特殊的 import.meta.env 对象中。默认规则很简单:以 VITE_ 开头的自定义变量可以被客户端代码读取,其他自定义变量不参与这条暴露路径。这个规则让“哪些值可以进入浏览器”变成代码审查时一眼可见的约定。
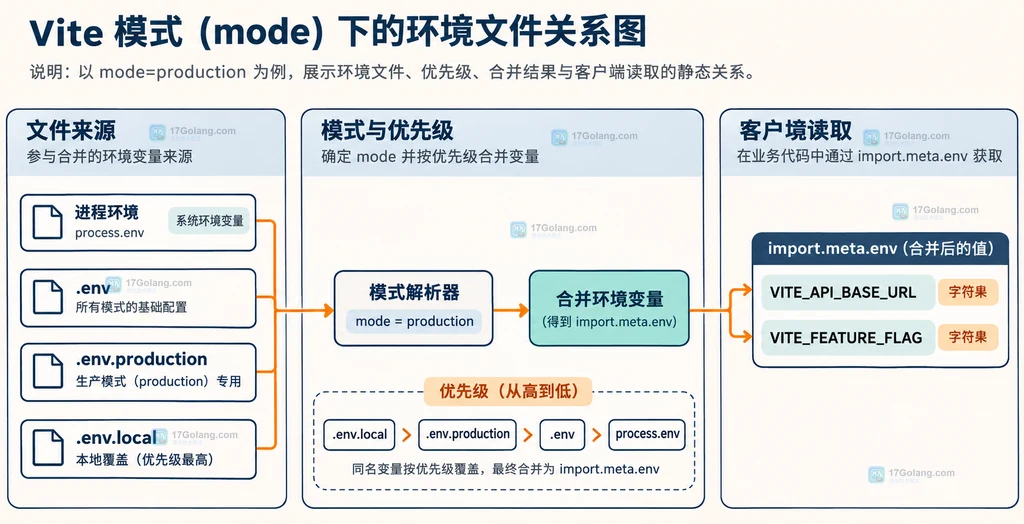
例如下面的文件中,只有前缀匹配的变量会沿着客户端构建链路继续向前:
# 公开配置可以被浏览器代码读取;密码必须留在服务端
VITE_API_BASE_URL=https://api.example.test
VITE_APP_TITLE=控制台
DB_PASSWORD=只在后端使用
// 前端只能读取被 Vite 暴露的公开变量
const apiBaseUrl = import.meta.env.VITE_API_BASE_URL
const databasePassword = import.meta.env.DB_PASSWORD

console.log(apiBaseUrl) // 可以得到字符串值
console.log(databasePassword) // undefined,不应把它改名后塞进前端
这里的“不能读取”不是权限系统,也不是把秘密加密后藏起来;它只是 Vite 默认不把该变量替换进客户端代码。真正的秘密仍然应该由服务端读取,并通过受控接口返回必要的业务结果。
用 import.meta.env 读取公开配置
变量读取方式是 import.meta.env.变量名。需要注意的是,Vite 会把环境变量解析成字符串,所以布尔值和数字都要在业务边界处显式转换,避免把字符串 "false" 当成布尔值 false 处理。
// 在应用启动边界统一转换公开配置,避免各组件重复判断
const apiBaseUrl = import.meta.env.VITE_API_BASE_URL
const debugEnabled = import.meta.env.VITE_DEBUG === 'true'
const retryCount = Number.parseInt(import.meta.env.VITE_RETRY_COUNT ?? '3', 10)

export const runtimeConfig = {
  apiBaseUrl,
  debugEnabled,
  retryCount: Number.isNaN(retryCount) ? 3 : retryCount,
}
这个写法把“配置缺失”和“配置类型”集中在一个位置处理。组件只消费 runtimeConfig,不会在多个文件里各自猜测字符串含义。
按 mode 组织 .env 文件
Vite 会加载通用文件和模式文件。常见组合是 .env、.env.local、.env.production 与 .env.production.local。执行 vite build 时默认处于 production mode,模式专用文件的值优先于通用文件;已经存在于启动进程中的环境变量优先级更高。
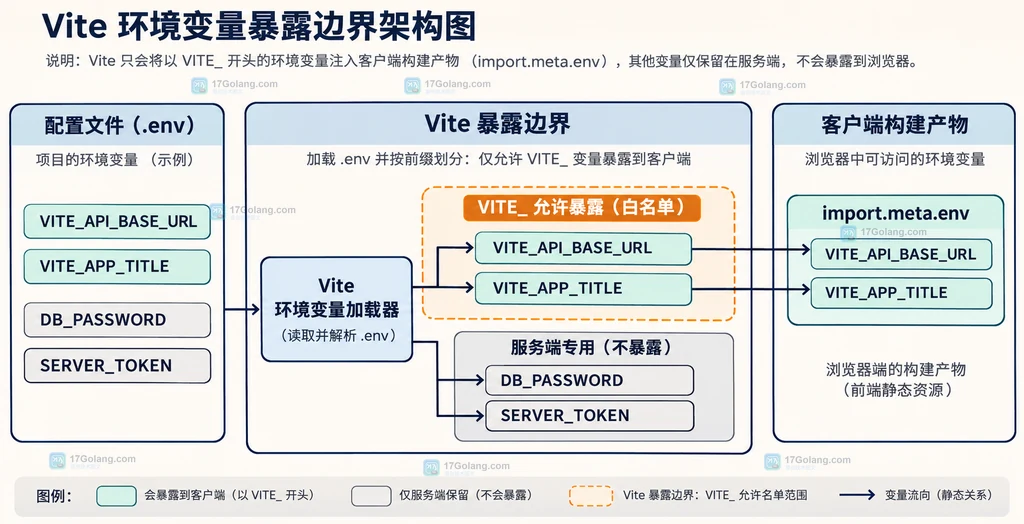
# 通用值:所有模式都可使用
VITE_API_BASE_URL=https://api.example.test

# .env.production:生产构建覆盖同名公开配置
VITE_API_BASE_URL=https://api.example.com

# 使用自定义模式时,改为读取 .env.staging
npm run build -- --mode staging
.env.*.local 适合本机差异配置,并应加入 Git 忽略规则。修改环境文件后要重启开发服务器,因为 Vite 会在启动阶段加载这些文件,运行中的进程不会自动重新读取。
排查前缀不生效和类型误判
遇到 undefined 时,按下面的顺序判断,通常不需要改 Vite 配置:
| 现象 | 优先检查 | 处理方式 |
|---|---|---|
| 变量是 undefined | 名字是否以 VITE_ 开头 | 确认拼写与大小写,再重启开发服务器 |
| 开发环境有值,构建没有 | 当前 mode 和对应文件 | 检查 .env.production 或显式传入 --mode |
| 0、false 判断异常 | 所有值是否按字符串读取 | 使用 Number、=== 'true' 等显式转换 |
| 改文件后仍是旧值 | 进程是否已经重新启动 | 停止并重新启动 Vite dev server |
另外,import.meta.env.MODE 和 process.env.NODE_ENV 不是一回事。前者描述 Vite 的 mode,后者描述 Node 环境;不要只改一个变量就假定两者会同步。
谨慎调整 envPrefix
如果团队已经有稳定的公开配置命名,也可以在 Vite 配置里设置 envPrefix,让多个明确的前缀进入客户端。例如允许 PUBLIC_ 与默认的 VITE_:
import { defineConfig } from 'vite'

export default defineConfig({
  // 只扩大公开变量集合,不把后端秘密变成前端变量
  envPrefix: ['VITE_', 'PUBLIC_'],
})
不要把 envPrefix 设为空字符串。空前缀会让环境变量整体暴露,Vite 官方配置文档也明确把它列为安全风险。即使自定义了前缀,也要继续坚持“前端只放公开配置”的边界。
最后的判断清单
- 客户端需要的值是否确实是公开配置,而不是凭据或服务器内部状态?
- 变量名是否以当前配置允许的前缀开头,且大小写完全一致?
- 当前命令使用的是哪个 mode,目标文件是否真的被加载?
- 字符串、数字和布尔值是否在配置入口统一转换?
- 修改 .env 后是否重启了 Vite 进程?
常见问题
为什么 .env 里写了 API_KEY,前端却读不到?
因为默认前缀是 VITE_。如果它是浏览器确实需要的公开地址,可以改成 VITE_API_KEY 这样的命名;如果它是真正的密钥,则不应该暴露给前端,应改成由后端代为调用。
VITE_ 变量能不能放 API Key?
不能把前缀当作保密措施。Vite 会在构建时把公开变量写入客户端资源,拿到网页资源的人也可能看到它。只有不敏感的公开配置才适合使用此前缀。
能不能直接读取 process.env?
在浏览器端代码里应优先使用 import.meta.env。Vite 的客户端替换规则围绕这个对象工作,服务端配置则应留在服务端运行时。
 WebSocket 关闭码怎样区分正常断开和异常
- 上一篇
- WebSocket 关闭码怎样区分正常断开和异常
- 下一篇
- 暂无
-
- 文章 · 前端 | 24分钟前 |
- WebSocket 关闭码怎样区分正常断开和异常
- 172浏览 收藏
-
- 文章 · 前端 | 26分钟前 |
- URLSearchParams 加号与空格编码的处理方法
- 163浏览 收藏
-
- 文章 · 前端 | 28分钟前 |
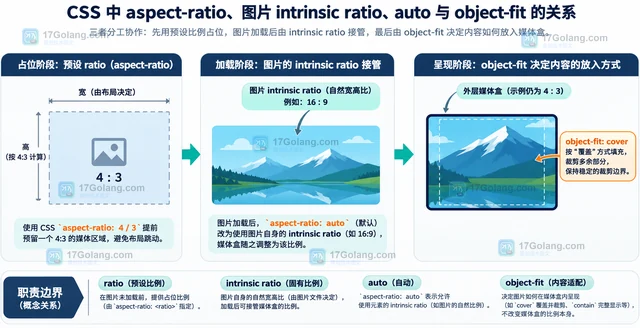
- CSS aspect-ratio 怎样避免响应式卡片高度跳动
- 281浏览 收藏
-
- 文章 · 前端 | 29分钟前 | JavaScript ES模块 import.meta.resolve import map
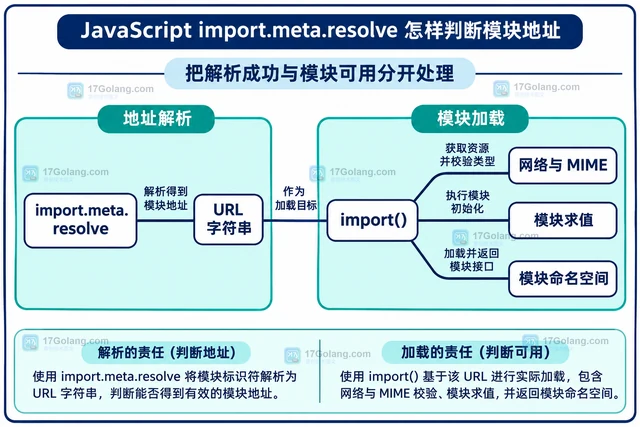
- JavaScript import.meta.resolve 怎样判断模块地址
- 431浏览 收藏
-
- 文章 · 前端 | 31分钟前 | 前端 · css · CSS 主题切换 CSS自定义属性 @container style查询
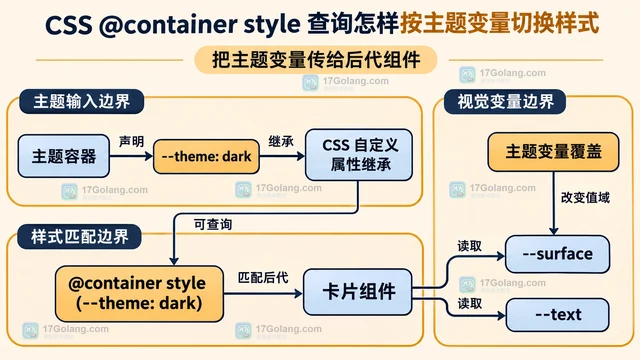
- CSS @container style 查询怎样按主题变量切换样式
- 278浏览 收藏
-
- 文章 · 前端 | 53分钟前 | CSS 固定导航栏 锚点 scroll-padding-top
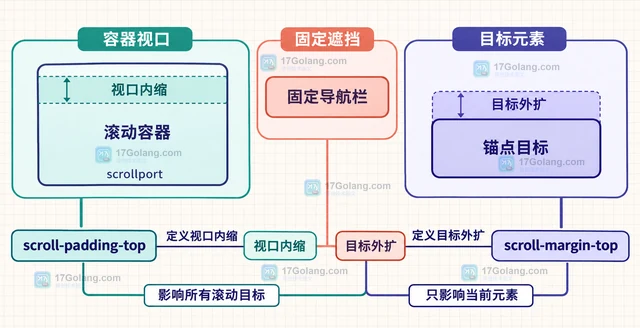
- CSS scroll-padding-top 怎样让锚点避开固定导航栏
- 189浏览 收藏
-
- 文章 · 前端 | 55分钟前 | javascript · 性能监控 buffered PerformanceObserver PerformanceEntry 资源计时
- PerformanceObserver buffered 怎样补采已经发生的性能条目
- 284浏览 收藏
-
- 文章 · 前端 | 58分钟前 |
- CSS :where() 怎样降低组件选择器的优先级
- 260浏览 收藏
-
- 文章 · 前端 | 58分钟前 | javascript · TEE ReadableStream Response.Body Streams API 前端流式处理
- ReadableStream.tee 怎样分发同一响应流
- 274浏览 收藏
-
- 文章 · 前端 | 1天前 | 前端 · csv · 编码 · javascript · 数据导入 · csv ReadableStream TextDecoderStream UTF-8 BOM IgnoreBOM 前端流式读取
- TextDecoderStream ignoreBOM 怎么处理 CSV 开头的 UTF-8 BOM
- 283浏览 收藏
-
- 文章 · 前端 | 1天前 |
- Astro after-swap 怎么在页面过渡后恢复焦点
- 240浏览 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 992次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 996次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 1118次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 1092次使用
-

- MMBench
- MMBench是由上海人工智能实验室等机构联合推出的多模态基准测试平台,提供细粒度能力评估、大规模数据集及VLMEvalKit工具。本文详细介绍其核心功能、安装使用方法及应用场景,助力开发者全面评估多模态模型性能。
- 934次使用
-
- JavaScript函数定义及示例详解
- 2025-05-11 502浏览
-
- 智能体安全引领产业升级——国内AI安全产品市场深度分析
- 2026-08-21 501浏览
-
- CSS变量简化按钮悬停效果技巧
- 2026-05-31 501浏览
-
- JavaScript符号类型详解与应用
- 2026-05-31 501浏览
-
- HTML剪贴板复制粘贴怎么用
- 2026-05-26 501浏览


