如果你的应用已经接入 GitHub Copilot SDK,看到“正在成为 Microsoft Copilot SDK”时,第一反应不应该是立刻全局替换包名。当前公告表达的是方向和角色扩展:迁移会分阶段推进,现有用户暂时不需要立即改动,但包名、命名空间和文档可能在一段时间内并存旧称。
官方公告:https://github.blog/changelog/2026-10-28-github-copilot-sdk-is-becoming-microsoft-copilot-sdk/
官方仓库:https://github.com/github/copilot-sdk
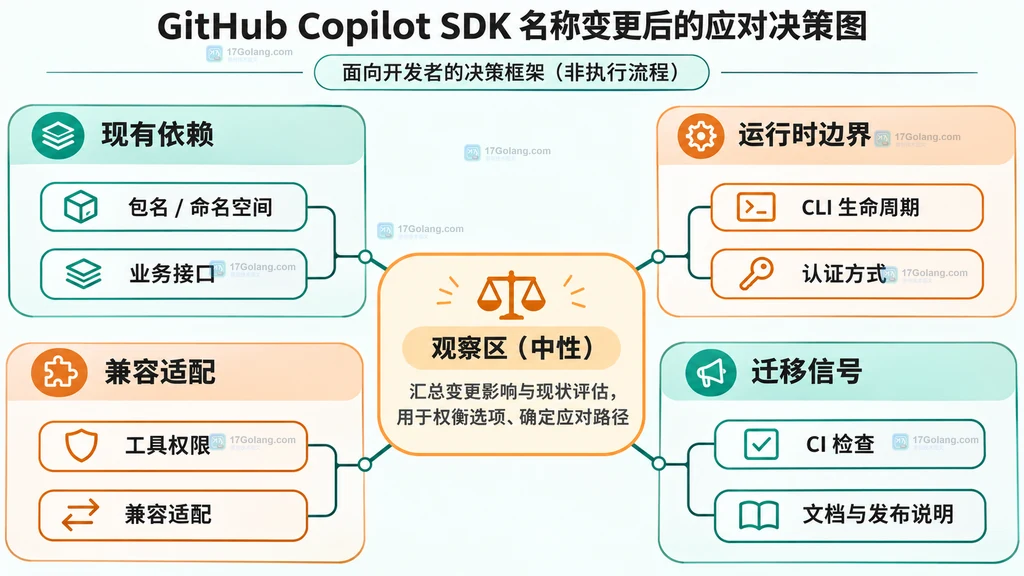
更名本身先按“架构方向信号”处理,而不是按“今天必须完成的破坏性升级”处理。先盘点依赖和运行时边界,再决定观察、加适配层或启动正式迁移。
这次更名到底改变了什么
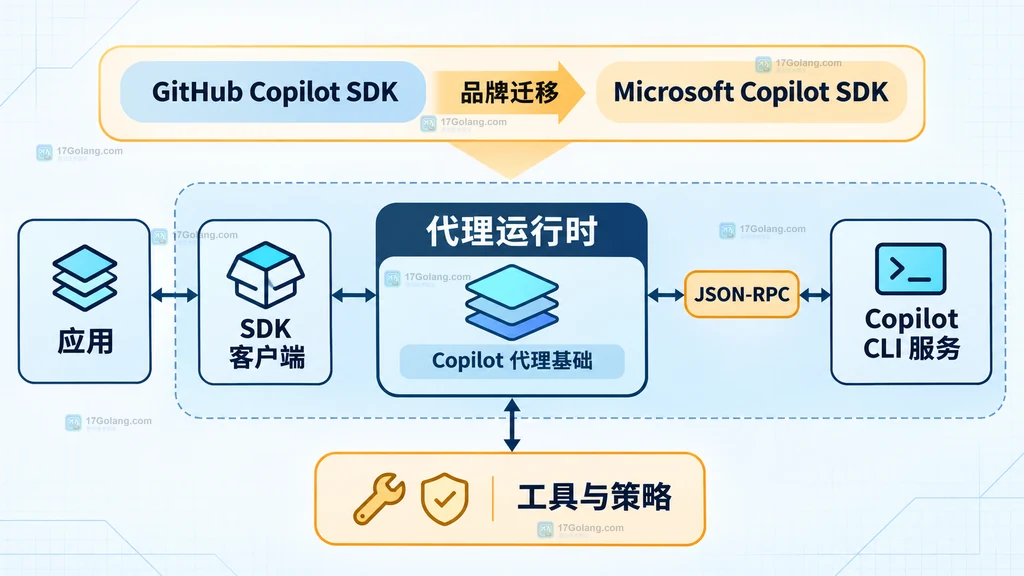
GitHub Changelog 的核心信息有三层。第一层是名称变化:GitHub Copilot SDK 正在转向 Microsoft Copilot SDK。第二层是定位变化:它不再只描述 GitHub Copilot harness 的 SDK,而是朝着 Microsoft Copilot harness 的可编程接口发展。第三层是执行方式:这是分阶段迁移,现有用户无需立即行动,旧包名、命名空间和部分文档可能继续存在。
这三层放在一起看,开发者真正面对的不是一个“改完字符串就结束”的任务,而是一个共享 Agent 基础逐渐扩大后的集成边界问题。官方仓库目前仍以 GitHub Copilot SDK 展示多语言 SDK,并说明各 SDK 通过 Copilot CLI server 与代理运行时通信;因此,项目需要把品牌名、客户端 API 和底层 CLI 生命周期分开管理。
先盘点四类真正会受影响的依赖
我会先把项目里的引用分成四张清单,而不是搜索到旧名称就替换。第一张记录依赖安装命令、锁文件和 import/namespace;第二张记录 Copilot CLI 的启动、捆绑或外部 server 连接方式;第三张记录认证与 BYOK 配置;第四张记录工具权限、审批回调、自定义 Agent 和 MCP 等扩展点。
这样做的好处是能区分“文案变化”和“运行时变化”。仓库 README 的标题可能先改,包管理器坐标却暂时不变;相反,CLI 的捆绑策略、认证入口或权限处理一旦变化,就可能影响部署和安全边界。不要让品牌替换掩盖了后面这些更实际的依赖。
# 先列出项目中需要迁移判断的引用面,不直接修改依赖
rg -n "copilot-sdk|Copilot|COPILOT_GITHUB_TOKEN|GH_TOKEN|GITHUB_TOKEN" package.json go.mod pyproject.toml src/ .github/ 2>/dev/null

# 再把锁文件和启动配置单独纳入评审,避免只改 README
rg -n "github/copilot|copilot.*server|BYOK|permission|tool" package-lock.json yarn.lock go.sum pyproject.toml .github/ 2>/dev/null
上面的检索只是建立清单,不代表官方已经要求这些字段全部改名。正式修改前仍应以对应语言 SDK 的 README、发布说明和迁移通知为准。
用运行时边界选择集成方向
如果项目只是把 Agent 能力嵌进一个内部工具,优先保留现有 SDK 调用面,把业务接口包在自己的服务或模块后面;如果项目需要控制文件编辑、命令执行、网络访问或自定义工具,就要把权限处理器和工具白名单当成一等接口;如果项目要面向多个团队提供 Agent 服务,则还要独立考虑 CLI 生命周期、认证租户、日志、成本和故障隔离。
这也是我认为最容易被忽略的取舍:SDK 名称是外部识别层,CLI server 和 JSON-RPC 才是运行时连接层。前者变化通常适合通过依赖升级解决,后者变化则会牵动进程管理、连接重试、权限回调和部署拓扑。集成方向应由后者决定。
| 项目状态 | 建议方向 | 先固定的边界 |
|---|---|---|
| 已有稳定集成,暂无新能力需求 | 继续观察 | 锁定版本,保留升级窗口 |
| 业务代码散落着 SDK 类型和认证细节 | 先加适配层 | 统一 Agent、工具、权限和错误接口 |
| 准备扩展多语言或多团队 Agent | 启动迁移设计 | 拆分 CLI 生命周期、认证和租户配置 |
用适配层把过渡期锁在边界内
适配层不需要很重。可以让业务侧只依赖自己的 AgentRunner、ToolPolicy 和 AuthProvider 接口,把具体 SDK 客户端、CLI 启动方式和认证变量集中在 infrastructure 模块。这样未来更换包名或命名空间时,真正需要修改的文件数量会被压缩到一个边界。
适配层也应该明确失败语义:CLI 不可用、认证缺失、工具被拒绝和模型响应超时,不要都包装成“Agent 失败”。不同错误会决定重试、降级还是提示用户重新授权。更名过渡期越长,这种内部稳定接口越有价值。
// 业务层只依赖自己的能力接口,隐藏第三方 SDK 的命名变化
export interface AgentRunner {
  // 统一传入任务和权限策略,返回业务可识别的结果
  run(input: string, policy: ToolPolicy): Promise;
}

// 适配层负责把具体 SDK、CLI server 和认证配置接起来
export interface ToolPolicy {
  // 明确允许的工具,避免把权限判断散落到业务代码
  allowedTools: string[];
}

export type AgentResult = {
  // 用稳定的状态表达成功、拒绝和基础设施失败
  status: "completed" | "denied" | "unavailable";
  text?: string;
};
这是项目内部的接口示意,不是 GitHub Copilot SDK 的官方 API。它的价值在于隔离变动,而不是假装提前兼容一个尚未公布的正式名称。
用四个信号决定何时正式迁移
第一,看官方仓库和发布说明是否出现新的包坐标、命名空间或迁移文档;只有出现明确的第一方变更,才把“改名”转成工程任务。第二,看现有语言 SDK 的安装与启动说明是否同步变化,尤其是 Go、Java、Rust 这类可能需要单独提供 CLI 的集成。第三,看 CI 是否能在新旧依赖矩阵下完成构建、认证和工具权限测试。第四,看业务是否真的需要共享 Agent 基础带来的新能力,如果没有,迁移收益可能不足以覆盖回归成本。
在这些信号出现前,最稳妥的动作通常是锁住当前可用版本、记录依赖面、补充适配层和准备回归用例。不要因为公告里的新名称已经出现,就把尚未发布的包名写进生产配置;也不要把旧文档仍可访问误判成迁移已完成。
几个容易混淆的问题
现在必须把 GitHub Copilot SDK 改成 Microsoft Copilot SDK 吗?
不需要。官方公告明确说迁移分阶段进行,现有用户不需要立即采取行动。是否修改应由官方包、命名空间和文档的实际变更驱动。
更名是否意味着底层 Copilot CLI 运行方式已经改变?
不能这样推断。名称变化和 CLI server、JSON-RPC、认证、工具权限等运行时边界是不同问题,应分别跟踪官方说明。
小项目也需要现在就做完整迁移架构吗?
通常不需要。小项目可以先锁版本并保留清晰的升级入口;当 SDK 类型、认证和工具权限开始渗透到业务代码时,再优先补适配层。
结语
这次更名更像一次架构方向提示:Copilot SDK 的角色正在从单一产品周边接口,走向更广泛的共享 Agent 基础。开发者现在最有价值的工作,不是猜一个未来包名,而是把业务接口、SDK 客户端、CLI 生命周期、认证和工具权限拆开。等官方迁移信号变得具体时,项目就能用一组受控改动完成切换,而不是在生产代码里全局搜索替换。
 CNCF Cloud Native Buildpacks 毕业后怎样看待容器构建标准化