
Go http.CookieJar在测试环境处理 Secure 属性的排查方案
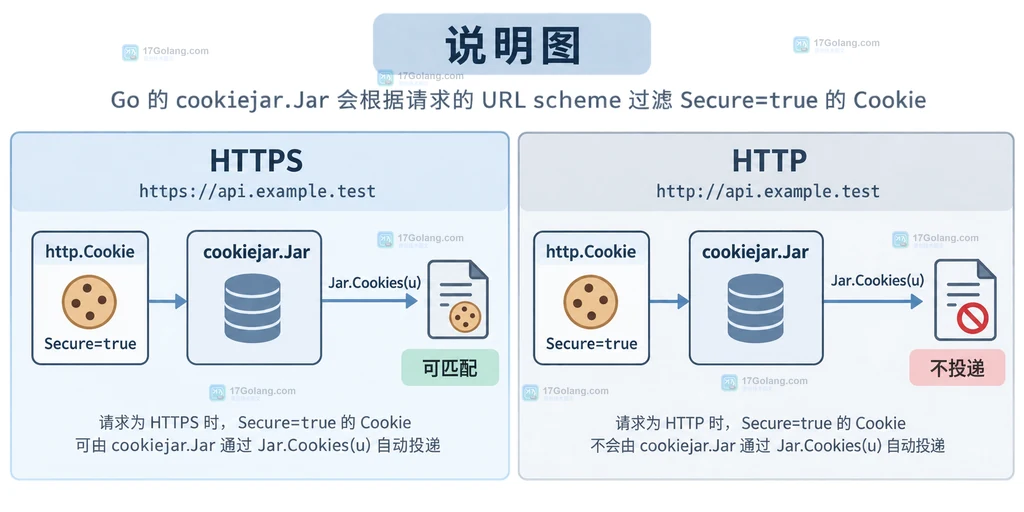
我在 Go 的接口测试里遇到过一种很容易误判的现象:登录响应明明设置了 Secure Cookie,第二次请求却没有会话。先给结论:Secure 不是“只在浏览器里生效”的装饰字段,cookiejar.Jar 会把它当成投递条件;测试请求若使用 http://,就不应期待这个 Cookie 出现在 Jar.Cookies(u) 的结果里。测试非安全 Cookie 可以继续用 HTTP,测试安全 Cookie 则应让测试入口真正使用 HTTPS。
Secure=true的 Cookie 重点看请求 scheme,HTTP 测试地址会让它不被投递。httptest.NewServer适合 HTTP 场景,httptest.NewTLSServer才适合验证 HTTPS Cookie。- 排查时同时记录 scheme、host、path 和 Cookie 名称,不要用手工
AddCookie绕过 Jar 结论。
测试环境处理 Go http.CookieJar 的 Secure 属性,核心是让 Cookie 的来源 URL、请求 URL 和测试协议保持一致:要验证 Secure Cookie,就使用 HTTPS 测试入口;要验证普通 HTTP 会话,就不要把 Cookie 标成 Secure。
Secure Cookie 先看 scheme,不要先改 Jar
http.Cookie 的 Secure 字段表达的是安全传输限制。cookiejar.Jar 实现 http.CookieJar,调用 Cookies(u) 时会按请求 URL 的规则筛选 Cookie。于是,同一个主机、同一路径下,https://api.example.test/ 与 http://api.example.test/ 的结果可能不同。
package main

import (
    "fmt"
    "net/http"
    "net/http/cookiejar"
    "net/url"
)

func main() {
    jar, err := cookiejar.New(nil)
    if err != nil {
        panic(err)
    }
    secureURL, _ := url.Parse("https://api.example.test/login")
    httpURL, _ := url.Parse("http://api.example.test/api")

    // 用 HTTPS 作为 Cookie 的来源,表示服务端在安全入口设置它。
    jar.SetCookies(secureURL, []*http.Cookie{{Name: "sid", Value: "demo", Secure: true, Path: "/"}})
    fmt.Println("HTTPS:", len(jar.Cookies(secureURL)))
    // 这里故意使用 HTTP,Secure Cookie 不应被当作普通 Cookie 投递。
    fmt.Println("HTTP:", len(jar.Cookies(httpURL)))
}
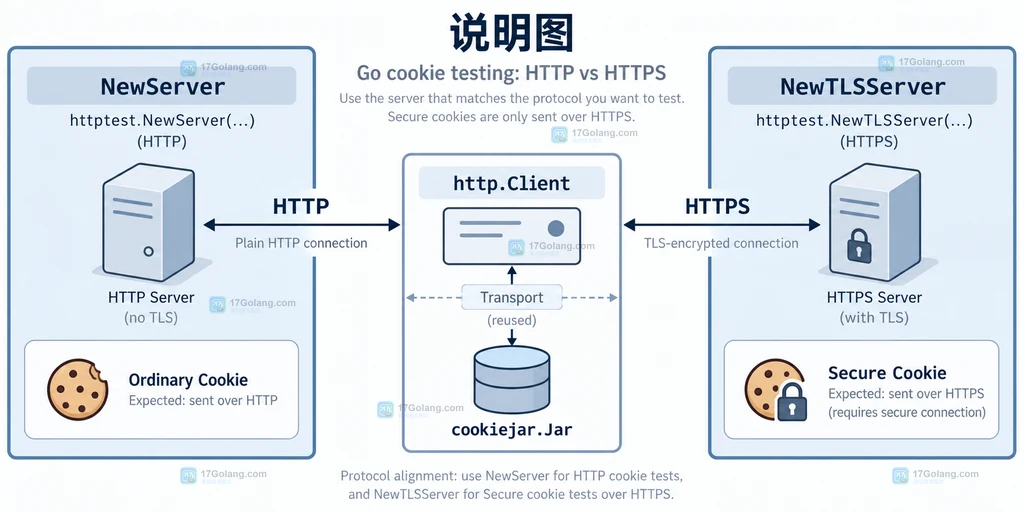
这里要分清“保存”和“投递”两个动作。SetCookies 把响应中的 Cookie 交给 Jar 管理,Cookies(u) 再依据目标 URL 返回可发送的集合。看到 HTTP 结果为空时,优先检查 u.Scheme,不要马上把 Secure 改成 false 来迎合测试。
测试入口必须和 Cookie 来源保持同协议
最常见的错配是:测试服务器用 httptest.NewServer,接口逻辑却按照生产 HTTPS 返回 Secure Cookie。此时测试客户端即使挂载了 Jar,第二个 HTTP 请求也不会自然带上该 Cookie。若目标是验证登录态在 HTTPS 下能否延续,应改用 TLS 测试服务器,并复用它提供的 Transport。
func newTLSClient(ts *httptest.Server, jar http.CookieJar) *http.Client {
    // TLS 测试服务器的 Transport 已包含测试证书信任配置,直接复用可避免自建 TLS 配置偏差。
    return &http.Client{Transport: ts.Client().Transport, Jar: jar}
}

// 使用示意:ts := httptest.NewTLSServer(handler)
// defer ts.Close() // 测试结束及时释放监听资源。
// client := newTLSClient(ts, jar)
// resp, err := client.Get(ts.URL + "/profile")
如果当前测试只想验证业务处理,不关心安全传输,那么可以保留 NewServer,但服务端应设置普通 Cookie,或在断言中明确这是 HTTP 场景。不要一边使用 HTTP,一边声称已经验证了生产的 Secure 会话行为。
四项清单能定位大多数 Cookies(u) 为空
| 检查项 | 常见现象 | 处理方向 |
|---|---|---|
| Scheme | Secure Cookie 在 HTTP 请求中消失 | 换 HTTPS 测试入口,或确认本次测试不该使用 Secure |
| Host/Domain | 来源主机和请求主机不同 | 核对 Set-Cookie 的 Domain 与测试 URL |
| Path | 登录路径能取到,接口路径取不到 | 检查 Cookie Path 是否覆盖目标路径 |
| 生命周期/名称 | Cookie 已过期或断言取错名称 | 记录 Name、Expires/MaxAge,并打印 Cookies(u) 的名称 |
排查时建议先直接查看 jar.Cookies(targetURL),再看请求是否由 http.Client 自动携带。req.AddCookie 是手工注入,它可以测试服务端如何解析 Header,却不能证明 CookieJar 的 Secure 策略正确。另一个边界是 cookiejar.Jar 只对 HTTP/HTTPS URL 工作,使用自定义 scheme 得不到有意义的匹配结果。
Go http.CookieJar Secure 属性的相关问题
把 Secure 改成 false 能解决测试失败吗?
只能让它符合 HTTP 投递条件,却会改变被验证的安全语义。只有在测试目标本来就是普通 HTTP 会话时才这样设置。
httptest.NewServer 能测试 Secure Cookie 吗?
它提供 HTTP 地址,适合验证非 Secure Cookie。要验证 Secure Cookie 的投递,应使用 httptest.NewTLSServer 及其客户端 Transport。
为什么 Jar 里可能有 Cookie,但请求仍没有它?
Jar 保存的集合和针对某个 URL 筛选出的集合不是一回事。Secure、Host、Domain、Path 和有效期任一条件不满足,都可能让目标 URL 的结果为空。
把测试协议写进测试命名和断言,通常比在失败后临时放宽 Cookie 属性更稳:HTTP 测试验证业务流程,TLS 测试验证 Secure 会话,两个目标分开,失败原因也更清楚。
 墨刀AI生成一份PRD的真实成本怎么估?素材整理、规则补写和评审返工都要算
- 上一篇
- 墨刀AI生成一份PRD的真实成本怎么估?素材整理、规则补写和评审返工都要算
- 下一篇
- 琥珀沙丘手机壁纸如何用低饱和渐变保持 OLED 夜间舒适度
-
- Golang · Go问答 | 4小时前 |
- Go rtreego 最近邻查询中的距离基于什么对象
- 250浏览 收藏
-
- Golang · Go问答 | 4小时前 |
- Go sonyflake Sonyflake与UUID的存储形态有什么区别
- 277浏览 收藏
-
- Golang · Go问答 | 5小时前 | go · Go 采样率 播放速度 Resample beep ResampleRatio
- Go beep 采样率转换与修改播放速度有什么区别
- 482浏览 收藏
-
- Golang · Go问答 | 5小时前 |
- Go llrb 插入后修改排序字段为什么会破坏检索
- 288浏览 收藏
-
- Golang · Go问答 | 5小时前 | 数据结构 · Go问答 · Go Less LLRB ReplaceOrInsert 排序等价
- Go llrb ReplaceOrInsert怎样判断两个对象相同
- 412浏览 收藏
-
- Golang · Go问答 | 5小时前 |
- Go rtreego 空间对象维数不一致会怎样
- 424浏览 收藏
-
- Golang · Go问答 | 5小时前 |
- Go bloom 合并Bloom过滤器为什么要求参数一致
- 252浏览 收藏
-
- Golang · Go问答 | 6小时前 | go · 性能 · BLOOM Go 容量 误判率 Bloom Filter
- Go bloom 过滤器容量不足怎样影响误判率
- 109浏览 收藏
-
- Golang · Go问答 | 6小时前 |
- Go bloom Bloom命中为什么不能证明元素存在
- 386浏览 收藏
-
- Golang · Go问答 | 6小时前 |
- Go bitset Complement为何需要明确有效长度
- 169浏览 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 809次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 799次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 890次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 862次使用
-

- MMBench
- MMBench是由上海人工智能实验室等机构联合推出的多模态基准测试平台,提供细粒度能力评估、大规模数据集及VLMEvalKit工具。本文详细介绍其核心功能、安装使用方法及应用场景,助力开发者全面评估多模态模型性能。
- 687次使用
-
- 用Nginx反向代理部署go写的网站。
- 2023-01-17 502浏览
-
- GoLand调式动态执行代码
- 2023-01-13 502浏览
-
- Go generate 未执行指令的注释与目录检查
- 2026-10-28 501浏览
-
- Go RWMutex 写锁等待过久的竞争分析
- 2026-10-28 501浏览
-
- Go os.File.ReadAt 为什么到文件末尾仍返回部分数据
- 2026-10-26 501浏览


