
PHP Session 登录态丢失排查工作流:从 Cookie 到 SameSite 和存储路径
PHP 项目里经常会遇到一种很烦的问题:登录接口提示成功,刷新页面却又变成未登录;本地正常,线上偶发丢失;换成 HTTPS 后,某些浏览器不再带登录态。这个问题表面像业务判断错误,实际常常卡在 Cookie、SameSite、域名路径、Session 存储路径或 PHP-FPM 权限上。
本文用一套完整工作流,把 PHP Session 登录态丢失拆成可检查的阶段。读完后,你可以从浏览器请求开始,一步步走到服务端存储和权限,最后用同一组请求复测结果。
- 目标和边界:先确认是登录态丢失,不是业务判断错误
- 全流程总览:从浏览器 Cookie 到服务端存储
- 阶段 1:确认浏览器是否保存并回传 Cookie
- 阶段 2:核对 Session 配置和 SameSite 策略
- 阶段 3:检查服务端存储路径和 PHP-FPM 权限
- 阶段 4:把登录、刷新、退出串成回归用例
- 推荐流程:一次登录态丢失怎么排查
- 容易踩坑:为什么看起来都对却仍然丢
- 速查表:现象、检查点和处理方向
目标和边界:先确认是登录态丢失,不是业务判断错误
先把边界定清楚。Session 登录态丢失指的是:服务端已经写入登录信息,但后续请求无法读到同一个会话。它和账号密码错误、权限判断不通过、接口返回字段写错不是一类问题。
可以先用一个最小示例确认会话是否能稳定读写:
第一次访问应该输出 first write,第二次访问应该输出 uid=1001。如果第二次仍然像首次访问,说明 Session ID 没有稳定回传,或者服务端没有读到之前写入的数据。
全流程总览:从浏览器 Cookie 到服务端存储
先说结论:排查 PHP Session 登录态丢失,不要只盯业务代码。推荐从浏览器 Cookie 入手,再看 SameSite、Secure、Domain、Path,然后回到服务端存储路径、权限和多实例共享,最后用登录到刷新的完整链路复测。
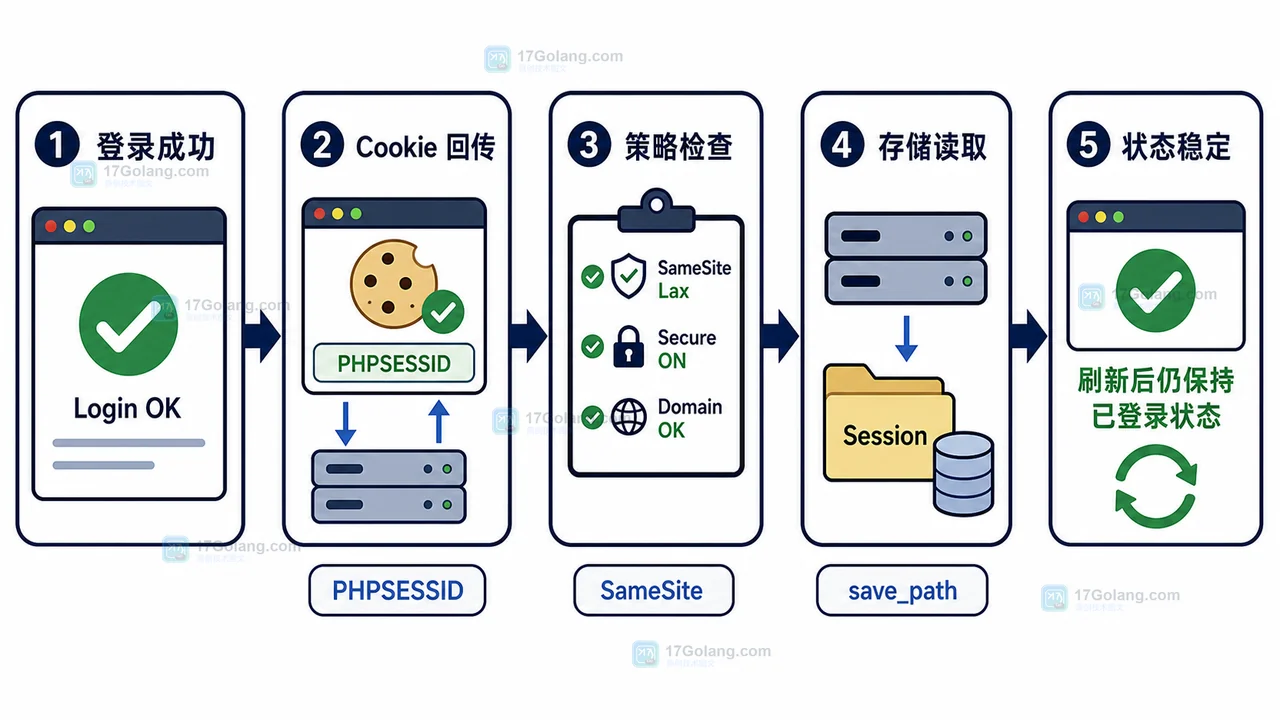
| 阶段 | 目标 | 关键动作 | 检查点 |
|---|---|---|---|
| 浏览器侧 | 确认 Cookie 是否保存和回传 | 查看请求头和响应头 | 同一域名下 Session ID 不变 |
| 策略配置 | 确认跨站、HTTPS、路径策略 | 核对 SameSite、Secure、Domain、Path | 浏览器没有拒收或漏带 Cookie |
| 服务端存储 | 确认 Session 数据能读写 | 检查 save_path 和 PHP-FPM 用户权限 | 文件或缓存记录能持续存在 |
| 多实例场景 | 确认不同节点能读到同一份状态 | 检查负载均衡和共享存储 | 切换节点后登录态不丢 |
| 回归验证 | 确认修复有效 | 登录、刷新、接口请求、退出全链路复测 | 状态变化符合预期 |
阶段 1:确认浏览器是否保存并回传 Cookie
目标:先确认浏览器有没有拿到 Session ID,以及后续请求是否带回同一个值。
关键动作:打开浏览器开发者工具,查看登录响应里的 Set-Cookie,再看刷新页面或调用接口时的 Cookie 请求头。
Set-Cookie: PHPSESSID=abc123; path=/; HttpOnly
Cookie: PHPSESSID=abc123
工具选择:浏览器 Network 面板最直观;命令行可以用 curl -i 看响应头,用保存 Cookie 的方式模拟连续请求。
curl -i -c /tmp/php-cookie.txt https://demo.example.com/login
curl -i -b /tmp/php-cookie.txt https://demo.example.com/profile
检查点:如果响应头没有 Set-Cookie,先检查是否已经调用 session_start(),以及是否在输出内容后才启动会话。如果浏览器保存了 Cookie 但后续没有带回,继续检查 SameSite、Secure、Domain 和 Path。
阶段 2:核对 Session 配置和 SameSite 策略
目标:确认 Cookie 策略符合访问方式。尤其是前后端分离、跨子域、HTTPS、内嵌页面、第三方回调等场景,默认策略很容易不匹配。
 7200,
    'path' => '/',
    'domain' => '.example.com',
    'secure' => true,
    'httponly' => true,
    'samesite' => 'Lax',
]);

session_start();
工具选择:session_set_cookie_params() 应该在 session_start() 之前调用。普通同站登录一般用 Lax;确实需要跨站携带 Cookie 时,才考虑 None,并且必须配合 HTTPS 的 Secure。
检查点:浏览器开发者工具里没有 Cookie 被拦截提示;同一业务域名下 Cookie 的 Domain 和 Path 能覆盖登录页、接口页和用户中心页。
阶段 3:检查服务端存储路径和 PHP-FPM 权限
目标:确认服务端能把 Session 数据写进去,也能在下一次请求读出来。
关键动作:查看 PHP 当前配置,确认保存路径存在且 PHP-FPM 运行用户有读写权限。

ls -ld /var/lib/php/session
ps aux | grep php-fpm
sudo chown -R www-data:www-data /var/lib/php/session
sudo chmod 700 /var/lib/php/session
工具选择:单机项目可以先用本地目录保存;多台应用机器要用共享缓存或会话粘滞策略,否则一次登录写在 A 节点,下一次请求落到 B 节点就读不到。
检查点:登录后服务端存储路径里能看到更新的会话记录;刷新页面后同一个 Session ID 能读到同一份数据;PHP-FPM 日志里没有权限拒绝。
阶段 4:把登录、刷新、退出串成回归用例
目标:修复后不能只测一次登录成功,还要验证状态生命周期完整。
关键动作:至少覆盖四个动作:登录写入、刷新读取、接口读取、退出清理。
检查点:登录后刷新仍然登录;接口能读到同一用户;退出后 Cookie 被清理,刷新不会误判为已登录;再次登录会生成新的有效状态。
推荐流程:一次登录态丢失怎么排查
- 先用最小示例确认 Session 是否能连续读写。
- 查看登录响应是否返回
Set-Cookie。 - 查看后续请求是否带回同一个 Cookie。
- 核对 SameSite、Secure、Domain、Path 是否覆盖实际访问方式。
- 查看
session.save_path,确认 PHP-FPM 用户有读写权限。 - 如果是多台应用机器,确认会话是否共享或流量是否固定到同一节点。
- 最后做登录、刷新、接口读取、退出清理四步回归。
容易踩坑:为什么看起来都对却仍然丢
坑 1:先输出内容,再启动会话
Cookie 需要通过响应头发送。如果页面已经输出内容,再调用 session_start(),会话头可能发不出去。公共入口里要尽早初始化会话。
坑 2:Domain 配得太窄
登录页在 www.example.com,接口在 api.example.com,如果 Cookie 只属于其中一个子域,另一个子域自然读不到。
坑 3:SameSite 和 Secure 不匹配
需要跨站携带 Cookie 时,如果用了 SameSite=None 却没有 Secure,现代浏览器会拒收或拒带。普通同站登录则不要过度放宽策略。
坑 4:多节点没有共享会话
单机测试正常,线上负载均衡后丢失,常见原因是不同请求落到不同节点,而每个节点只保存自己的会话数据。此时要改成共享缓存,或让同一用户请求固定到同一节点。
速查表:现象、检查点和处理方向
| 现象 | 优先检查 | 处理方向 |
|---|---|---|
| 登录响应没有 Cookie | Set-Cookie |
确认 session_start() 调用时机 |
| 刷新不带 Cookie | Domain、Path、SameSite、Secure | 按实际域名和 HTTPS 策略调整 |
| Cookie 带了仍读不到 | session.save_path |
检查保存路径和 PHP-FPM 权限 |
| 本地正常线上丢 | 多节点和负载均衡 | 使用共享会话或节点粘滞 |
| 退出后又变登录 | 退出清理流程 | 同时清理服务端数据和浏览器 Cookie |
总结一下:PHP Session 登录态丢失不要只盯业务 if 判断。更稳的排查路线是先看 Cookie 是否保存和回传,再核对 SameSite、Secure、Domain、Path,接着检查服务端保存路径和 PHP-FPM 权限,最后用完整登录生命周期复测。这样可以把“登录后又掉线”的问题拆成一组可验证的信号。
 Linux SSH 登录慢排查工作流:从 DNS 反查到 PAM 和密钥权限
- 上一篇
- Linux SSH 登录慢排查工作流:从 DNS 反查到 PAM 和密钥权限
- 下一篇
- Python 配置加载工作流:从环境变量到 JSON 合并和启动前检查
-
- 文章 · php教程 | 2天前 |
- PHP session.sid_length 调整会话标识长度的兼容边界
- 403浏览 收藏
-
- 文章 · php教程 | 2天前 | 消息队列 · PHP · 异步任务 · PHP消息队列 失败重试 Symfony Messenger DelayStamp 异步传输
- Symfony Messenger 延迟消息的传输配置
- 301浏览 收藏
-
- 文章 · php教程 | 2天前 | 队列 · PHP · laravel · 工程实践 · 批处理 · Laravel 队列 失败重试 Job Batching queue:retry-batch
- Laravel 队列批处理的失败项重试边界
- 121浏览 收藏
-
- 文章 · php教程 | 2天前 | 插件 · PHP · php 依赖管理 Composer allow-plugins
- PHP Composer allow-plugins 限制第三方插件自动执行
- 170浏览 收藏
-
- 文章 · php教程 | 2天前 |
- PHP 属性钩子处理延迟计算字段的设计
- 311浏览 收藏
-
- 文章 · php教程 | 2天前 |
- PHP Fiber 与数据库异步封装的资源释放
- 153浏览 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 450次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 520次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 535次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 480次使用
-

- MMBench
- MMBench是由上海人工智能实验室等机构联合推出的多模态基准测试平台,提供细粒度能力评估、大规模数据集及VLMEvalKit工具。本文详细介绍其核心功能、安装使用方法及应用场景,助力开发者全面评估多模态模型性能。
- 304次使用
-
- 接口列表页越查越慢怎么办:N+1 查询从 120 次降到 3 次
- 2026-06-29 180浏览
-
- Go语言读取,设置Cookie及设置cookie过期方法详解
- 2022-12-31 137浏览
-
- Go语言中如何确保Cookie数据的安全传输
- 2023-01-07 416浏览
-
- 使用go gin来操作cookie的讲解
- 2023-01-07 142浏览
-
- 浅谈golang的http cookie用法
- 2022-12-31 244浏览


