
使用Everywhere进行中间人读取时,如何避免被发现?
本文探讨使用Everywhere进行中间人攻击时如何降低被检测的风险。由于HSTS协议和浏览器安全机制,Everywhere拦截HTTPS流量并安装根证书的难度极大,常导致“无法安全连接”警告。文章介绍了几种策略,包括正确安装根证书、检查安全软件设置、配置代理服务器以及考虑替代工具(如Burp Suite或Charles Proxy)。然而,作者强调这些方法并非万无一失,完全避免被发现几乎不可能,并提醒读者需遵守法律法规,承担相应风险和责任。 任何尝试绕过浏览器安全机制的行为都存在极大的安全风险和法律风险。

规避Everywhere中间人攻击检测的挑战
使用Everywhere进行中间人攻击时,经常会遇到浏览器安全警告,例如“无法安全连接”。这是因为许多网站启用HTTP严格传输安全协议(HSTS),强制浏览器仅通过加密连接访问,从而阻止了Everywhere拦截HTTPS流量。本文探讨如何降低被检测的风险,但需注意,这些方法并非万无一失,且存在安全风险。
核心问题在于,中间人攻击需要客户端安装Everywhere的根证书,而HSTS和现代浏览器安全机制使得这一过程变得异常困难。
以下是一些策略,但请务必谨慎评估其有效性和潜在风险:
-
正确安装根证书: 确保Everywhere的根证书已正确安装在操作系统中,这通常需要在系统证书管理工具中完成。证书安装错误会直接导致浏览器拒绝连接。
-
检查安全软件设置: 某些杀毒软件或防火墙的“Web扫描”或“HTTPS扫描”功能可能与Everywhere冲突。尝试临时禁用这些功能,观察是否能解决问题。
-
配置代理服务器: 在浏览器中手动配置代理服务器,指向Everywhere的代理地址。这可以绕过某些安全策略,但需要额外的技术配置。
-
考虑替代工具: 如果Everywhere效果不佳,可以考虑Burp Suite或Charles Proxy等其他抓包工具。这些工具可能提供更有效的HSTS规避策略。
然而,上述方法的局限性显而易见。现代网络安全措施日益完善,绕过这些措施难度极大。例如,删除根证书会直接导致Everywhere失效,因此并非可行方案。
从技术角度看,绕过浏览器安全机制和HSTS是一个极大的挑战。中间人攻击是已知的安全威胁,网站和浏览器都采取了相应的防御措施。成功绕过这些防御需要发现新的安全漏洞,这既复杂又高风险。
因此,在使用Everywhere进行中间人攻击时,完全避免被发现几乎不可能。任何试图绕过安全措施的行为都必须在法律法规允许的范围内进行,并承担相应的风险和责任。
理论要掌握,实操不能落!以上关于《使用Everywhere进行中间人读取时,如何避免被发现?》的详细介绍,大家都掌握了吧!如果想要继续提升自己的能力,那么就来关注golang学习网公众号吧!
 SpringBoot3项目部署:Tomcat中外部配置文件的正确使用方法
- 上一篇
- SpringBoot3项目部署:Tomcat中外部配置文件的正确使用方法

- 下一篇
- 关闭标签页自动退出登录?行业标准解读
-
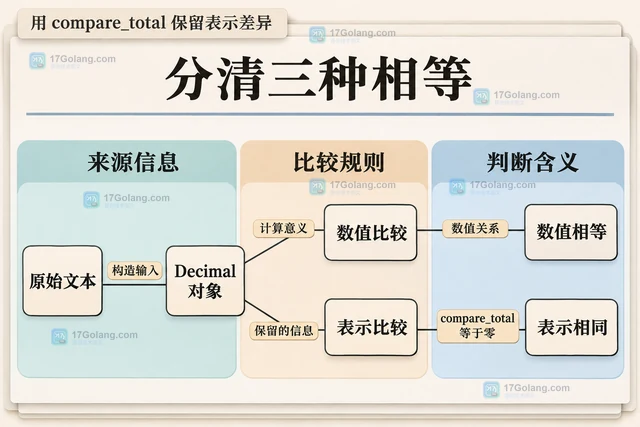
- 文章 · python教程 | 17小时前 | python · Python decimal compare_total 全序比较
- Python Decimal.compare_total 怎样区分数值相等的不同表示
- 331浏览 收藏
-
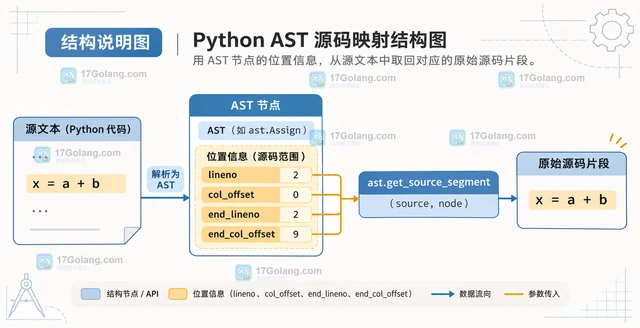
- 文章 · python教程 | 17小时前 |
- Python AST 怎样提取节点对应的原始源码片段
- 261浏览 收藏
-
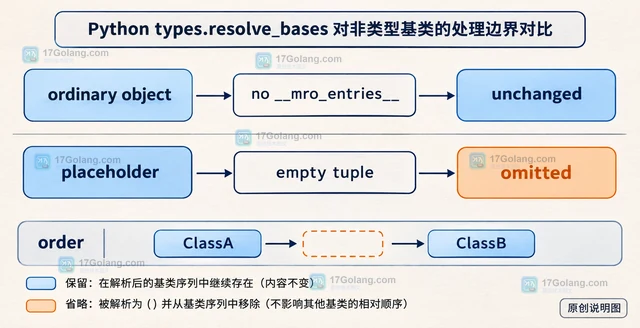
- 文章 · python教程 | 17小时前 | python · 类型系统 · Python types.resolve_bases __mro_entries__
- Python types.resolve_bases 怎样展开动态基类占位对象
- 108浏览 收藏
-
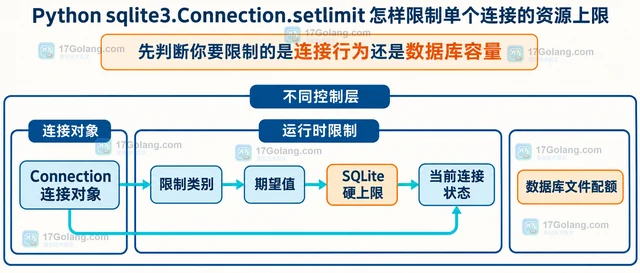
- 文章 · python教程 | 17小时前 | Python SQLite sqlite3 getlimit Connection.setlimit
- Python sqlite3.Connection.setlimit 怎样限制单个连接的资源上限
- 247浏览 收藏
-
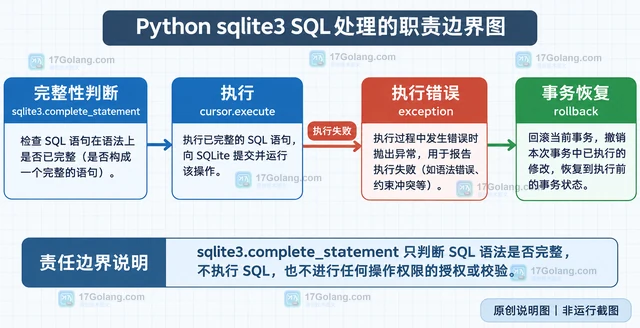
- 文章 · python教程 | 18小时前 | SQLite · Python教程 · Python SQLite sqlite3 complete_statement 多语句脚本 CREATE TRIGGER
- Python sqlite3.complete_statement 判断多语句输入完整性的处理方案
- 140浏览 收藏
-
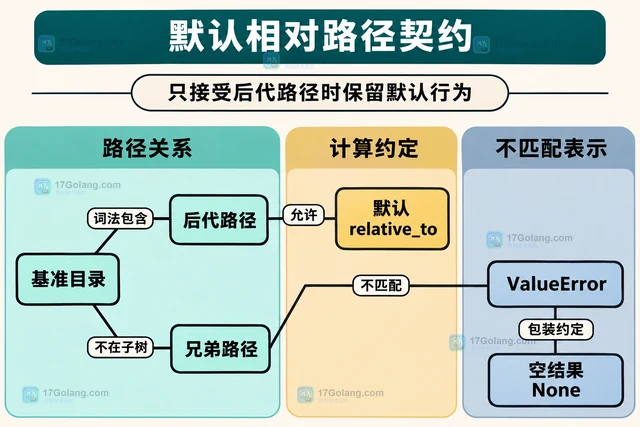
- 文章 · python教程 | 18小时前 | python · pathlib · Python pathlib walk_up relative_to
- Python pathlib.relative_to 怎样避免无关路径抛错
- 256浏览 收藏
-
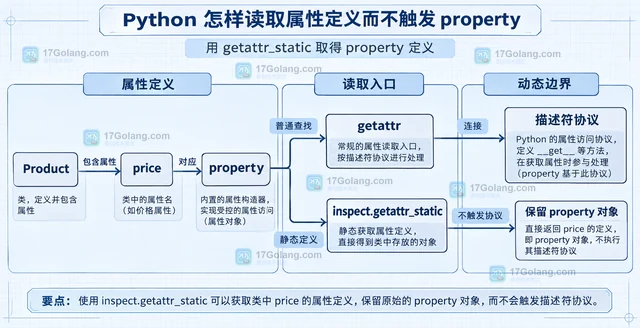
- 文章 · python教程 | 18小时前 | python · Python Property 描述符 inspect.getattr_static 静态属性读取
- Python 怎样读取属性定义而不触发 property
- 299浏览 收藏
-
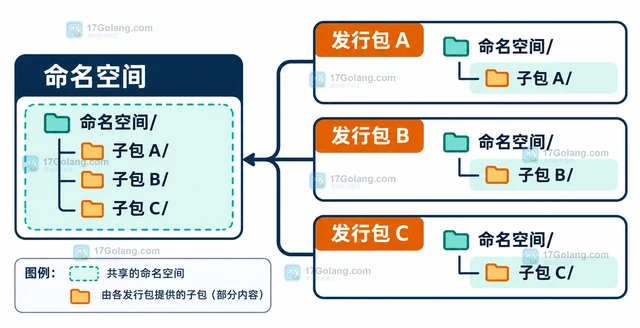
- 文章 · python教程 | 18小时前 | 依赖管理 · 故障排查 · Python教程 · Python importlib.metadata packages_distributions 发行包 导入名
- Python 怎样根据导入名查询对应的发行包
- 138浏览 收藏
-
- 文章 · python教程 | 18小时前 | 数据校验 · Python教程 · Python Pydantic JSON校验 model_validate_json strict mode
- Pydantic model_validate_json 怎样在严格模式下解析请求体
- 417浏览 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 1075次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 1076次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 1238次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 1181次使用
-

- MMBench
- MMBench是由上海人工智能实验室等机构联合推出的多模态基准测试平台,提供细粒度能力评估、大规模数据集及VLMEvalKit工具。本文详细介绍其核心功能、安装使用方法及应用场景,助力开发者全面评估多模态模型性能。
- 1026次使用
-
- Python TaskGroup 怎样让子任务失败统一收敛
- 2026-11-12 501浏览
-
- Python xml.dom.minidom.unlink 怎样释放不再使用的 DOM 树引用
- 2026-10-27 501浏览
-
- Python typing 怎样用 TypeIs 缩小类型
- 2026-10-24 501浏览
-
- Python sqlite3 Connection serialize 怎么导出数据库快照:备份窗口、内存占用与恢复校验
- 2026-08-26 501浏览
-
- Python监控网页状态:requests异常处理实战
- 2026-05-29 501浏览


