
Go crypto/x509.CreateCertificate 怎样根据模板创建 X.509 证书
如果你要在 Go 中按模板生成一张 X.509 证书,核心调用就是 crypto/x509.CreateCertificate:模板描述待生成证书的主体和用途,parent 提供签发者信息,pub 是证书公钥,priv 是用于签名的私钥,函数返回 DER 编码的证书字节。自签名场景可以让模板和 parent 指向同一个证书对象;CA 签发场景则应把待签发模板和 CA 证书分开。
官方文档:https://pkg.go.dev/crypto/x509#CreateCertificate
这几个参数代表不同资产:证书字段大多会公开,签名私钥必须隔离保管。CreateCertificate 返回成功,只能说明编码和签名过程完成,不等于这个证书已经被客户端信任。
先把模板和签发边界分清
最容易混淆的是 template 与 parent。前者是“正在创建的证书”,决定主体、序列号、有效期、扩展用途和公钥;后者是“谁来签发它”,决定签发者相关信息以及签名链上的上级证书。在自签名证书里,两者可以引用同一个 *x509.Certificate;在 CA 签发证书里,parent 应该是 CA 证书。
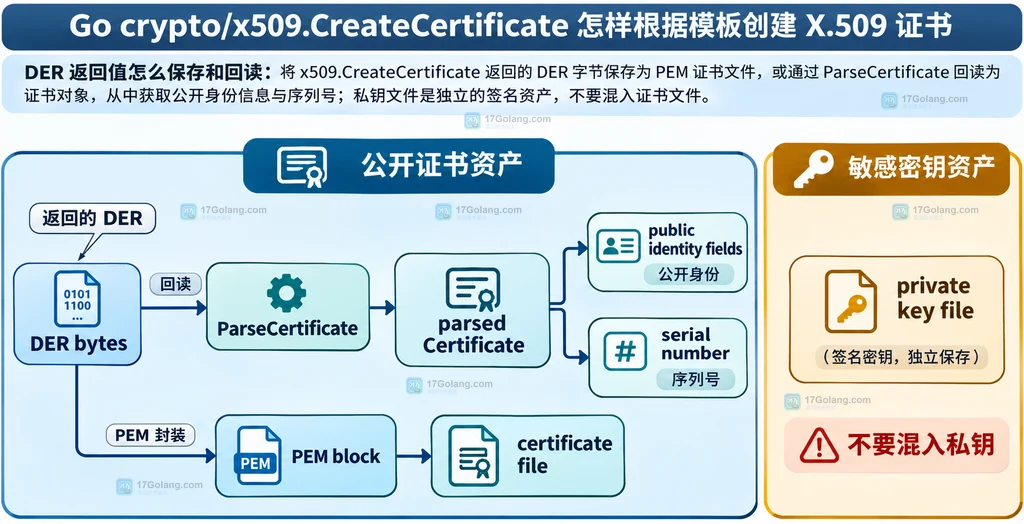
模板至少要有一个明确的序列号,并且应设置能表达实际用途的主体与 KeyUsage。示例中的 DNS 名称只代表开发环境身份,不要把测试域名或测试私钥直接带入生产。
// 生成自签名证书所需的模板;字段是公开证书声明,不是私钥材料。
template := &x509.Certificate{
	SerialNumber: big.NewInt(2026112001), // 序列号应在签发范围内保持唯一
	Subject: pkix.Name{
		CommonName: "dev.internal", // 这里只放开发环境身份
	},
	DNSNames:              []string{"dev.internal"}, // TLS 校验时使用的名称
	NotBefore:             time.Now().Add(-5 * time.Minute), // 留出时钟偏差
	NotAfter:              time.Now().Add(24 * time.Hour),    // 测试证书短期有效
	KeyUsage:              x509.KeyUsageDigitalSignature | x509.KeyUsageKeyEncipherment,
	BasicConstraintsValid: true, // 明确基础约束字段已经有意设置
}
用匹配的公私钥生成 DER 证书
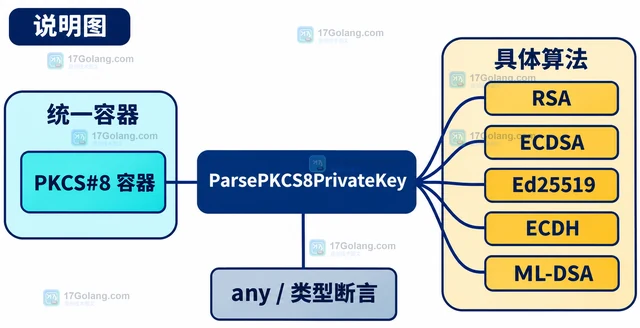
priv 需要能够完成签名,常见选择是实现 crypto.Signer 的 RSA、ECDSA 或 Ed25519 私钥。传给 pub 的公钥必须与这把私钥对应;如果模板中的公钥、传入公钥和私钥彼此不匹配,最终结果就不能代表同一个身份。下面的片段只展示内存中的开发/测试流程,不把私钥写入文章或日志。
// 生成一对仅用于开发/测试的密钥;生产环境应使用受控密钥存储。
priv, err := rsa.GenerateKey(rand.Reader, 2048)
if err != nil {
	return fmt.Errorf("generate signing key: %w", err) // 随机源或参数异常时停止
}

// 自签名证书的签发者就是它自己;CA 签发时应传入独立的 parent 证书。
derBytes, err := x509.CreateCertificate(
	rand.Reader, // 为签名和序列化提供密码学安全随机源
	template,    // 描述新证书的主体、期限和用途
	template,    // 自签名场景:template 同时作为 parent
	&priv.PublicKey,
	priv, // 只把签名私钥传入内存调用,不把它写入证书内容
)
if err != nil {
	return fmt.Errorf("create certificate: %w", err) // 不要发布未成功签名的字节
}
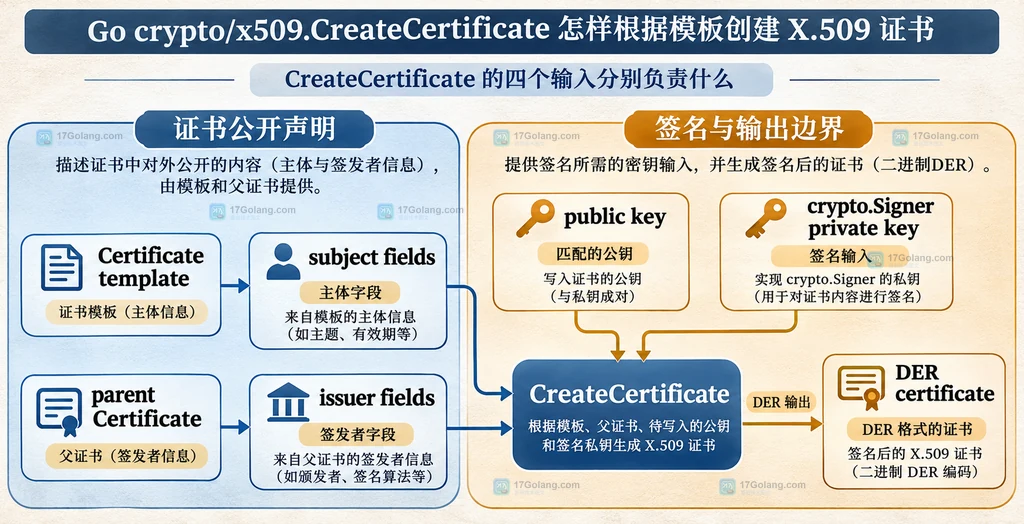
返回的 derBytes 是 ASN.1 DER 编码,不是带有 -----BEGIN CERTIFICATE----- 标记的 PEM 文本。需要保存为 PEM 时,应把 DER 作为 pem.Block 的 Bytes,不要把原始字节当普通字符串拼接。
生成后先回读公开字段
生成动作完成后,可以用 x509.ParseCertificate 把 DER 重新解析成证书对象,检查序列号、主体、DNS 名称和公钥等公开信息。这个回读动作用于确认程序交付的证书对象与模板意图一致;它不是信任链校验,也不会替你决定该证书是否应该被信任。
// 回读 DER,确认输出仍然是可解析的 X.509 证书。
parsed, err := x509.ParseCertificate(derBytes)
if err != nil {
	return fmt.Errorf("parse generated certificate: %w", err) // 编码异常时拒绝落盘
}

// 只记录公开字段;不要打印 priv、私钥 DER 或 PEM 内容。
log.Printf("subject=%s serial=%s dns=%v",
	parsed.Subject.CommonName,
	parsed.SerialNumber.String(),
	parsed.DNSNames,
)

// PEM 只是传输/文件封装,证书内容仍来自已经生成的 DER。
certPEM := pem.EncodeToMemory(&pem.Block{Type: "CERTIFICATE", Bytes: derBytes})
if len(certPEM) == 0 {
	return errors.New("encode certificate PEM: empty output") // 防止写入空文件
}
自签名和 CA 签发不能混成一种配置
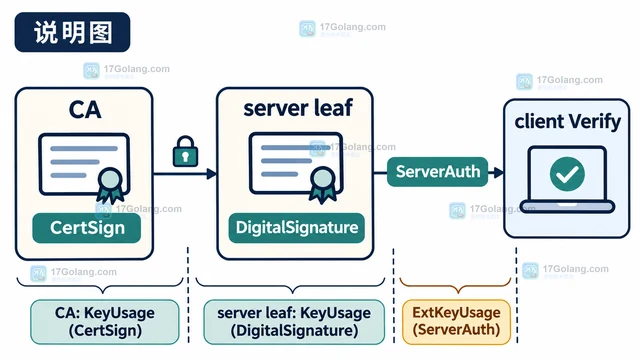
自签名证书适合本地开发、测试环境或需要临时建立信任根的受控场景。它的模板既是主体声明,也是 parent,因此签发者和主体通常相同。真正由 CA 签发叶子证书时,叶子证书的模板、公钥和用途属于新证书;parent 应指向 CA 证书,priv 应是 CA 的签名私钥,而不是叶子证书的私钥。
这也是最重要的安全边界:叶子私钥用于证明叶子身份,CA 私钥用于签发。两者不能因为调用参数顺序相似就复用。模板中的 CommonName、DNSNames、有效期和 KeyUsage 也不能直接从不可信请求透传,至少要在签发层建立允许范围。
// CA 签发时,待签发证书与签发者必须是两个明确对象。
leafDER, err := x509.CreateCertificate(
	rand.Reader,
	leafTemplate,          // 新证书的主体和用途
	caCertificate,         // 上级证书,提供 issuer 语义
	&leafPrivate.PublicKey, // 叶子证书公开的公钥
	caPrivate,             // CA 签名私钥,必须单独保护
)
if err != nil {
	return fmt.Errorf("sign leaf certificate: %w", err) // 失败时不交付叶子 DER
}
文件、日志和复查清单
落盘时可以把证书 PEM 放进普通证书目录,把私钥放进权限更严格的密钥目录;目录权限和密钥生命周期属于部署策略,不应由文章示例中的固定路径替代。日志只记录序列号、主体和错误上下文,不输出私钥、完整 PEM 或请求中可能含有的敏感字段。
- 模板是否有明确且可追踪的序列号,主体和 DNS 名称是否来自允许范围?
pub是否确实属于传给priv的同一把密钥,CA 签发时 parent 是否为预期 CA?- DER 是否经过
ParseCertificate回读,公开字段是否与模板一致? - 证书和私钥是否分开存储,日志和 API 响应是否避免暴露私钥材料?
总结
crypto/x509.CreateCertificate 的关键不是记住一行函数调用,而是把四个输入的责任分开:模板描述新证书,parent 描述签发者,pub 放入公开证书,priv 负责签名。自签名时模板和 parent 可以相同;CA 签发时必须拆开。拿到 DER 后用 ParseCertificate 回读公开字段,再按 PEM 或其他封装保存,最后把签名私钥当成独立敏感资产管理。
相关问题
- CreateCertificate 返回的是 PEM 吗? 不是,返回值是 DER 编码字节;需要文件分发时再用 PEM block 封装。
- 自签名证书为什么把 template 传两次? 因为自签名时待创建证书的主体和签发者是同一个证书对象。
- 生成成功就代表客户端会信任吗? 不代表;信任取决于客户端信任库、证书链、名称匹配和有效期等额外条件。
 Go crypto/x509.MarshalPKCS8PrivateKey 怎样把私钥编码为 PKCS#8 DER
- 上一篇
- Go crypto/x509.MarshalPKCS8PrivateKey 怎样把私钥编码为 PKCS#8 DER
- 下一篇
- Go crypto/x509.CreateCertificate 为什么证书模板的 KeyUsage 会影响客户端验证
-
- Golang · Go教程 | 8分钟前 |
- Go net.ResolveTCPAddr 怎样把主机名解析成 TCP 地址
- 329浏览 收藏
-
- Golang · Go教程 | 14分钟前 | 标准库 · TLS · Go教程 · Go crypto/tls TLS证书链 x509.Certificate Certificate.Leaf
- Go crypto/tls.Certificate.Leaf 怎样读取已解析的 Leaf 证书
- 416浏览 收藏
-
- Golang · Go教程 | 20分钟前 |
- Go crypto/tls.QUICConfig 怎样为 QUIC 准备 TLS 配置
- 121浏览 收藏
-
- Golang · Go教程 | 26分钟前 | 标准库 · Go教程 · 密码学 · Go crypto/x509 DER PEM PKCS#8 MarshalPKCS8PrivateKey
- Go crypto/x509.MarshalPKCS8PrivateKey 怎样把私钥编码为 PKCS#8 DER
- 321浏览 收藏
-
- Golang · Go教程 | 28分钟前 | 标准库 · Go教程 · 工程实践 · 密码学 · Go crypto/x509 PEM ParsePKCS8PrivateKey PKCS#8 私钥解析
- Go crypto/x509.ParsePKCS8PrivateKey 怎样解析 PKCS#8 私钥并判断具体类型
- 208浏览 收藏
-
- Golang · Go教程 | 35分钟前 | go · Go io.Copy crypto/sha512 流式哈希
- Go crypto/sha512.New 怎样为长输入选择 SHA-512 流式哈希
- 306浏览 收藏
-
- Golang · Go教程 | 37分钟前 | 文件处理 · 标准库 · Go教程 · Go 流式计算 SHA-256 io.Copy crypto/sha256 hash.Hash sha256.New
- Go crypto/sha256.New 怎样用 New 对长数据做流式 SHA-256
- 289浏览 收藏
-
- Golang · Go教程 | 44分钟前 | go · 源码分析 · Go go/build ImportComment 规范导入路径
- Go build.ImportComment 怎样读取包声明中的规范导入路径
- 185浏览 收藏
-
- Golang · Go教程 | 1小时前 | 标准库 · RSA · Go教程 · 工程实践 · 密码学 · RSA Go crypto/rsa GenerateKey 密钥位数 公钥密码
- Go crypto/rsa.GenerateKey 怎样设置 RSA 密钥位数
- 456浏览 收藏
-
- Golang · Go教程 | 1小时前 | 标准库 · 编码 · Go教程 · 工程实践 · base64 Go StdEncoding encoding/base64 流式编码 NewEncoder
- Go encoding/base64.NewEncoder 怎样把流式数据编码为 Base64
- 206浏览 收藏
-
- Golang · Go教程 | 1小时前 | 标准库 · Go教程 · 密码学 · 安全编程 · Go 椭圆曲线 crypto/ecdh ECDH PrivateKey.PublicKey 公钥对象
- Go crypto/ecdh.PrivateKey.PublicKey 怎样从私钥得到公钥对象
- 299浏览 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 1134次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 1116次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 1294次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 1234次使用
-

- MMBench
- MMBench是由上海人工智能实验室等机构联合推出的多模态基准测试平台,提供细粒度能力评估、大规模数据集及VLMEvalKit工具。本文详细介绍其核心功能、安装使用方法及应用场景,助力开发者全面评估多模态模型性能。
- 1087次使用
-
- GScript 编写标准库示例详解
- 2022-12-30 369浏览
-
- 关于Golang标准库flag的全面讲解
- 2023-02-25 344浏览
-
- Golang标准库unsafe源码解读
- 2022-12-29 464浏览
-
- 快速掌握Go语言HTTP标准库的实现方法
- 2022-12-30 327浏览
-
- 解析golang 标准库template的代码生成方法
- 2022-12-24 349浏览


