如果业务代码既要读取本地目录,又希望以后能切换到嵌入文件或测试文件系统,直接把 os.Open 写满每个函数会让替换变得麻烦。更合适的做法是用 os.DirFS 把目录包装成 fs.FS,再让业务层只接收这个接口。
官方地址:https://pkg.go.dev/os#DirFS
最小结论是:os.DirFS("/srv/app/assets") 把这个目录作为文件系统根,后续用 fs.ReadFile(fsys, "templates/home.html") 读取;传入的是根目录下的斜杠分隔相对路径,不要再把 /srv/app/assets 拼进去。需要注意的是,DirFS 不是 chroot 安全边界,符号链接和相对根目录都有明确限制。
DirFS 解决的是本地目录适配
os.DirFS 的返回值类型是 fs.FS,它把一个目录树暴露成统一的文件系统接口。业务代码因此不必知道底层是操作系统目录,只需要依赖 fs.FS 的打开能力。
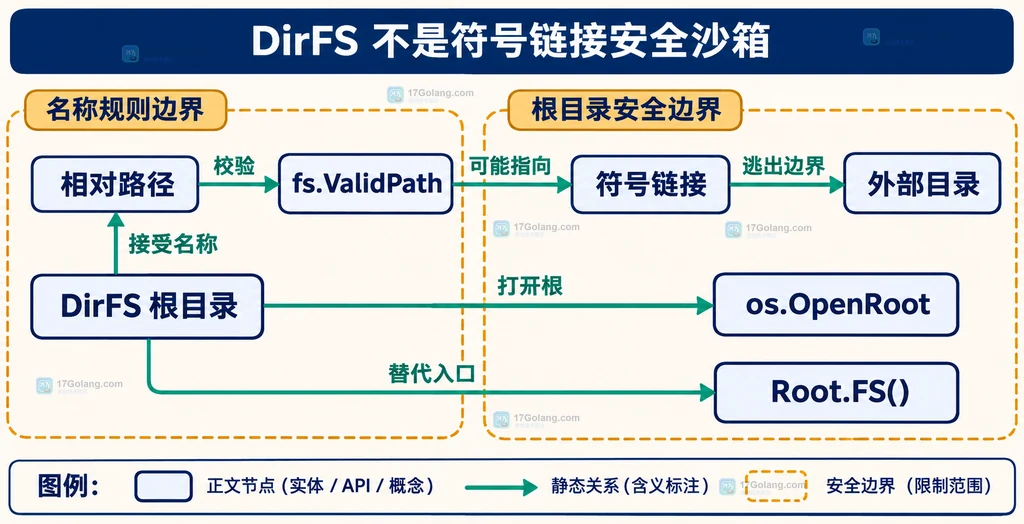
这里的“根”不是一个需要写进每次请求的前缀字符串,而是创建文件系统对象时确定的起点。调用方只处理根下面的资源名称,例如 templates/home.html。
先用 fs.FS 接口读取文件
把根目录适配和文件读取分开,代码会更容易测试。下面的函数接收一个 fs.FS,所以生产环境可以传入 os.DirFS,测试时也可以传入其他实现:
package main

import (
	"fmt"
	"io/fs"
	"os"
)

// loadTemplate 只依赖 fs.FS,避免把物理目录前缀扩散到业务代码。
func loadTemplate(fsys fs.FS, name string) ([]byte, error) {
	if !fs.ValidPath(name) {
		return nil, fmt.Errorf("无效的文件系统路径 %q", name) // 先拒绝绝对路径和 ..
	}

	data, err := fs.ReadFile(fsys, name)
	if err != nil {
		return nil, fmt.Errorf("读取模板 %q 失败: %w", name, err) // 保留底层 PathError
	}
	return data, nil
}

func main() {
	assets := os.DirFS("/srv/app/assets") // 目录成为 fs.FS 的根,不再重复拼接前缀
	data, err := loadTemplate(assets, "templates/home.html")
	if err != nil {
		fmt.Println(err)
		return
	}
	fmt.Printf("模板字节数: %d\\n", len(data)) // 这里只展示读取后的长度,不输出文件内容
}
fs.ReadFile 接受的是 fs.FS 和文件名。路径通过校验后,函数才发起读取;错误使用 %w 包装,调用方仍可以根据需要判断底层错误。
fs.FS 路径不是操作系统绝对路径
io/fs 规定了一套跨平台路径写法:UTF-8、无根、使用正斜杠分隔,根目录可以写成 .。因此下面这些写法的含义不同:
| 写法 | 是否适合作为 fs.FS 名称 | 原因 |
|---|---|---|
templates/home.html | 可以 | 根下面的相对路径,使用正斜杠 |
/templates/home.html | 不可以 | 以斜杠开头,是有根路径 |
templates/../secret | 不可以 | 包含 ..,不满足 ValidPath |
templates\\home.html | 不建议 | 反斜杠不是 fs.FS 的统一分隔符 |
这也是为什么不能把 filepath.Join(root, name) 的结果直接当成 fs.FS 名称。filepath 面向操作系统路径;fs.FS 的接口名称应保持 slash-separated,并且不能越过根目录。
空目录和相对根目录要单独处理
os.DirFS("") 不符合文档要求,目录参数不能是空字符串。根目录来自配置时,建议在创建适配器之前就明确校验,而不是让错误在第一次读取资源时才暴露。
绝对目录通常更容易理解,例如 os.DirFS("/srv/app/assets")。如果传入的是相对目录,官方文档明确说明,之后的 os.Chdir 会影响这个文件系统根的解释。换句话说,工作目录变化会让“同一个”相对 DirFS 指向不同的位置。
package main

import (
	"fmt"
	"io/fs"
	"os"
)

// openAssets 统一创建目录适配器,并把空目录挡在边界之外。
func openAssets(root string) (fs.FS, error) {
	if root == "" {
		return nil, fmt.Errorf("资源根目录不能为空") // DirFS 不接受空目录参数
	}
	return os.DirFS(root), nil
}

func main() {
	assets, err := openAssets("./assets") // 相对根目录会受后续 Chdir 影响
	if err != nil {
		fmt.Println(err)
		return
	}
	entries, err := fs.ReadDir(assets, ".") // . 表示 fs.FS 的根目录
	if err != nil {
		fmt.Println(err)
		return
	}
	fmt.Println("入口数量:", len(entries)) // 只消费接口返回的目录项
}
如果程序生命周期内会改变工作目录,不要把相对 DirFS 长期保存为全局对象。更稳妥的做法是先解析并固定根目录,再创建适配器。
DirFS 不是符号链接安全沙箱
最容易被误解的一点是:DirFS 限制了调用者传入的文件名格式,但不会自动阻止根目录中的符号链接指向外部位置。例如根目录下的 public/current 如果是一个指向其他目录的符号链接,读取它时仍可能跟随操作系统的符号链接规则。
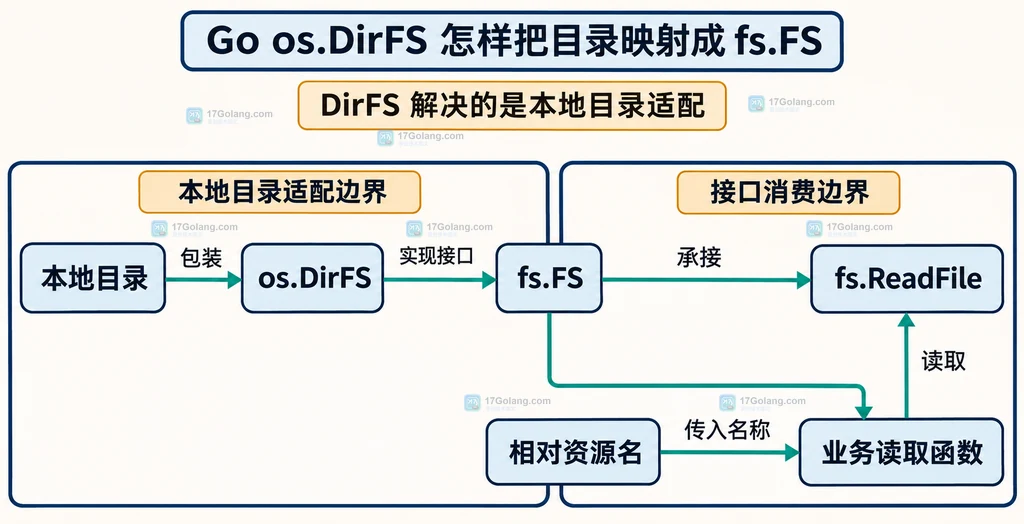
因此,fs.ValidPath 能解决的是接口名称是否合法,不能单独解决文件树信任问题。如果目录内容不完全受控,而且业务要求不能通过符号链接逃出根目录,应根据官方建议评估 os.OpenRoot 返回的 Root.FS()。
把物理目录藏在可替换入口后
一个实用的配置边界可以收敛成三条:
- 应用启动时确定并校验根目录,避免在每个读取点拼接物理前缀。
- 业务函数只依赖
fs.FS,名称统一使用斜杠分隔的相对路径。 - 需要安全根目录约束时,不把
DirFS当作 chroot 替代品,改用更匹配的根目录能力。
速查表:
| 需求 | 建议 | 关键边界 |
|---|---|---|
| 把本地目录交给通用读取函数 | os.DirFS(root) | root 不能为空 |
| 读取目录内资源 | fs.ReadFile(fsys, "a/b") | 不重复拼接 root |
| 检查文件名 | fs.ValidPath(name) | 拒绝绝对路径、空元素和 .. |
| 目录内容不完全可信 | 评估 Root.FS() | DirFS 不阻断符号链接逃逸 |
几个容易混淆的问题
用了 DirFS 后还要把根目录写进文件名吗?
不要。根目录已经由 os.DirFS 绑定,文件名只写根下面的相对路径,例如 config/app.yaml。
fs.ValidPath 能防止所有目录穿越吗?
它能拒绝不符合 fs.FS 规则的名称,包括 ..,但不能把根目录中的符号链接变成安全隔离边界。
什么时候应该不用 DirFS?
如果你只需要读取受控的应用资源,DirFS 很适合做接口适配;如果目录里存在不可信内容,且必须限制符号链接逃逸,就要评估 os.OpenRoot 与 Root.FS() 等更强的根目录约束。
记住一句话:os.DirFS 是“把本地目录接入 io/fs 接口”的适配器。用相对、斜杠分隔的名称消费它,提前处理空目录和工作目录变化;涉及不可信目录时,再把符号链接边界单独纳入设计。
 Go go/ast.IsGenerated 怎样识别自动生成的 Go 源文件