
Go x509.VerifyOptions 只验证服务器证书时怎么设置 KeyUsages
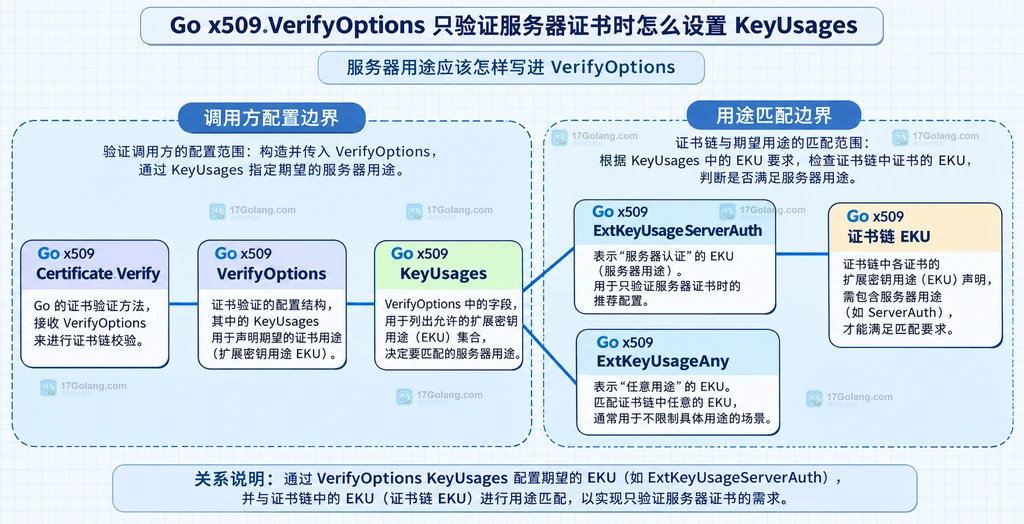
在仅验证服务器证书的单向TLS场景下,你设置`x509.VerifyOptions`的KeyUsages字段时,直接传入仅包含服务端认证扩展密钥用途的列表就能实现限定校验逻辑。
只验证服务器证书时,KeyUsages字段赋值为`[]x509.ExtKeyUsage{x509.ExtKeyUsageServerAuth}`,即可过滤掉不满足服务端认证要求的非法证书,不需要额外加入其他用途项。
在 Go 中只接受“服务器用途”的证书链,最小配置可以直接写成 KeyUsages: []x509.ExtKeyUsage{x509.ExtKeyUsageServerAuth}。VerifyOptions.KeyUsages 为空时,官方语义本身也按 ExtKeyUsageServerAuth 处理;但在生产代码里显式写出用途,能让审查者一眼看出这不是“接受任意用途”。
官方文档地址:https://pkg.go.dev/crypto/x509#VerifyOptions
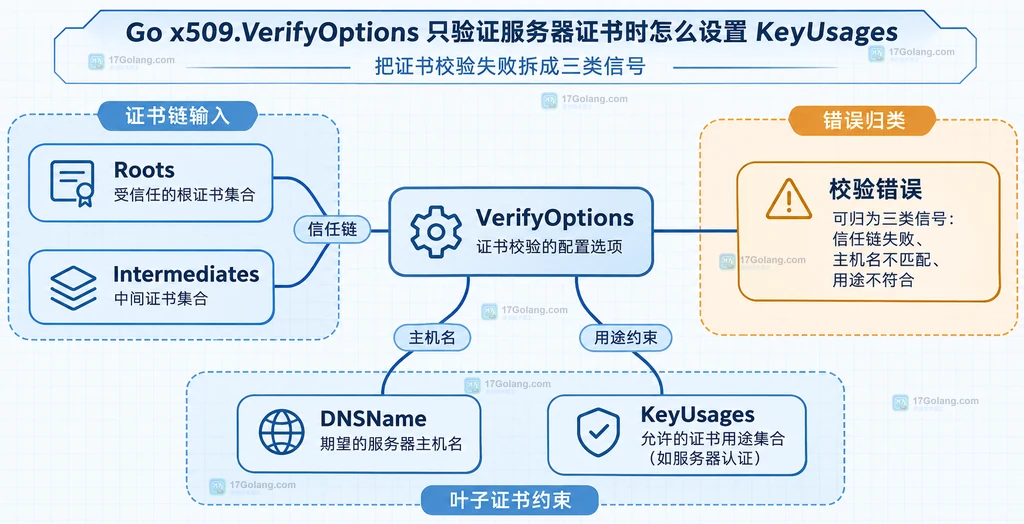
只验证服务器证书时,把ExtKeyUsageServerAuth放进KeyUsages;不要使用ExtKeyUsageAny来掩盖用途不匹配。Roots、Intermediates、DNSName解决的是不同问题,排障时要分开判断。
出现什么信号时先看 KeyUsages
如果 Certificate.Verify 返回 x509: certificate specifies an incompatible key usage,优先检查叶子证书和中间证书的扩展用途,而不是先换根证书。Go 的验证器会把 Extended Key Usage 沿证书链约束下来:中间证书或根证书如果列出了用途,叶子证书不能突破这层限制。
相反,certificate signed by unknown authority 更像是 Roots 或中间证书集合问题;主机名不匹配则应看 DNSName 和证书的 SAN。三类错误都可能发生在一次 Verify 调用里,但修复方向不同。
服务器用途应该怎样写进 VerifyOptions
推荐显式设置服务器用途,保留其他校验条件的职责边界:
package main

import "crypto/x509"

func serverVerifyOptions(roots, intermediates *x509.CertPool, host string) x509.VerifyOptions {
	return x509.VerifyOptions{
		// 显式限定为 TLS 服务端用途,避免把客户端或代码签名证书当成服务端证书。
		KeyUsages: []x509.ExtKeyUsage{x509.ExtKeyUsageServerAuth},
		// Roots 决定信任锚;Intermediates 只补充链路中的非信任锚证书。
		Roots:         roots,
		Intermediates: intermediates,
		// DNSName 负责名称匹配,不要用 KeyUsages 代替主机名校验。
		DNSName: host,
	}
}
这里的关键是切片中放入 ExtKeyUsageServerAuth。KeyUsages 不是证书要被写入的用途,而是本次验证允许的用途集合;链路只有在允许集合与证书链声明能够匹配时才会通过。
空切片、ServerAuth 和 Any 有什么区别
| 写法 | 语义 | 适合场景 |
|---|---|---|
nil 或空切片 | 按官方默认语义使用 ExtKeyUsageServerAuth | 确实只做服务器证书验证,且团队接受隐式默认值 |
[]{x509.ExtKeyUsageServerAuth} | 明确要求服务器用途 | 生产代码、代码审查和配置需要自解释时 |
[]{x509.ExtKeyUsageAny} | 接受任意用途,不再把用途限制为服务器 | 只有上层已经有其他可靠用途约束的特殊场景 |
对普通 HTTPS 服务端证书校验,优先选择显式的 ServerAuth。不要为了让失败消失就改成 ExtKeyUsageAny;那会扩大接受范围,可能把用途不适合服务端的证书放进验证结果。
把证书校验失败拆成三类信号
值班排查时,可以把配置和错误按下面的边界分层:
func classifyVerifyError(err error) string {
	if err == nil {
		// nil 表示证书链、用途和名称条件都没有返回错误。
		return "verified"
	}

	var invalid x509.CertificateInvalidError
	if errors.As(err, &invalid) {
		// IncompatibleUsage 代表用途不匹配,其他 Reason 需要继续看具体语义。
		if invalid.Reason == x509.IncompatibleUsage {
			return "key-usage-mismatch"
		}
		return "certificate-invalid"
	}

	var hostname x509.HostnameError
	if errors.As(err, &hostname) {
		// HostnameError 属于 DNSName/SAN 层,不要通过放宽 KeyUsages 修复。
		return "hostname-mismatch"
	}

	var authority x509.UnknownAuthorityError
	if errors.As(err, &authority) {
		// UnknownAuthorityError 优先检查 Roots 和 Intermediates 的来源。
		return "trust-chain-mismatch"
	}
	return "other-verify-error"
}
示例依赖 errors 包,实际文件中需要同时导入 crypto/x509 和 errors。分类函数只负责让告警路由更清晰,不会替代证书链验证,也不会执行吊销检查。官方文档明确说明 Certificate.Verify 本身不做吊销检查。
线上处理和回滚怎么安排
当升级后出现用途不匹配告警,先记录失败证书的 Subject、Issuer、SAN 和 EKU,再确认调用方是否把客户端证书或中间证书误当成叶子证书。若确认是配置误收紧,回滚到上一版显式的 ServerAuth 配置;不要直接回滚到 ExtKeyUsageAny。
若证书供应方刚切换链路,优先补齐正确的中间证书池,保持 KeyUsages 不变。若只是域名变化,更新 DNSName 或证书 SAN。每次只改一层,便于从告警中判断真正的修复项。
告警确认与复盘清单
- 告警中区分
IncompatibleUsage、UnknownAuthorityError和HostnameError。 - 记录本次验证使用的
Roots、Intermediates来源,以及DNSName和KeyUsages配置。 - 确认服务端证书的 EKU 与中间证书约束一致,未用
ExtKeyUsageAny绕过问题。 - 将证书更换、信任链调整和用途配置调整拆成独立变更,保留回滚点。
相关问题
KeyUsages 为空是不是不校验用途?不是。Go 官方文档规定空列表按 ExtKeyUsageServerAuth 处理。
ExtKeyUsageAny 能不能修复服务端证书验证失败?它可能放宽用途匹配,但会扩大接受范围,不应作为常规修复。
Verify 会自动检查证书是否被吊销吗?不会。吊销检查需要由应用按自己的证书与基础设施策略另行处理。
 Go csv.Reader 的 FieldsPerRecord 为 0 时为什么第二行列数不一致会报错
- 上一篇
- Go csv.Reader 的 FieldsPerRecord 为 0 时为什么第二行列数不一致会报错
- 下一篇
- Go csv.Reader 开启 LazyQuotes 后为什么能读入异常引号
-
- Golang · Go问答 | 6分钟前 |
- Go csv.ParseError 怎样用 errors.As 取出行号和列号
- 203浏览 收藏
-
- Golang · Go问答 | 8分钟前 |
- Go csv.Reader 开启 LazyQuotes 后为什么能读入异常引号
- 466浏览 收藏
-
- Golang · Go问答 | 12分钟前 |
- Go csv.Reader 的 FieldsPerRecord 为 0 时为什么第二行列数不一致会报错
- 145浏览 收藏
-
- Golang · Go问答 | 13分钟前 |
- Go tls.Config.Clone 修改副本为什么不会影响原配置
- 455浏览 收藏
-
- Golang · Go问答 | 16分钟前 |
- Go net.SplitHostPort 解析 IPv6 地址为什么必须带方括号
- 157浏览 收藏
-
- Golang · Go问答 | 19分钟前 |
- Go utf8.ValidString 发现非法 UTF-8 后怎么安全替换
- 226浏览 收藏
-
- Golang · Go问答 | 19分钟前 |
- Go container/heap 修改元素优先级后怎么调用 Fix
- 254浏览 收藏
-
- Golang · Go问答 | 21分钟前 | go · Go remove container/list Element.Value
- Go container/list Remove 删除节点后怎么拿回元素值
- 353浏览 收藏
-
- Golang · Go问答 | 26分钟前 |
- Go list -json 怎么查看包的 GoFiles 和 EmbedFiles
- 207浏览 收藏
-
- Golang · Go问答 | 27分钟前 |
- Go env -json 怎么导出可被脚本读取的环境配置
- 122浏览 收藏
-
- Golang · Go问答 | 28分钟前 |
- Go test -count=1 怎么强制绕过测试缓存
- 421浏览 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 892次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 894次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 978次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 965次使用
-

- MMBench
- MMBench是由上海人工智能实验室等机构联合推出的多模态基准测试平台,提供细粒度能力评估、大规模数据集及VLMEvalKit工具。本文详细介绍其核心功能、安装使用方法及应用场景,助力开发者全面评估多模态模型性能。
- 790次使用
-
- 使用Go实现TLS服务器和客户端的示例
- 2023-02-16 245浏览
-
- Go HTTPS 证书热切换怎么做:atomic.Value、GetCertificate 与失败回退
- 2026-08-11 267浏览
-
- Go crypto/tls 最小化证书轮换:GetCertificate 回调与并发读取边界
- 2026-08-28 349浏览
-
- Go crypto/x509 CertPool AddCert 怎么验证证书链:根证书池与握手失败定位
- 2026-08-28 433浏览
-
- Go 1.27 QUIC 握手如何传入连接信息:ClientHelloInfoConn 解决什么问题
- 2026-08-31 320浏览


