
Go x509 NameConstraints 怎样限制中间 CA 的域名范围
如果 Go 的证书链看起来已经接上了可信根,但验证仍提示域名不被授权,先不要把问题归到 VerifyOptions.DNSName。中间 CA 还可以通过 X.509 的 NameConstraints 限制后续证书能使用的域名范围;信任链成立,不代表每个 SAN 都被允许。
官方地址:https://pkg.go.dev/crypto/x509
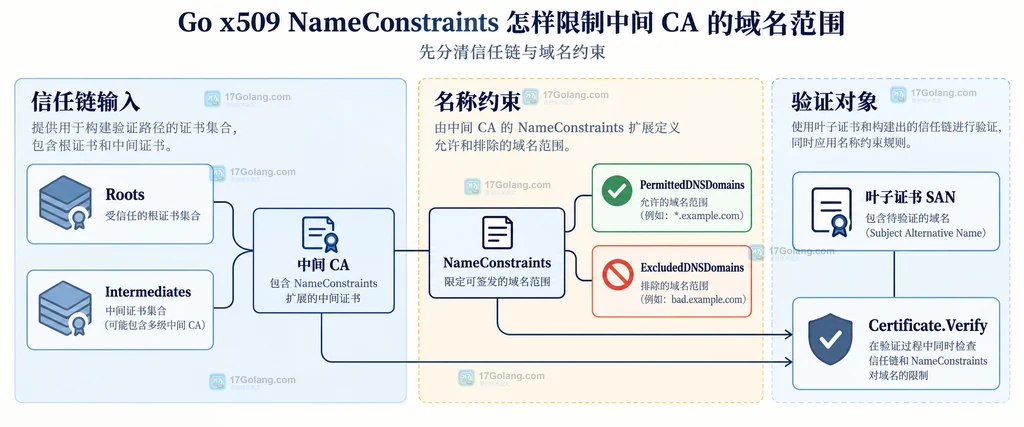
最小排查顺序是:先确认 Roots 和 Intermediates 组成了预期链路,再看中间 CA 的PermittedDNSDomains与ExcludedDNSDomains,最后对照叶子证书 SAN 和 Verify 返回的错误类型。
先分清信任链与域名约束
Roots 解决“信任谁”,Intermediates 解决“链路中间缺哪些证书”,而 NameConstraints 解决“这个 CA 允许给哪些名称签发证书”。三者属于不同层次,不能因为根证书已经加入池中,就认为所有下游域名都能通过验证。
Go 的 Certificate.Verify 会把中间证书中的名称约束应用到证书链声明的名称,而不只是 VerifyOptions.DNSName。例如中间 CA 只允许 svc.example.com 的子域,叶子证书 SAN 却声明了 other.example.net,即使调用方验证的 DNSName 没有写成这个名称,链上的名称约束仍然可能使验证失败。
用 VerifyOptions 复现验证边界
排查时先把输入边界写清楚:根证书放入 Roots,非信任锚点的中间证书放入 Intermediates,目标主机名放入 DNSName。下面的函数只展示验证入口和错误分层,不生成或下载真实证书。
func verifyServerCertificate(
	leaf *x509.Certificate,
	roots *x509.CertPool,
	intermediates *x509.CertPool,
	dnsName string,
) error {
	// Roots 是信任锚点,Intermediates 只提供组链所需的中间证书。
	opts := x509.VerifyOptions{
		Roots:         roots,
		Intermediates: intermediates,
		DNSName:       dnsName,
		// 留空 KeyUsages 时,默认按服务器认证用途检查。
	}

	// Verify 会同时处理链路、有效期、用途和中间 CA 的名称约束。
	_, err := leaf.Verify(opts)
	return err
}
这里不要把中间证书放进 Roots 来“绕过”约束。那会改变信任模型,甚至让排查结果与真实服务端链路不一致。要验证某个名称约束是否生效,应保留原本的根与中间证书分工。
检查 NameConstraints 与 SAN
解析中间 CA 后,重点看四组字段:PermittedDNSDomains 表示允许范围,ExcludedDNSDomains 表示明确排除范围,PermittedDNSDomainsCritical 表示扩展是否被标为关键,叶子证书的 DNSNames 则是实际声明的 DNS SAN。Go 还支持 IP、邮箱和 URI 相关的名称约束,但本题只聚焦 DNS。
func describeDNSBoundary(ca, leaf *x509.Certificate) {
	// 这些字段来自证书本身,不能用调用方的 DNSName 代替。
	fmt.Printf("允许域名: %v\\n", ca.PermittedDNSDomains)
	fmt.Printf("排除域名: %v\\n", ca.ExcludedDNSDomains)
	fmt.Printf("叶子 SAN: %v\\n", leaf.DNSNames)

	// NameConstraints 由 Verify 按证书链规则解释,不要手写字符串包含判断。
	// 手工判断容易忽略子域边界、通配符和多个名称同时存在的情况。
}
尤其要注意前导点的语义:官方文档说明,DNS 名称约束中的前导点表示至少还要有一个额外标签。因此把 .example.com 当成“包含 example.com 的任意字符串”是错误的;它表达的是更窄的子域边界。最终结论仍应以 Verify 的链路验证为准。
按错误类型收敛排查
名称约束失败、主机名不匹配和根链路缺失,排查方向不同。可以先保留错误原值,再按类型分支:
func explainVerifyError(err error) string {
	// 先判断证书验证错误,保留 Reason 便于日志和告警聚合。
	var invalid x509.CertificateInvalidError
	if errors.As(err, &invalid) {
		switch invalid.Reason {
		case x509.CANotAuthorizedForThisName:
			return "中间 CA 的名称约束拒绝了链上的名称"
		case x509.IncompatibleUsage:
			return "证书用途与 VerifyOptions 不匹配"
		case x509.NoValidChains:
			return "没有形成可接受的证书链"
		}
	}

	// 主机名错误通常说明叶子 SAN 与 DNSName 不匹配,另行检查 SAN。
	var hostnameErr x509.HostnameError
	if errors.As(err, &hostnameErr) {
		return "叶子证书主机名与 DNSName 不匹配"
	}
	return err.Error()
}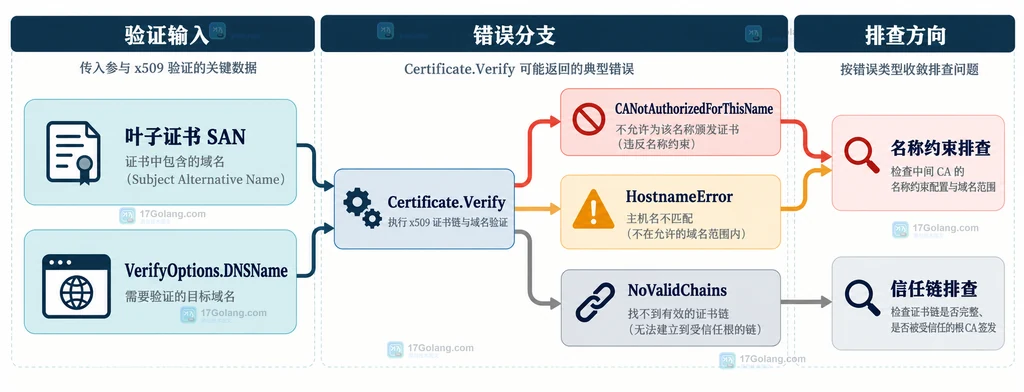
| 现象 | 优先查看 | 不要先做的事 |
|---|---|---|
CANotAuthorizedForThisName | 中间 CA 的允许/排除域名与整条链的 SAN | 把中间证书直接当 Roots |
HostnameError | VerifyOptions.DNSName 与叶子 SAN | 先改 NameConstraints |
NoValidChains | Roots、Intermediates、签发者和有效期 | 只盯着目标域名字符串 |
还要记住,Certificate.Verify 不负责吊销检查;如果名称约束已经通过,仍需由独立的吊销或在线状态方案处理那一层问题。
相关问题
只设置 DNSName 能绕过中间 CA 的 NameConstraints 吗?
不能。DNSName 是调用方要验证的主机名,NameConstraints 是证书链中的 CA 对名称范围施加的限制,两者会一起参与验证。
为什么证书 SAN 看起来正确仍然失败?
检查 SAN 是否同时包含了多个名称,以及中间 CA 是否对整条链声明的名称施加了更窄的允许范围。先看 CertificateInvalidError.Reason,不要只看错误字符串。
 Go archive/zip Reader.RegisterDecompressor 怎样支持自定义压缩方法
- 上一篇
- Go archive/zip Reader.RegisterDecompressor 怎样支持自定义压缩方法
- 下一篇
- Go net/http Request.MultipartReader 怎样流式处理超大上传
-
- Golang · Go问答 | 45分钟前 |
- Go os.Root Chtimes 文件时间更新有什么限制
- 276浏览 收藏
-
- Golang · Go问答 | 1小时前 |
- Go os.Root MkdirAll 怎样在受限目录创建多级目录
- 215浏览 收藏
-
- Golang · Go问答 | 1小时前 |
- Go bytes.Buffer.Grow 怎么预留容量又避免误判当前长度
- 119浏览 收藏
-
- Golang · Go问答 | 1小时前 |
- Go mod edit -replace 临时切换本地模块依赖的处理方案
- 238浏览 收藏
-
- Golang · Go问答 | 1小时前 | 加密 · go · RSA · Go crypto/rsa EncryptOAEPWithOptions OAEP MGF1
- Go crypto/rsa EncryptOAEPWithOptions 怎样匹配跨语言 MGF1 参数
- 408浏览 收藏
-
- Golang · Go问答 | 1小时前 |
- Go net/http Request.MultipartReader 怎样流式处理超大上传
- 282浏览 收藏
-
- Golang · Go问答 | 1小时前 |
- Go archive/zip Reader.RegisterDecompressor 怎样支持自定义压缩方法
- 359浏览 收藏
-
- Golang · Go问答 | 1小时前 | HTTP · go · 连接池 · Go net/http Transport.CloseIdleConnections HTTP连接池
- Go Transport.CloseIdleConnections 清理空闲连接的使用边界
- 397浏览 收藏
-
- Golang · Go问答 | 1小时前 | Go 静态分析 go/types Info.Selections Selection.Index
- Go go/types.Info.Selections 怎样找到嵌入字段的真实对象
- 452浏览 收藏
-
- Golang · Go问答 | 1小时前 |
- Go jsontext Decoder SkipValue 怎样跳过大字段而不保留完整内容
- 276浏览 收藏
-
- Golang · Go问答 | 1小时前 |
- Go CEL 整数和浮点数混合运算为什么编译失败
- 108浏览 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 686次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 702次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 759次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 723次使用
-

- MMBench
- MMBench是由上海人工智能实验室等机构联合推出的多模态基准测试平台,提供细粒度能力评估、大规模数据集及VLMEvalKit工具。本文详细介绍其核心功能、安装使用方法及应用场景,助力开发者全面评估多模态模型性能。
- 561次使用
-
- 用Nginx反向代理部署go写的网站。
- 2023-01-17 502浏览
-
- GoLand调式动态执行代码
- 2023-01-13 502浏览
-
- Go JSONJSON null 解码到指针后状态不符合预期怎么办
- 2026-10-18 501浏览
-
- Go crypto/rand.Text 的长度为什么不是固定字符数
- 2026-10-04 501浏览
-
- Go strings.ToValidUTF8 清洗日志内容的边界
- 2026-10-03 501浏览


