
GitHub Actions 用 OIDC 连接云平台并移除长期密钥
把 GitHub Actions 连接云平台的方式从长期 Access Key 改成 OIDC,核心不是“换一个 Secret”,而是让每次工作流运行都向 GitHub 请求短期身份令牌,再由云平台按受限信任策略换发临时凭证。下面以 AWS 为完整示例:先创建身份提供商与 IAM 角色,再修改工作流,确认角色身份正确后才删除旧密钥。
GitHub 官方说明:https://docs.github.com/en/actions/how-tos/secure-your-work/security-harden-deployments/oidc-in-aws
AWS IAM 入口:https://console.aws.amazon.com/iam/
- 工作流包含
id-token: write,但不再引用AWS_ACCESS_KEY_ID和AWS_SECRET_ACCESS_KEY。 - AWS 只允许指定组织、仓库和分支承担目标角色,角色权限只覆盖部署需要的资源。
aws sts get-caller-identity返回预期账户与角色后,删除 GitHub Secrets 和 IAM 用户中的旧访问密钥;再次运行仍成功。
迁移前先保留一个可回退窗口
不要一开始就删除旧密钥。先记录当前工作流名称、部署分支、AWS 区域、目标账户和实际需要的服务权限,并为 OIDC 新建独立角色。迁移期间让旧 Secret 暂时保留,但新工作流不再引用它;只有 OIDC 连续验收成功后才执行清理。
本文示例使用组织 acme-lab、仓库 release-service、分支 main。请替换成自己的真实范围。AWS 中国区等非默认分区的 Audience 与 ARN 格式不同,不能照搬常规分区的 sts.amazonaws.com。
步骤一:在 AWS IAM 添加 GitHub OIDC 身份提供商
界面路径:AWS Console → IAM → Access management → Identity providers → Add provider。
- Provider type 选择 OpenID Connect。
- Provider URL 填写
https://token.actions.githubusercontent.com。 - Audience 填写
sts.amazonaws.com。 - 点击 Add provider。
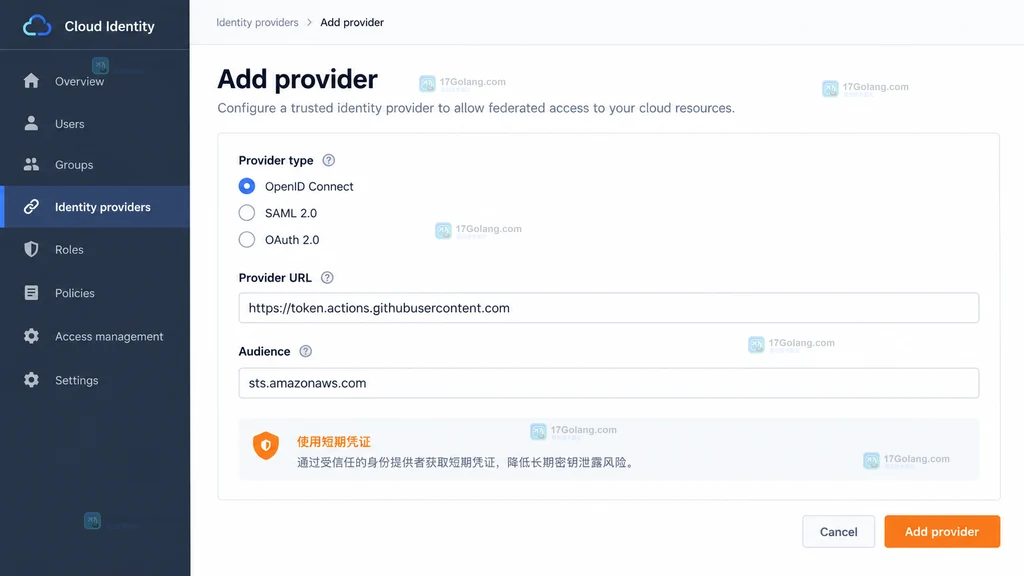
可见成功状态:返回 Identity providers 列表后,能看到 token.actions.githubusercontent.com;进入详情页,Audience 包含 sts.amazonaws.com。这里不需要保存 GitHub Token,也不应创建新的 IAM 用户 Access Key。
步骤二:创建只信任目标仓库和分支的 IAM 角色
界面路径:IAM → Access management → Roles → Create role → Web identity。
- Identity provider 选择刚创建的
token.actions.githubusercontent.com,Audience 选择sts.amazonaws.com。 - GitHub organization、repository 和 branch 分别填入自己的组织、仓库和部署分支。不要把仓库或分支留成无边界的通配范围。
- 在 Add permissions 页面只选择部署真正需要的策略。生产环境更适合自定义最小权限策略,而不是直接附加管理员权限。
- 角色命名为可识别用途,例如
release-service-deploy-main,创建后复制 Role ARN。
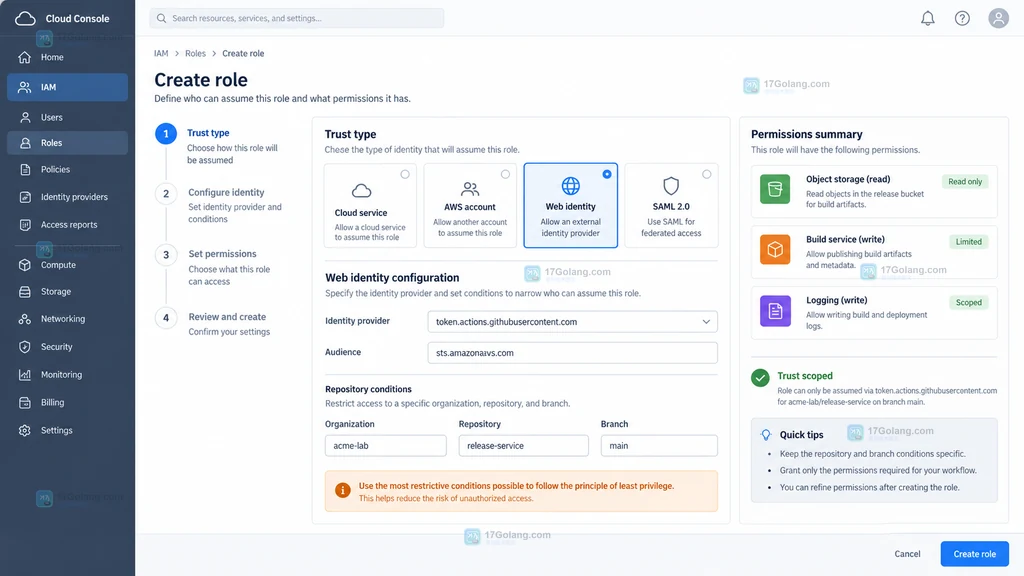
可见成功状态:角色详情的 Trust relationships 同时限制 aud 与 sub。常见分支范围形如 repo:组织/仓库:ref:refs/heads/main。新建仓库、改名后的仓库或已经启用不可变声明的仓库,sub 可能包含组织和仓库的数字 ID;如果工作流随后报 Not authorized to perform sts:AssumeRoleWithWebIdentity,应依据实际令牌声明修正信任条件,而不是放宽成任意仓库。
如果工作流使用 GitHub Environment,sub 会体现 Environment 名称。此时还应在仓库的 Settings → Environments → 目标环境 → Deployment branches and tags 中限制可部署分支,并配置必要审批。
步骤三:修改 GitHub Actions 工作流申请短期凭证
界面路径:GitHub 仓库 → Code → .github/workflows/deploy.yml → Edit,或者 Actions → 目标工作流 → View workflow file → Edit。
删除工作流中读取长期密钥的参数,加入 id-token: write。contents: read 只授予检出代码所需的最小仓库权限。示例使用当前官方 AWS 凭据 Action 的 v6 系列:
name: deploy

on:
  workflow_dispatch: # 先手动触发,便于控制迁移验收

permissions:
  id-token: write    # 允许工作流向 GitHub 申请 OIDC 令牌
  contents: read     # actions/checkout 读取仓库内容所需

jobs:
  deploy:
    runs-on: ubuntu-latest
    steps:
      - name: Checkout
        uses: actions/checkout@v4

      - name: Configure short-lived AWS credentials
        uses: aws-actions/configure-aws-credentials@v6.3.0
        with:
          # 只传角色 ARN 与区域,不再传长期 Access Key。
          role-to-assume: arn:aws:iam::123456789012:role/release-service-deploy-main
          aws-region: ap-southeast-1

      - name: Verify assumed identity
        run: |
          # 验收账户与角色是否符合预期,不打印任何凭证。
          aws sts get-caller-identity
把示例账户号、角色名和区域替换成自己的值。为了降低第三方 Action 被篡改的供应链风险,正式环境可进一步把 uses 固定到经过审核的完整提交 SHA,并用依赖更新工具维护版本。
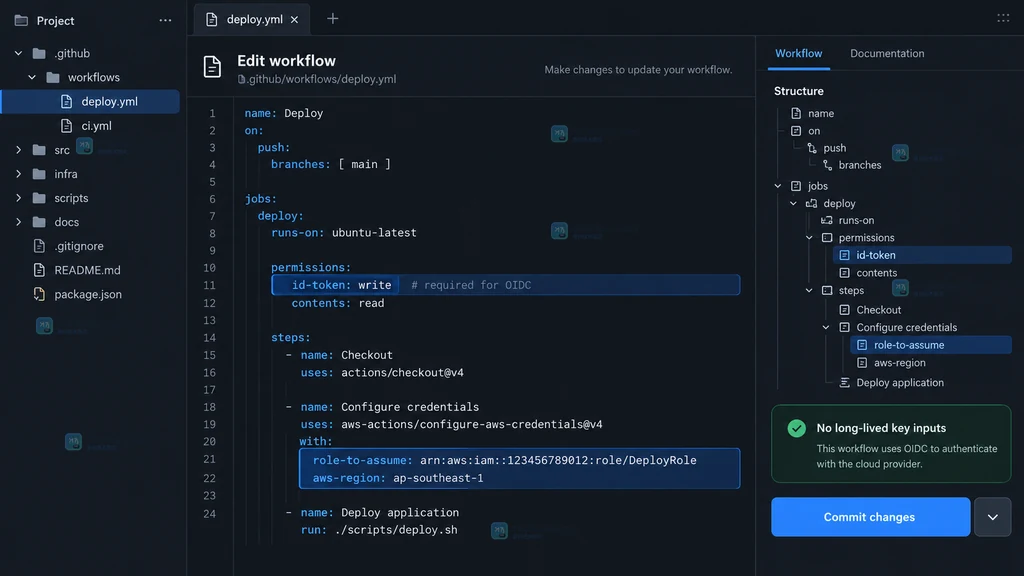
可见成功状态:工作流文件中存在 id-token: write,凭据步骤只有 role-to-assume 和 aws-region,不再出现 secrets.AWS_ACCESS_KEY_ID 或 secrets.AWS_SECRET_ACCESS_KEY。
步骤四:运行验收后删除长期密钥
运行路径:仓库 → Actions → 选择 deploy 工作流 → Run workflow → 选择 main → Run workflow。
打开本次运行,先看 Configure short-lived AWS credentials 是否成功,再展开 Verify assumed identity。结果中的 Account 应是目标账户,Arn 应指向刚创建的角色会话,而不是旧 IAM 用户。不要把临时凭证、OIDC 令牌或完整敏感声明复制到日志。
确认部署任务也成功后,再按以下顺序清理:
- GitHub 路径:Settings → Secrets and variables → Actions → Repository secrets,删除
AWS_ACCESS_KEY_ID与AWS_SECRET_ACCESS_KEY。如果旧密钥放在 Environment secrets,也要进入 Settings → Environments → 目标环境 → Environment secrets 删除。 - AWS 路径:IAM → Users → 旧部署用户 → Security credentials → Access keys。先 Deactivate,完成一次无密钥复跑后再 Delete。
- 再次手动运行同一工作流,确认凭据配置、身份核对和部署步骤仍全部成功。
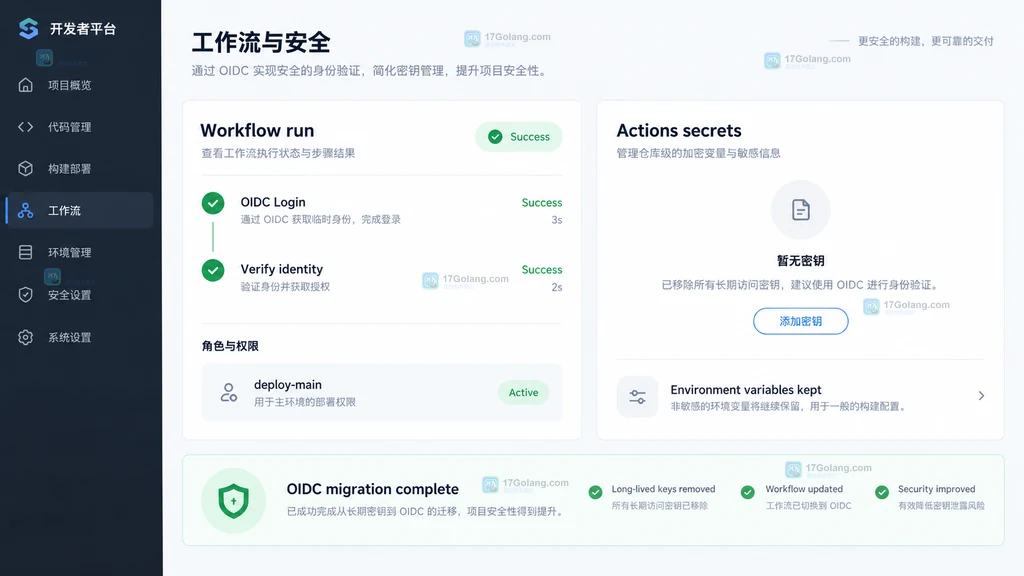
可见成功状态:Actions 运行页面显示 OIDC 登录、身份核对和部署成功;Repository secrets 与 Environment secrets 中不再存在旧 AWS 长期密钥;对应 IAM 用户 Access Key 已删除或 IAM 用户已退役。
常见异常怎么修正
| 现象 | 优先检查 | 修正方向 |
|---|---|---|
| No OpenIDConnect provider found | Provider URL 与 Audience | 确认身份提供商位于同一 AWS 账户,URL 与 Audience 完整一致 |
| Not authorized to perform AssumeRoleWithWebIdentity | 角色的 aud、sub 与实际工作流来源 | 核对组织、仓库、分支、Environment,以及是否使用不可变 sub |
| Credentials could not be loaded | 工作流 permissions | 在正确层级添加 id-token: write,并确认 Action 步骤可执行 |
| 假设角色成功但部署被拒绝 | 角色权限策略 | 只补充目标服务与资源所需权限,不扩大信任主体 |
| 删 Secret 后旧步骤失败 | 工作流是否仍引用旧 Secret | 搜索全部 workflow 与 reusable workflow,移除长期密钥输入 |
归档一份可审计的迁移记录
把角色 ARN、信任范围、权限策略名称、工作流文件路径、验收运行编号、旧密钥停用与删除时间记录到团队变更单中,但不要保存任何密钥值或令牌。最终证据应说明“谁可以承担哪个角色、允许从哪个仓库和分支进入、得到哪些最小权限、哪次工作流完成了无长期密钥验收”。
相关问题
id-token: write 会让工作流直接写入云资源吗?
不会。它只允许工作流请求 OIDC 令牌;能否承担角色以及承担后能操作哪些资源,仍由 AWS 角色信任策略和权限策略共同决定。
可以给整个组织的所有仓库通配一个角色吗?
技术上可以配置较宽的 sub,但不适合作为默认方案。部署角色应尽量限制到明确仓库、分支或 Environment,避免其他工作流获得同一权限。
为什么要先停用旧 Access Key,再删除?
短暂的停用窗口便于发现遗漏的旧工作流或外部脚本;确认 OIDC 复跑和相关自动化都正常后再删除,可兼顾可回退性与最终清理。
 在事务函数中保证提交失败也能返回准确错误
- 上一篇
- 在事务函数中保证提交失败也能返回准确错误
- 下一篇
- 事务已经回滚却仍占用连接,常见的资源遗漏在哪里
-
- 文章 · 软件教程 | 3小时前 | docker 容器安全 Docker Compose tmpfs 只读根文件系统
- Docker 容器启用只读根文件系统后,临时写目录怎么挂载
- 131浏览 收藏
-
- 文章 · 软件教程 | 23小时前 | docker · 软件教程 · Docker Compose 网络 自定义网络 服务名访问 容器通信 Compose DNS
- Docker Compose 自定义网络并用服务名互相访问
- 483浏览 收藏
-
- 文章 · 软件教程 | 1天前 | vs code · 软件教程 · VS Code 扩展 工作区信任 Tasks Restricted Mode
- VS Code 用工作区信任隔离陌生仓库的扩展与任务
- 306浏览 收藏
-
- 文章 · 软件教程 | 1天前 | Node.js · vs code · VS Code 远程调试 断点调试 launch.json Remote-SSH Node.js inspect
- VS Code 配置 launch.json 调试远程服务进程
- 181浏览 收藏
-
- 文章 · 软件教程 | 1天前 | 开发环境 · docker · vs code · 团队协作 · docker 开发环境 项目依赖 devcontainer.json VS Code Dev Container VS Code扩展
- VS Code 用 Dev Container 固化扩展与开发依赖
- 304浏览 收藏
-
- 文章 · 软件教程 | 1天前 | 开发环境 · VS Code SSH配置 Remote SSH 远端设置 Remote Settings
- VS Code Remote SSH 连接后配置远端专属设置
- 233浏览 收藏
-
- 文章 · 软件教程 | 1天前 |
- VS Code 创建项目专用 Profile 并只同步需要的配置
- 396浏览 收藏
-
- 文章 · 软件教程 | 1天前 | 软件教程 · 环境变量 接口测试 Postman Collection Runner
- Postman 怎么用 Collection Runner 注入不同环境变量
- 440浏览 收藏
-
- 文章 · 软件教程 | 1天前 | Chrome Chrome DevTools 性能追踪 Performance
- Chrome DevTools 怎么导出并重新载入性能追踪
- 128浏览 收藏
-
- 文章 · 软件教程 | 1天前 | 开发环境 · Git Git worktree 现有分支 独立目录 多工作树
- Git worktree 怎么把现有分支签出到独立目录
- 195浏览 收藏
-
- 文章 · 软件教程 | 1天前 |
- IntelliJ IDEA Local History 怎么恢复未提交的目录
- 241浏览 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 375次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 445次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 454次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 398次使用
-

- MMBench
- MMBench是由上海人工智能实验室等机构联合推出的多模态基准测试平台,提供细粒度能力评估、大规模数据集及VLMEvalKit工具。本文详细介绍其核心功能、安装使用方法及应用场景,助力开发者全面评估多模态模型性能。
- 226次使用
-
- Go 项目用 GitHub Actions 自托管 runner:版本强制执行前该怎么整理 CI
- 2026-07-09 340浏览
-
- GitHub Actions 手动输入怎么配置或排查
- 2026-09-13 351浏览
-
- GitHub Actions 失败步骤怎样只重新运行未完成的任务
- 2026-09-15 196浏览
-
- GitHub Actions 怎么设置构件保留时间
- 2026-10-04 395浏览
-
- GitHub Actions 怎么手动重跑单个失败任务
- 2026-10-06 162浏览