
Symfony防SQL注入与XSS攻击方法
2026-05-31 23:46:04
0浏览
收藏
本文深入剖析了在 Symfony 框架中构建坚实安全防线的关键实践:通过严格使用 Doctrine 参数绑定(覆盖 DQL、Query Builder 和原生 SQL 所有场景)彻底杜绝 SQL 注入,结合 Twig 默认转义与上下文敏感的防护策略(如 JS 中的 `|json_encode|raw`、富文本的 HTMLPurifier 过滤)精准拦截 XSS;同时强调对无法参数化的动态语法(字段名、排序方向、IN 列表等)必须执行白名单校验与类型强转,并辅以数据库最小权限、错误信息隐藏、路由约束和验证层前置校验等配置级防御——真正的安全不在于框架有多强大,而在于每一处用户输入进入 SQL 或 HTML 的瞬间,你是否坚定地调用了 `setParameter()` 或 `|e`,因为最危险的漏洞,往往藏在你以为“这里应该没问题”的那一行代码里。
用好 Doctrine 参数绑定 + 输出时强制转义,SQL 注入和 XSS 就基本拦住了。Symfony 本身不写 SQL、也不渲染 HTML,真正起作用的是你调用 setParameter() 的那一行,和调用 htmlspecialchars() 或 Twig 的 {{ variable|e }} 那一刻。
Doctrine 查询必须用参数绑定,别拼字符串
只要 SQL 模板里出现用户输入,就必须走参数化。DQL、Query Builder、原生 SQL 都支持,但写法稍有区别:
- DQL 中用
:name占位,再调setParameter('name', $input) - Query Builder 中写
$qb->where('u.email = :email'),再链式调->setParameter('email', $request->query->get('email')) - 原生 SQL 必须用
executeStatement($sql, $params)或executeQuery($sql)->setParameters($params);绝不能写executeStatement($sql . " WHERE id = " . $_GET['id']) - 常见错误:把路由参数直接插进 DQL 字符串,比如
"u.status = '" . $request->query->get('status') . "'"—— 这等于开门揖盗
无法参数化的语法要素必须白名单+强转
表名、字段名、ORDER BY 方向、IN 列表长度这些,数据库根本不接受占位符。绕过参数绑定不是“灵活”,是自毁防线:
- 字段名/排序字段:只允许来自预定义数组,例如
$allowedSortFields = ['name', 'email', 'createdAt'];,再用in_array($input, $allowedSortFields, true) - 排序方向:
$dir = strtolower($request->query->get('dir', 'asc')) === 'desc' ? 'DESC' : 'ASC'; IN列表:整型 ID 先array_map('intval', $ids),再交给 Doctrine 的setParameter('ids', $ids, Connection::PARAM_INT_ARRAY)- 禁用 PDO 模拟预处理:
$pdo->setAttribute(PDO::ATTR_EMULATE_PREPARES, false),但得确认 MySQLi 或现代 PDO 驱动真支持真实预处理
Twig 渲染默认转义,但 JS 上下文要手动处理
Twig 的 {{ variable }} 默认调用 htmlspecialchars(),防住大多数 HTML/XSS 场景。但一旦变量进到 JS 或属性值里,就得自己兜底:
- JS 内联脚本中输出变量:
var email = {{ email|json_encode|raw }};(|json_encode保证引号、反斜杠安全,|raw是因为 Twig 已转义过一次) - HTML 属性值中嵌入用户数据:
- 富文本内容不能靠
|e,得用HTMLPurifier库过滤,否则 - 千万别在 Twig 里写
{{ include('user_input.html.twig') }}—— 模板路径也可能是用户可控的,得白名单校验
权限与配置层面的隐形补丁
参数绑定和转义是主干,但数据库账号权限、错误提示、路由约束这些细节,常被忽略却一击致命:
- 数据库账号禁用
DROP、CREATE、LOAD_FILE权限,哪怕 ORM 不暴露这些操作,留着就是风险 - 生产环境关闭
display_errors,禁用 Doctrine 的 SQL Logger,避免泄露表结构或查询逻辑 - 路由参数加正则约束,比如
{id}强制数字,比在 Controller 里intval()更早拦截非法输入 - Form 或 Request 验证层用
@Assert\Email、@Assert\Length做语义校验,不是所有输入都该进数据库查一遍才判错
最危险的不是不会写 setParameter(),而是写了却在某个 IN 子句里手拼字符串,或在 JS 变量里裸插 Twig 变量。防线是分层的,但断点往往出现在你认为“这里应该没问题”的地方。
今天关于《Symfony防SQL注入与XSS攻击方法》的内容介绍就到此结束,如果有什么疑问或者建议,可以在golang学习网公众号下多多回复交流;文中若有不正之处,也希望回复留言以告知!
 Linux下安装Wine运行Windows软件方法
- 上一篇
- Linux下安装Wine运行Windows软件方法
- 下一篇
- HermesAgent接入微信教程实操指南
查看更多
最新文章
-
- 文章 · php教程 | 5小时前 |
- PHP 错误处理怎样保留原始异常链
- 188浏览 收藏
-
- 文章 · php教程 | 5小时前 |
- PHP session 过期后怎样保留安全的回跳地址
- 285浏览 收藏
-
- 文章 · php教程 | 5小时前 | php hash_equals 签名校验 hash_hmac
- PHP hash_equals 怎样比较签名避免时序差异
- 112浏览 收藏
-
- 文章 · php教程 | 6小时前 | PHP · php UTF-8 DOMDocument HTML编码 loadHTML
- PHP DOMDocument 解析中文 HTML 怎样设置编码
- 228浏览 收藏
-
- 文章 · php教程 | 6小时前 |
- PHP match 表达式没有匹配项为什么会抛异常
- 257浏览 收藏
-
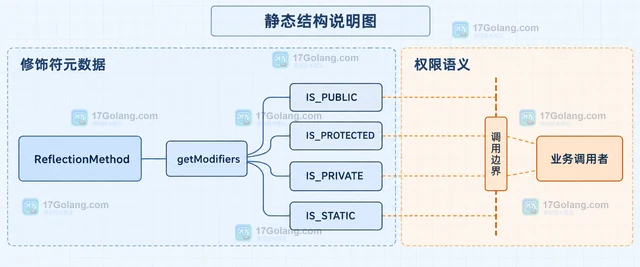
- 文章 · php教程 | 6小时前 | 反射 · 面向对象 · PHP · php ReflectionMethod isPublic isProtected isPrivate
- PHP ReflectionMethod 怎样读取方法的可见性
- 216浏览 收藏
-
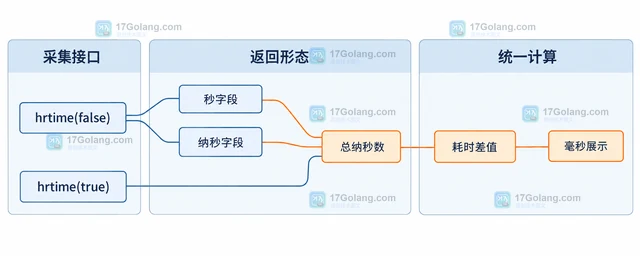
- 文章 · php教程 | 6小时前 |
- PHP hrtime 怎样测量短代码的单调耗时
- 116浏览 收藏
-
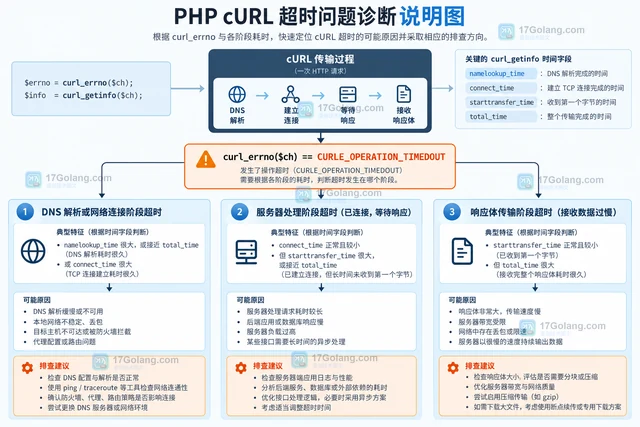
- 文章 · php教程 | 6小时前 |
- PHP cURL 怎样区分连接超时和响应超时
- 280浏览 收藏
-
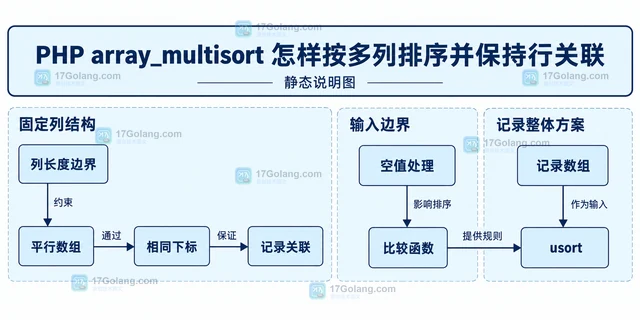
- 文章 · php教程 | 6小时前 | 数组 · 排序 · PHP · php 数组 array_multisort 多列排序
- PHP array_multisort 怎样按多列排序并保持行关联
- 366浏览 收藏
-
- 文章 · php教程 | 6小时前 |
- PHP 8.4 readonly 属性继承时怎样理解 protected(set)
- 233浏览 收藏
查看更多
课程推荐
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
查看更多
AI推荐
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 617次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 657次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 689次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 652次使用
-

- MMBench
- MMBench是由上海人工智能实验室等机构联合推出的多模态基准测试平台,提供细粒度能力评估、大规模数据集及VLMEvalKit工具。本文详细介绍其核心功能、安装使用方法及应用场景,助力开发者全面评估多模态模型性能。
- 481次使用
查看更多
相关文章
-
- PHP JSON_THROW_ON_ERROR 抛错后怎么保留原始字段位置
- 2026-09-09 501浏览
-
- PHP 8.5 array_last() 怎么处理空数组:从 null 结果到兼容旧版本的 Polyfill
- 2026-08-16 501浏览
-
- 宝塔配置Ruby环境:RVM+Nginx反代教程
- 2026-05-29 501浏览
-
- unset函数作用范围详解
- 2026-05-29 501浏览
-
- VS Code配置Xdebug教程:PHP调试技巧全解析
- 2026-05-13 501浏览


