
2026PHP安全规范:OWASP防御指南
本文深入剖析了2026年PHP安全实践的核心变革,直击SQL注入、命令执行与AI生成代码三大高危风险:强调必须禁用模拟预处理并严格使用原生预编译语句(PDO::ATTR_EMULATE_PREPARES = false)来根治SQL注入,彻底摒弃addslashes等无效转义;明确将eval/system/exec列为生产环境禁用项,强制上下文隔离与白名单约束;更前瞻性地指出AI编码正成为新型攻击面——它惯于复刻过时漏洞模式,因此需在CI/CD中嵌入AST污点分析,覆盖迁移文件、配置等易被忽视的盲区,让安全防护从“经验防御”升级为“机制免疫”。

SQL注入必须用 PDO::prepare() 或 mysqli_prepare()
不关掉模拟预处理,就等于没防。PDO 默认开启 PDO::ATTR_EMULATE_PREPARES = true,此时 prepare() 只是客户端拼 SQL 字符串,execute() 才发过去——攻击者仍可构造 id=1%27; DROP TABLE users-- 绕过。
正确写法要显式关闭并设异常模式:
$pdo = new PDO($dsn, $user, $pass, [
    PDO::ATTR_EMULATE_PREPARES => false,
    PDO::ATTR_ERRMODE => PDO::ERRMODE_EXCEPTION
]);
$stmt = $pdo->prepare("SELECT * FROM orders WHERE user_id = ? AND status = ?");
$stmt->execute([$_GET['uid'], 'shipped']);- 占位符
?或:name只能用于值,不能用于表名、列名、ORDER BY或GROUP BY子句 - 真要动态列名?只能白名单校验:
in_array($_GET['sort'], ['created_at', 'amount'], true) mysqli_prepare()不支持多语句(如"INSERT; SELECT"),这反而是好事,堵死了常见绕过路径
别再用 addslashes()、mysql_real_escape_string() 做“防护”
这些函数在 2026 年已彻底失效且被移除。mysql_real_escape_string() 在 PHP 7.4+ 中不存在;addslashes() 对宽字节(GBK)、JSON 内嵌、Unicode 归一化等场景完全无效,还容易让人产生虚假安全感。
典型错误写法:
// ❌ 危险:仍可能被 GBK 宽字节注入绕过 $sql = "SELECT * FROM users WHERE name = '" . addslashes($_GET['name']) . "'";// ❌ 更危险:mysqli_real_escape_string() 不是 prepare 替代品 $query = "INSERT INTO logs VALUES ('" . mysqli_real_escape_string($mysqli, $_POST['msg']) . "');"
- 所有基于字符串拼接 + 转义的方案,本质仍是把数据当命令处理,违背“数据与逻辑分离”原则
- OWASP Top 10 2025 明确指出:输入验证和过滤只是辅助,不能替代参数化查询
- AI 生成代码中高频出现这类误用,CI/CD 流水线建议加正则扫描:
preg_match('/\$_(GET|POST|REQUEST)\[.*\].*\'/', $code)
动态执行函数(eval/system/exec)必须上下文隔离
eval()、system()、exec() 在 2026 年不是“慎用”,而是“禁用除非沙箱”。它们让 PHP 运行时失去控制权,一旦参数含用户输入,就是 RCE 入口。
- AI 生成代码常自动补全
eval('return ' . $_GET['callback'] . '();'),这是典型的 JSONP 劫持+RCE 双重风险 - 若必须调用外部命令,优先用
escapeshellarg()+ 白名单命令路径:shell_exec('/usr/bin/convert ' . escapeshellarg($input_file) . ' ' . escapeshellarg($output_path)) - 生产环境 PHP 配置应禁用:
disable_functions = eval,system,exec,passthru,shell_exec,proc_open
AI 生成代码需强制过 AST 污点分析
2026 年 OWASP Top 10 新增“AI 注入”条目,核心风险不是模型胡说,而是它把不安全模式当成“合理默认”——比如直接拼 SQL、跳过密码哈希、硬编码密钥、忽略 MIME 校验。
推荐 CI/CD 中嵌入轻量级校验:
- 用
nikic/php-parser构建 AST,追踪$_GET/$_POST是否流入query()、exec()、eval()等 sink 节点 - 检测危险模式组合:
BinaryOp节点中左操作数为静态 SQL 字符串、右操作数为$_GET变量 - 对 AI 输出的 DTO 类,检查是否含
declare(strict_types=1)和构造器参数类型声明——缺失即标记为“边界模糊”
最易被忽略的一点:很多团队只扫 *.php,却忘了扫描 database/migrations/ 下的迁移文件和 config/ 中的 YAML/PHP 配置——这些地方同样可能藏有硬编码凭证或未过滤的动态 SQL 片段。
以上就是《2026PHP安全规范:OWASP防御指南》的详细内容,更多关于的资料请关注golang学习网公众号!
 墨墨背单词补签卡怎么得|签到奖励获取攻略
- 上一篇
- 墨墨背单词补签卡怎么得|签到奖励获取攻略

- 下一篇
- BEM命名规范详解与应用技巧
-
- 文章 · php教程 | 1天前 |
- PHP OPcache脚本缓存与部署重启的配合清单
- 397浏览 收藏
-
- 文章 · php教程 | 1天前 | 安全 · PHP · php 文件上传 upload_max_filesize move_uploaded_file upload_tmp_dir
- PHP 上传文件临时路径与持久化移动的安全流程
- 223浏览 收藏
-
- 文章 · php教程 | 4天前 | PHP · 并发控制 · session · php session 并发请求 session_write_close
- PHP session并发请求覆盖数据的锁定处理方案
- 458浏览 收藏
-
- 文章 · php教程 | 4天前 |
- PHP PDO预处理语句绑定类型避免隐式转换的方法
- 407浏览 收藏
-
- 文章 · php教程 | 4天前 |
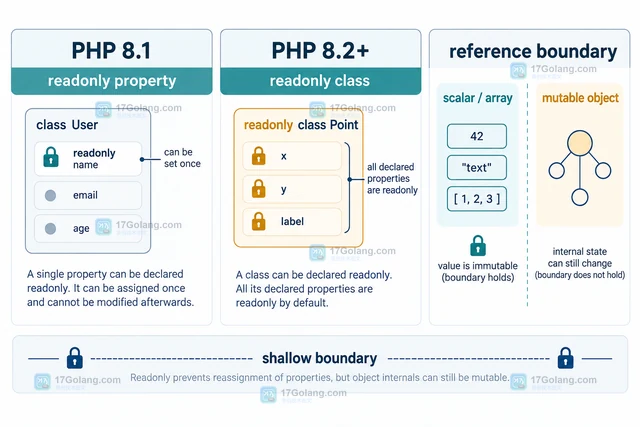
- PHP readonly对象承载不可变配置的设计要点
- 138浏览 收藏
-
- 文章 · php教程 | 4天前 | 参数校验 · php教程 · PHP反射 ReflectionProperty PHP attributes PHP参数校验 PHP元数据
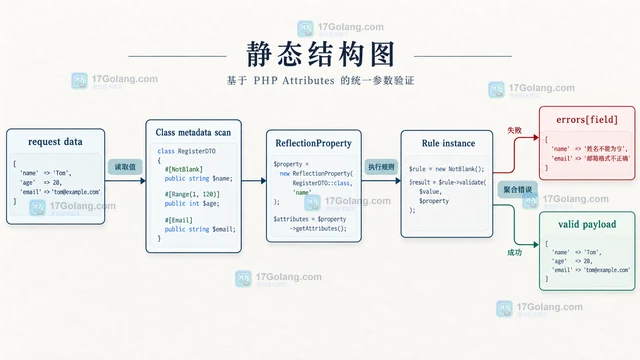
- PHP Attributes读取类元数据并做参数校验的方案
- 141浏览 收藏
-
- 文章 · php教程 | 4天前 |
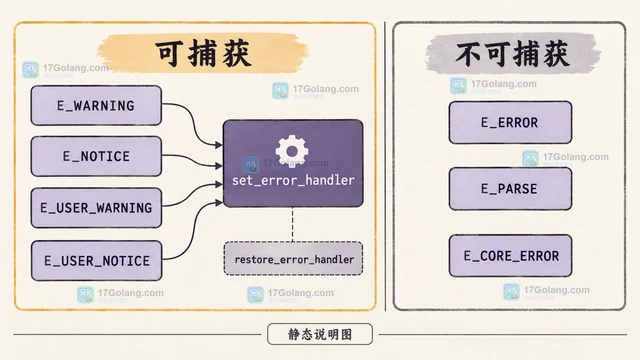
- PHP error把可捕获错误统一转成异常的实现方法
- 372浏览 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 204次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 256次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 210次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 200次使用
-

- CMMLU
- 深入了解CMMLU中文评估基准,涵盖67个学科主题,提供数据集下载、Zero-shot/Five-shot评估方法及排行榜,助力优化中文语言模型性能。
- 187次使用
-
- PHP JSON_THROW_ON_ERROR 抛错后怎么保留原始字段位置
- 2026-09-09 501浏览
-
- PHP 8.5 array_last() 怎么处理空数组:从 null 结果到兼容旧版本的 Polyfill
- 2026-08-16 501浏览
-
- 宝塔配置Ruby环境:RVM+Nginx反代教程
- 2026-05-29 501浏览
-
- unset函数作用范围详解
- 2026-05-29 501浏览
-
- VS Code配置Xdebug教程:PHP调试技巧全解析
- 2026-05-13 501浏览


