
JWT用户登录注册系统PHP教程
本文深入讲解了如何在PHP中安全实现基于JWT的用户登录注册系统,涵盖密码哈希(强调必须使用password_hash()而非MD5/SHA1、避免手动加盐和截断)、JWT标准生成(推荐firebase/php-jwt库、密钥从环境变量读取、合理设置iat/exp)、严格验证流程(签名校验+过期检查+数据库二次确认用户状态)以及安全存储方案(优先采用httpOnly Cookie配合CSRF防护,而非易受XSS攻击的localStorage),同时指出常见致命误区——如硬编码密钥、明文存储敏感权限、忽略token不可撤销性等,为开发者提供一套兼顾安全性、合规性与可维护性的实战指南。

PHP注册时如何安全哈希密码并存入数据库
直接用 password_hash(),别碰 md5() 或 sha1() —— 这些不是加密,是自毁。PHP 默认的 PASSWORD_ARGON2I(PHP 7.2+)或 PASSWORD_DEFAULT(推荐,会随 PHP 升级自动切换更安全算法)已足够。
常见错误:手动拼接 salt、用 base64_encode() 伪装成“加密”、或把哈希结果截断存储导致验证失败。
- 注册流程中,对用户提交的明文密码调用
password_hash($password, PASSWORD_DEFAULT),原样存进数据库password字段(确保字段长度 ≥ 255,VARCHAR(255)是安全下限) - 不要校验密码强度再入库——前端提示即可,后端只管哈希;真正要拦的是空密码、超长输入(如 > 1024 字符),防止 DoS 或日志污染
- 如果必须兼容老系统(比如旧密码用
bcrypt),验证时用password_verify(),它能自动识别哈希头并匹配对应算法,不用自己判断格式
登录成功后怎么生成标准 JWT 并返回给前端
JWT 不是“自己拼字符串 + base64”,得用成熟库,否则极易漏掉签名验证、过期检查、密钥泄露等关键点。推荐 firebase/php-jwt(Composer 安装),它严格遵循 RFC 7519。
容易踩的坑:把私钥硬编码在代码里、用时间戳做 iat 却没设 exp、把敏感字段(如角色权限)明文塞进 payload 还不加密。
- 生成前先确认用户凭证有效(查库 +
password_verify()),再构造 payload:['user_id' => $id, 'email' => $email, 'iat' => time(), 'exp' => time() + 3600] - 签名密钥必须从环境变量读取(如
$_ENV['JWT_SECRET']),绝不能写死;开发环境可用openssl rand -base64 32生成一次性的随机密钥 - Header 固定用
['alg' => 'HS256', 'typ' => 'JWT'],别乱改alg——PHP-JWT 对RS256支持需额外配 OpenSSL 私钥,新手易卡在 pem 格式或权限上 - 返回时用
header('Content-Type: application/json')+echo json_encode(['token' => $jwt]),别混用setcookie()或 session 存 token
API 接口如何验证 JWT 并提取用户身份
每次请求都必须验证 token 合法性,不能“前端传了就信”。核心是三步:解析 header/payload、校验签名、检查 exp 和 nbf(如有)。
典型错误:只解码不验证签名(JWT::decode() 必须传密钥)、忽略 exp 导致永不过期、把 payload 当可信输入直接用于 SQL 查询(仍需过滤/绑定参数)。
- 用
try { $decoded = JWT::decode($token, $secret, ['HS256']); }包裹,捕获DomainException(签名错)、InvalidArgumentException(格式错)、UnexpectedValueException(过期或未生效) - 验证通过后,
$decoded->user_id才可作为当前用户标识;别直接用$decoded->email做权限判断——数据库查一遍用户状态(是否禁用、角色变更)更稳妥 - 如果接口需要区分“登录态”和“管理员态”,权限逻辑必须在验证 JWT 后单独查库,而不是全塞进 token——JWT 一旦签发就不可撤销,靠它存动态权限等于埋雷
为什么不能把 JWT 存在 localStorage 而要配合 httpOnly Cookie
localStorage 的 token 会被 XSS 直接盗走,且无法被服务端主动失效。httpOnly Cookie + CSRF Token 组合才是 Web 应用的事实标准。
开发者常误以为“前后端分离就必须 localStorage”,其实只是没配好 Cookie 属性。
- 登录成功后,用
setcookie('token', $jwt, ['expires' => time() + 3600, 'path' => '/', 'domain' => '', 'secure' => true, 'httponly' => true, 'samesite' => 'Strict'])下发(注意:本地开发secure要关掉,否则 Chrome 拒绝写入) - 前端发起 API 请求时,浏览器自动带上 Cookie;服务端从
$_COOKIE['token']读取,不再依赖 Authorization Header - CSRF 防御靠框架(如 Laravel 的
@csrf)或手动在表单放隐藏域 + 后端比对$_POST['csrf_token']与 session 中存储的值;JWT 本身不解决 CSRF
JWT 的 payload 天然不适合存大量数据,超过 1KB 就会影响 HTTP 头大小和移动端首屏加载。真要传用户权限列表,宁可在验证后查一次数据库,也别往 token 里硬塞。
以上就是本文的全部内容了,是否有顺利帮助你解决问题?若是能给你带来学习上的帮助,请大家多多支持golang学习网!更多关于文章的相关知识,也可关注golang学习网公众号。
 CSS鼠标悬停渐变背景效果实现
- 上一篇
- CSS鼠标悬停渐变背景效果实现
- 下一篇
- 豆包AI如何识别图片内容
-
- 文章 · php教程 | 2小时前 |
- PHP Lazy Objects 延迟初始化实体的状态边界
- 409浏览 收藏
-
- 文章 · php教程 | 5小时前 |
- PHP Attributes 扫描控制器元数据的缓存方法
- 357浏览 收藏
-
- 文章 · php教程 | 7小时前 |
- PHP Enum 映射数据库值的类型安全方案
- 278浏览 收藏
-
- 文章 · php教程 | 9小时前 | php教程 · php Fiber 事件循环 非阻塞I/O Fiber::suspend Fiber::resume
- PHP Fiber 在阻塞 I/O 封装中的调度边界
- 176浏览 收藏
-
- 文章 · php教程 | 12小时前 |
- PHP DateTimeImmutable 按时区转换并保持原对象
- 485浏览 收藏
-
- 文章 · php教程 | 14小时前 | PHP · 日期时间 · php 时区 DateTimeImmutable createFromInterface
- PHP DateTimeImmutable createFromInterface 怎么保留时区
- 201浏览 收藏
-
- 文章 · php教程 | 1天前 |
- PHP Closure bindTo 改变作用域时有哪些限制
- 394浏览 收藏
-
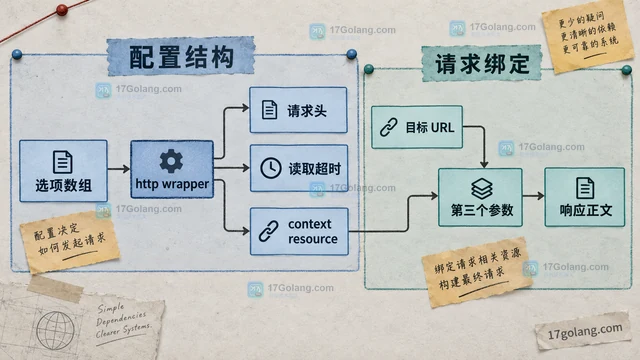
- 文章 · php教程 | 1天前 | HTTP · php教程 · php Http请求 file_get_contents stream_context
- PHP stream_context 怎么为单次 HTTP 请求设置选项
- 263浏览 收藏
-
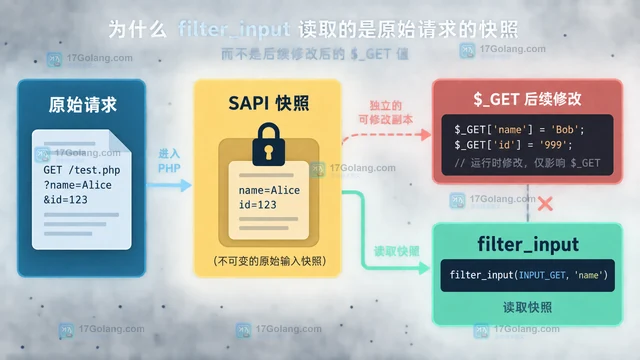
- 文章 · php教程 | 1天前 | PHP ·
- PHP filter_input 为什么读取不到代码中后改的值
- 237浏览 收藏
-
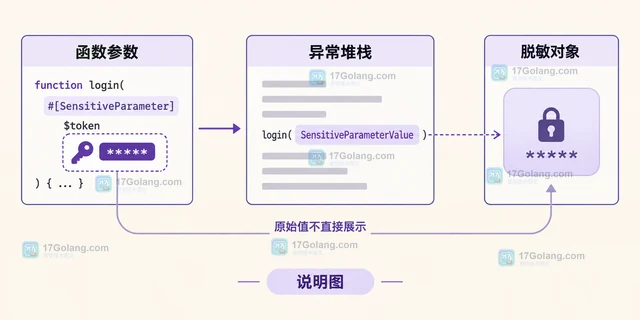
- 文章 · php教程 | 1天前 | 异常处理 · php教程 · 异常堆栈 日志脱敏 PHP 8.2 PHP SensitiveParameter SensitiveParameterValue
- PHP SensitiveParameter 怎么隐藏堆栈中的敏感值
- 125浏览 收藏
-
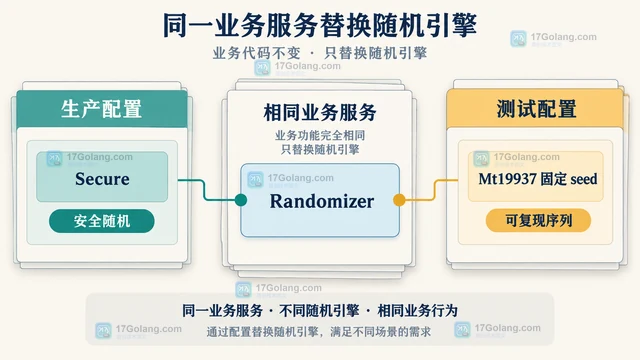
- 文章 · php教程 | 1天前 |
- PHP Randomizer 怎么实现可替换的随机引擎
- 337浏览 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 259次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 305次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 283次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 261次使用
-

- MMBench
- MMBench是由上海人工智能实验室等机构联合推出的多模态基准测试平台,提供细粒度能力评估、大规模数据集及VLMEvalKit工具。本文详细介绍其核心功能、安装使用方法及应用场景,助力开发者全面评估多模态模型性能。
- 68次使用
-
- PHP JSON_THROW_ON_ERROR 抛错后怎么保留原始字段位置
- 2026-09-09 501浏览
-
- PHP 8.5 array_last() 怎么处理空数组:从 null 结果到兼容旧版本的 Polyfill
- 2026-08-16 501浏览
-
- 宝塔配置Ruby环境:RVM+Nginx反代教程
- 2026-05-29 501浏览
-
- unset函数作用范围详解
- 2026-05-29 501浏览
-
- VS Code配置Xdebug教程:PHP调试技巧全解析
- 2026-05-13 501浏览