
如何设置CSP frame-ancestors防嵌套
本文深入解析了Content-Security-Policy中frame-ancestors指令的正确配置方法与常见陷阱,强调其必须通过服务端HTTP响应头(而非HTML meta标签)严格设置,详解引号、分号等语法细节,澄清其完全取代X-Frame-Options的标准行为,并揭露Nginx/Apache配置遗漏、CDN剥离、错误响应不携带策略、动态路由被忽略等高危实践误区,辅以真实控制台报错示例和可落地的验证步骤,助你真正筑牢防iframe嵌套的安全防线——别让看似“已配置”的假象,成为CSRF或点击劫持攻击的突破口。

Content-Security-Policy frame-ancestors 必须通过 HTTP 响应头设置
直接在 标签里写 Content-Security-Policy 对 frame-ancestors 无效——这是硬性限制,浏览器明确不支持。哪怕你写了 ,也完全不起作用。
必须由服务端在响应中发送 Content-Security-Policy 头。常见错误包括:
- 只在 HTML 里加
,没配服务器,结果策略根本没生效 - 用 PHP 的
header()但输出了空格或 BOM,导致头被静默丢弃 - Nginx/Apache 配置里漏了
always参数,导致 404、500 等错误响应不带该头,留下缺口
frame-ancestors 的值必须加引号,且不能省略分号
frame-ancestors 'self' 有效,frame-ancestors self(缺引号)直接被忽略;frame-ancestors 'none' 有效,frame-ancestors 'none' 后面少分号,在部分旧版 Edge 或严格解析器下也可能失效。
常用合法值组合:
frame-ancestors 'none':彻底禁止所有嵌套,连同源都不行frame-ancestors 'self':仅允许同协议+同域名+同端口的页面嵌套frame-ancestors 'self' https://admin.example.com https://app.example.org:允许多个明确来源,空格分隔,末尾必须有分号frame-ancestors *.example.com:支持通配符,但注意*不匹配子域中的子域(如a.b.example.com不被*.example.com匹配)
frame-ancestors 会完全覆盖 X-Frame-Options
如果响应中同时存在 X-Frame-Options 和 Content-Security-Policy 中的 frame-ancestors,浏览器会无视 X-Frame-Options ——这不是 bug,是 W3C 标准行为。Chrome 97+、Firefox 95+ 已完全按此执行。
这意味着:
- 别再混用两者做“双重保险”,反而可能因配置冲突导致策略意外失效
- 若你还在用 Nginx/Apache 同时配置了
add_header X-Frame-Options和add_header Content-Security-Policy,建议删掉前者,专注维护 CSP - 检查线上环境时,用 DevTools → Network → Headers 确认最终响应里只有
frame-ancestors,且没有被 CDN/WAF 清除(例如 Cloudflare 默认剥离 CSP 头,需手动开启)
测试是否生效:看控制台报错和 iframe 行为
真正起效时,浏览器会在 Console 打出类似这样的红色警告:Refused to display 'https://your-site.com/' in a frame because an ancestor violates the following Content Security Policy directive: "frame-ancestors 'none'"。
验证步骤很简单:
- 新建一个本地 HTML 文件,里面放
- 用 Chrome/Firefox 打开它,观察 iframe 是否空白 + 控制台是否有上述报错
- 若 iframe 正常加载,说明策略未生效:可能是头没发出来、被覆盖、拼写错误(比如写成
frame-ancestor少了个 s),或服务端返回了200 OK但实际是重定向跳转后丢失了头
最易被忽略的是动态路由或 API 接口页——它们往往被遗忘在安全策略之外,而攻击者正喜欢从这类页面切入嵌套。别只测首页,务必覆盖 /login、/admin、/api/* 等敏感路径。
今天关于《如何设置CSP frame-ancestors防嵌套》的内容就介绍到这里了,是不是学起来一目了然!想要了解更多关于的内容请关注golang学习网公众号!
 批改网学生登录入口及PC端使用指南
- 上一篇
- 批改网学生登录入口及PC端使用指南

- 下一篇
- 拼多多网页版登录入口 拼多多在线入口
-
- 文章 · 前端 | 49分钟前 |
- JavaScript Uint8Array.fromBase64怎样避免手写 Base64 解码
- 251浏览 收藏
-
- 文章 · 前端 | 51分钟前 | 前端 · ReadableStream WebTransport HTTP/3 QUIC WritableStream WebTransport datagrams
- WebTransport datagrams怎样传递低延迟不可靠消息
- 331浏览 收藏
-
- 文章 · 前端 | 54分钟前 |
- WebSocketStream怎样用 Streams API 处理背压
- 500浏览 收藏
-
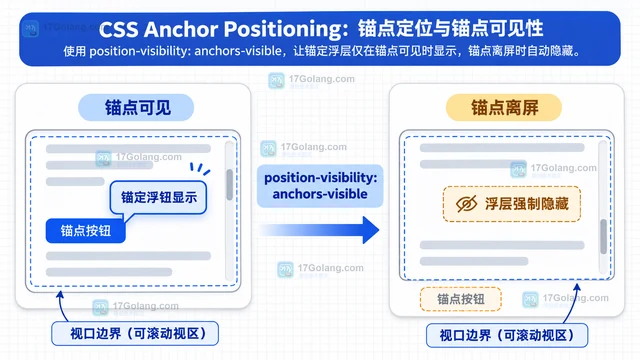
- 文章 · 前端 | 56分钟前 | CSS CSS anchor positioning position-visibility anchors-visible no-overflow
- CSS position-visibility怎样让锚定浮层随锚点离屏隐藏
- 489浏览 收藏
-
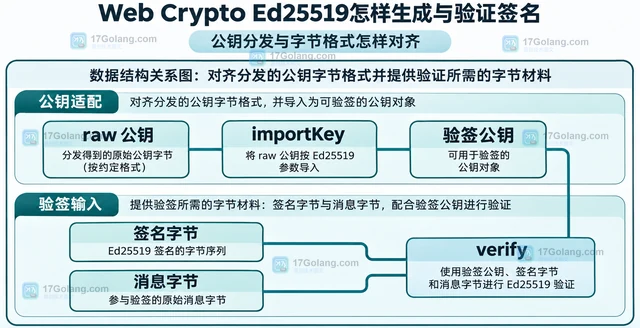
- 文章 · 前端 | 56分钟前 |
- Web Crypto Ed25519怎样生成与验证签名
- 194浏览 收藏
-
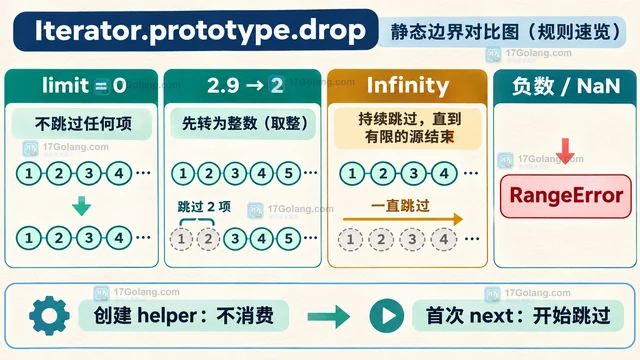
- 文章 · 前端 | 1小时前 |
- JavaScript Iterator.prototype.drop怎样跳过前 N 个元素
- 456浏览 收藏
-
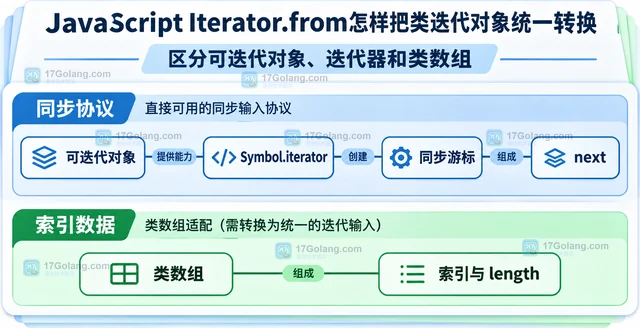
- 文章 · 前端 | 1小时前 |
- JavaScript Iterator.from怎样把类迭代对象统一转换
- 396浏览 收藏
-
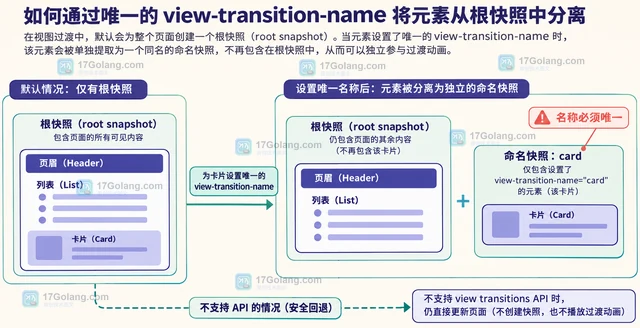
- 文章 · 前端 | 1小时前 | 前端 · CSS 单页应用 document.startViewTransition View Transitions view-transition-name
- CSS view transitions怎样为同文档状态切换设置过渡
- 494浏览 收藏
-
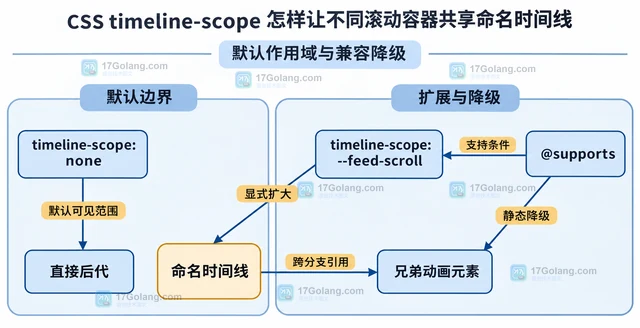
- 文章 · 前端 | 1小时前 | 兼容性 · CSS animation-timeline timeline-scope Scroll-driven Animations scroll-timeline-name
- CSS timeline-scope怎样让不同滚动容器共享命名时间线
- 112浏览 收藏
-
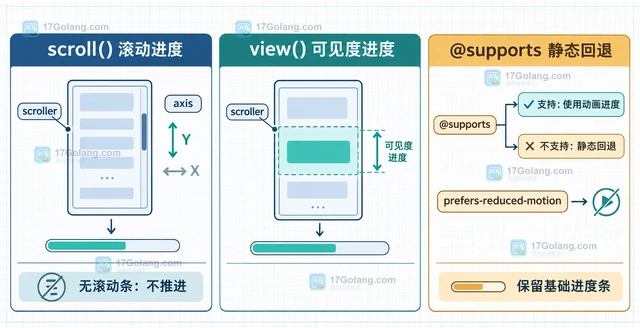
- 文章 · 前端 | 1小时前 |
- CSS animation-timeline怎样按滚动进度驱动进度条
- 346浏览 收藏
-
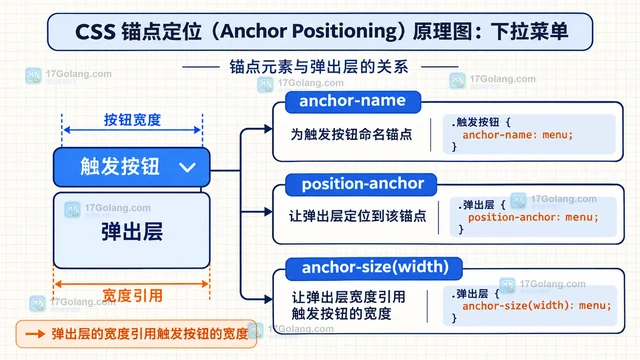
- 文章 · 前端 | 1小时前 | 前端 · CSS anchor positioning anchor-name position-anchor anchor-size 弹出层宽度
- CSS anchor-size怎样让弹出层宽度跟随触发按钮
- 348浏览 收藏
-
- 文章 · 前端 | 1小时前 |
- HTML details name 怎样让手风琴只展开一个面板
- 129浏览 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 888次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 888次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 971次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 957次使用
-

- MMBench
- MMBench是由上海人工智能实验室等机构联合推出的多模态基准测试平台,提供细粒度能力评估、大规模数据集及VLMEvalKit工具。本文详细介绍其核心功能、安装使用方法及应用场景,助力开发者全面评估多模态模型性能。
- 782次使用
-
- JavaScript函数定义及示例详解
- 2025-05-11 502浏览
-
- 智能体安全引领产业升级——国内AI安全产品市场深度分析
- 2026-08-21 501浏览
-
- CSS变量简化按钮悬停效果技巧
- 2026-05-31 501浏览
-
- JavaScript符号类型详解与应用
- 2026-05-31 501浏览
-
- HTML剪贴板复制粘贴怎么用
- 2026-05-26 501浏览