
LinuxLDAP统一认证配置详解
本文详细解析了在Linux系统中成功配置OpenLDAP统一认证的完整实战流程,直击部署后常见认证失败的核心痛点——配置缺失、权限错误或数据库未初始化,并系统性地拆解为服务安装、密文密码生成、slapd.d动态配置初始化、域名与数据库设定、Schema与目录树导入、TLS加密启用、以及NSS-PAM-LDAPD系统级集成共七大关键步骤,每步均附带精准命令、典型错误提示与规避要点,助你从零构建安全、稳定、可落地的企业级集中身份认证体系。
如果您在Linux系统中部署OpenLDAP服务后,无法实现用户统一认证功能,则可能是由于基础配置缺失、权限未正确设置或数据库未初始化导致。以下是完成LDAP统一认证所需的关键配置步骤:
一、安装OpenLDAP服务及依赖组件
需确保openldap-servers、openldap-clients、migrationtools及cyrus-sasl等核心包已完整安装,否则后续认证流程将因缺少服务端守护进程或客户端工具而中断。
1、执行yum安装命令:yum -y install openldap openldap-clients openldap-servers openldap-servers-sql migrationtools cyrus-sasl cyrus-sasl-plain cyrus-sasl-devel
2、验证安装结果:rpm -qa | grep openldap 应显示openldap-servers、openldap-clients等包名
3、检查slapd二进制文件是否存在:ls /usr/libexec/openldap/slapd
二、生成并配置管理员密文密码
slapd服务启动前必须设定rootDN的强加密口令,该口令将用于后续所有LDIF导入与管理操作,明文密码直接写入配置将导致服务拒绝启动。
1、使用slappasswd生成SSHA加密字符串:slappasswd -s your_admin_password
2、记录输出的加密结果(形如{SSHA}XxYyZz...),该字符串将在后续LDIF配置中作为olcRootPW值
3、禁止将明文密码写入任何配置文件或LDIF脚本中
三、初始化动态配置目录slapd.d
OpenLDAP 2.4+默认采用基于LDIF的动态配置(cn=config),需通过slaptest校验并替换原有配置结构,否则服务将无法识别新域名与访问控制策略。
1、停止正在运行的slapd服务:systemctl stop slapd
2、备份原始配置:mv /etc/openldap/slapd.d /etc/openldap/slapd.d.bak
3、使用slaptest生成初始cn=config结构:slaptest -f /etc/openldap/slapd.conf -F /etc/openldap/slapd.d
4、修正权限:chown -R ldap:ldap /etc/openldap/slapd.d
四、配置域名与数据库后缀
需修改olcDatabase={2}hdb.ldif以声明基准DN(Base DN)和根管理员身份,若suffix与rootdn不匹配或格式错误(如遗漏dc=),则ldapsearch将返回“Referral”或“No such object”错误。
1、编辑配置文件:vi /etc/openldap/slapd.d/cn=config/olcDatabase={2}hdb.ldif
2、定位olcSuffix行,将其修改为实际域名格式:olcSuffix: dc=example,dc=com
3、修改olcRootDN为对应管理员DN:olcRootDN: cn=Manager,dc=example,dc=com
4、插入olcRootPW行并填入第二步生成的加密字符串:olcRootPW: {SSHA}XxYyZz...
五、导入基础Schema与初始化目录树
cosine、nis、inetorgperson等Schema定义了用户、组、组织单元等对象类与属性语法,缺失任一Schema将导致后续添加用户条目时报错“objectClass violation”;base.ldif则构建顶层目录结构,是所有用户数据的父容器。
1、依次导入核心Schema:ldapadd -Y EXTERNAL -H ldapi:/// -f /etc/openldap/schema/cosine.ldif
2、继续导入:ldapadd -Y EXTERNAL -H ldapi:/// -f /etc/openldap/schema/nis.ldif
3、最后导入:ldapadd -Y EXTERNAL -H ldapi:/// -f /etc/openldap/schema/inetorgperson.ldif
4、生成base.ldif并导入:/usr/share/migrationtools/migrate_base.pl > /root/base.ldif && ldapadd -x -D "cn=Manager,dc=example,dc=com" -W -f /root/base.ldif
六、配置TLS加密通道(可选但推荐)
启用LDAPS(端口636)或StartTLS可防止绑定凭据以明文形式在网络中传输,若证书路径错误、私钥无读取权限或CipherSuite限制过严,将导致客户端连接被拒绝或证书验证失败。
1、创建证书目录并赋权:mkdir -p /etc/openldap/certs && chown ldap:ldap /etc/openldap/certs
2、将server.crt、server.key、ca.crt拷贝至该目录,并设置私钥权限:chmod 600 /etc/openldap/certs/server.key
3、动态添加TLS配置LDIF:ldapmodify -Y EXTERNAL -H ldapi:/// -f tls_config.ldif(其中tls_config.ldif需包含olcTLSCACertificateFile、olcTLSCertificateFile、olcTLSCertificateKeyFile三行)
4、验证TLS是否生效:openssl s_client -connect localhost:636 -showcerts
七、配置NSS-PAM-LDAPD实现系统级统一认证
仅部署LDAP服务器不足以让Linux系统用户登录时自动查询目录,必须通过nss-pam-ldapd模块将名称服务切换至LDAP源,并配置PAM堆栈调用该模块进行密码验证。
1、安装客户端认证组件:yum install nss-pam-ldapd pam_ldap
2、编辑nslcd配置:vi /etc/nslcd.conf,设置uri、base、binddn、bindpw(或use_tls)
3、启用nslcd服务:systemctl enable nslcd && systemctl start nslcd
4、更新名称服务开关:authconfig --enableldap --enableldapauth --ldapserver=ldap://localhost --ldapbasedn="dc=example,dc=com" --update
今天关于《LinuxLDAP统一认证配置详解》的内容介绍就到此结束,如果有什么疑问或者建议,可以在golang学习网公众号下多多回复交流;文中若有不正之处,也希望回复留言以告知!
 小红书LP地址修改方法|IP修改教程
- 上一篇
- 小红书LP地址修改方法|IP修改教程
- 下一篇
- PHPEnv清空数据库脚本使用教程
-
- 文章 · linux | 18小时前 | Linux · 运维 · 日志排查 · journalctl 启动日志 Boot ID --list-boots systemd日志导出
- journalctl 按启动会话筛选并导出日志
- 369浏览 收藏
-
- 文章 · linux | 21小时前 | Linux · Linux防火墙 nftables verdict map 多端口策略
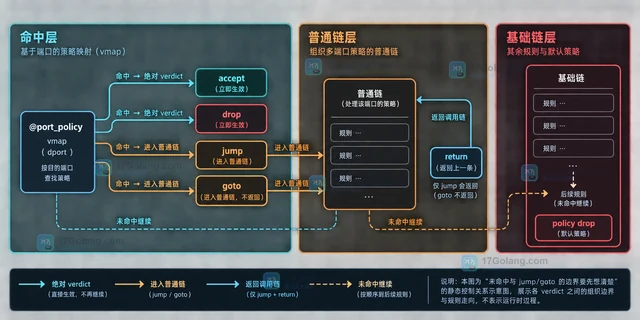
- nftables verdict map 组织多端口策略的规则设计
- 475浏览 收藏
-
- 文章 · linux | 23小时前 | 权限控制 · 服务管理 · systemd socket激活 systemd.socket ListenStream Accept
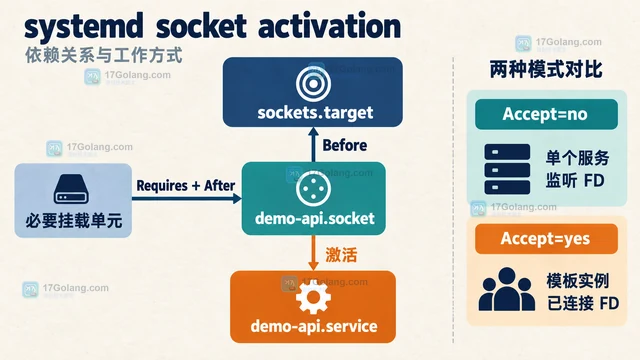
- systemd socket 激活服务的依赖与监听配置
- 229浏览 收藏
-
- 文章 · linux | 1天前 |
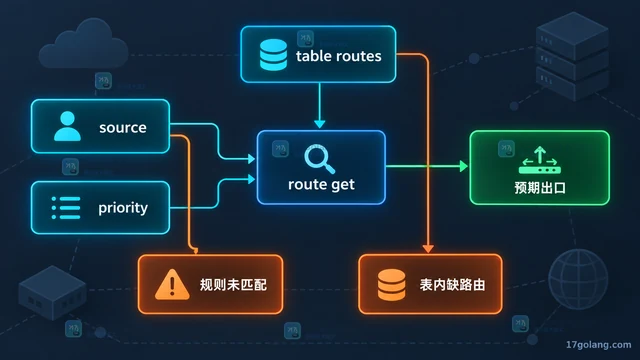
- Linux ip rule 怎么按来源地址选择路由表
- 347浏览 收藏
-
- 文章 · linux | 1天前 | Linux · 文件系统 · Linux mount bind mount remount
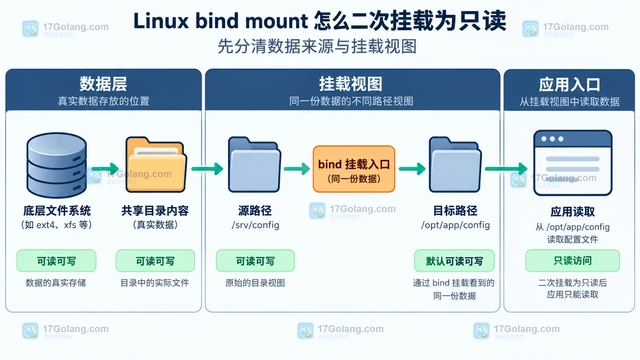
- Linux bind mount 怎么二次挂载为只读
- 116浏览 收藏
-
- 文章 · linux | 2天前 |
- systemd-sysusers 怎么声明软件包所需系统账号
- 150浏览 收藏
-
- 文章 · linux | 2天前 |
- systemd-tmpfiles 怎么按文件年龄自动清理目录
- 464浏览 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 263次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 313次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 294次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 271次使用
-

- MMBench
- MMBench是由上海人工智能实验室等机构联合推出的多模态基准测试平台,提供细粒度能力评估、大规模数据集及VLMEvalKit工具。本文详细介绍其核心功能、安装使用方法及应用场景,助力开发者全面评估多模态模型性能。
- 87次使用
-
- Linux vmstat 如何分辨内存抖动与磁盘等待:si、so、wa 与复测顺序
- 2026-08-30 501浏览
-
- Linux搭建vsftpdFTP服务器教程
- 2026-04-30 501浏览
-
- Shell脚本安装教程:.sh一键安装指南
- 2026-03-16 501浏览
-
- Linux清空文件内容的几种方法
- 2025-12-01 501浏览
-
- Linux命令行下载文件技巧
- 2025-11-23 501浏览