
LaravelEloquent认证属性处理指南
本文澄清了Laravel中并不存在所谓“Attribute Authentication”这一Eloquent原生机制,揭穿了该术语常被误用于访问器、Mutator或第三方包的混淆现象;强调真正可信的数据来源只能是经中间件严格验证后的Auth::user()或token解析结果,并系统梳理了四种落地可靠的来源校验方式——从认证用户填充、数据库触发器留痕、模型事件审计到Token驱动的请求级身份绑定;同时通过具体代码示例说明如何用访问器+Mutator构建受控属性逻辑,指出其局限性,并点明模型事件与数据库行级安全策略在审计与防护中的不可替代作用——帮你避开90%开发者踩过的概念陷阱和安全盲区。
Attribute Authentication不是Eloquent内置功能
PHP里没有叫 Attribute Authentication 的Eloquent原生机制,Laravel官方文档和源码中也不存在这个术语。你看到的可能是对 get* / set* 访问器、$casts、$appends 或者自定义属性逻辑的误称,也可能是第三方包(如 laravel-attribute-auth)的非标准命名。直接搜这个短语,90%会掉进概念混淆的坑。
真正能“证明数据来源”的,是以下几种可落地的方式:
Auth::user()或auth()->id()—— 用于记录创建/修改人- 数据库触发器 +
current_user()(PostgreSQL)或USER()(MySQL)—— 服务端强制留痕 - 模型事件(
creating,updating)中手动填充created_by/updated_by字段 - 使用 Laravel Sanctum / Passport 的 token scope + 中间件做请求级来源校验
如何用访问器+Mutator实现“可信属性”逻辑
如果你希望某个字段(比如 is_verified)只能由系统规则变更、不能被用户直接提交,就别依赖前端传值,而应通过访问器控制读、Mutator控制写。
示例:一个只允许管理员或后台任务设为 true 的认证标记:
class User extends Model
{
    protected $fillable = ['name', 'email'];

    // 不允许 mass assignment 写入 verified_at
    protected $guarded = ['verified_at'];

    // 读取时返回布尔值,但不暴露原始字段
    public function getIsVerifiedAttribute()
    {
        return !is_null($this->verified_at);
    }

    // 写入时拦截,仅允许特定上下文调用
    public function setIsVerifiedAttribute($value)
    {
        if (!in_array(\App::environment(), ['local', 'testing']) &&
            !\Auth::check() &&
            !\App::runningInConsole()) {
            throw new \Exception('Direct assignment to is_verified is forbidden');
        }

        $this->attributes['verified_at'] = $value ? now() : null;
    }
}
注意:setIsVerifiedAttribute 不会在 fill() 或 update() 中自动触发,除非你显式赋值 $user->is_verified = true;批量更新(User::where(...)->update([...]))完全绕过它。
Eloquent事件比访问器更适合做来源审计
想留下“谁在什么时候因为什么改了这个字段”,靠访问器做不到。必须用模型事件,在数据库操作前/后打日志或写审计表。
推荐做法:
- 监听
updating事件,检查$model->isDirty('email')和auth()->id() - 把变更前值、后值、操作人ID、IP、User-Agent 存进
audit_logs表 - 避免在事件里做耗时操作(如发邮件),改用队列
- 禁用
timestamps的模型要手动补updated_at,否则事件里$model->wasChanged()可能失效
关键点:Eloquent事件运行在 PHP 层,无法防止直接 SQL 更新(如 DB::table(...)->update(...))。真要防死,得上数据库行级安全策略(RLS)或触发器。
Token认证才是真正的“数据来源证明”入口
前端传来的任何字段(包括伪装成 created_by 的 ID)都不可信。唯一可信的数据来源,是经过中间件验证后的 Auth::user() 或 request()->bearerToken() 解析结果。
所以实际链路应该是:
- 请求带
Authorization: Bearer xxx - 经
auth:sanctum中间件解出用户 - 控制器里用
$request->user()->id填充created_by,而不是信任$request->input('created_by') - 数据库字段设为
NOT NULL,迁移里加$table->foreignId('created_by')->constrained()->cascadeOnDelete();
漏掉中间件、或在模型里用 Auth::id() 而非 $request->user(),会导致 CLI 或队列任务中获取到错误用户 ID —— 这是最常被忽略的上下文陷阱。
本篇关于《LaravelEloquent认证属性处理指南》的介绍就到此结束啦,但是学无止境,想要了解学习更多关于文章的相关知识,请关注golang学习网公众号!
 Golang指针能做什么?指针使用限制详解
- 上一篇
- Golang指针能做什么?指针使用限制详解
- 下一篇
- HTML静态轮播图实现方法详解
-
- 文章 · php教程 | 2小时前 |
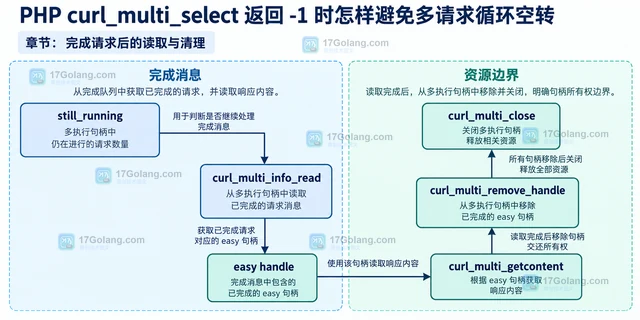
- PHP curl_multi_select 返回 -1 时怎样避免多请求循环空转
- 272浏览 收藏
-
- 文章 · php教程 | 6小时前 |
- PHP array_intersect_key 怎样按键保留配置字段
- 368浏览 收藏
-
- 文章 · php教程 | 6小时前 | php Composer 自动加载 autoload-dev require-dev
- PHP Composer autoload-dev 怎样隔离开发依赖
- 375浏览 收藏
-
- 文章 · php教程 | 6小时前 |
- PHP session.use_strict_mode 怎样拒绝未知会话 ID
- 382浏览 收藏
-
- 文章 · php教程 | 6小时前 |
- PHP password_get_info 怎样读取哈希算法和成本参数
- 229浏览 收藏
-
- 文章 · php教程 | 6小时前 |
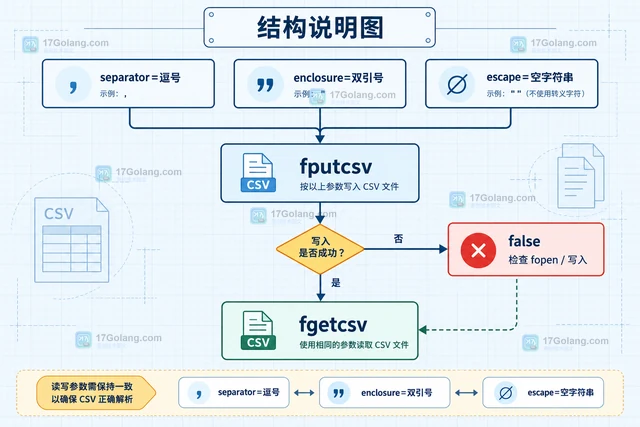
- PHP fputcsv 怎样避免字段中的逗号破坏 CSV
- 111浏览 收藏
-
- 文章 · php教程 | 6小时前 |
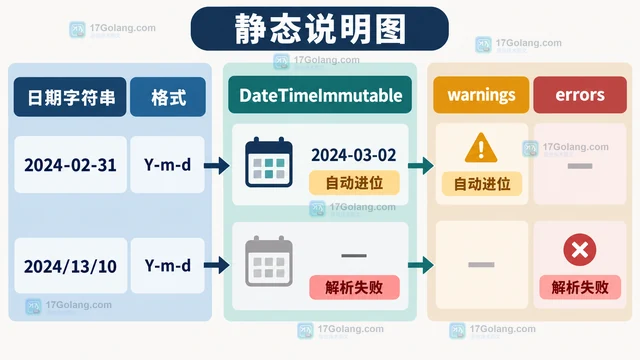
- PHP 日期解析警告怎样用 getLastErrors 识别
- 477浏览 收藏
-
- 文章 · php教程 | 6小时前 | php JSON解析 json_decode JSON_THROW_ON_ERROR JsonException
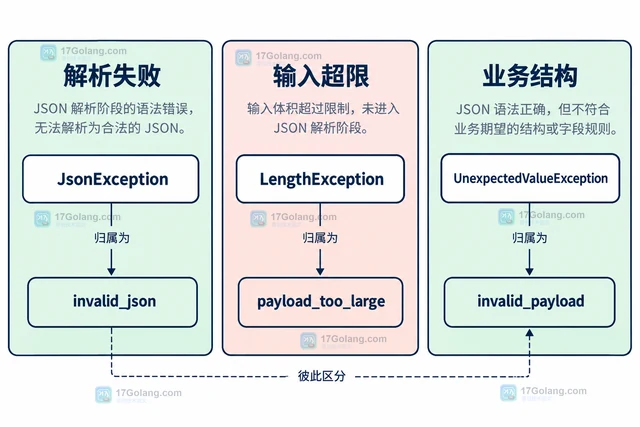
- PHP json_decode JSON_THROW_ON_ERROR 怎样统一处理解析失败
- 312浏览 收藏
-
- 文章 · php教程 | 6小时前 |
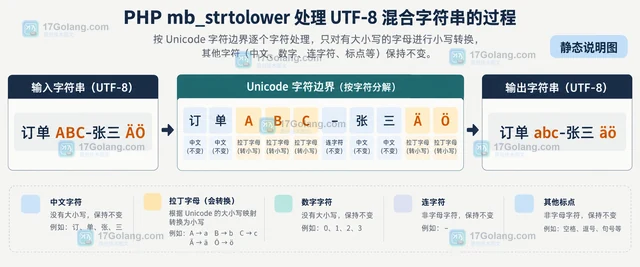
- PHP mb_strtolower 怎样正确处理中文与多字节文本
- 350浏览 收藏
-
- 文章 · php教程 | 6小时前 | php 输入校验 filter_var FILTER_VALIDATE_EMAIL FILTER_VALIDATE_URL
- PHP filter_var 怎样校验 URL 与邮箱地址
- 491浏览 收藏
-
- 文章 · php教程 | 6小时前 | PHP · php 数组分组 array_reduce 累加器
- PHP array_reduce 怎样累积生成分组结果
- 398浏览 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 722次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 731次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 806次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 768次使用
-

- MMBench
- MMBench是由上海人工智能实验室等机构联合推出的多模态基准测试平台,提供细粒度能力评估、大规模数据集及VLMEvalKit工具。本文详细介绍其核心功能、安装使用方法及应用场景,助力开发者全面评估多模态模型性能。
- 606次使用
-
- PHP fgetcsv escape 参数显式设置与 RFC 4180 兼容处理
- 2026-10-26 501浏览
-
- PHP JSON_THROW_ON_ERROR 抛错后怎么保留原始字段位置
- 2026-09-09 501浏览
-
- PHP 8.5 array_last() 怎么处理空数组:从 null 结果到兼容旧版本的 Polyfill
- 2026-08-16 501浏览
-
- 宝塔配置Ruby环境:RVM+Nginx反代教程
- 2026-05-29 501浏览
-
- unset函数作用范围详解
- 2026-05-29 501浏览


