
宝塔面板Nginx跨域设置方法
如果你正被前端请求因跨域问题被浏览器拦截而困扰——比如“CORS 头缺少”或“跨域拒绝访问”的报错,这篇文章正是为你量身定制的实战指南:它系统梳理了在宝塔面板中为 Nginx 配置跨域支持的四种高效、安全且场景适配的方案——从快速上手的直接添加响应头、便于多站复用的独立配置文件引入,到按路径精细化管控(如仅开放 `/api/`)、再到通过反向代理统一注入或覆盖后端 CORS 头,每一种方法都附带清晰步骤、关键注意事项和可直接复制的代码片段,助你精准解决开发与部署中的跨域痛点,让前后端联调从此畅通无阻。

如果您在使用宝塔面板部署的 Web 服务中遇到前端请求被浏览器拦截、提示“CORS 头缺少”或“跨域拒绝访问”,则很可能是后端未正确配置跨域响应头。以下是针对宝塔面板中 Nginx 配置文件添加跨域支持的具体操作步骤:
一、直接在站点配置文件中添加 CORS 头
该方法通过修改 Nginx 的 server 块,在响应头中显式注入 Access-Control-Allow-Origin 等字段,适用于大多数静态资源与 API 接口共存的场景。
1、登录宝塔面板,进入【网站】页面,找到目标站点,点击右侧【设置】按钮。
2、在弹出窗口中切换到【配置文件】选项卡。
3、在 location / { ... } 区块内(或需开放跨域的特定 location 块中),插入以下 Nginx 指令:
4、add_header 'Access-Control-Allow-Origin' '*';
5、add_header 'Access-Control-Allow-Methods' 'GET, POST, OPTIONS, PUT, DELETE';
6、add_header 'Access-Control-Allow-Headers' 'DNT,User-Agent,X-Requested-With,If-Modified-Since,Cache-Control,Content-Type,Range,Authorization';
7、add_header 'Access-Control-Expose-Headers' 'Content-Length,Content-Range';
8、为兼容预检请求(OPTIONS),在相同 location 块内添加一个针对 OPTIONS 方法的返回规则:
9、if ($request_method = 'OPTIONS') { add_header 'Access-Control-Allow-Origin' '*'; add_header 'Access-Control-Allow-Methods' 'GET, POST, OPTIONS, PUT, DELETE'; add_header 'Access-Control-Allow-Headers' 'DNT,User-Agent,X-Requested-With,If-Modified-Since,Cache-Control,Content-Type,Range,Authorization'; add_header 'Access-Control-Max-Age' 1728000; add_header 'Content-Type' 'text/plain; charset=utf-8'; add_header 'Content-Length' 0; return 204; }
10、点击右上角【保存】按钮,然后点击【重载配置】使更改生效。
二、使用 include 方式复用跨域配置
该方法将跨域相关指令抽离为独立文件,便于多个站点复用且避免重复编辑,适合管理多个需要统一 CORS 策略的站点。
1、使用宝塔文件管理器,进入 /www/server/panel/vhost/nginx/ 目录。
2、新建文件,命名为 cors.conf,内容为:
3、add_header 'Access-Control-Allow-Origin' '$http_origin' always;
4、add_header 'Access-Control-Allow-Credentials' 'true' always;
5、add_header 'Access-Control-Allow-Methods' 'GET, POST, OPTIONS, PUT, DELETE' always;
6、add_header 'Access-Control-Allow-Headers' 'DNT,User-Agent,X-Requested-With,If-Modified-Since,Cache-Control,Content-Type,Range,Authorization' always;
7、add_header 'Access-Control-Expose-Headers' 'Content-Length,Content-Range' always;
8、在站点配置文件的 server 块内,插入:include /www/server/panel/vhost/nginx/cors.conf;
9、确保该 include 行位于 location / { ... } 块外部但 server { ... } 块内部,以保证全局生效。
10、保存配置文件并点击【重载配置】。
三、针对特定路径启用跨域(如仅 /api/)
该方法限制跨域响应仅作用于指定 URI 前缀,增强安全性,适用于仅需对 API 接口开放跨域、而静态资源保持严格同源策略的场景。
1、在站点配置文件中,找到或新增一个 location 块,匹配路径如 location ^~ /api/ { ... }。
2、在该 location 块内写入以下指令:
3、add_header 'Access-Control-Allow-Origin' 'https://your-trusted-domain.com';
4、add_header 'Access-Control-Allow-Credentials' 'true';
5、add_header 'Access-Control-Allow-Methods' 'POST, GET, OPTIONS';
6、add_header 'Access-Control-Allow-Headers' 'Authorization, Content-Type';
7、为处理预检请求,在同一 location 块中添加:
8、if ($request_method = 'OPTIONS') { add_header 'Access-Control-Allow-Origin' 'https://your-trusted-domain.com'; add_header 'Access-Control-Allow-Credentials' 'true'; add_header 'Access-Control-Allow-Methods' 'POST, GET, OPTIONS'; add_header 'Access-Control-Allow-Headers' 'Authorization, Content-Type'; add_header 'Access-Control-Max-Age' 1728000; add_header 'Content-Type' 'text/plain; charset=utf-8'; add_header 'Content-Length' 0; return 204; }
9、将 your-trusted-domain.com 替换为实际允许的前端域名,不可使用 * 配合 credentials true。
10、保存配置并重载 Nginx。
四、通过反向代理透传跨域头(适用于后端应用自身不输出 CORS 头)
该方法适用于后端服务(如 Node.js、Python Flask/FastAPI)未主动设置响应头,而由 Nginx 在代理响应时注入跨域头,确保客户端收到合规响应。
1、确认站点配置中已启用反向代理,例如 proxy_pass http://127.0.0.1:3000; 所在的 location 块。
2、在该 location 块内,proxy_set_header 后添加如下响应头覆盖指令:
3、proxy_hide_header 'Access-Control-Allow-Origin';
4、proxy_hide_header 'Access-Control-Allow-Credentials';
5、add_header 'Access-Control-Allow-Origin' '*' always;
6、add_header 'Access-Control-Allow-Credentials' 'false' always;
7、add_header 'Access-Control-Allow-Methods' 'GET, POST, OPTIONS' always;
8、add_header 'Access-Control-Allow-Headers' 'DNT,User-Agent,X-Requested-With,If-Modified-Since,Cache-Control,Content-Type,Authorization' always;
9、注意:若后端本身已输出 Access-Control-Allow-Origin,需先用 proxy_hide_header 屏蔽,再用 add_header 统一注入,避免头重复冲突。
10、保存配置并重载 Nginx。
今天带大家了解了的相关知识,希望对你有所帮助;关于文章的技术知识我们会一点点深入介绍,欢迎大家关注golang学习网公众号,一起学习编程~
 失业补助金怎么领?领失业金条件及流程详解
- 上一篇
- 失业补助金怎么领?领失业金条件及流程详解

- 下一篇
- Go语言Redis分布式锁实现教程
-
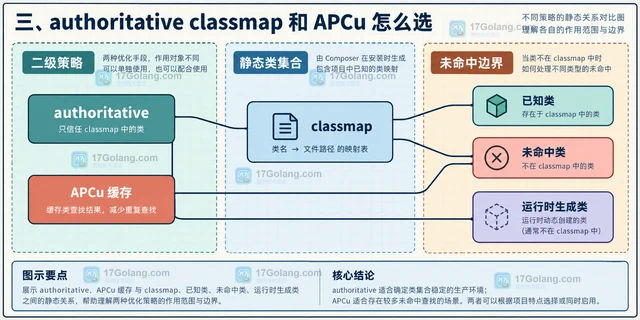
- 文章 · php教程 | 57分钟前 | 性能优化 · PHP · php Composer 自动加载器 Classmap dump-autoload
- Composer 怎样优化生产环境的自动加载器
- 118浏览 收藏
-
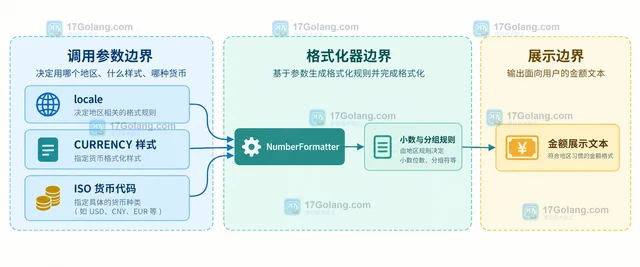
- 文章 · php教程 | 1小时前 |
- PHP NumberFormatter 怎样按地区格式化金额
- 346浏览 收藏
-
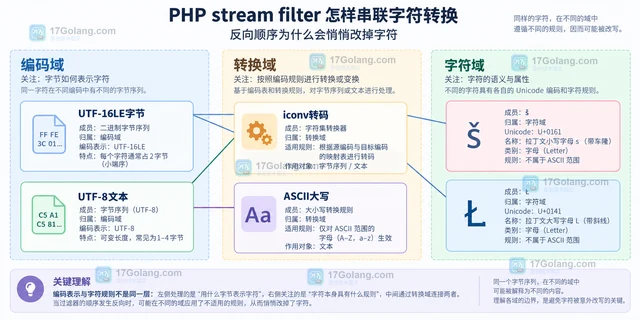
- 文章 · php教程 | 1小时前 |
- PHP stream filter 怎样串联字符转换
- 157浏览 收藏
-
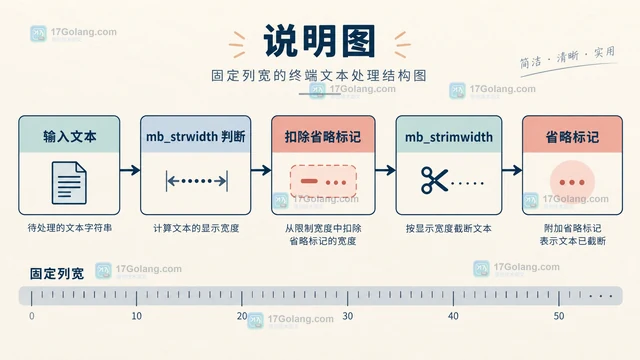
- 文章 · php教程 | 1小时前 | PHP · utf-8 · 字符串处理 · php mbstring mb_strwidth 终端显示宽度
- PHP mb_strwidth 怎样计算终端显示宽度
- 241浏览 收藏
-
- 文章 · php教程 | 1小时前 | php 文件上传 php.ini upload_max_filesize post_max_size
- PHP 上传失败怎样区分两个大小限制
- 211浏览 收藏
-
- 文章 · php教程 | 1小时前 |
- PHP PDO 怎样统一数字字段的返回类型
- 270浏览 收藏
-
- 文章 · php教程 | 1小时前 |
- PHP PDO 模拟预处理怎样影响参数行为
- 308浏览 收藏
-
- 文章 · php教程 | 1小时前 | 协程 · 异常处理 · php教程 · php Fiber Fiber::suspend Fiber::throw 协程异常处理
- PHP Fiber 怎样向挂起协程注入异常
- 166浏览 收藏
-
- 文章 · php教程 | 1小时前 |
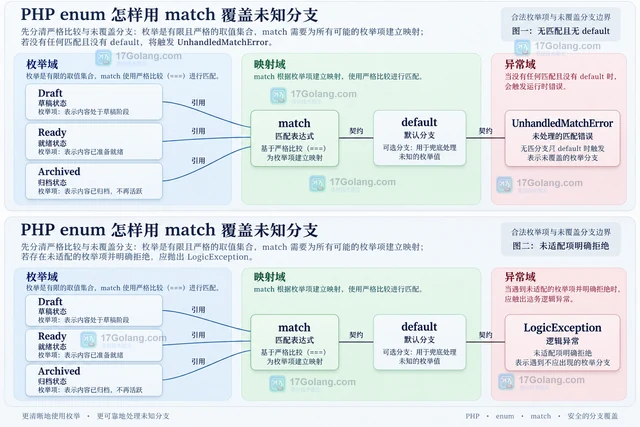
- PHP enum 怎样用 match 覆盖未知分支
- 383浏览 收藏
-
- 文章 · php教程 | 1小时前 | 反射 · php教程 · 语言特性 · php 反射 ReflectionClass newInstanceArgs 对象工厂
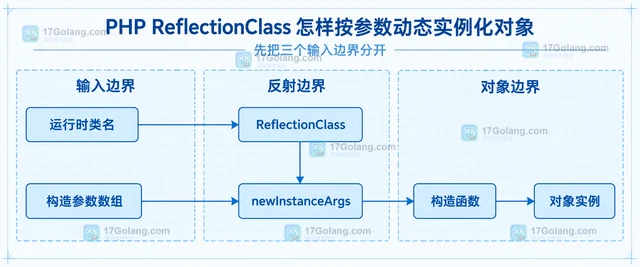
- PHP ReflectionClass 怎样按参数动态实例化对象
- 399浏览 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 475次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 533次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 553次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 506次使用
-

- MMBench
- MMBench是由上海人工智能实验室等机构联合推出的多模态基准测试平台,提供细粒度能力评估、大规模数据集及VLMEvalKit工具。本文详细介绍其核心功能、安装使用方法及应用场景,助力开发者全面评估多模态模型性能。
- 326次使用
-
- PHP JSON_THROW_ON_ERROR 抛错后怎么保留原始字段位置
- 2026-09-09 501浏览
-
- PHP 8.5 array_last() 怎么处理空数组:从 null 结果到兼容旧版本的 Polyfill
- 2026-08-16 501浏览
-
- 宝塔配置Ruby环境:RVM+Nginx反代教程
- 2026-05-29 501浏览
-
- unset函数作用范围详解
- 2026-05-29 501浏览
-
- VS Code配置Xdebug教程:PHP调试技巧全解析
- 2026-05-13 501浏览