
当前位置:首页 > 文章列表 > 文章 > php教程 > $_SERVER中与IP相关的元素主要有以下几个:REMOTE_ADDR说明:客户端的IP地址(即访问服务器的用户IP)。示例:$_SERVER['REMOTE_ADDR']HTTP_X_FORWARDED_FOR说明:如果请求经过代理或负载均衡器,此字段会包含原始客户端的IP地址(以逗号分隔多个IP)。示例:$_SERVER['HTTP_X_FORWARDED_FOR']HTTP_CLIENT_
$_SERVER中与IP相关的元素主要有以下几个:REMOTE_ADDR说明:客户端的IP地址(即访问服务器的用户IP)。示例:$_SERVER['REMOTE_ADDR']HTTP_X_FORWARDED_FOR说明:如果请求经过代理或负载均衡器,此字段会包含原始客户端的IP地址(以逗号分隔多个IP)。示例:$_SERVER['HTTP_X_FORWARDED_FOR']HTTP_CLIENT_
在Web开发中,准确获取客户端真实IP远比表面看起来复杂:$_SERVER['REMOTE_ADDR']虽不可伪造,却仅反映与当前服务器直连的上一跳地址,经代理或CDN后常变为内网IP;而X-Forwarded-For易被篡改,X-Real-IP则依赖你完全可控的最后一层可信代理——真正安全的做法不是盲目信任某个字段,而是结合网络拓扑,严格校验代理来源、逐级降级回退,并过滤私有IP与非法格式,否则轻则日志失真、限流失效,重则被恶意IP伪造绕过安全策略。
$_SERVER['REMOTE_ADDR'] 是唯一可靠的客户端真实IP吗?
不是。它只反映与当前 Web 服务器建立 TCP 连接的直接对端 IP,通常在无代理、无 CDN 场景下才是用户真实出口 IP;一旦经过 Nginx 反向代理、负载均衡或 CDN(如 Cloudflare),它就变成上一跳服务器(如 Nginx 的内网 IP)。
常见错误现象:$_SERVER['REMOTE_ADDR'] 固定为 127.0.0.1 或 10.x.x.x —— 这说明请求经本地反代(如 Apache + Nginx 或 Docker 网络),但未正确透传原始 IP。
实操建议:
- 若用 Nginx 作反向代理,必须在配置中显式设置:
proxy_set_header X-Real-IP $remote_addr;和proxy_set_header X-Forwarded-For $remote_addr;(或追加模式) - PHP 中不能只依赖
$_SERVER['REMOTE_ADDR']做访问限制或日志记录,尤其在线上多层架构中 - 该值无法被客户端伪造(底层 socket peer address),所以适合做基础连接校验,比如防止空连接或快速拒绝内网扫描
X-Forwarded-For 和 X-Real-IP 哪个更值得信?
X-Forwarded-For 是逗号分隔的字符串(如 "203.0.113.42, 198.51.100.1"),理论上最左是原始客户端 IP,后续是各级代理 IP;X-Real-IP 通常是单个 IP,由最后一层可信代理(如你自己的 Nginx)覆盖设置。
关键区别在于信任链:只有你完全控制并明确配置了某一层代理时,才可信任它设置的 X-Real-IP;而 X-Forwarded-For 可被任意中间节点或恶意客户端追加,未经校验直接使用会导致 IP 伪造漏洞。
实操建议:
- 只从你可控的最后一层反向代理(如公司内部 Nginx)读取
X-Real-IP,且确保该代理不接受外部伪造的该 header - 若必须解析
X-Forwarded-For,需结合$_SERVER['REMOTE_ADDR']白名单判断“谁有资格提供可信转发”——例如仅当$_SERVER['REMOTE_ADDR']属于10.0.0.0/8或172.16.0.0/12时,才取其X-Forwarded-For最左非私有 IP - Cloudflare 等 CDN 会提供
HTTP_CF_CONNECTING_IP(需开启 IP Geolocation 功能),它比X-Forwarded-For更可靠,但仅限其生态内有效
$_SERVER 中还有哪些 IP 相关字段容易被忽略?
除了常见字段,PHP 在不同 SAPI(如 Apache、FPM、CLI)和服务器配置下还可能暴露其他 IP 信息,有些是环境副作用,有些需主动启用。
值得关注的字段:
$_SERVER['SERVER_ADDR']:当前 Web 服务器监听的 IP(即本机网卡地址),可用于区分多站点绑定或判断是否运行在容器内(如172.17.0.2)$_SERVER['SERVER_NAME']:DNS 解析出的主机名,非 IP;但配合gethostbyname()可反查 IP,注意 DNS 缓存和 hosts 覆盖影响$_SERVER['HTTP_X_CLUSTER_CLIENT_IP']:某些老版负载均衡(如 AWS ELB 经典型)使用,现已基本被X-Forwarded-For替代$_SERVER['HTTP_X_FORWARDED_FOR']和$_SERVER['HTTP_X_REAL_IP']—— 注意 PHP 默认将 HTTP header 转为大写 + 下划线格式,所以实际键名含HTTP_前缀
性能提示:频繁调用 gethostbyname() 或 gethostbyaddr() 会触发 DNS 查询,阻塞请求;如需反向解析,建议异步记录或缓存结果。
如何写一个安全、兼容的 get_client_ip() 函数?
没有万能函数,但可以按信任等级逐级 fallback,并严格限制可信代理段。下面是一个生产可用的简化逻辑(不依赖第三方库):
function get_client_ip(): ?string
{
$ip = $_SERVER['REMOTE_ADDR'] ?? null;
// 只有当 REMOTE_ADDR 是你信任的代理网段时,才尝试读取转发头
$trustedProxies = ['127.0.0.1', '10.0.0.0/8', '172.16.0.0/12', '192.168.0.0/16'];
if (is_trusted_proxy($ip, $trustedProxies)) {
if (!empty($_SERVER['HTTP_X_REAL_IP'])) {
$ip = $_SERVER['HTTP_X_REAL_IP'];
} elseif (!empty($_SERVER['HTTP_X_FORWARDED_FOR'])) {
$ips = array_map('trim', explode(',', $_SERVER['HTTP_X_FORWARDED_FOR']));
foreach ($ips as $candidate) {
if (!is_private_ip($candidate)) {
$ip = $candidate;
break;
}
}
}
}
return filter_var($ip, FILTER_VALIDATE_IP) ? $ip : null;
}
function is_trusted_proxy(string $addr, array $cidrs): bool { / 实现 CIDR 匹配 / }
function is_private_ip(string $ip): bool { / 检查是否为 127/10/172.16–31/192.168/::1/fc00::/fd00:: / }
容易踩的坑:
- 直接
explode(',', $_SERVER['HTTP_X_FORWARDED_FOR'])[0]—— 忽略空格、多余逗号、伪造内容 - 把所有
X-Forwarded-For都当成可信,导致攻击者发X-Forwarded-For: 1.2.3.4, 127.0.0.1就绕过限制 - 没过滤 IPv6 地址中的压缩格式(如
::1)或非法字符,导致filter_var失败
复杂点在于:你永远得知道你的网络拓扑——哪一层是你可控的边界代理,哪一层是不可信公网入口。脱离这个前提谈“获取真实 IP”,本质上是在猜。
理论要掌握,实操不能落!以上关于《$_SERVER中与IP相关的元素主要有以下几个:REMOTE_ADDR说明:客户端的IP地址(即访问服务器的用户IP)。示例:$_SERVER['REMOTE_ADDR']HTTP_X_FORWARDED_FOR说明:如果请求经过代理或负载均衡器,此字段会包含原始客户端的IP地址(以逗号分隔多个IP)。示例:$_SERVER['HTTP_X_FORWARDED_FOR']HTTP_CLIENT_IP说明:某些代理服务器可能设置此字段来传递客户端的真实IP。示例:$_SERVER['HTTP_CLIENT_IP']X_FORWARDED_FOR说明:与HTTP_X_FORWARDED_FOR类似,用于标识通过代理的原始IP。示例:$_SERVER['X_FORWARDED_FOR']SERVER_ADDR说明:服务器的IP地址(即本机IP)。示例:$_SERVER['SERVER_ADDR']REMOTE_HOST(不推荐使用)说明:客户端的主机名(可能不准确,取决于服务器配置)。示例:$_SERVER['REMOTE_HOST']注意事项:安全性问题:REMOTE_ADDR是最可靠的IP来源,但`》的详细介绍,大家都掌握了吧!如果想要继续提升自己的能力,那么就来关注golang学习网公众号吧!
 平滑返回顶部JS实现教程
- 上一篇
- 平滑返回顶部JS实现教程
- 下一篇
- Golang实现电影评分系统教程
-
- 文章 · php教程 | 1天前 | JSON · api设计 · php教程 · php json_encode JsonSerializable JSON_THROW_ON_ERROR jsonSerialize
- PHP JsonSerializable 控制对象输出字段
- 129浏览 收藏
-
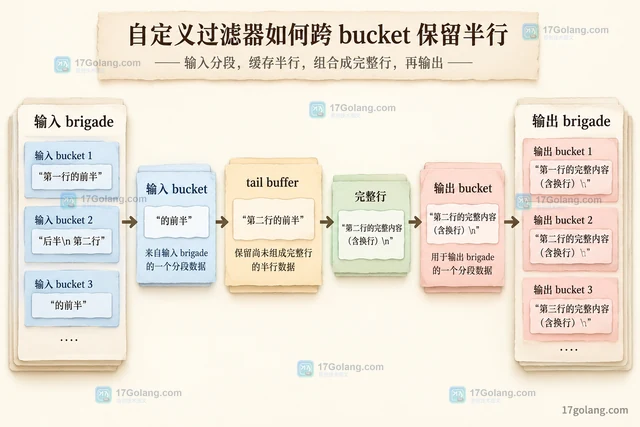
- 文章 · php教程 | 1天前 | 内存优化 · php教程 · php 文件上传 php://input stream_filter php_user_filter
- PHP stream_filter 处理上传内容的分段方式
- 292浏览 收藏
-
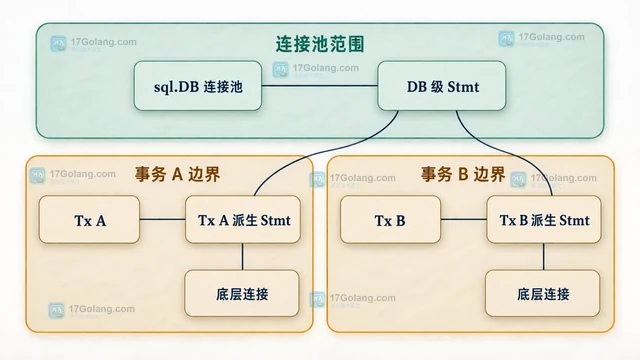
- 文章 · php教程 | 4天前 |
- PHP Lazy Objects 延迟初始化实体的状态边界
- 409浏览 收藏
-
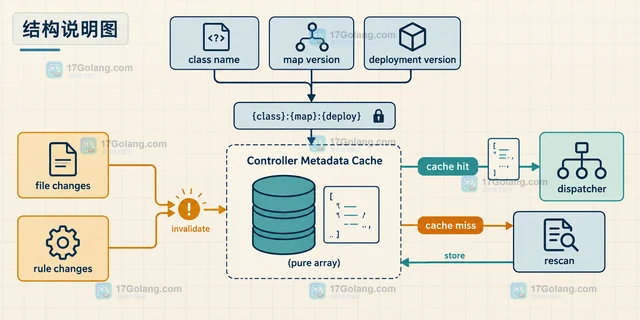
- 文章 · php教程 | 4天前 |
- PHP Attributes 扫描控制器元数据的缓存方法
- 357浏览 收藏
-
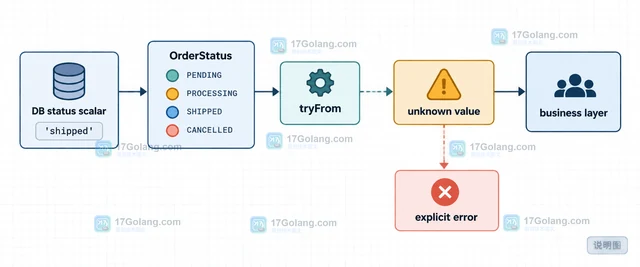
- 文章 · php教程 | 4天前 |
- PHP Enum 映射数据库值的类型安全方案
- 278浏览 收藏
-
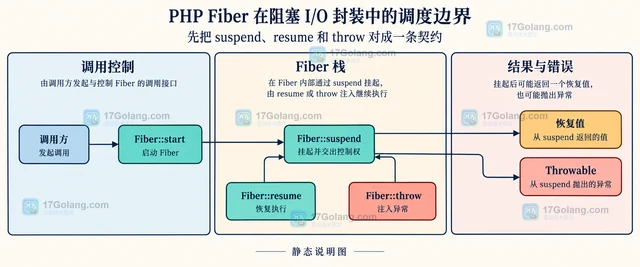
- 文章 · php教程 | 4天前 | php教程 · php Fiber 事件循环 非阻塞I/O Fiber::suspend Fiber::resume
- PHP Fiber 在阻塞 I/O 封装中的调度边界
- 176浏览 收藏
-
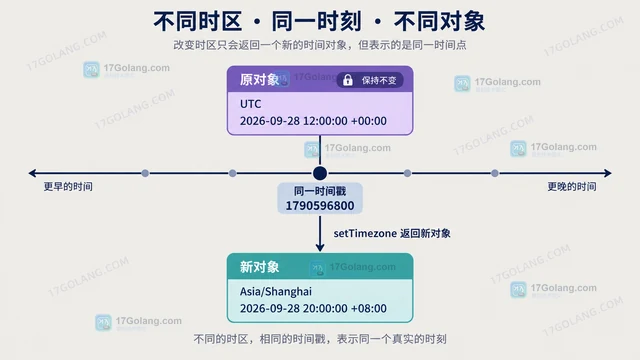
- 文章 · php教程 | 4天前 |
- PHP DateTimeImmutable 按时区转换并保持原对象
- 485浏览 收藏
-
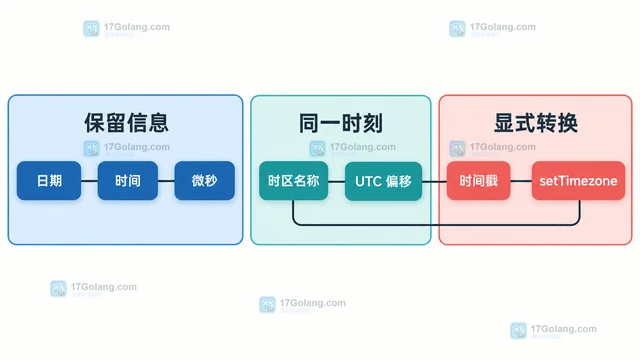
- 文章 · php教程 | 4天前 | PHP · 日期时间 · php 时区 DateTimeImmutable createFromInterface
- PHP DateTimeImmutable createFromInterface 怎么保留时区
- 201浏览 收藏
-
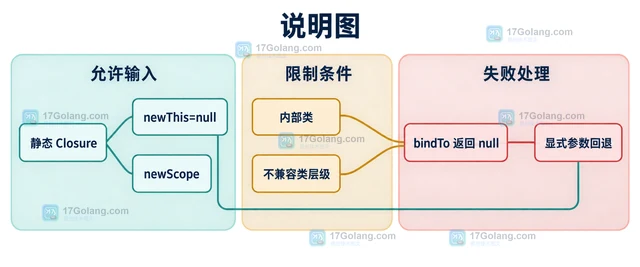
- 文章 · php教程 | 5天前 |
- PHP Closure bindTo 改变作用域时有哪些限制
- 394浏览 收藏
-
- 文章 · php教程 | 5天前 | HTTP · php教程 · php Http请求 file_get_contents stream_context
- PHP stream_context 怎么为单次 HTTP 请求设置选项
- 263浏览 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 308次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 366次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 361次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 329次使用
-

- MMBench
- MMBench是由上海人工智能实验室等机构联合推出的多模态基准测试平台,提供细粒度能力评估、大规模数据集及VLMEvalKit工具。本文详细介绍其核心功能、安装使用方法及应用场景,助力开发者全面评估多模态模型性能。
- 153次使用
-
- PHP JSON_THROW_ON_ERROR 抛错后怎么保留原始字段位置
- 2026-09-09 501浏览
-
- PHP 8.5 array_last() 怎么处理空数组:从 null 结果到兼容旧版本的 Polyfill
- 2026-08-16 501浏览
-
- 宝塔配置Ruby环境:RVM+Nginx反代教程
- 2026-05-29 501浏览
-
- unset函数作用范围详解
- 2026-05-29 501浏览
-
- VS Code配置Xdebug教程:PHP调试技巧全解析
- 2026-05-13 501浏览


