
PHP后门清除与外链拦截教程
2026-03-04 20:09:50
0浏览
收藏
本文详细解析了PHP网站遭遇后门入侵后的系统化应对策略,强调“先验真、再清理、重阻断、严验证”的四步原则:不盲目删除疑似外链,而是结合人工上下文核对与精准扫描识别真实恶意代码;深入追踪从HTML、模板文件到数据库的外链引入路径,尤其警惕混淆编码与动态拼接;通过禁用危险函数、关闭allow_url_fopen及Web服务器层配置实现多维度执行拦截;并彻底清理数据库残留、各类缓存及.htaccess篡改项,最终以抓包实测验证阻断效果——为运维和安全人员提供一套兼具严谨性与可操作性的实战指南。

确认后门是否真实存在,别误删正常外链
很多所谓“PHP后门”其实是开发时留下的调试代码、第三方统计脚本或CDN加载的合法JS,直接删可能让网站功能异常。先用 grep -r "eval\|base64_decode\|gzinflate\|str_rot13\|file_get_contents.*http" /var/www/html/ 扫描可疑函数调用,再人工核对上下文——比如 file_get_contents('http://xxx.com/track.js') 看域名是否在运维白名单里,而不是一见远程URL就判定为恶意。
定位外链引入点:从HTML源码到PHP模板层层追查
外链脚本通常不是硬编码在PHP里,而是通过 include、require 或动态拼接路径引入。重点检查:
footer.php、header.php等公共模板中隐藏的echo file_get_contents(...)或print_r(file(...))- 主题目录下的
functions.php或theme-options.php里带wp_remote_get(WordPress)或curl_exec的调用 - 数据库中存储的“自定义HTML代码”字段(如 WordPress 的
wp_options表里theme_mods_*或option_value含 base64 字符串)
找到后,用 hexdump -C 查看二进制内容,确认是否被混淆——有些后门会把 eval 拆成 ev'.'al 绕过简单字符串匹配。
阻断远程脚本加载:禁用危险函数 + 网络层拦截
光删文件不够,得切断执行链:
- 在
php.ini中禁用高危函数:disable_functions = exec,passthru,shell_exec,system,proc_open,popen,curl_exec,curl_multi_exec,parse_ini_file,show_source - Web服务器层加限制:Nginx 配置里用
location ~ \.php$ { fastcgi_param PHP_VALUE "allow_url_fopen=Off"; }关闭远程文件读取 - 如果必须保留某些外链(如字体CDN),用
allow_url_include=Off阻止include('http://...')类行为,它比allow_url_fopen更精准
注意:修改 php.ini 后必须重启 PHP-FPM 或 Apache,否则配置不生效。
清理残留:数据库和缓存常被忽略
后门代码可能藏在数据库里,尤其 CMS 类系统:
- WordPress:查
wp_posts表中post_content字段含document.write、eval(、unescape(的记录;查wp_options表中option_name为_transient_或_site_transient_开头的项,其option_value有时是 base64 编码的恶意 JS - 缓存文件:清空
/tmp、wp-content/cache、storage/framework/cache(Laravel)等目录,避免缓存中仍存在已删但未失效的恶意响应 - 检查
.htaccess是否被注入重定向规则,例如RewriteCond %{HTTP_USER_AGENT} .*Google.* [NC]后跟跳转到黑帽域名
改完记得用浏览器无痕模式+不同UA访问首页,抓包看 Network 面板是否还有未知域名的 JS/CSS 请求——这才是验证是否真正阻断的关键一步。
以上就是《PHP后门清除与外链拦截教程》的详细内容,更多关于的资料请关注golang学习网公众号!
 HTML视频在谷歌浏览器播放方法详解
- 上一篇
- HTML视频在谷歌浏览器播放方法详解
- 下一篇
- Sora移动端访问与视频生成教程
查看更多
最新文章
-
- 文章 · php教程 | 3小时前 | 文件读取 · PHP · php SplFileObject fgets setMaxLineLen
- PHP SplFileObject.setMaxLineLen 怎样限制单行读取长度
- 489浏览 收藏
-
- 文章 · php教程 | 3小时前 | 缓存 · 性能 · php教程 · php 缓存更新 OpCache PHP部署 opcache.validate_timestamps opcache.revalidate_freq
- PHP OPcache.validate_timestamps 怎样理解部署后的缓存更新
- 190浏览 收藏
-
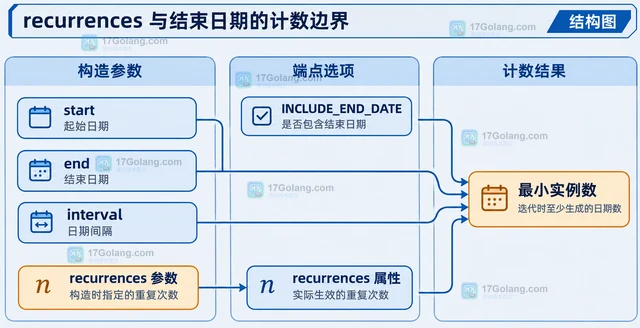
- 文章 · php教程 | 3小时前 | PHP · php DatePeriod include_start_date 日期迭代
- PHP DatePeriod::include_start_date 怎样决定首个日期是否参与迭代
- 419浏览 收藏
-
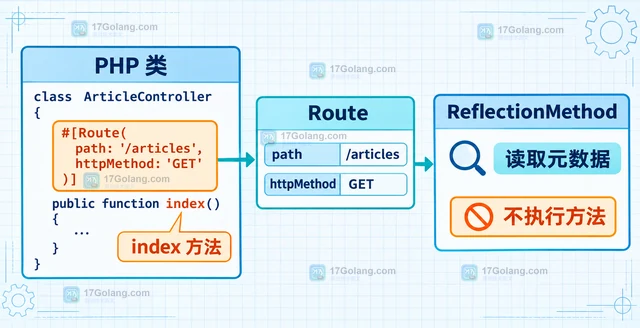
- 文章 · php教程 | 3小时前 | 反射 · php教程 · php Attributes ReflectionMethod ReflectionAttribute 反射元数据
- PHP attributes 怎样读取类方法上的自定义元数据
- 325浏览 收藏
-
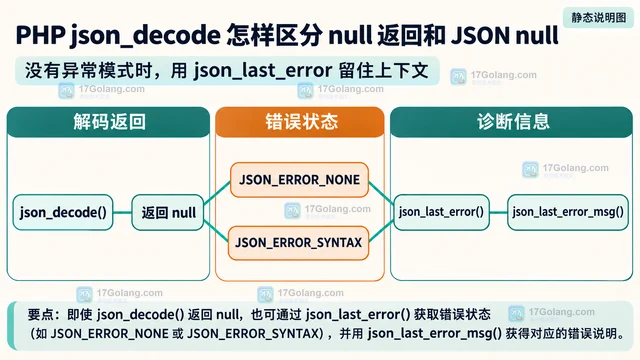
- 文章 · php教程 | 4小时前 | JSON · 错误处理 · php教程 · php json_decode json_last_error JSON_THROW_ON_ERROR JSON排错 JSON null
- PHP json_decode 怎样区分 null 返回和 JSON null
- 228浏览 收藏
-
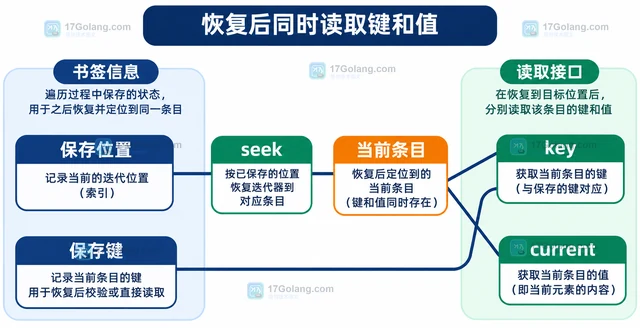
- 文章 · php教程 | 4小时前 | PHP · 迭代器 · php Seek ArrayIterator
- PHP ArrayIterator 按键遍历时怎样保留当前位置
- 450浏览 收藏
-
- 文章 · php教程 | 4小时前 | PHP · pdo · php pdo 连接超时 数据库驱动 PDO::ATTR_TIMEOUT
- PHP PDO::ATTR_TIMEOUT 怎样理解连接超时设置
- 331浏览 收藏
-
- 文章 · php教程 | 4小时前 | PHP · 输入校验 · php 字符编码 输入校验 UTF-8 mb_check_encoding
- PHP mb_check_encoding 怎样检查字符串是否为有效 UTF-8
- 493浏览 收藏
-
- 文章 · php教程 | 4小时前 | 数组 · PHP · php SplFixedArray setSize 固定数组扩容
- PHP SplFixedArray 怎样扩容并保留已有元素
- 121浏览 收藏
查看更多
课程推荐
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
查看更多
AI推荐
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 1127次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 1112次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 1287次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 1227次使用
-

- MMBench
- MMBench是由上海人工智能实验室等机构联合推出的多模态基准测试平台,提供细粒度能力评估、大规模数据集及VLMEvalKit工具。本文详细介绍其核心功能、安装使用方法及应用场景,助力开发者全面评估多模态模型性能。
- 1077次使用
查看更多
相关文章
-
- PHP fgetcsv escape 参数显式设置与 RFC 4180 兼容处理
- 2026-10-26 501浏览
-
- PHP JSON_THROW_ON_ERROR 抛错后怎么保留原始字段位置
- 2026-09-09 501浏览
-
- PHP 8.5 array_last() 怎么处理空数组:从 null 结果到兼容旧版本的 Polyfill
- 2026-08-16 501浏览
-
- 宝塔配置Ruby环境:RVM+Nginx反代教程
- 2026-05-29 501浏览
-
- unset函数作用范围详解
- 2026-05-29 501浏览