
Blowfish加密加号丢失怎么解决
在Web开发中,使用Blowfish(或任何基于OpenSSL的加密算法)将密文作为URL参数传递时,Base64编码中的“+”符号会被浏览器或服务器自动解析为空格,导致解密失败——这并非算法缺陷,而是URL编码规范(RFC 3986)与Base64字符集冲突所致;真正可靠且无需更换算法的解决方案是:发送端对openssl_encrypt生成的密文(含IV)先base64_encode再urlencode,接收端严格按urldecode→base64_decode→openssl_decrypt顺序还原,并始终确保IV安全携带、密钥强随机、全程HTTPS,从而以最简洁标准的方式彻底解决加号丢失问题。

URL传递OpenSSL加密字符串时,Base64编码中的+符号会被浏览器或服务器误解析为空格,导致解密失败;正确做法是对加密结果执行urlencode()编码、接收时用urldecode()还原,而非更换加密算法。
在Web开发中,将加密数据作为URL参数传递是常见需求,但需特别注意URL编码规范与加密输出格式的兼容性。OpenSSL的openssl_encrypt()默认返回Base64编码字符串(如BNrdu+t/YVgefLcrCxmuug==),而Base64标准中+、/和=具有特殊含义——其中+在URL查询字符串中被明确定义为“空格”的等价符号(依据RFC 3986及HTML表单编码规范)。因此,当该字符串直接拼入URL并经由$_GET或$_REQUEST读取时,+已被中间层(如Web服务器、PHP CGI SAPI)自动转换为空格,造成原始密文损坏,后续openssl_decrypt()必然失败。
✅ 正确处理流程如下(无需更换加密算法):
- 发送端:先加密,再URL编码
对openssl_encrypt()的输出立即调用urlencode(),确保所有特殊字符(+、/、=等)被安全转义:
$passphrase = "testte@t";
$cipher = "bf-cbc"; // 推荐显式使用 'bf-cbc' 而非模糊的 'blowfish'
$id = "20220228-12";

// 使用强初始化向量(IV)提升安全性(生产环境必需)
$ivlen = openssl_cipher_iv_length($cipher);
$iv = openssl_random_pseudo_bytes($ivlen);
$enc_str = openssl_encrypt($id, $cipher, $passphrase, OPENSSL_RAW_DATA, $iv);

// Base64编码 + URL编码(两步不可省略)
$enc_b64 = base64_encode($iv . $enc_str); // 将IV与密文合并编码,便于解密时复用
$enc_url = urlencode($enc_b64);

$url = "https://example.com/?p={$enc_url}";
echo $url;
// 输出示例:https://example.com/?p=ZGFiY2RlZmdoaWprbG1ub3BxcnN0dXZ3eHl6MTIzNDU2Nzg5MA%3D%3D
? 注:openssl_encrypt()默认返回Base64,但为明确控制编码流程,建议使用OPENSSL_RAW_DATA标志获取二进制密文,再手动base64_encode()——此举可避免隐式编码歧义,且便于嵌入IV。
- 接收端:先URL解码,再Base64解码,最后解密
严格按相反顺序还原:
$enc_url = $_GET['p'] ?? '';
$enc_b64 = urldecode($enc_url);

// 验证Base64格式有效性(防御恶意输入)
if (!preg_match('/^[a-zA-Z0-9\/\+=]*$/', $enc_b64)) {
    die('Invalid encrypted parameter');
}

$enc_data = base64_decode($enc_b64);
if ($enc_data === false) {
    die('Base64 decode failed');
}

// 提取IV(假设IV长度为8字节,Blowfish-CBC标准)
$ivlen = 8;
$iv = substr($enc_data, 0, $ivlen);
$ciphertext = substr($enc_data, $ivlen);

$decrypted = openssl_decrypt($ciphertext, 'bf-cbc', 'testte@t', OPENSSL_RAW_DATA, $iv);
if ($decrypted === false) {
    die('Decryption failed: ' . openssl_error_string());
}

echo "Decrypted ID: " . htmlspecialchars($decrypted); // 输出:20220228-12
⚠️ 关键注意事项:
- 绝不跳过urlencode()/urldecode():这是解决+丢失问题的唯一标准方案,更换算法(如AES)无法规避Base64的固有特性。
- 必须携带IV:Blowfish-CBC等分组密码要求每次加密使用唯一IV,且解密时需原样提供;推荐将IV与密文拼接后统一编码传输。
- 避免弱密钥:"testte@t"仅为示例,生产环境应使用random_bytes()生成高熵密钥,并通过密钥派生函数(如hash_pbkdf2)增强。
- HTTPS强制启用:URL参数即使加密,仍可能被代理、日志或Referer泄露,务必全程使用HTTPS。
综上,问题本质是URL编码规范与Base64字符集的冲突,而非Blowfish算法缺陷。通过标准化的urlencode()/urldecode()链路,即可安全、可靠地传递任意加密字符串——简洁、通用,且完全兼容现有OpenSSL生态。
以上就是本文的全部内容了,是否有顺利帮助你解决问题?若是能给你带来学习上的帮助,请大家多多支持golang学习网!更多关于文章的相关知识,也可关注golang学习网公众号。
 HTML表单适配方法及布局优化技巧
- 上一篇
- HTML表单适配方法及布局优化技巧

- 下一篇
- JavaScript密码校验与isNaN使用方法
-
- 文章 · php教程 | 2天前 |
- PHP Lazy Objects 延迟初始化实体的状态边界
- 409浏览 收藏
-
- 文章 · php教程 | 2天前 |
- PHP Attributes 扫描控制器元数据的缓存方法
- 357浏览 收藏
-
- 文章 · php教程 | 2天前 |
- PHP Enum 映射数据库值的类型安全方案
- 278浏览 收藏
-
- 文章 · php教程 | 2天前 | php教程 · php Fiber 事件循环 非阻塞I/O Fiber::suspend Fiber::resume
- PHP Fiber 在阻塞 I/O 封装中的调度边界
- 176浏览 收藏
-
- 文章 · php教程 | 2天前 |
- PHP DateTimeImmutable 按时区转换并保持原对象
- 485浏览 收藏
-
- 文章 · php教程 | 2天前 | PHP · 日期时间 · php 时区 DateTimeImmutable createFromInterface
- PHP DateTimeImmutable createFromInterface 怎么保留时区
- 201浏览 收藏
-
- 文章 · php教程 | 3天前 |
- PHP Closure bindTo 改变作用域时有哪些限制
- 394浏览 收藏
-
- 文章 · php教程 | 3天前 | HTTP · php教程 · php Http请求 file_get_contents stream_context
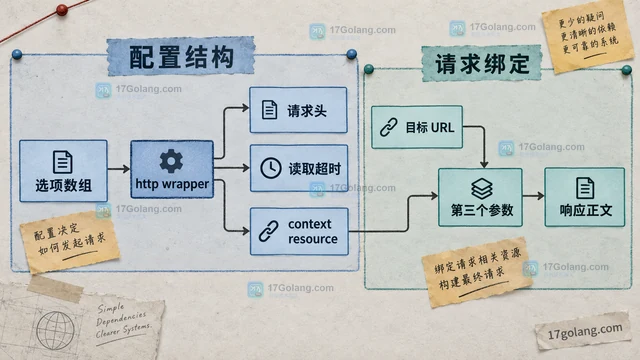
- PHP stream_context 怎么为单次 HTTP 请求设置选项
- 263浏览 收藏
-
- 文章 · php教程 | 3天前 | PHP ·
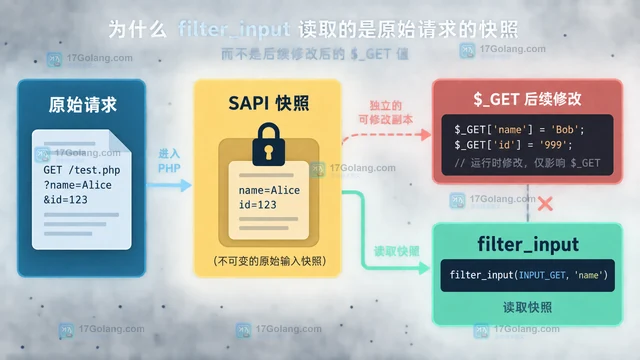
- PHP filter_input 为什么读取不到代码中后改的值
- 237浏览 收藏
-
- 文章 · php教程 | 3天前 | 异常处理 · php教程 · 异常堆栈 日志脱敏 PHP 8.2 PHP SensitiveParameter SensitiveParameterValue
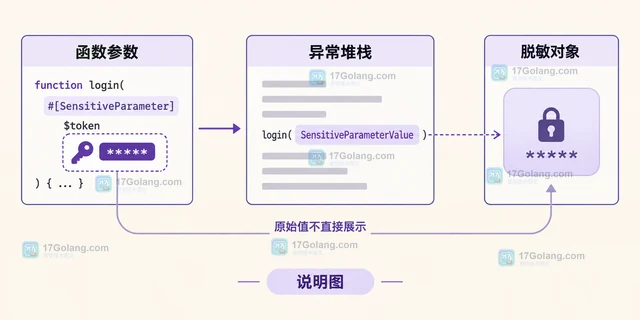
- PHP SensitiveParameter 怎么隐藏堆栈中的敏感值
- 125浏览 收藏
-
- 文章 · php教程 | 3天前 |
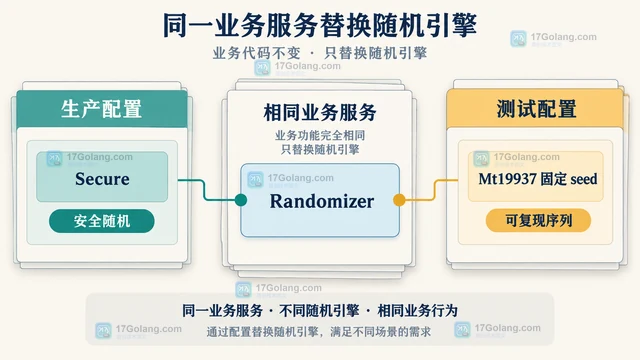
- PHP Randomizer 怎么实现可替换的随机引擎
- 337浏览 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 287次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 340次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 341次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 306次使用
-

- MMBench
- MMBench是由上海人工智能实验室等机构联合推出的多模态基准测试平台,提供细粒度能力评估、大规模数据集及VLMEvalKit工具。本文详细介绍其核心功能、安装使用方法及应用场景,助力开发者全面评估多模态模型性能。
- 129次使用
-
- PHP JSON_THROW_ON_ERROR 抛错后怎么保留原始字段位置
- 2026-09-09 501浏览
-
- PHP 8.5 array_last() 怎么处理空数组:从 null 结果到兼容旧版本的 Polyfill
- 2026-08-16 501浏览
-
- 宝塔配置Ruby环境:RVM+Nginx反代教程
- 2026-05-29 501浏览
-
- unset函数作用范围详解
- 2026-05-29 501浏览
-
- VS Code配置Xdebug教程:PHP调试技巧全解析
- 2026-05-13 501浏览