
PHP多站点共享密钥实现方法
2026-02-14 22:23:37
0浏览
收藏
本文深入剖析了PHP多站点环境下安全共享密钥的核心原则与实践陷阱,明确指出:真正可共享的仅限于用于加密(如AES)或签名(如HMAC、JWT)的静态密钥,而非session或cookie等运行时状态;强调密钥必须严格隔离用途、存放于Web根目录外、通过派生机制实现场景化分发,并强烈推荐JWT场景下采用RS256公钥机制替代HS256共享密钥,同时强制校验iss字段以杜绝跨站令牌滥用——看似简单的密钥复用背后,实则是权限粒度控制、信任域边界划分与全生命周期安全管理的系统工程。
多站点共用密钥在 PHP 中可行,但必须避免直接复用 $_SESSION 或 $_COOKIE 级别的密钥材料;真正能安全共享的,只有加密/签名所需的**静态密钥(如 AES key、HMAC secret)**,且需严格隔离使用场景。
密钥不能跨站共享 session 或 cookie
PHP 的 session_start() 默认依赖域名绑定的 cookie(session.cookie_domain),即使多个子域共用同一密钥,PHPSESSID 也无法自动互通。强行修改 session.cookie_domain 为 .example.com 后,不同子域站点仍会各自生成独立 session 文件或 Redis key,密钥不共享 ≠ session 共享。
- 不要试图让 site-a.example.com 和 site-b.example.com 读取彼此的
$_SESSION session_set_save_handler()可统一存储后端(如 Redis),但 session ID 本身仍需用户在跨站时手动传递(如跳转带 token),这不是密钥共享,是会话联合- 浏览器同源策略天然阻止跨域 cookie 读写,
document.cookie不可跨站访问
可安全共享的密钥类型与存放方式
真正适合多站点共用的是用于加解密或签名验证的对称密钥(如 JWT 签名密钥、AES 加密密钥),前提是这些站点属于同一信任域(如公司内部多个后台系统)。
- 密钥必须存放在 Web 根目录外的配置文件中,例如
/etc/php-secrets/app.key,通过file_get_contents()读取,禁止硬编码进.php源码 - 使用
openssl_encrypt()/openssl_decrypt()时,密钥长度必须匹配算法要求(如 AES-256-CBC 要求 32 字节),建议用hash_hmac('sha256', $raw_key, 'salt_for_derivation', true)衍生固定长度密钥 - 不同站点若用途不同(如 A 站加密用户数据,B 站只校验 JWT),应使用不同密钥派生路径,例如:
hash_hmac('sha256', $raw_key, 'user_encryption_v1', true)vshash_hmac('sha256', $raw_key, 'jwt_signing_v2', true)
JWT 场景下多站点密钥共享的典型错误
常见误操作是多个站点直接共用同一个 $secret 调用 firebase/php-jwt 的 JWT::encode(),看似能互相验证,但存在隐患:
- 一旦任一子站私钥泄露,所有站点的 JWT 都可被伪造 —— 这不是密钥设计问题,而是权限粒度太粗
- JWT 的
iss(issuer)字段未校验,导致 A 站签发的 token 可被 B 站无条件接受,应强制检查:$decoded->iss === 'site-a.example.com' - 使用 HS256 时,密钥必须绝对保密;若改用 RS256,则只需共享公钥(
openssl_pkey_get_public()),私钥保留在签发方,更安全
密钥共享本身不难,难的是界定“共享什么”和“谁有权用”。一个 file_get_contents('/shared/secret.key') 调用背后,要同步考虑密钥轮换机制、各站点最小权限原则、以及密钥泄露后的失效路径 —— 这些往往比写几行 openssl_* 函数更消耗精力。
今天关于《PHP多站点共享密钥实现方法》的内容介绍就到此结束,如果有什么疑问或者建议,可以在golang学习网公众号下多多回复交流;文中若有不正之处,也希望回复留言以告知!
 2026河北考试成绩复核申请流程
- 上一篇
- 2026河北考试成绩复核申请流程
- 下一篇
- 163邮箱手机验证步骤及安全登录方法
查看更多
最新文章
-
- 文章 · php教程 | 9小时前 |
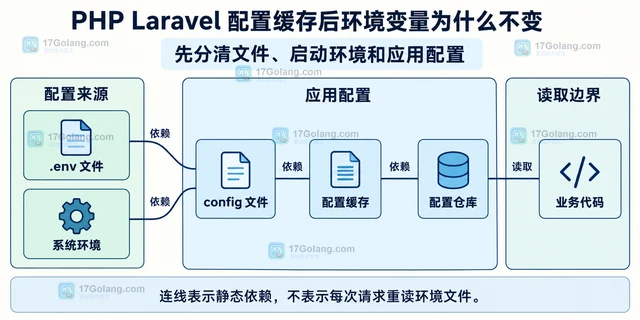
- PHP Laravel 配置缓存后环境变量为什么不变
- 134浏览 收藏
-
- 文章 · php教程 | 9小时前 | 异常处理 · PHP · HTTP客户端 · php Symfony HTTP客户端 连接超时 httpclient 响应超时 max_connect_duration max_duration
- PHP Symfony HttpClient 怎样设置连接和响应超时
- 148浏览 收藏
-
- 文章 · php教程 | 9小时前 | HTTP · PHP · PHP PSR-7 请求体重复读取 StreamInterface rewind getContents
- PHP PSR-7 请求体怎样重复读取
- 123浏览 收藏
-
- 文章 · php教程 | 9小时前 | 依赖管理 · PHP · 排错 · php Composer 依赖冲突 composer.lock composer.json
- PHP Composer 依赖冲突怎样从约束定位
- 304浏览 收藏
-
- 文章 · php教程 | 9小时前 | 工程实践 · php教程 · php redis Symfony Cache 缓存标签 TagAwareCacheInterface invalidateTags
- PHP Symfony Cache 怎样选择标签失效策略
- 175浏览 收藏
-
- 文章 · php教程 | 9小时前 | php教程 · php password_hash password_verify bcrypt password_needs_rehash cost
- PHP password_hash 怎样选择 cost 参数
- 100浏览 收藏
-
- 文章 · php教程 | 9小时前 | PHP · 时区 · 工程实践 · php 时间处理 DateTimeZone PHP时区 DateTimeImmutable
- PHP DateTimeImmutable 怎样避免时区副作用
- 409浏览 收藏
-
- 文章 · php教程 | 9小时前 | 队列 · PHP · 并发控制 · laravel · php教程 · php Laravel Laravel Queue ShouldBeUnique WithoutOverlapping 队列锁 任务幂等
- PHP Laravel 队列怎样避免任务重复执行
- 465浏览 收藏
-
- 文章 · php教程 | 9小时前 | 消息队列 · php教程 · php 消息队列 重试 Symfony Messenger 失败消息 failure_transport 幂等处理
- PHP Symfony Messenger 怎样处理失败消息重试
- 333浏览 收藏
查看更多
课程推荐
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
查看更多
AI推荐
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 473次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 531次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 551次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 503次使用
-

- MMBench
- MMBench是由上海人工智能实验室等机构联合推出的多模态基准测试平台,提供细粒度能力评估、大规模数据集及VLMEvalKit工具。本文详细介绍其核心功能、安装使用方法及应用场景,助力开发者全面评估多模态模型性能。
- 320次使用
查看更多
相关文章
-
- PHP JSON_THROW_ON_ERROR 抛错后怎么保留原始字段位置
- 2026-09-09 501浏览
-
- PHP 8.5 array_last() 怎么处理空数组:从 null 结果到兼容旧版本的 Polyfill
- 2026-08-16 501浏览
-
- 宝塔配置Ruby环境:RVM+Nginx反代教程
- 2026-05-29 501浏览
-
- unset函数作用范围详解
- 2026-05-29 501浏览
-
- VS Code配置Xdebug教程:PHP调试技巧全解析
- 2026-05-13 501浏览