
JavaScript本地存储:cookie与localStorage怎么选
golang学习网今天将给大家带来《JavaScript本地存储:cookie与localStorage怎么选》,感兴趣的朋友请继续看下去吧!以下内容将会涉及到等等知识点,如果你是正在学习文章或者已经是大佬级别了,都非常欢迎也希望大家都能给我建议评论哈~希望能帮助到大家!
localStorage适合存前端专属数据(如用户偏好、UI状态),cookie适合存需服务端参与的小型关键数据(如HttpOnly登录态);选型依据是读取主体、时机及是否需发往服务器。

localStorage 适合存什么,cookie 适合存什么
选哪个不看“功能多不多”,而要看“谁需要读、什么时候读、要不要发给服务器”。localStorage 是纯前端的键值对存储,浏览器关了还在,但服务端完全看不见;cookie 会随每次 HTTP 请求自动带上,服务端能读能写,但有大小限制(通常 4KB)、有同源策略和安全标记(HttpOnly、Secure)约束。
常见分工:
- 用户偏好设置、UI 主题、折叠状态 →
localStorage - 登录态 token(尤其是需要服务端校验的)→
cookie(配合HttpOnly防 XSS) - 临时缓存少量接口响应(且无需服务端参与)→
localStorage或sessionStorage - 跨子域共享小数据(如统一登录标识)→
cookie(设Domain=.example.com)
用 JavaScript 操作 cookie 很麻烦,别手写
原生 document.cookie 是个怪异的字符串接口:读是拼接的键值对(a=1; b=2; c=3),写要手动拼 key=value; expires=...; path=/; secure,还容易漏分号或编码错误。直接手写极易出错,比如中文没 encodeURIComponent、过期时间格式错、路径没设导致读不到。
建议用轻量库或封装函数:
- 简单项目:用
js-cookie(npm install js-cookie),一行读写:Cookie.set('token', 'abc123', { expires: 7, secure: true, sameSite: 'Strict' }) - 不想引入依赖:封装一个
setCookie函数,必须处理encodeURIComponent、默认path=/、支持maxAge(比expires更可靠) - 绝对不要在
cookie里存敏感信息(如密码、完整 token)——除非加了HttpOnly且前端只负责触发登录,不读 token 内容
localStorage 的坑比想象中多
它看起来简单,但实际用起来有几个硬伤:
- 只能存字符串:存对象必须
JSON.stringify(),取出来得JSON.parse(),否则是[object Object] - 没有过期机制:不能像 cookie 那样自动失效,得自己记时间戳+手动清理
- 同步阻塞:大体积数据(>5MB)读写可能卡主线程,尤其低端设备
- 同源限制严格:子域名之间(
a.example.com和b.example.com)完全隔离,无法共享 - 隐私模式下部分浏览器会拒绝写入(Safari 尤其激进),应加 try/catch 并降级到内存存储
示例安全写法:
try {
  localStorage.setItem('userPrefs', JSON.stringify({ theme: 'dark', lang: 'zh' }))
} catch (e) {
  // 可能是隐私模式或超出配额,fallback 到内存对象
  window._fallbackStorage = { theme: 'dark', lang: 'zh' }
}
别让 cookie 和 localStorage 做对方的工作
常见反模式:
- 把大段 HTML 片段存在
cookie里 → 超出 4KB,请求头膨胀,拖慢所有请求 - 把 JWT 存
localStorage后又在每个 fetch 的Authorization头里手动读出来 → 安全风险高(XSS 可盗),不如用HttpOnly cookie+ 后端验证 - 用
localStorage存登录态并自己实现“过期”逻辑 → 容易因时钟误差或未清理导致状态不一致 - 在单页应用里频繁读写
localStorage做状态同步 → 应优先用 React/Vue 状态管理,存储只做持久化兜底
真正该纠结的不是“怎么选”,而是“这个数据到底需不需要离开当前页面上下文”。如果答案是否定的,连 localStorage 都不用碰。
今天关于《JavaScript本地存储:cookie与localStorage怎么选》的内容介绍就到此结束,如果有什么疑问或者建议,可以在golang学习网公众号下多多回复交流;文中若有不正之处,也希望回复留言以告知!
 无人机电池鼓包能用吗?安全风险全解析
- 上一篇
- 无人机电池鼓包能用吗?安全风险全解析

- 下一篇
- 豆包AI助手爆火,AI手机如何升级体验?
-
- 文章 · 前端 | 1小时前 | vite package.json optimizeDeps 依赖预构建 条件导出
- Vite 依赖预构建为什么会因条件导出重复
- 357浏览 收藏
-
- 文章 · 前端 | 1小时前 | javascript · TypeScript vite Web Worker ?worker 前端多线程
- Vite ?worker 怎样把 Web Worker 作为模块导入
- 110浏览 收藏
-
- 文章 · 前端 | 1小时前 |
- CSS zoom 怎样调整组件比例而不影响布局计算
- 450浏览 收藏
-
- 文章 · 前端 | 1小时前 | CSS CSS动画 兄弟节点 渐进增强 animation-delay sibling-index()
- CSS sibling-index() 怎样按兄弟位置设置列表动画延迟
- 434浏览 收藏
-
- 文章 · 前端 | 1小时前 |
- CSS corner-shape 怎样绘制带缺口的卡片边角
- 331浏览 收藏
-
- 文章 · 前端 | 1小时前 |
- CSS shape() 怎样用可伸缩路径裁剪卡片
- 151浏览 收藏
-
- 文章 · 前端 | 2小时前 | 前端 · css · 兼容性 · CSS font-size-adjust CJK排版 字体回退 x-height cap-height from-font
- CSS font-size-adjust 怎样让后备字体保持相近字高
- 465浏览 收藏
-
- 文章 · 前端 | 2小时前 | 可访问性 · CSS 无障碍 键盘导航 CSS Grid reading-order reading-flow
- CSS reading-flow 怎样让网格卡片按视觉顺序获得焦点
- 101浏览 收藏
-
- 文章 · 前端 | 2小时前 |
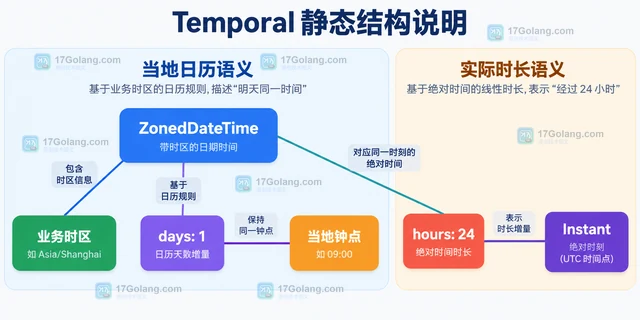
- JavaScript Temporal 怎样处理跨时区日期计算
- 228浏览 收藏
-
- 文章 · 前端 | 2小时前 | javascript · 异步编程 · 前端开发 · JavaScript Promise Promise.withResolvers resolve reject 异步事件
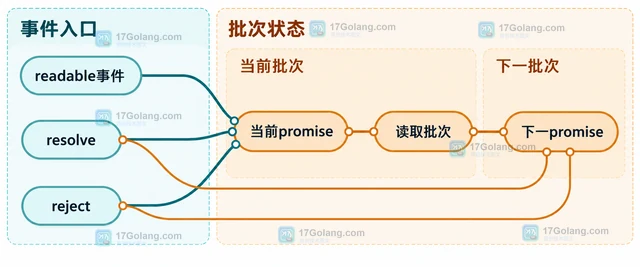
- JavaScript Promise.withResolvers 怎样拆开 Promise 控制器
- 126浏览 收藏
-
- 文章 · 前端 | 2小时前 |
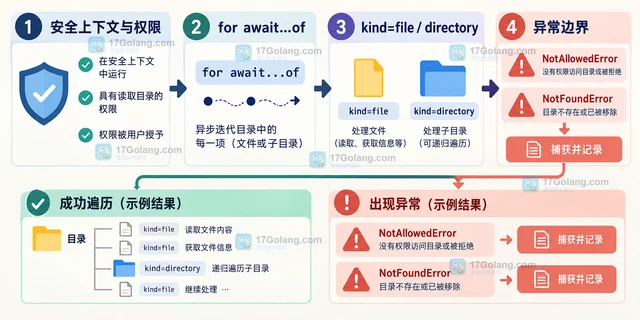
- JavaScript FileSystemDirectoryHandle.values 怎样遍历目录条目
- 219浏览 收藏
-
- 文章 · 前端 | 2小时前 |
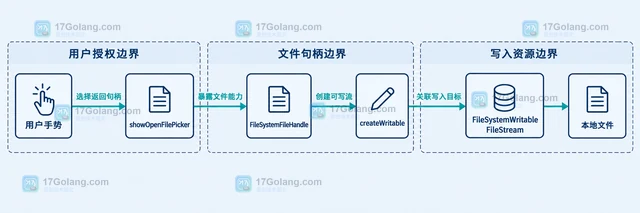
- JavaScript File System Access API 怎样从文件句柄创建可写流
- 260浏览 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 845次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 845次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 928次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 901次使用
-

- MMBench
- MMBench是由上海人工智能实验室等机构联合推出的多模态基准测试平台,提供细粒度能力评估、大规模数据集及VLMEvalKit工具。本文详细介绍其核心功能、安装使用方法及应用场景,助力开发者全面评估多模态模型性能。
- 731次使用
-
- JavaScript函数定义及示例详解
- 2025-05-11 502浏览
-
- 智能体安全引领产业升级——国内AI安全产品市场深度分析
- 2026-08-21 501浏览
-
- CSS变量简化按钮悬停效果技巧
- 2026-05-31 501浏览
-
- JavaScript符号类型详解与应用
- 2026-05-31 501浏览
-
- HTML剪贴板复制粘贴怎么用
- 2026-05-26 501浏览


