
Pboot插件安全防护与扫描工具推荐
哈喽!今天心血来潮给大家带来了《Pboot插件安全防护与扫描工具推荐》,想必大家应该对文章都不陌生吧,那么阅读本文就都不会很困难,以下内容主要涉及到,若是你正在学习文章,千万别错过这篇文章~希望能帮助到你!
重命名插件目录并隔离、禁用PHP危险函数、部署WAF规则、使用Bandit扫描代码、运行ClamAV查杀恶意文件,可系统性提升PbootCMS第三方插件安全性。
如果您在使用PbootCMS时安装了第三方插件,但担心其可能引入安全漏洞或恶意代码,则需要对这些插件进行严格的安全防护与扫描。以下是针对Pboot插件实施安全强化和检测的具体操作方法:
本文运行环境:Dell PowerEdge R750,Ubuntu 22.04
一、重命名并隔离插件目录
通过更改默认的插件存储路径,可以有效降低攻击者利用固定路径进行探测和上传恶意文件的风险,同时将插件运行环境与其他核心程序分离,限制潜在威胁的扩散范围。
1、登录服务器文件管理界面,进入PbootCMS网站根目录。
2、找到默认的插件目录/apps/plugin,将其重命名为一个复杂且无规律的名称,例如/apps/pb_ext_8x9m2k。
3、修改系统配置文件config/config.php,查找是否有硬编码指向原插件路径的参数,并更新为新的目录名。
4、设置该目录的访问权限为755,确保Web服务器可读但非必要时不赋予写权限。
二、启用PHP危险函数禁用策略
许多恶意插件依赖eval()、exec()、system()等PHP函数执行系统命令或动态代码,通过在服务器层面禁用这些函数,可以从根源上阻止大部分后门程序的运行。
1、打开服务器上的PHP配置文件php.ini,通常位于/etc/php/7.4/apache2/php.ini或类似路径。
2、搜索disable_functions指令,若未设置则添加该行,已存在则在其值末尾追加函数名。
3、将以下函数加入禁用列表:exec,passthru,shell_exec,system,proc_open,popen,eval,assert,dl,putenv。
4、保存文件后重启Web服务(如Apache或Nginx)使配置生效。
三、部署Web应用防火墙(WAF)规则过滤
WAF能够在请求到达应用之前拦截包含恶意特征的流量,对于防范插件可能暴露的SQL注入、XSS跨站脚本、文件包含等常见攻击具有实时防护作用。
1、选择并部署一款支持自定义规则的WAF,例如ModSecurity配合OWASP Core Rule Set。
2、在WAF配置中新增针对插件路径的监控规则,例如匹配所有发往/plugin/或新命名插件目录的POST请求。
3、设置规则以检测并阻断包含.php?后缀的异常参数、base64编码的长字符串以及典型WebShell连接特征(如cmd=、system()的请求。
4、将规则动作设为拦截并记录日志,便于后续分析可疑IP地址。
四、使用开源静态代码扫描工具检测插件文件
通过对插件源码进行静态分析,可以在不执行代码的情况下发现潜在的恶意模式、后门函数调用或安全编码缺陷,提前识别风险插件。
1、在服务器上安装Python环境及Bandit安全扫描工具,执行命令pip install bandit完成安装。
2、将待检测的插件文件夹复制到独立分析目录,避免直接操作生产环境文件。
3、运行扫描命令:bandit -r /path/to/plugin/folder -f html -o report.html,指定递归扫描并输出HTML格式报告。
4、检查生成的report.html文件,重点关注标记为HIGH级别的告警项,特别是涉及命令执行、输入验证缺失和硬编码凭证的问题。
五、利用ClamAV进行恶意软件特征库扫描
ClamAV是一款开源的反病毒引擎,内置大量Web Shell和恶意脚本的特征签名,适合用于批量筛查插件文件中是否包含已知的恶意代码片段。
1、通过包管理器安装ClamAV,执行sudo apt-get install clamav clamav-daemon。
2、更新病毒数据库:sudo freshclam,确保特征库为最新状态。
3、对插件目录执行深度扫描:clamscan -r --bell -i /path/to/plugin/directory,仅显示发现的感染文件。
4、若扫描结果包含Eicar-Test-Signature或其他明确恶意标识,应立即隔离并删除对应文件。
今天关于《Pboot插件安全防护与扫描工具推荐》的内容介绍就到此结束,如果有什么疑问或者建议,可以在golang学习网公众号下多多回复交流;文中若有不正之处,也希望回复留言以告知!
 Golangmmap内存映射实现与性能分析
- 上一篇
- Golangmmap内存映射实现与性能分析
- 下一篇
- KindleHTML页面优化技巧
-
- 文章 · 软件教程 | 23小时前 | VS Code 固定标签 Pin Editor 预览标签 工作区恢复
- VS Code 编辑器标签页怎样固定关键文件
- 193浏览 收藏
-
- 文章 · 软件教程 | 23小时前 | vs code · VS Code devcontainer.json Dev Container 生命周期脚本
- VS Code Dev Container 生命周期脚本怎样区分执行阶段
- 330浏览 收藏
-
- 文章 · 软件教程 | 23小时前 | SSH VS Code WSL 扩展安装 Settings Sync Dev Container 远程窗口
- VS Code Settings Sync 在远程窗口为什么不同步扩展
- 324浏览 收藏
-
- 文章 · 软件教程 | 23小时前 | 环境变量 · vs code ·
- VS Code Remote SSH 怎样让终端使用远端环境变量
- 143浏览 收藏
-
- 文章 · 软件教程 | 23小时前 | Git VS Code git.autofetch git.autofetchPeriod
- VS Code Git 怎样限制自动获取频率
- 161浏览 收藏
-
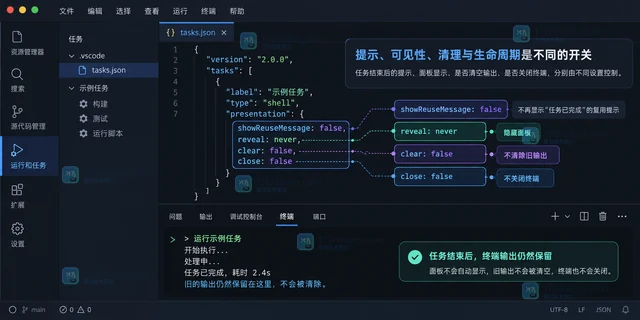
- 文章 · 软件教程 | 23小时前 | vs code · 软件教程 · VS Code 终端输出 Panel tasks.json presentation.close
- VS Code tasks.json 怎样让任务结束后保留终端输出
- 313浏览 收藏
-
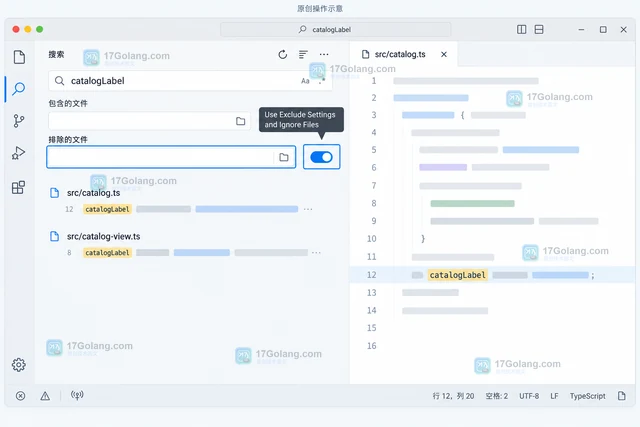
- 文章 · 软件教程 | 1天前 | VS Code search.exclude files.exclude node_modules 构建目录
- VS Code 搜索怎样排除 node_modules 和构建目录
- 288浏览 收藏
-
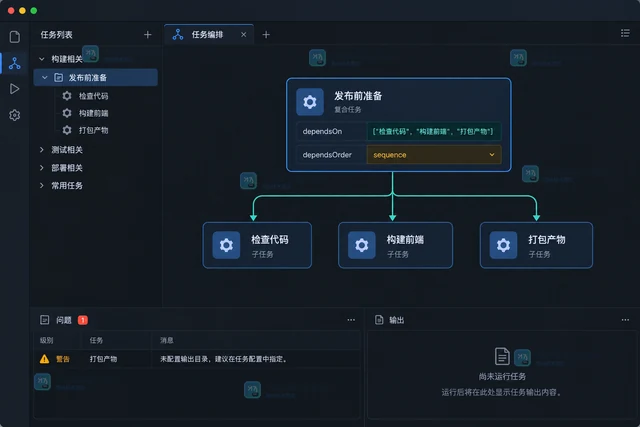
- 文章 · 软件教程 | 1天前 |
- VS Code Tasks dependsOn 怎样串联构建步骤
- 106浏览 收藏
-
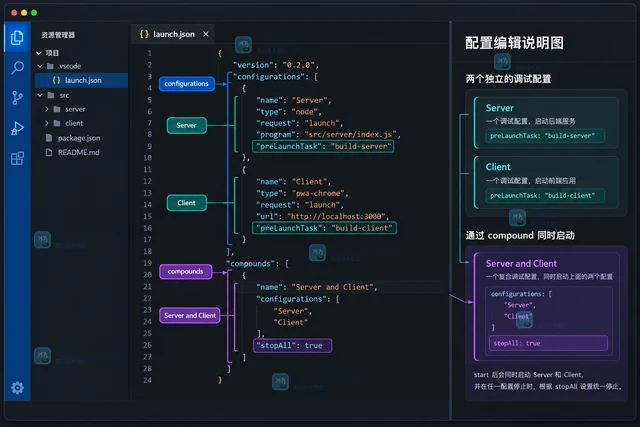
- 文章 · 软件教程 | 1天前 |
- VS Code launch compound 怎样同时启动多个调试配置
- 319浏览 收藏
-
- 文章 · 软件教程 | 1天前 | vs code · 软件教程 · VS Code devcontainer.json Dev Containers 本地扩展 容器扩展
- VS Code Dev Containers 怎样区分本地与容器扩展
- 462浏览 收藏
-
- 文章 · 软件教程 | 1天前 | 备份恢复 · vs code · 软件教程 · VS Code 本地备份 Settings Sync Show Synced Data 同步配置 同步设备
- VS Code Settings Sync 怎样查看当前同步的配置项
- 324浏览 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 582次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 620次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 652次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 617次使用
-

- MMBench
- MMBench是由上海人工智能实验室等机构联合推出的多模态基准测试平台,提供细粒度能力评估、大规模数据集及VLMEvalKit工具。本文详细介绍其核心功能、安装使用方法及应用场景,助力开发者全面评估多模态模型性能。
- 434次使用
-
- VS Code 怎么给 Go 项目配置测试任务:tasks.json 运行与结果验收
- 2026-07-09 501浏览
-
- Windows 11 如何开启 HEIF 图片支持
- 2026-05-31 501浏览
-
- TikTok用户画像与付费订阅变现方法
- 2026-05-27 501浏览
-
- 学信网学历翻译件申请方法
- 2026-05-27 501浏览
-
- Windows 11 24H2 更新失败0x80070005解决方法
- 2026-05-26 501浏览


