
PHP安全获取URL参数的正确方法
有志者,事竟成!如果你在学习文章,那么本文《PHP $_GET安全获取URL参数方法》,就很适合你!文章讲解的知识点主要包括,若是你对本文感兴趣,或者是想搞懂其中某个知识点,就请你继续往下看吧~

本文详细介绍了如何在PHP中正确地从URL获取和处理`_GET`查询参数。通过分析常见的错误,如不当的`foreach`循环和直接访问未定义键,教程提供了正确的`$_GET`超全局变量使用方法,包括直接访问、安全迭代以及数据清理的最佳实践,确保有效且安全地处理外部传入的数据。
理解 $_GET 超全局变量
在PHP中,$_GET 是一个超全局(superglobal)关联数组,用于收集通过URL查询字符串(query string)传递给脚本的数据。当用户通过GET方法提交表单或点击包含查询参数的链接时,这些参数会被自动填充到 $_GET 数组中。
例如,对于以下URL: https://www.example.com/_beta!/FOO?first_name=BOB&last_name=SMITH&birthdate=12/07/2007&country_of_citizenship=Cuba
$_GET 数组将包含以下键值对:
- first_name => BOB
- last_name => SMITH
- birthdate => 12/07/2007
- country_of_citizenship => Cuba
需要注意的是,URL中问号(?)之前的部分,如 _beta!/FOO,是URL路径的一部分,不会被 $_GET 捕获。$_GET 数组只处理问号之后,由 & 符号分隔的键值对。
常见误区与正确用法
许多开发者在初次接触 $_GET 时,可能会遇到一些误区,导致无法正确获取数据。
误区一:不正确的 foreach 迭代
原始代码中尝试使用 foreach 循环来处理 $_GET,但存在一个关键错误:
foreach($_GET as $key=>$value){
  $value = trim($value);
  $key = $value; // 错误:这里将 $key 重新赋值为 $value
  echo ' $'.$key.' = '.$value.'
';
}
问题在于 $key = $value; 这一行。在 foreach 循环中,$key 变量代表当前元素的键名(例如 first_name),而 $value 代表键值(例如 BOB)。将 $key 重新赋值为 $value 会导致键名丢失,使得输出不再是 $first_name = BOB 这样的预期格式,而是 $BOB = BOB。此外,如果 $_GET 数组为空,这个循环自然不会有任何输出。
误区二:直接访问未定义键
当 $_GET 数组中不存在某个键时,直接访问它(例如 echo $_GET['first_name'];)会导致PHP发出 Undefined index 警告,并且不会返回任何值。这通常发生在 $_GET 数组为空,或者URL中确实没有包含该参数的情况下。
正确获取 $_GET 参数的方法
要正确地从URL获取 $_GET 参数,可以采用以下两种主要方法:
1. 直接通过键名访问
如果你确切知道需要哪个参数,可以直接通过其键名从 $_GET 数组中获取:
// 假设 URL 为:https://www.example.com/.../?first_name=BOB&last_name=SMITH
$firstName = $_GET['first_name'];
$lastName = $_GET['last_name'];

echo "First Name: " . $firstName . "
"; // 输出:First Name: BOB
echo "Last Name: " . $lastName . "
";   // 输出:Last Name: SMITH
为了避免 Undefined index 警告,强烈建议在使用前检查键是否存在。可以使用 isset() 函数或 PHP 7+ 的空合并运算符 ??:
// 使用 isset()
$firstName = isset($_GET['first_name']) ? $_GET['first_name'] : 'N/A';
echo "First Name: " . $firstName . "
";

// 使用空合并运算符 (PHP 7+)
$birthdate = $_GET['birthdate'] ?? '未知日期';
echo "Birthdate: " . $birthdate . "
";
2. 迭代 $_GET 数组
如果你需要处理所有传入的 GET 参数,可以使用 foreach 循环安全地遍历 $_GET 数组。在循环内部,$key 会自动保存参数名,$value 会保存参数值。
echo "所有GET参数:
"; foreach($_GET as $key => $value){ // 对值进行清理,例如去除首尾空格 $cleanedValue = trim($value); echo htmlspecialchars($key) . " = " . htmlspecialchars($cleanedValue) . "
"; }
针对原始问题的修正示例:
假设URL为:https://www.example.com/_beta!/FOO?first_name=BOB&last_name=SMITH&birthdate=12/07/2007&country_of_citizenship=Cuba
echo "处理后的GET参数:
"; foreach($_GET as $key => $value){ // 清理值,去除首尾空格 $cleanedValue = trim($value); // 输出键和清理后的值 // 使用 htmlspecialchars 避免 XSS 攻击 echo '$' . htmlspecialchars($key) . ' = ' . htmlspecialchars($cleanedValue) . '
'; } // 演示直接访问特定参数 $firstName = $_GET['first_name'] ?? '未提供'; $country = $_GET['country_of_citizenship'] ?? '未知'; echo "
直接访问示例:
"; echo "姓名: " . htmlspecialchars($firstName) . "
"; echo "国籍: " . htmlspecialchars($country) . "
";
运行上述代码,你将得到如下输出:
处理后的GET参数:
$first_name = BOB

$last_name = SMITH

$birthdate = 12/07/2007

$country_of_citizenship = Cuba


直接访问示例:

姓名: BOB

国籍: Cuba
数据清理与安全考量
从URL获取的数据本质上是用户输入,因此必须进行清理和验证,以防止安全漏洞,如跨站脚本攻击(XSS)或SQL注入。
- trim(): 如示例所示,trim() 函数可以去除字符串两端的空白字符,这对于用户可能无意或有意输入多余空格的情况很有用。
- htmlspecialchars(): 在将从 $_GET 获取的数据输出到HTML页面时,务必使用 htmlspecialchars() 函数。它可以将特殊字符(如 <, >, &, ")转换为HTML实体,从而有效防止XSS攻击。
- 输入验证与过滤: 根据数据的预期类型和格式,进行更严格的验证。例如,如果 birthdate 应该是日期格式,需要验证其是否符合日期格式。PHP提供了 filter_var() 函数以及一系列过滤函数,可以用于数据的验证和清理。
$age = $_GET['age'] ?? ''; if (filter_var($age, FILTER_VALIDATE_INT, array("options" => array("min_range"=>1, "max_range"=>120)))) { echo "Valid Age: " . $age; } else { echo "Invalid Age."; } - URL编码: 浏览器会自动对URL参数值进行编码。在PHP中,$_GET 会自动解码这些值,但如果你需要手动构建包含特殊字符的URL参数,应使用 urlencode() 函数进行编码。
总结
正确理解和使用 $_GET 超全局变量是PHP开发中的基础。核心要点在于:
- $_GET 仅包含URL问号后的查询参数。
- 通过 $_GET['key'] 直接访问特定参数。
- 使用 foreach 迭代所有参数。
- 始终使用 isset() 或 ?? 检查参数是否存在,以避免错误。
- 对所有从 $_GET 获取的数据进行清理、验证和过滤,尤其是在输出到页面或存入数据库之前,以确保应用程序的安全性和健壮性。
文中关于的知识介绍,希望对你的学习有所帮助!若是受益匪浅,那就动动鼠标收藏这篇《PHP安全获取URL参数的正确方法》文章吧,也可关注golang学习网公众号了解相关技术文章。
 Golangbenchstat工具使用详解
- 上一篇
- Golangbenchstat工具使用详解

- 下一篇
- Win11如何查看显卡型号?
-
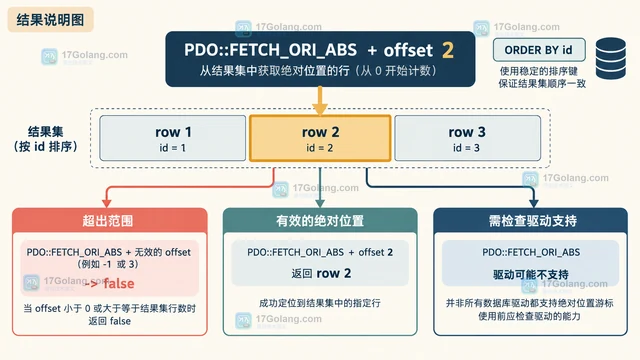
- 文章 · php教程 | 28分钟前 | PHP · pdo · PHP PDO PDO::CURSOR_SCROLL PDO::FETCH_ORI_ABS
- PHP PDO 怎么用可滚动游标读取结果集中的指定行
- 282浏览 收藏
-
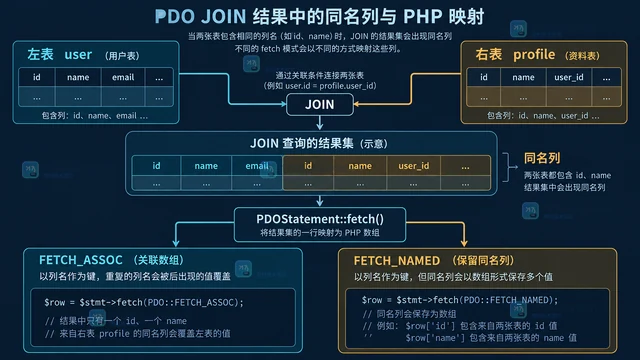
- 文章 · php教程 | 28分钟前 |
- PHP PDO 查询有同名列时怎么用 FETCH_NAMED 保留全部值
- 418浏览 收藏
-
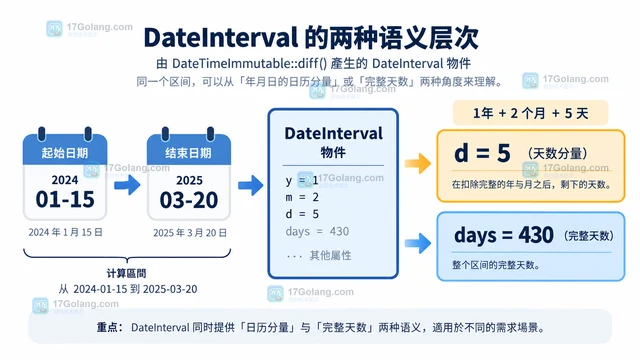
- 文章 · php教程 | 32分钟前 | PHP · PHP DateInterval DateInterval days PHP 日期差 d 属性 完整天数
- PHP DateInterval 的 days 和 d 取值有什么区别
- 374浏览 收藏
-
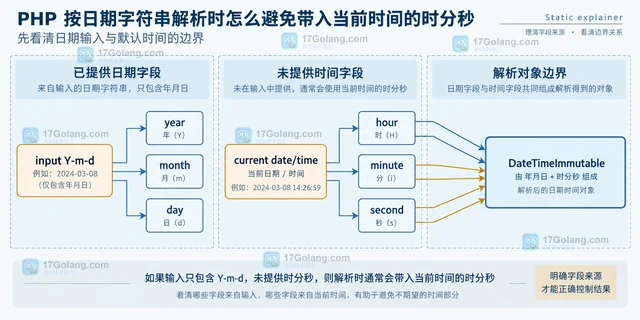
- 文章 · php教程 | 35分钟前 |
- PHP 按日期字符串解析时怎么避免带入当前时间的时分秒
- 455浏览 收藏
-
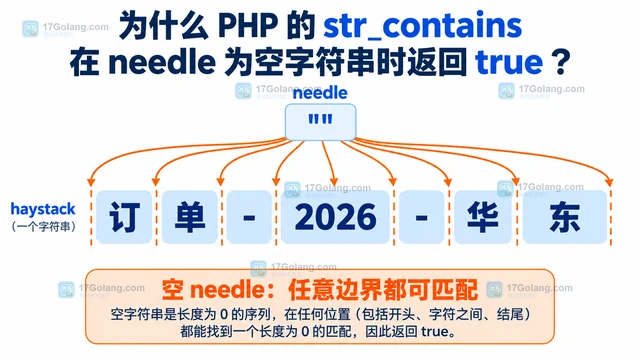
- 文章 · php教程 | 35分钟前 | 字符串处理 · php 输入校验 空字符串 字符串包含 str_contains
- PHP str_contains 传入空字符串为什么总是返回 true
- 344浏览 收藏
-
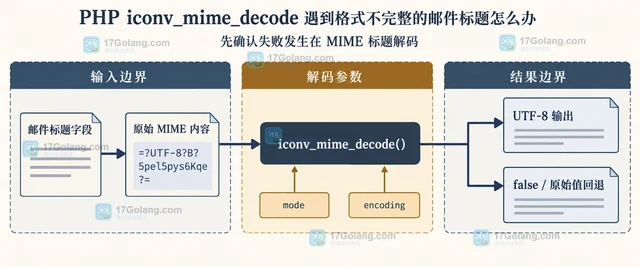
- 文章 · php教程 | 52分钟前 | php 字符编码 MIME iconv_mime_decode 邮件标题
- PHP iconv_mime_decode 遇到格式不完整的邮件标题怎么办
- 456浏览 收藏
-
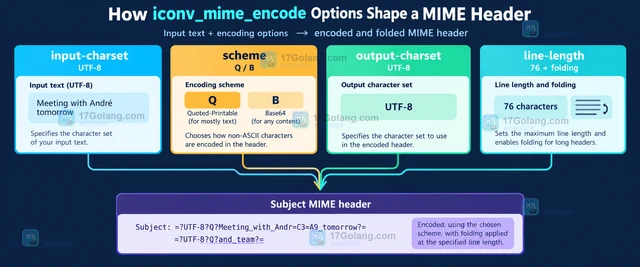
- 文章 · php教程 | 54分钟前 |
- PHP iconv_mime_encode 的 Q 编码和 B 编码有什么区别
- 186浏览 收藏
-
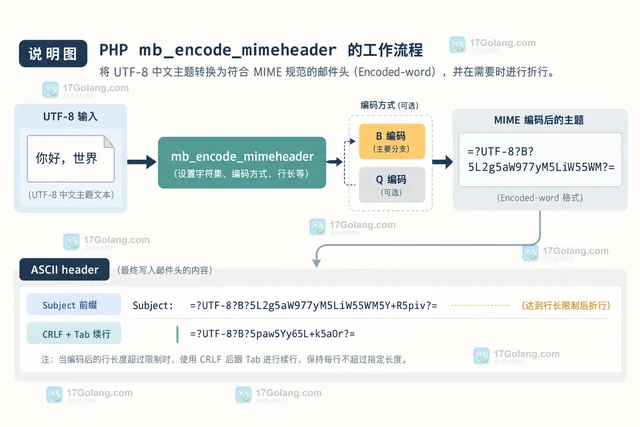
- 文章 · php教程 | 58分钟前 | PHP ·
- PHP 中文邮件标题过长时怎么正确折行编码
- 414浏览 收藏
-
- 文章 · php教程 | 58分钟前 |
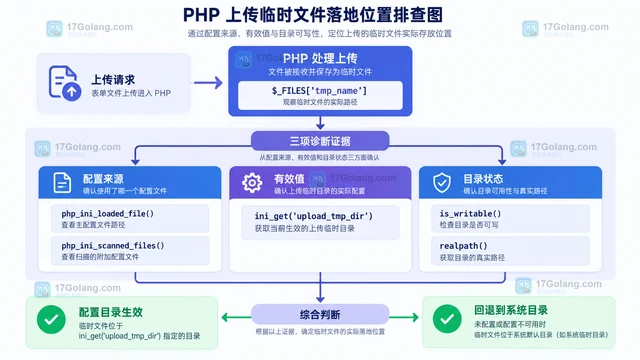
- PHP 上传临时文件没有进入 upload_tmp_dir 怎么定位回退目录
- 441浏览 收藏
-
- 文章 · php教程 | 1小时前 | 文件上传 · nginx · php-fpm · 故障排查 · php教程 · php-fpm session.upload_progress PHP上传进度 fastcgi_request_buffering 请求缓冲
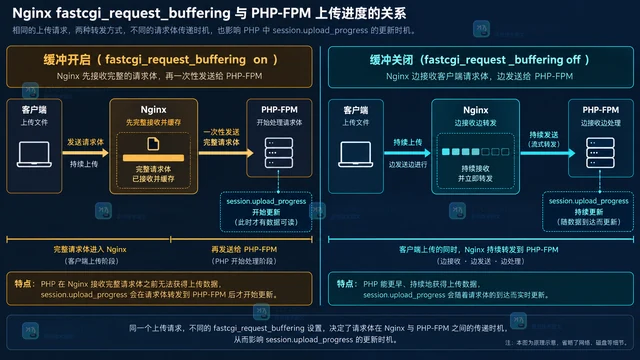
- PHP 上传进度一直到完成才变化是不是请求缓冲导致
- 126浏览 收藏
-
- 文章 · php教程 | 1小时前 | 文件上传 · php教程 · php 文件上传 多文件上传 session.upload_progress cancel_upload UPLOAD_ERR_EXTENSION
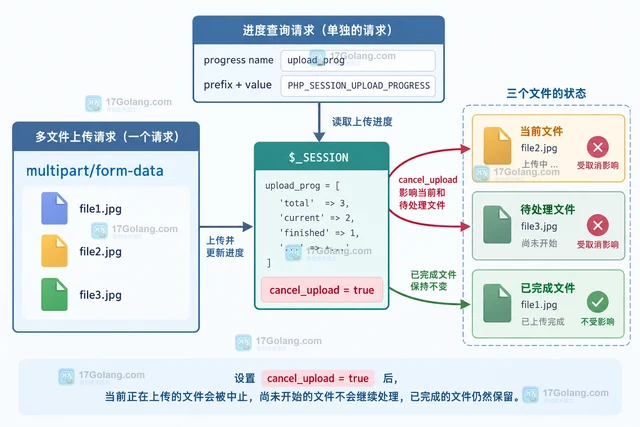
- PHP 上传进度怎么取消当前文件而不影响已经完成的文件
- 442浏览 收藏
-
- 文章 · php教程 | 1小时前 |
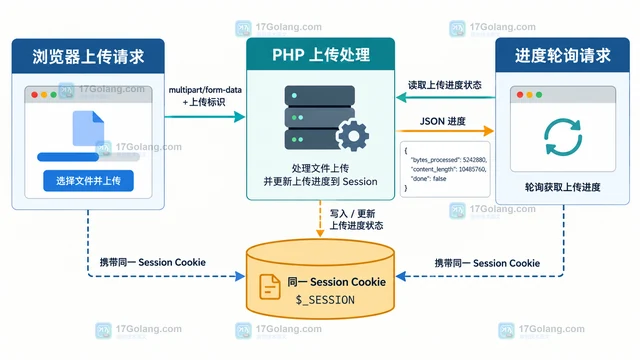
- PHP session.upload_progress 怎么让另一个请求查询文件上传进度
- 345浏览 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 452次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 520次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 536次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 482次使用
-

- MMBench
- MMBench是由上海人工智能实验室等机构联合推出的多模态基准测试平台,提供细粒度能力评估、大规模数据集及VLMEvalKit工具。本文详细介绍其核心功能、安装使用方法及应用场景,助力开发者全面评估多模态模型性能。
- 304次使用
-
- PHP JSON_THROW_ON_ERROR 抛错后怎么保留原始字段位置
- 2026-09-09 501浏览
-
- PHP 8.5 array_last() 怎么处理空数组:从 null 结果到兼容旧版本的 Polyfill
- 2026-08-16 501浏览
-
- 宝塔配置Ruby环境:RVM+Nginx反代教程
- 2026-05-29 501浏览
-
- unset函数作用范围详解
- 2026-05-29 501浏览
-
- VS Code配置Xdebug教程:PHP调试技巧全解析
- 2026-05-13 501浏览


