
Golang云原生安全策略详解
在云原生架构中,Golang凭借其高性能和轻量级并发特性被广泛应用。然而,构建安全的Golang云原生应用并非易事。本文**《Golang云原生安全策略实现方法汇总》**深入探讨了如何在Golang项目中实现有效的安全策略,确保应用程序在云环境中的安全性。主要涵盖六大关键领域:包括**安全编码与输入验证**,有效防止注入攻击;利用**JWT和RBAC实现身份认证与访问控制**,确保用户权限;**强制HTTPS与mTLS保护通信**,保障数据传输安全;通过**环境变量与Secret管理敏感信息**,避免密钥泄露;使用**结构化日志与监控实现审计**,追踪安全事件;以及**容器运行时最小权限与安全基线加固**,减少攻击面。通过这些方法,开发者可以构建更安全、更可靠的Golang云原生应用。
安全编码需验证输入并防注入,2. 用JWT和RBAC实现认证与访问控制,3. 强制HTTPS与mTLS保护通信,4. 通过环境变量与Secret管理敏感信息,5. 使用结构化日志与监控实现审计,6. 容器运行时最小权限与安全基线加固。

在Golang中构建云原生应用时,安全策略必须贯穿整个开发、部署和运行周期。Go语言因其高性能、静态编译和轻量级并发模型,广泛用于微服务、API网关和容器化组件。但这也意味着开发者需主动设计安全机制,不能依赖语言“自带”防护。以下是实现Golang云原生应用安全的关键方法汇总。
1. 安全编码与输入验证
Go本身不提供自动的输入过滤,所有外部输入都应视为不可信。关键在于在应用入口层(如HTTP处理器)进行严格校验。
- 使用validator库对结构体字段做标签校验,例如确保邮箱格式、字符串长度等
- 避免直接拼接SQL或命令行参数,优先使用预处理语句或ORM(如sqlx、gorm)防止注入
- 对JSON、表单、路径参数统一做类型转换和边界检查,拒绝非法请求
示例:
type UserRequest struct {
    Email string `json:"email" validate:"required,email"`
    Age   int    `json:"age" validate:"gte=0,lte=150"`
}
2. 身份认证与访问控制
云原生环境常采用JWT或OAuth2进行无状态认证,Go生态有成熟支持。
- 使用golang-jwt/jwt生成和解析JWT,设置合理过期时间并签名保护
- 在中间件中验证Token有效性,并提取用户身份信息注入上下文(context.Context)
- 实现基于角色的访问控制(RBAC),根据用户权限决定接口可访问性
建议将认证逻辑封装为独立中间件,便于复用:
func AuthMiddleware(next http.Handler) http.Handler {
    return http.HandlerFunc(func(w http.ResponseWriter, r *http.Request) {
        tokenStr := r.Header.Get("Authorization")
        // 解析并验证token
        claims, err := parseAndValidate(tokenStr)
        if err != nil {
            http.Error(w, "forbidden", http.StatusForbidden)
            return
        }
        ctx := context.WithValue(r.Context(), "user", claims)
        next.ServeHTTP(w, r.WithContext(ctx))
    })
}
3. 安全通信与传输层保护
云环境中服务间通信频繁,必须加密传输并验证身份。
- 强制使用HTTPS,Go的net/http支持TLS配置,可通过ListenAndServeTLS启用
- 内部服务间调用建议使用mTLS(双向TLS),结合证书验证对方身份
- 使用crypto/tls包自定义配置,禁用弱加密套件和旧版本协议(如TLS 1.0)
配置示例:
tlsConfig := &tls.Config{
    MinVersion: tls.VersionTLS12,
    CipherSuites: []uint16{
        tls.TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256,
    },
}
server := &http.Server{
    Addr:      ":443",
    TLSConfig: tlsConfig,
}
server.ListenAndServeTLS("cert.pem", "key.pem")
4. 配置管理与敏感信息保护
避免将密钥、数据库密码等硬编码在Go源码中。
- 使用环境变量加载配置,配合os.Getenv或viper库管理多环境配置
- 敏感数据(如API密钥)通过Kubernetes Secret、Hashicorp Vault等外部系统注入
- 日志中禁止输出完整凭证,使用掩码处理(如显示AKIA****WXYZ)
推荐做法:
dbPassword := os.Getenv("DB_PASSWORD")
if dbPassword == "" {
    log.Fatal("missing DB_PASSWORD")
}
5. 日志审计与异常监控
安全事件需要可追溯,日志记录要全面且防篡改。
- 使用结构化日志库(如zap或logrus),包含时间、IP、操作类型等字段
- 记录登录尝试、权限变更、敏感操作等关键行为
- 避免记录明文密码或个人身份信息(PII)
- 集成Prometheus + Alertmanager实现异常行为告警(如高频失败登录)
6. 容器化与运行时安全
Go应用通常打包为Docker镜像运行在Kubernetes中,需关注镜像和运行环境安全。
- 使用最小基础镜像(如alpine或distroless),减少攻击面
- 以非root用户运行容器,设置RUN useradd和USER指令
- 限制容器能力(Capabilities),关闭NET_RAW、SYS_ADMIN等高危权限
- 启用Kubernetes Pod Security Admission,防止特权容器启动
Dockerfile片段示例:
FROM gcr.io/distroless/static
COPY myapp /
USER nonroot:nonroot
ENTRYPOINT ["/myapp"]
基本上就这些。安全不是一次性任务,而是贯穿代码、配置、部署和运维的持续实践。在Golang项目中,结合语言特性和云原生工具链,可以高效构建防御体系。关键是保持警惕,不信任任何输入,最小化权限,并确保所有环节可审计。
到这里,我们也就讲完了《Golang云原生安全策略详解》的内容了。个人认为,基础知识的学习和巩固,是为了更好的将其运用到项目中,欢迎关注golang学习网公众号,带你了解更多关于的知识点!
 51漫画正版免费阅读入口推荐
- 上一篇
- 51漫画正版免费阅读入口推荐

- 下一篇
- Windows10上帝模式开启方法详解
-
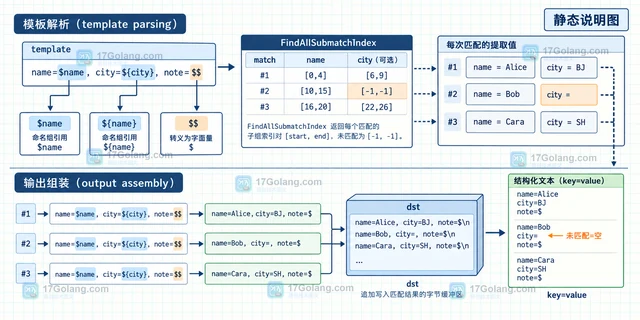
- Golang · Go教程 | 14小时前 | 标准库 · regexp · 字符串处理 · Go教程 · 结构化文本 · 命名捕获组 正则替换 Go regexp ExpandString regexp.Expand FindSubmatchIndex
- Go regexp用 Expand 生成结构化替换文本的实践示例
- 419浏览 收藏
-
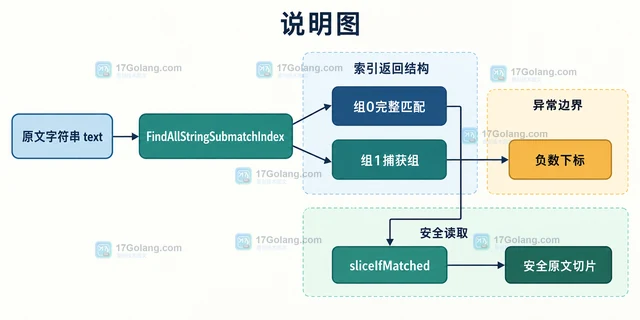
- Golang · Go教程 | 14小时前 |
- Go regexp把匹配位置映射回原文的处理方案
- 479浏览 收藏
-
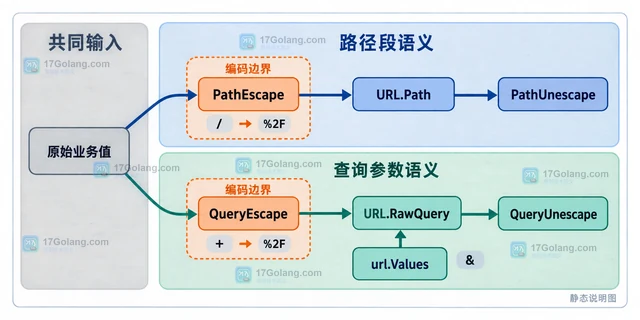
- Golang · Go教程 | 15小时前 | go · net/url · url编码 · pathescape · QueryEscape · 查询参数 URL编码 路径参数 PathEscape QueryEscape Go net/url
- Go net/url区分 PathEscape 与 QueryEscape的参数对比
- 398浏览 收藏
-
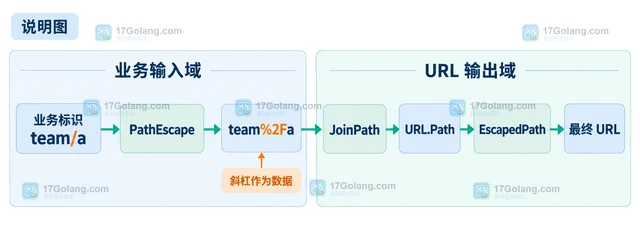
- Golang · Go教程 | 15小时前 |
- Go net/url拼接路径时避免双斜杠的处理方案
- 358浏览 收藏
-
- Golang · Go教程 | 15小时前 | go · https · crypto/tls · x509 ·
- Go crypto/tls区分系统根证书与自定义池的排查方法
- 366浏览 收藏
-
- Golang · Go教程 | 16小时前 | go · https · crypto/tls · 证书 · SNI · Go crypto/tls按ServerName选择证书 tls.Config.GetCertificate ClientHelloInfo.ServerName Go SNI证书 Go多域名HTTPS
- Go crypto/tls按 ServerName 选择证书的实现方式
- 230浏览 收藏
-
- Golang · Go教程 | 16小时前 | 配置 · go · TLS · 网络安全 · crypto/tls · TLS 1.3 Go crypto/tls最低TLS版本 tls.Config.MinVersion TLS 1.2 Go TLS配置 ConnectionState Version
- Go crypto/tls设置最低 TLS 版本的配置边界
- 321浏览 收藏
-
- Golang · Go教程 | 16小时前 |
- Go httptest为测试客户端注入自定义 RoundTripper的实践示例
- 132浏览 收藏
-
- Golang · Go教程 | 16小时前 | go · httptest · HTTP测试 · Host断言 · Go NewRequest httptest Request.Host
- Go httptest用 NewRequest 构造带 Host 的请求的断言方法
- 366浏览 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 49次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 147次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 81次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 51次使用
-

- CMMLU
- 深入了解CMMLU中文评估基准,涵盖67个学科主题,提供数据集下载、Zero-shot/Five-shot评估方法及排行榜,助力优化中文语言模型性能。
- 36次使用
-
- Java 性能优化上线清单:从定位、改造到灰度发布
- 2026-06-11 860浏览
-
- Spring Boot 压测验证:Gatling、JMeter 与性能回归门禁
- 2026-06-11 843浏览
-
- Java NMT 非堆内存排查:Direct Buffer、线程栈与 Metaspace 分析
- 2026-06-11 826浏览
-
- Spring Boot 容器内存优化:JVM 堆、非堆与 MaxRAMPercentage
- 2026-06-11 809浏览
-
- Tomcat 连接与线程参数调优:maxThreads、acceptCount 与 KeepAlive
- 2026-06-11 792浏览


