
Go语言设置浏览器Cookie的详细教程
本文是一份关于Go语言设置浏览器Cookie的完整教程,旨在帮助开发者掌握如何在Go Web应用中正确使用`net/http`包来管理Cookie。文章从`http.Cookie`结构体的详细解析入手,深入讲解了如何初始化Cookie的各项属性,包括Name、Value、Path、Domain、Expires、MaxAge、Secure、HttpOnly和SameSite等关键字段,并着重强调了使用`http.SetCookie`函数将Cookie发送到客户端的重要性,避免了常见的`req.AddCookie`误用。通过提供完整的示例代码,演示了如何在Go Web服务器中设置Cookie,并详细解析了代码逻辑,同时强调了安全性方面的注意事项,如Secure和HttpOnly属性的设置,以及SameSite属性的运用,帮助开发者构建安全可靠的Go Web应用。

本文详细介绍了如何在Go语言中使用`net/http`包来正确设置浏览器Cookie。我们将从`http.Cookie`结构体的初始化,到利用`http.SetCookie`函数将Cookie发送给客户端浏览器进行深入讲解,并提供完整的示例代码和关键注意事项,帮助开发者避免常见错误,确保Cookie设置的准确性和安全性。
理解HTTP Cookie及其在Go中的应用
HTTP Cookie是服务器发送到用户浏览器并存储在浏览器中的一小段数据。当浏览器再次访问同一服务器时,会把这些Cookie带上,服务器就可以通过这些信息识别用户状态或偏好。在Go语言中,net/http包提供了强大的功能来处理HTTP请求和响应,包括设置和读取Cookie。
http.Cookie结构体详解
在Go语言中,一个Cookie通过net/http.Cookie结构体来表示。理解其字段对于正确设置Cookie至关重要:
type Cookie struct {
    Name       string    // Cookie的名称
    Value      string    // Cookie的值
    Path       string    // Cookie的有效路径,默认为"/"
    Domain     string    // Cookie的有效域,默认为当前请求的域
    Expires    time.Time // Cookie的过期时间,如果为零值则表示会话Cookie
    RawExpires string    // 过期时间的原始字符串表示,通常由Expires字段自动生成
    MaxAge     int       // Cookie的最大存活时间(秒),优先级高于Expires
    Secure     bool      // 是否仅通过HTTPS发送Cookie
    HttpOnly   bool      // 是否禁止客户端脚本访问Cookie
    SameSite   SameSite  // 跨站请求时是否发送Cookie(Lax, Strict, None)
    Raw        string    // 原始的Set-Cookie头字段,通常由其他字段自动生成
    Unparsed   []string  // 未解析的Set-Cookie属性
}
在初始化http.Cookie时,我们通常只需要设置Name、Value、Expires或MaxAge、Path、Domain以及安全相关的Secure和HttpOnly字段。其他字段如RawExpires、Raw和Unparsed通常由系统自动处理。
正确设置Cookie的方法:http.SetCookie
初学者在Go语言中设置Cookie时常犯的一个错误是尝试使用req.AddCookie(&cookie)。然而,req.AddCookie是用于在发送请求时(作为客户端)将Cookie添加到请求中,而不是在响应中(作为服务器)设置Cookie到浏览器。
作为服务器端,我们需要将Cookie信息写入HTTP响应头,以便浏览器接收并存储。Go语言为此提供了http.SetCookie函数,它接收一个http.ResponseWriter和一个*http.Cookie作为参数:
func SetCookie(w ResponseWriter, cookie *Cookie)
这个函数负责将http.Cookie结构体转换为标准的Set-Cookie HTTP响应头,并将其添加到ResponseWriter中。
示例:在Go Web服务器中设置Cookie
下面是一个完整的Go语言Web服务器示例,演示了如何正确创建并设置一个浏览器Cookie:
package main

import (
    "fmt"
    "net/http"
    "time"
)

// handler 函数处理所有对根路径的请求
func handler(w http.ResponseWriter, req *http.Request) {
    // 1. 定义Cookie的过期时间
    // 这里设置Cookie在当前时间一天后过期
    expiration := time.Now().Add(24 * time.Hour)

    // 2. 创建一个http.Cookie结构体实例
    // 注意:这里使用结构体字面量初始化,并明确指定字段名
    cookie := http.Cookie{
        Name:    "my_session_id",         // Cookie的名称
        Value:   "some_unique_session_token", // Cookie的值
        Path:    "/",                   // Cookie在整个网站都有效
        Domain:  "",                    // 默认为当前请求的域
        Expires: expiration,            // 设置过期时间
        MaxAge:  86400,                 // 最大存活时间,单位秒(24小时 * 60分钟 * 60秒)
        Secure:  false,                 // 仅当使用HTTPS时设为true
        HttpOnly: true,                 // 禁止客户端脚本访问Cookie,提高安全性
        SameSite: http.SameSiteLax,     // 跨站请求时的行为
    }

    // 3. 使用 http.SetCookie 将Cookie添加到响应中
    // 这是将Cookie发送给浏览器客户端的关键步骤
    http.SetCookie(w, &cookie)

    // 4. 向客户端发送响应内容
    fmt.Fprintf(w, "Hello, world! A cookie named '%s' has been set.", cookie.Name)
    fmt.Println("Cookie 'my_session_id' has been set in the response.")
}

func main() {
    // 注册请求处理函数
    http.HandleFunc("/", handler)

    // 启动HTTP服务器,监听8080端口
    fmt.Println("Server starting on port 8080...")
    err := http.ListenAndServe(":8080", nil)
    if err != nil {
        fmt.Printf("Server failed to start: %v\n", err)
    }
}
代码解析:
- *`expiration := time.Now().Add(24 time.Hour)`**: 计算Cookie的过期时间,这里设置为从现在起24小时后。
- cookie := http.Cookie{...}: 初始化http.Cookie结构体。注意,我们使用了命名参数的方式来初始化,这不仅提高了代码的可读性,也避免了因字段顺序不匹配而导致的编译错误(如原始问题中提到的composite struct literal net/http.Cookie with untagged fields)。
- Name和Value是Cookie的核心内容。
- Path设置为"/"表示Cookie对网站的所有路径都有效。
- Domain留空表示默认为当前请求的域名。
- Expires和MaxAge都设置了,MaxAge优先级更高,建议两者都设置以兼容不同浏览器和规范。
- Secure: false:由于示例运行在HTTP上,所以设置为false。在生产环境中,如果您的网站使用HTTPS,务必将其设置为true,以确保Cookie仅通过加密连接发送。
- HttpOnly: true:这是一个重要的安全设置,它防止客户端JavaScript通过document.cookie等方式访问Cookie,从而降低跨站脚本攻击(XSS)的风险。
- SameSite: http.SameSiteLax:用于防范跨站请求伪造(CSRF)攻击。Lax模式通常是一个好的默认选择,它允许在顶级导航和GET请求中使用Cookie。
- http.SetCookie(w, &cookie): 这是将Cookie发送到浏览器最关键的一步。w是http.ResponseWriter,Go服务器通过它写入HTTP响应。
运行和验证
- 将上述代码保存为main.go。
- 打开终端,导航到文件所在目录,运行go run main.go。
- 打开浏览器,访问http://localhost:8080。
- 在浏览器中打开开发者工具(通常按F12),切换到“Application”或“存储”选项卡,然后选择“Cookies”。您应该能看到一个名为my_session_id的Cookie,其值和属性与代码中设置的一致。
注意事项和最佳实践
- 安全性 (Secure 和 HttpOnly): 在生产环境中,如果您的网站使用HTTPS,请务必将Secure属性设置为true。HttpOnly属性应始终设置为true,以防止XSS攻击。
- 过期时间 (Expires 和 MaxAge): 建议同时设置Expires和MaxAge。MaxAge优先级更高且更具弹性(相对时间)。对于会话Cookie(浏览器关闭即失效),不要设置这两个字段或将MaxAge设置为-1。
- 路径和域 (Path 和 Domain): 谨慎设置Path和Domain。Path限制了Cookie在网站哪些路径下有效,Domain限制了Cookie对哪些域名有效。如果Domain设置不当,可能会导致安全漏洞。通常,留空Domain让其默认为当前请求的域名是安全的做法。
- SameSite属性: 这是现代浏览器中一个重要的安全特性,用于缓解CSRF攻击。Lax通常是安全的默认选择,Strict提供更强的保护但可能影响用户体验,None则需要与Secure属性一起使用。
- 读取Cookie: 要从传入的请求中读取Cookie,可以使用req.Cookie("cookie_name")来获取单个Cookie,或者使用req.Cookies()来获取所有Cookie。
- 错误处理: 在实际应用中,处理Cookie时应考虑潜在的错误,例如Cookie不存在等情况。
总结
通过net/http包,Go语言为开发者提供了强大且灵活的Cookie管理能力。核心在于理解http.Cookie结构体的各个字段,并正确使用http.SetCookie(w, &cookie)函数将Cookie发送给客户端。遵循本文提供的示例和最佳实践,您将能够高效且安全地在Go Web应用中设置和管理Cookie。
终于介绍完啦!小伙伴们,这篇关于《Go语言设置浏览器Cookie的详细教程》的介绍应该让你收获多多了吧!欢迎大家收藏或分享给更多需要学习的朋友吧~golang学习网公众号也会发布Golang相关知识,快来关注吧!
 Excel日期格式化技巧:text函数应用
- 上一篇
- Excel日期格式化技巧:text函数应用
- 下一篇
- JavaScript富文本编辑器使用指南
-
- Golang · Go教程 | 11分钟前 | docker · CGO · Go教程 · CGO_ENABLED Docker Buildx cgo交叉编译 Go交叉编译镜像 多架构镜像 GNU交叉编译器
- 为含 cgo 的项目设计可重复的交叉编译镜像
- 480浏览 收藏
-
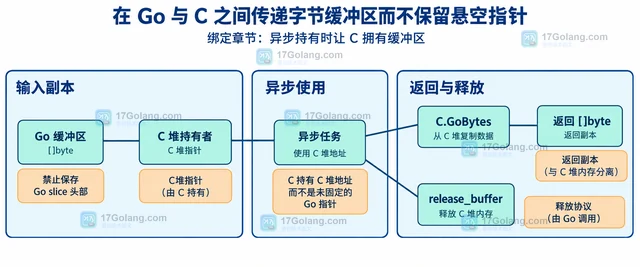
- Golang · Go教程 | 52分钟前 | CGO · 资源管理 · Go教程 · runtime.KeepAlive runtime/cgo.Handle Go cgo C库句柄 LockOSThread
- 封装 C 库句柄并明确创建、释放与线程约束
- 400浏览 收藏
-
- Golang · Go教程 | 1小时前 | 模块 · go · CI · Go 持续集成 govulncheck 依赖安全
- 在持续集成中生成依赖清单并跟踪安全更新
- 244浏览 收藏
-
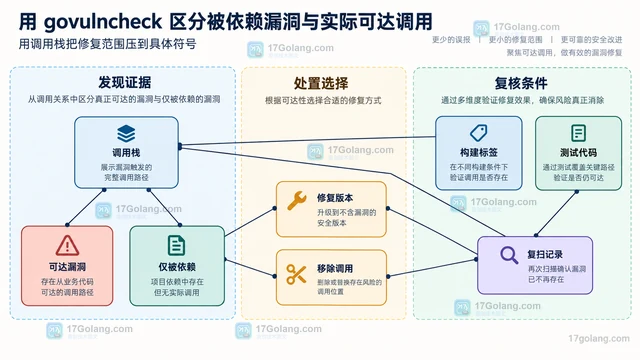
- Golang · Go教程 | 2小时前 | Go教程 · 调用栈 govulncheck Go依赖安全 漏洞可达性 Go漏洞数据库
- 用 govulncheck 区分被依赖漏洞与实际可达调用
- 283浏览 收藏
-
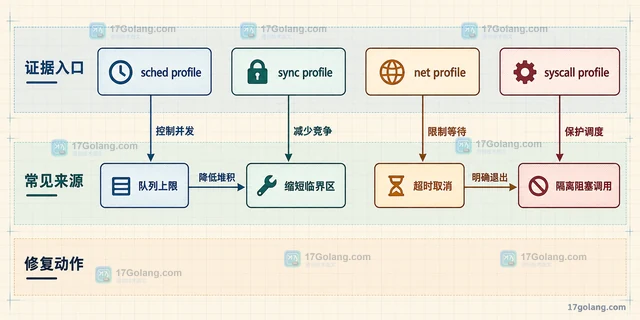
- Golang · Go教程 | 2小时前 | 并发 · go · goroutine阻塞 go tool trace Go执行跟踪 调度延迟 runtime trace
- 借助执行跟踪分析调度延迟和阻塞来源
- 228浏览 收藏
-
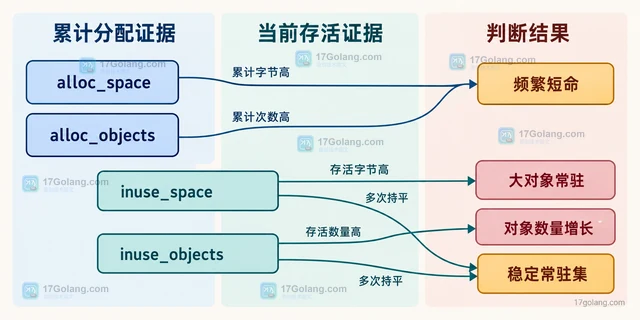
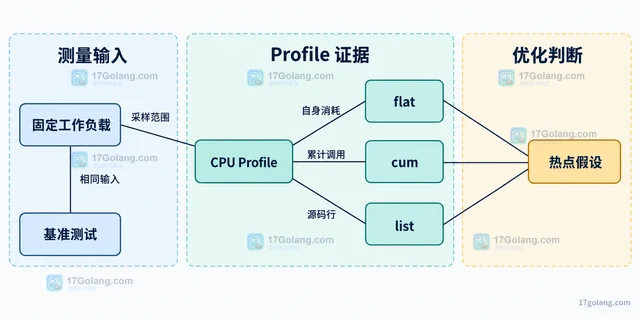
- Golang · Go教程 | 2小时前 | go · 性能优化 · 垃圾回收 · pprof · Go性能分析 pprof alloc_space inuse_space Go堆快照
- 结合堆快照区分瞬时分配与长期持有
- 382浏览 收藏
-
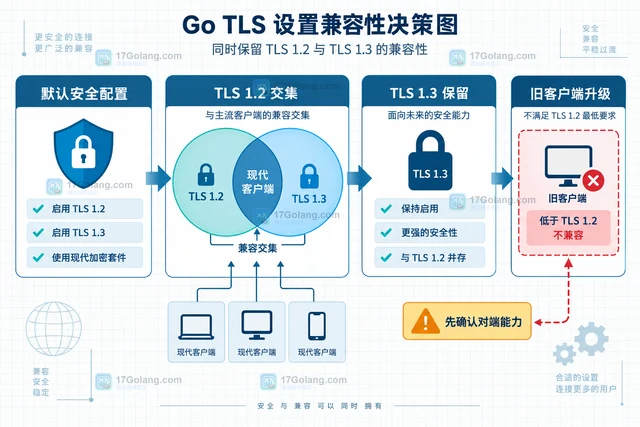
- Golang · Go教程 | 3小时前 | go · TLS ·
- 限制协议版本与密码套件同时保留兼容性说明
- 427浏览 收藏
-
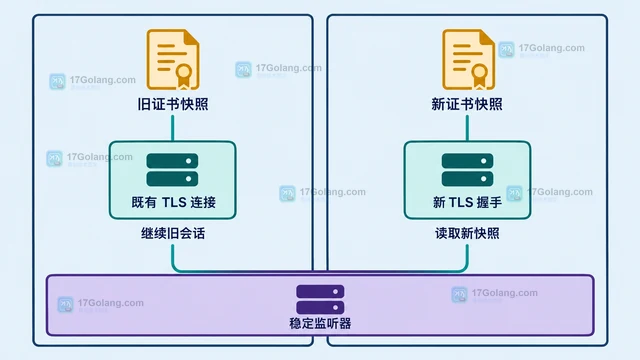
- Golang · Go教程 | 3小时前 | https · TLS · Go教程 · GetCertificate atomic.Pointer Go TLS 证书热更新 HTTPS服务
- 配置服务端证书热更新并避免重启监听
- 243浏览 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 379次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 450次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 460次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 402次使用
-

- MMBench
- MMBench是由上海人工智能实验室等机构联合推出的多模态基准测试平台,提供细粒度能力评估、大规模数据集及VLMEvalKit工具。本文详细介绍其核心功能、安装使用方法及应用场景,助力开发者全面评估多模态模型性能。
- 230次使用
-
- Java 性能优化上线清单:从定位、改造到灰度发布
- 2026-06-11 860浏览
-
- Spring Boot 压测验证:Gatling、JMeter 与性能回归门禁
- 2026-06-11 843浏览
-
- Java NMT 非堆内存排查:Direct Buffer、线程栈与 Metaspace 分析
- 2026-06-11 826浏览
-
- Spring Boot 容器内存优化:JVM 堆、非堆与 MaxRAMPercentage
- 2026-06-11 809浏览
-
- Tomcat 连接与线程参数调优:maxThreads、acceptCount 与 KeepAlive
- 2026-06-11 792浏览


