
Linux系统Swagger权限控制实现攻略
本文介绍如何在Linux系统下的Spring Boot项目中,结合Spring Security框架实现Swagger API的权限控制。 通过配置Spring Security安全规则,定义API访问权限,并整合Swagger配置,利用SecurityScheme和SecurityContext等Bean,实现Swagger UI界面对Spring Security的响应。文章详细讲解了集成步骤,包括配置安全规则、Swagger配置以及两者整合,并提供代码示例演示如何使用Basic Auth实现基本的权限控制,最终实现仅授权用户才能访问受保护的API接口。 关键词:Swagger, Spring Security, Linux, API权限控制, 权限认证。
本文介绍如何在Linux系统中使用Swagger实现API权限控制。 主要步骤如下:
-
集成Spring Security框架: 首先,确保你的Spring Boot项目已正确集成Spring Security。这通常需要在
pom.xml文件中添加必要的依赖。 -
配置Spring Security安全规则: 创建一个Spring Security配置类(例如
SecurityConfig),继承WebSecurityConfigurerAdapter,并重写configure(HttpSecurity http)方法。在这个方法中,定义访问控制规则,指定哪些URL需要身份验证,哪些不需要,以及采用何种认证机制(例如,Basic Auth, JWT, OAuth 2.0)。 -
Swagger配置: 创建一个Swagger配置类(例如
SwaggerConfig),使用@Configuration注解。 在这个类中,配置Docketbean,设置API信息、扫描的包路径等。 -
整合Spring Security与Swagger: 为了使Swagger UI也受到Spring Security的保护,需要自定义
SecurityScheme并将其添加到Swagger配置中。 这通常涉及创建SecurityScheme和SecurityContextbean,并将它们添加到Docketbean的配置中。 -
测试权限控制: 部署应用后,访问Swagger UI页面。尝试访问受保护的API端点,验证只有经过身份验证的用户才能访问。
以下是一个简化的代码示例,演示如何在Spring Boot应用中集成Spring Security和Swagger,并实现基本的权限控制(使用Basic Auth):
import org.springframework.context.annotation.Bean;
import org.springframework.context.annotation.Configuration;
import org.springframework.security.config.annotation.web.builders.HttpSecurity;
import org.springframework.security.config.annotation.web.configuration.EnableWebSecurity;
import org.springframework.security.config.annotation.web.configuration.WebSecurityConfigurerAdapter;
import springfox.documentation.builders.PathSelectors;
import springfox.documentation.builders.RequestHandlerSelectors;
import springfox.documentation.spi.DocumentationType;
import springfox.documentation.spring.web.plugins.Docket;
import springfox.documentation.swagger2.annotations.EnableSwagger2;
import springfox.documentation.service.*;
import java.util.Arrays;
import java.util.List;

@Configuration
@EnableWebSecurity
public class SecurityConfig extends WebSecurityConfigurerAdapter {
    @Override
    protected void configure(HttpSecurity http) throws Exception {
        http.authorizeRequests()
                .antMatchers("/swagger-ui.html", "/webjars/**", "/swagger-resources/**", "/v2/api-docs").authenticated()
                .anyRequest().permitAll()
                .and()
                .httpBasic();
    }
}

@Configuration
@EnableSwagger2
public class SwaggerConfig {
    @Bean
    public Docket api() {
        return new Docket(DocumentationType.SWAGGER_2)
                .select()
                .apis(RequestHandlerSelectors.basePackage("com.example.demo.controller")) // 替换成你的controller包路径
                .paths(PathSelectors.any())
                .build()
                .securitySchemes(Arrays.asList(basicAuth()))
                .securityContexts(Arrays.asList(securityContext()));
    }

    private SecurityScheme basicAuth() {
        return new ApiKey("Basic Auth", "Authorization", "header");
    }

    private SecurityContext securityContext() {
        return SecurityContext.builder()
                .securityReferences(defaultAuth())
                .forPaths(PathSelectors.any())
                .build();
    }

    private List defaultAuth() {
        AuthorizationScope authorizationScope = new AuthorizationScope("global", "accessEverything");
        AuthorizationScope[] authorizationScopes = new AuthorizationScope[1];
        authorizationScopes[0] = authorizationScope;
        return Arrays.asList(new SecurityReference("Basic Auth", authorizationScopes));
    }
}
请注意,你需要将"com.example.demo.controller"替换成你实际的控制器包路径。 这个示例使用了Basic Auth,你可以根据你的安全需求选择其他的认证机制。 此外,确保你的Spring Security配置与Swagger配置相匹配。
终于介绍完啦!小伙伴们,这篇关于《Linux系统Swagger权限控制实现攻略》的介绍应该让你收获多多了吧!欢迎大家收藏或分享给更多需要学习的朋友吧~golang学习网公众号也会发布文章相关知识,快来关注吧!
 在Python中创建不存在的文件非常简单,只需使用with语句和open函数,并指定正确的模式参数。以下是具体步骤和代码示例:使用with语句和open函数:with语句确保文件在使用后会被正确关闭。指定模式参数:使用'w'模式(写模式):如果文件不存在,会创建文件并写入内容;如果文件存在,会覆盖现有内容。使用'a'模式(追加模式):如果文件不存在,会创建文件并写入内容;如果文件存在,会在文件末尾
- 上一篇
- 在Python中创建不存在的文件非常简单,只需使用with语句和open函数,并指定正确的模式参数。以下是具体步骤和代码示例:使用with语句和open函数:with语句确保文件在使用后会被正确关闭。指定模式参数:使用'w'模式(写模式):如果文件不存在,会创建文件并写入内容;如果文件存在,会覆盖现有内容。使用'a'模式(追加模式):如果文件不存在,会创建文件并写入内容;如果文件存在,会在文件末尾
- 下一篇
- uni-app数据备份与恢复实用攻略
-
- 文章 · linux | 1小时前 | Linux ·
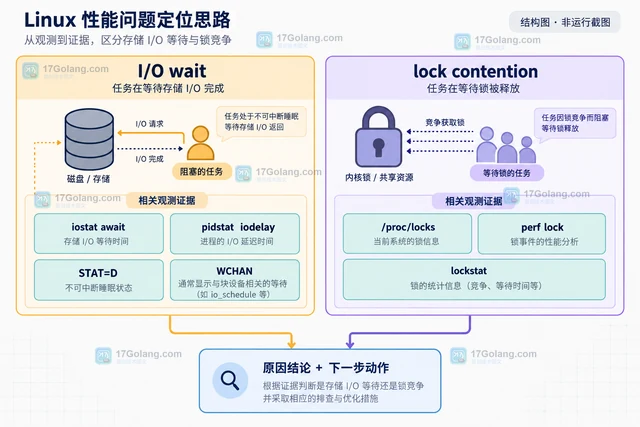
- Linux 负载高但 CPU 空闲,怎样区分 I/O 等待与锁等待
- 398浏览 收藏
-
- 文章 · linux | 6小时前 | 磁盘配额 Linux磁盘空间 No space left on device inode耗尽 ext4保留块
- 磁盘空间没满却无法写入:inode、配额与保留块检查
- 326浏览 收藏
-
- 文章 · linux | 10小时前 | Linux ·
- nftables 为容器主机建立最小入站规则
- 373浏览 收藏
-
- 文章 · linux | 12小时前 | linux运维 · 故障排查 · 服务管理 · systemctl journalctl RestartSec StartLimitBurst Restart systemd 服务
- systemd 服务反复重启:从退出码到速率限制排查
- 432浏览 收藏
-
- 文章 · linux | 14小时前 | Linux ·
- Linux cgroup v2 限制服务 CPU 与内存的完整思路
- 150浏览 收藏
-
- 文章 · linux | 18小时前 |
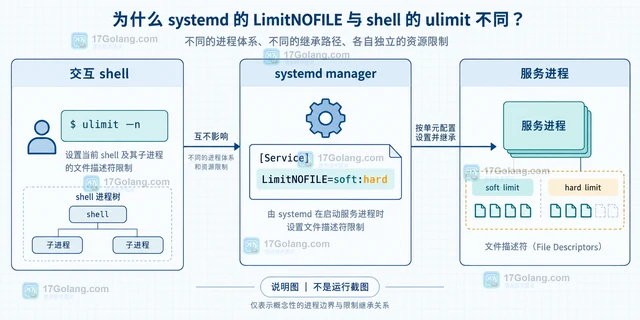
- systemd 服务里的 LimitNOFILE 为什么和 shell ulimit 不同
- 258浏览 收藏
-
- 文章 · linux | 22小时前 | Linux Rsync 断点续传 partial-dir
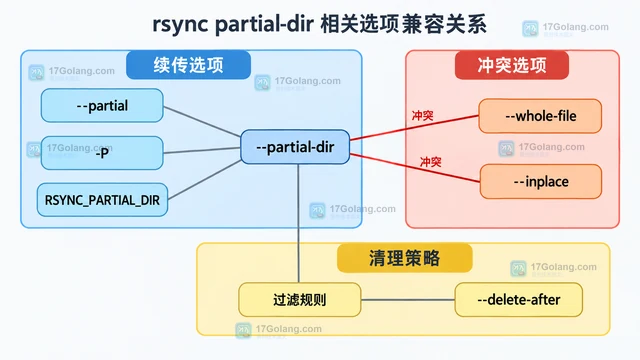
- rsync partial-dir 怎么保留中断的大文件传输
- 294浏览 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 365次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 424次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 437次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 387次使用
-

- MMBench
- MMBench是由上海人工智能实验室等机构联合推出的多模态基准测试平台,提供细粒度能力评估、大规模数据集及VLMEvalKit工具。本文详细介绍其核心功能、安装使用方法及应用场景,助力开发者全面评估多模态模型性能。
- 214次使用
-
- Linux vmstat 如何分辨内存抖动与磁盘等待:si、so、wa 与复测顺序
- 2026-08-30 501浏览
-
- Linux搭建vsftpdFTP服务器教程
- 2026-04-30 501浏览
-
- Shell脚本安装教程:.sh一键安装指南
- 2026-03-16 501浏览
-
- Linux清空文件内容的几种方法
- 2025-12-01 501浏览
-
- Linux命令行下载文件技巧
- 2025-11-23 501浏览


