
spring boot整合scurity做简单的登录校验
本篇文章给大家分享《spring boot整合scurity做简单的登录校验》,覆盖了数据库的常见基础知识,其实一个语言的全部知识点一篇文章是不可能说完的,但希望通过这些问题,让读者对自己的掌握程度有一定的认识(B 数),从而弥补自己的不足,更好的掌握它。
开发环境:springboot
maven引入:
org.springframework.security.oauth spring-security-oauth2 2.2.1.RELEASE org.springframework.security spring-security-jwt 1.0.10.RELEASE
1、先在数据库创建用户表,用户名为username,密码名为password。下面是我用户表的实体
  private Integer id;
/**
* 昵称
*/
private String name;
/**
* 职位
*/
private String code;
/**
* 密码
*/
private String passwd;
/**
* 用户名
*/
private String username;
/**
* 手机号
*/
private String phone;
/**
* 创建时间
*/
private Date createdTime;
2、看项目是JPA、还是mybatis。我这边项目使用的是mybatis。需要有一个方法通过用户名获取用户信息。
3、创建一个用户验证类实现 UserDetails 继承用户实体
public class SecurityUser extends SysUser implements UserDetails {
private static  final  long serialVersiongUID = 1l;

public SecurityUser(SysUser sysUser) {
    if (null != sysUser) {
        this.setCode(sysUser.getCode());
        this.setCreatedTime(sysUser.getCreatedTime());
        this.setId(sysUser.getId());
        this.setName(sysUser.getName());
        this.setPasswd(sysUser.getPasswd());
        this.setPhone(sysUser.getPhone());
        this.setUsername(sysUser.getUsername());
    }
}


@Override
public Collection extends GrantedAuthority> getAuthorities() {
    Collection authorities = new ArrayList();
    String username = this.getUsername();
    if (username != null) {
        SimpleGrantedAuthority authority = new SimpleGrantedAuthority(username);
        authorities.add(authority);
    }
    return authorities;
}

@Override
public String getPassword() {
    return super.getPasswd();
}

//账户是否未过期,过期无法验证
@Override
public boolean isAccountNonExpired() {
    return true;
}

//指定用户是否解锁,锁定的用户无法进行身份验证
@Override
public boolean isAccountNonLocked() {
    return true;
}

//指示是否已过期的用户的凭据(密码),过期的凭据防止认证
@Override
public boolean isCredentialsNonExpired() {
    return true;
}

//是否可用 ,禁用的用户不能身份验证
@Override
public boolean isEnabled() {
    return true;
}
}
4、重点!创建一个scurity config配置类
 @Configuration
  @EnableWebSecurity
  public class UiSecurityConfig extends WebSecurityConfigurerAdapter {

 private static final Logger logger = LoggerFactory.getLogger(UiSecurityConfig.class);

 @Override
 protected void configure(HttpSecurity http) throws Exception { //配置策略
     http.csrf().disable();
     http.authorizeRequests().
             antMatchers("/static/**").permitAll().anyRequest().authenticated().
             and().formLogin().loginPage("/login").permitAll().successHandler(loginSuccessHandler()).
             and().logout().permitAll().invalidateHttpSession(true).
             deleteCookies("JSESSIONID").logoutSuccessHandler(logoutSuccessHandler()).
             and().sessionManagement().maximumSessions(10).expiredUrl("/login");
 }


 @Bean
 public BCryptPasswordEncoder passwordEncoder() { //密码加密
     return new BCryptPasswordEncoder(4);
 }

 @Bean
 public LogoutSuccessHandler logoutSuccessHandler() { //登出处理
     return new LogoutSuccessHandler() {
         @Override
         public void onLogoutSuccess(HttpServletRequest httpServletRequest, HttpServletResponse httpServletResponse, Authentication authentication) throws IOException, ServletException {
             try {
                 SecurityUser user = (SecurityUser) authentication.getPrincipal();
                 logger.info("USER : " + user.getUsername() + " LOGOUT SUCCESS !  ");
             } catch (Exception e) {
                 logger.info("LOGOUT EXCEPTION , e : " + e.getMessage());
             }
             httpServletResponse.sendRedirect("/login");
         }
     };
 }

 @Bean
 public SavedRequestAwareAuthenticationSuccessHandler loginSuccessHandler() { //登入处理
     return new SavedRequestAwareAuthenticationSuccessHandler() {
         @Override
         public void onAuthenticationSuccess(HttpServletRequest request, HttpServletResponse response, Authentication authentication) throws IOException, ServletException {
             SysUser userDetails = (SysUser) authentication.getPrincipal();
  logger.info("USER : " + userDetails.getUsername() + " LOGIN SUCCESS !  ");

 //                登录成功后重定向路径
             response.sendRedirect("/");
         }
     };
 }
  //用户登录实现
 @Bean
 public UserDetailsService userDetailsService() {
     return new UserDetailsService() {
         @Autowired
         private SysUserDao sysUserDao;//这里是引入数据库连接dao

         @Override
         public UserDetails loadUserByUsername(String s) throws UsernameNotFoundException {
             SysUser userNmae = new SysUser();
             userNmae.setUsername(s);
            List listUser = sysUserDao.queryAll(userNmae);//通过用户名获取个用户信息
             SysUser user = null;
            if (listUser.size() > 0) {
                user = listUser.get(0);
            }
             if (user == null) throw new UsernameNotFoundException("Username " + s + " not found");
             return new SecurityUser(user);
         }
     };
 }
}
5、基础工作准备完成开始写controller
@Controller
public class LoginController {


@Resource
private SessionTool sessionTool;

//    获取登录页面
@RequestMapping(value = "/login", method = RequestMethod.GET)
public String login() {
    return "login";
}

@RequestMapping("/")
public String login(ModelMap map){
    SysUser sysUser = sessionTool.getUser();
    map.addAttribute("sysUser", sysUser);
    return "index";
}
}
6、从session获取用户信息
@Component
public class SessionTool {
public SysUser getUser() { //为了session从获取用户信息,可以配置如下
    SysUser user = new SysUser();
    SecurityContext ctx = SecurityContextHolder.getContext();
    Authentication auth = ctx.getAuthentication();
    if (auth.getPrincipal() instanceof UserDetails) user = (SysUser) auth.getPrincipal();
    return user;
}

public HttpServletRequest getRequest() {
    return ((ServletRequestAttributes) RequestContextHolder.getRequestAttributes()).getRequest();
}
}
7、login.html页面(登录路径为login 请求方式为post,scurity自带的登录路径)
Title
总结一下思路:
引入依赖包-》创建用户表-》创建用户表数据库查询接口-》创建用户校验类实现UserDetails接口-》创建scurity配置类继承 WebSecurityConfigurerAdapter 方法configure为配置校验策略-》创建controller配置登录页面跳转接口-》创建登陆页面用户名必须为username 密码为password 登录路径为'/login' 请求方式为post
由于scurity配置的密码检验是加密的为了测试可以在Test模块中获取加密后的密码然后存到用户表的password字段中。
    @Test
    public void encoder() {
        String password = "123123";
        BCryptPasswordEncoder encoder = new BCryptPasswordEncoder(4);
        String enPassword = encoder.encode(password);
        System.out.println(enPassword);
    }
今天带大家了解了MySQL、Java的相关知识,希望对你有所帮助;关于数据库的技术知识我们会一点点深入介绍,欢迎大家关注golang学习网公众号,一起学习编程~
 处理抢购、秒杀应用场景降低“超卖”发生几个优化方案(php)
- 上一篇
- 处理抢购、秒杀应用场景降低“超卖”发生几个优化方案(php)
- 下一篇
- docker搭建mysql:5.7.29
-
- 妩媚的帆布鞋
- 这篇技术文章真及时,很详细,很有用,收藏了,关注楼主了!希望楼主能多写数据库相关的文章。
- 2023-05-08 12:10:13
-
- 虚心的香水
- 很好,一直没懂这个问题,但其实工作中常常有遇到...不过今天到这,看完之后很有帮助,总算是懂了,感谢楼主分享技术文章!
- 2023-03-10 15:30:21
-
- 数据库 · MySQL | 1天前 |
- MySQL 事务隔离级别下间隙锁影响范围的分析方法
- 390浏览 收藏
-
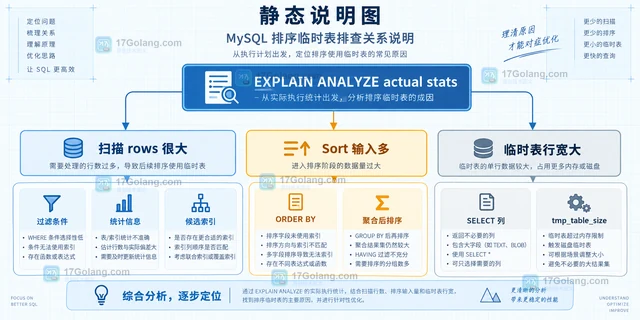
- 数据库 · MySQL | 4天前 |
- MySQL EXPLAIN ANALYZE定位排序临时表的排查方法
- 434浏览 收藏
-
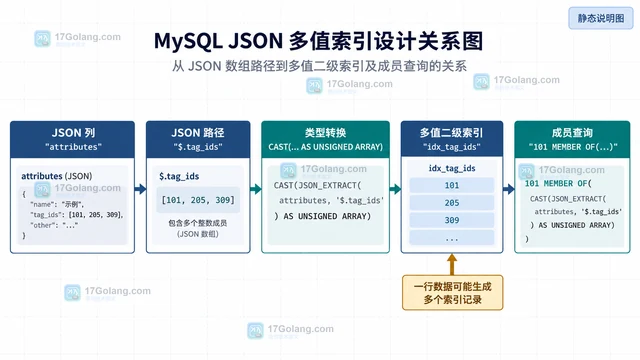
- 数据库 · MySQL | 4天前 | MySQL · JSON ·
- MySQL JSON多值索引处理数组成员检索的设计要点
- 404浏览 收藏
-
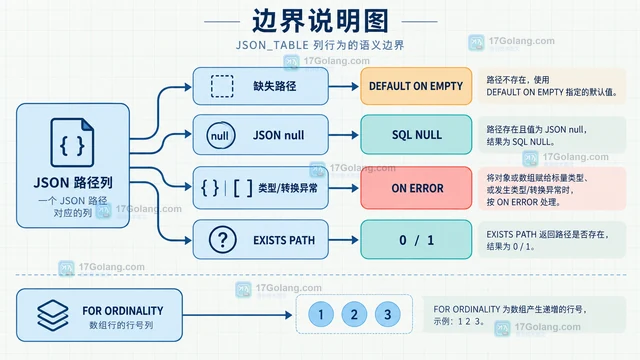
- 数据库 · MySQL | 5天前 | MySQL · 数据库 · mysql SQL JSON JSON_TABLE
- MySQL JSON_TABLE为缺失字段提供默认值的映射方法
- 445浏览 收藏
-
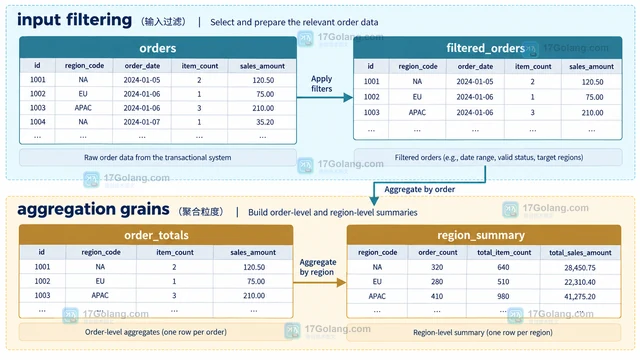
- 数据库 · MySQL | 5天前 |
- MySQL CTE拆分多阶段聚合查询的维护方法
- 418浏览 收藏
-
- 数据库 · MySQL | 5天前 | MySQL · 数据库 · mysql 窗口函数 ROW_NUMBER RANK DENSE_RANK
- MySQL窗口函数按分组取排名前N条的查询设计
- 465浏览 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 210次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 262次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 218次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 205次使用
-

- CMMLU
- 深入了解CMMLU中文评估基准,涵盖67个学科主题,提供数据集下载、Zero-shot/Five-shot评估方法及排行榜,助力优化中文语言模型性能。
- 194次使用
-
- MySQL 明明加了索引,为什么查询还是很慢?先查这 6 个点
- 2026-06-27 374浏览
-
- golang MySQL实现对数据库表存储获取操作示例
- 2022-12-22 499浏览
-
- golang 基于 mysql 简单实现分布式读写锁
- 2023-01-07 384浏览
-
- 详解如何利用GORM实现MySQL事务
- 2023-01-07 184浏览
-
- Go语言实现操作MySQL的基础知识总结
- 2023-01-23 265浏览


