
如何在PHP中使用JWT和JWS进行API身份验证
小伙伴们对文章编程感兴趣吗?是否正在学习相关知识点?如果是,那么本文《如何在PHP中使用JWT和JWS进行API身份验证》,就很适合你,本篇文章讲解的知识点主要包括。在之后的文章中也会多多分享相关知识点,希望对大家的知识积累有所帮助!
在今天的信息时代,API已经不再仅仅是软件开发过程中的一项技术,它已成为现代Web应用程序中不可或缺的组件。由于API接口很容易受到攻击,因此在开发API时,安全是一项重要的考虑因素之一。JWT(JSON Web Token)和JWS(JSON Web Signature)是两种常用于保护API的身份验证方法。
JWT是一种基于JSON的安全令牌,用于在通信双方之间传输信息。它由三部分组成:头部、载荷和签名。头部描述了令牌的类型及算法,载荷包含了所需的信息,而签名则用于验证令牌的真实性。在使用JWT时,该令牌将被用作API请求的身份验证令牌。
JWS是一种用于在文本字符串中添加数字签名的标准。它使得消息可以在未受信任的环境中传输安全,并确保发送者的身份验证和消息的完整性。JWS通常使用SHA-256或SHA-512算法来生成签名。
在本文中,我们将探讨如何在PHP中使用JWT和JWS来进行API身份验证。
步骤1:安装依赖项
首先,我们需要安装一些依赖项来支持JWT和JWS。使用以下命令安装依赖项:
composer require firebase/php-jwt
composer require lcobucci/jwt
步骤2:生成JWT
在使用JWT之前,我们需要先生成JWT。以下是用于生成JWT的PHP代码:
use FirebaseJWTJWT;

// Set up the JWT payload data
$payload = array(
    "sub" => "1234567890",
    "name" => "John Doe",
    "iat" => 1516239022
);

// Set up the JWT secret key
$secret_key = "YOUR_SECRET_KEY";

// Generate the JWT
$jwt = JWT::encode($payload, $secret_key);
通过这段代码,我们成功地生成了一个JWT。在此代码中,我们设置了标头,负载和签名。标头包含了JWT的类型和算法,负载由我们提供的数据组成,例如用户ID,用户名等等,签名用于验证令牌的真实性。
步骤3:验证JWT
下一步是验证该JWT。我们需要使用以下代码来验证JWT:
use FirebaseJWTJWT;

// Set up the JWT secret key
$secret_key = "YOUR_SECRET_KEY";

// Get the JWT from the request headers
$jwt = getAuthorizationHeader();

// Verify the JWT
try {
    $payload = JWT::decode($jwt, $secret_key, array('HS256'));
} catch (Exception $e) {
    // If the JWT is invalid, return an error response
    return json_encode(array(
        'success' => false,
        'message' => 'Invalid JWT'
    ));
}

// If the JWT is valid, return a success response with the payload data
return json_encode(array(
    'success' => true,
    'message' => 'Valid JWT',
    'payload' => $payload
));

// Function to get the Authorization header from the request
function getAuthorizationHeader()
{
    $headers = apache_request_headers();

    if (isset($headers['Authorization'])) {
        return $headers['Authorization'];
    } else {
        return null;
    }
}
这段代码中,我们使用JWT::decode()函数来验证JWT。如果验证成功,将返回包含JWT负载数据的对象,否则将返回捕获到的异常并返回错误响应。
步骤4:生成JWS
现在,我们已经掌握了如何生成和验证JWT,接下来我们将了解如何使用JWS来保护API。以下是一个生成JWS的PHP代码段:
use LcobucciJWTBuilder;
use LcobucciJWTSignerHmacSha256;

// Set up the JWT signer
$signer = new Sha256();

// Set up the JWT builder
$builder = new Builder();
$builder->setIssuer('http://example.com');
$builder->setAudience('http://example.org');
$builder->setId('4f1g23a12aa', true);
$builder->setIssuedAt(time());
$builder->setExpiration(time() + 3600);
$builder->set('uid', 1);

// Sign the JWT
$token = $builder->sign($signer, 'YOUR_SECRET_KEY')->getToken();

// Get the token string
$jwt = (string) $token;
步骤5:验证JWS
最后一步是验证JWS,我们需要使用以下代码:
use LcobucciJWTValidationData;

// Set up the JWT secret key
$secret_key = "YOUR_SECRET_KEY";

// Get the JWT from the request headers
$jwt = getAuthorizationHeader();

// Verify the JWS
$token = $signer->loadToken($jwt);
$validationData = new ValidationData();
$validationData->setIssuer('http://example.com');
$validationData->setAudience('http://example.org');
$validationData->setId('4f1g23a12aa');
$validationData->setCurrentTime(time());

if (!$token->validate($validationData) || !$token->verify($signer, $secret_key)) {
    // If the JWS is invalid, return an error response
    return json_encode(array(
        'success' => false,
        'message' => 'Invalid JWS'
    ));
}

// If the JWS is valid, return a success response with the payload data
$payload = $token->getClaims();
return json_encode(array(
    'success' => true,
    'message' => 'Valid JWS',
    'payload' => $payload
));
在这段代码中,我们使用loadToken()方法将JWT加载到验证器中,使用validate()方法验证JWT的内容,使用verify()方法验证JWT的签名是正确的。最后,我们提供了有效的响应,包含如果验证成功,从JWS中获取的来自载荷的数据。
结论
总的来说,在PHP中使用JWT和JWS进行API身份验证是非常好的实践。使用这些技术,我们可以确保API只会被授权的用户访问,并保护API不受恶意用户的攻击。遵循上述步骤,我们可以轻松地在PHP中实现这种安全身份验证。
文中关于php,API,jwt的知识介绍,希望对你的学习有所帮助!若是受益匪浅,那就动动鼠标收藏这篇《如何在PHP中使用JWT和JWS进行API身份验证》文章吧,也可关注golang学习网公众号了解相关技术文章。
 SpringBoot的依赖管理配置方法
- 上一篇
- SpringBoot的依赖管理配置方法

- 下一篇
- Vue文档中的响应式数据实现过程详解
-
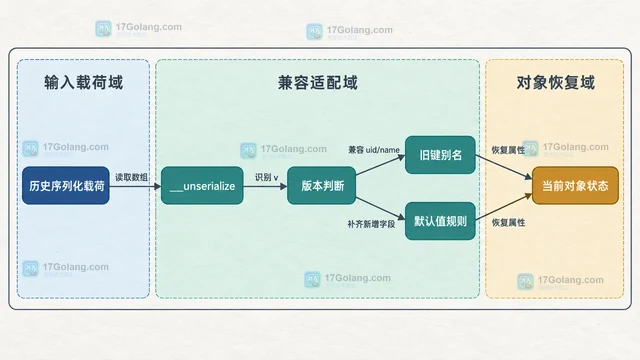
- 文章 · php教程 | 9小时前 | 序列化 · 工程实践 · php教程 · 兼容性 · 数据迁移 对象序列化 __unserialize PHP __serialize 兼容字段
- PHP 序列化对象时 __serialize 怎样控制兼容字段
- 398浏览 收藏
-
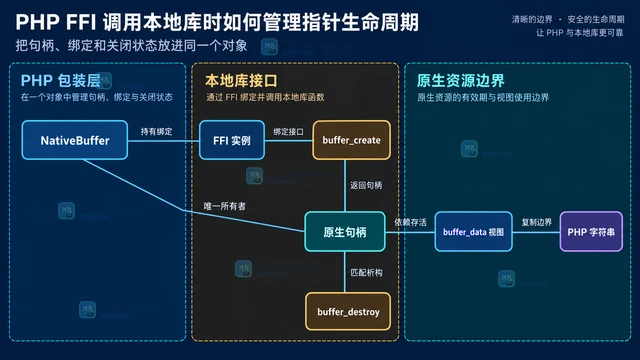
- 文章 · php教程 | 12小时前 |
- PHP FFI 调用本地库时如何管理指针生命周期
- 284浏览 收藏
-
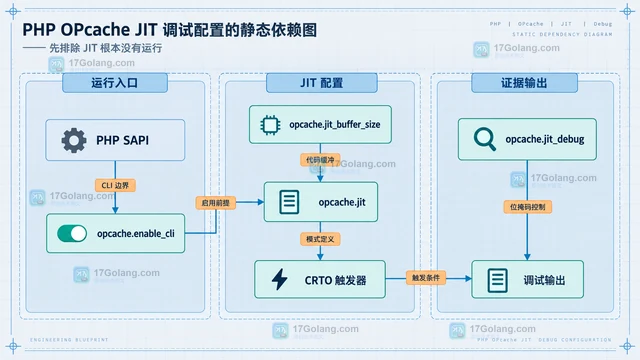
- 文章 · php教程 | 14小时前 | PHP ·
- PHP OPcache JIT 调试信息如何定位未编译的函数
- 295浏览 收藏
-
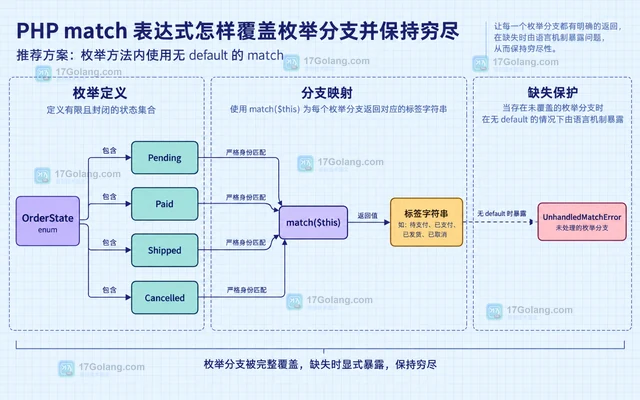
- 文章 · php教程 | 18小时前 |
- PHP match 表达式怎样覆盖枚举分支并保持穷尽
- 377浏览 收藏
-
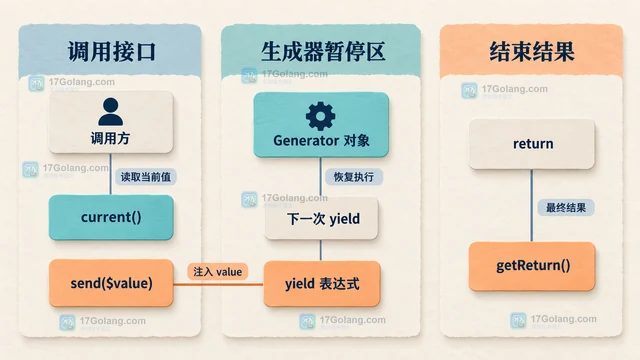
- 文章 · php教程 | 21小时前 | php教程 · PHP生成器 yield from Generator send getReturn
- PHP 生成器如何双向传值并接收最终返回值
- 208浏览 收藏
-
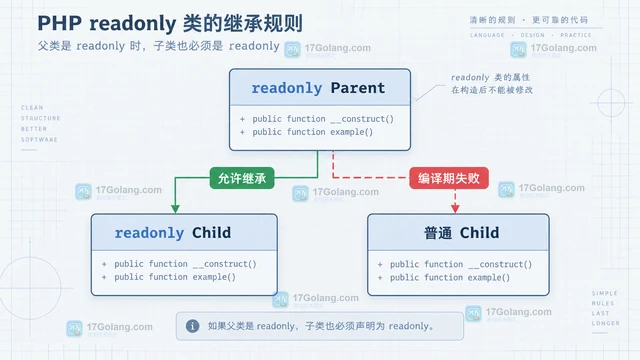
- 文章 · php教程 | 23小时前 |
- PHP readonly 类继承时有哪些属性限制
- 223浏览 收藏
-
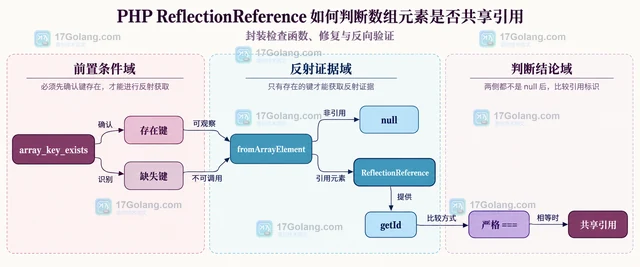
- 文章 · php教程 | 1天前 |
- PHP ReflectionReference 如何判断数组元素是否共享引用
- 376浏览 收藏
-
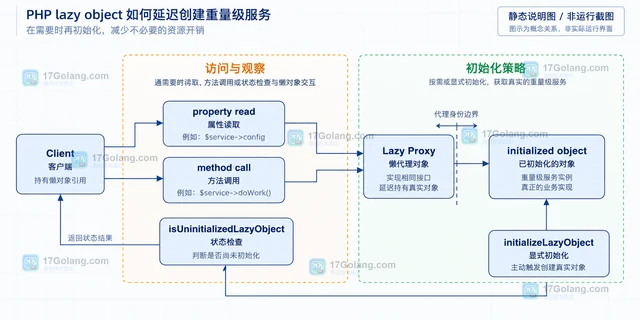
- 文章 · php教程 | 1天前 | php教程 · PHP 8.4 · php ReflectionClass newLazyGhost newLazyProxy lazy object 重量级服务
- PHP lazy object 如何延迟创建重量级服务
- 202浏览 收藏
-
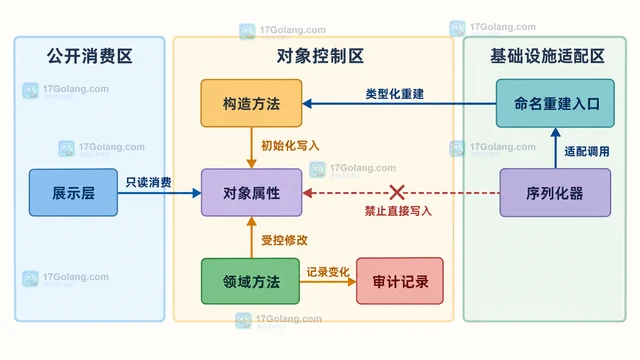
- 文章 · php教程 | 1天前 | 面向对象 · PHP · PHP 8.4 · PHP非对称属性可见性 private(set) protected(set) PHP 8.4属性 PHP对象封装
- PHP 非对称属性可见性如何限制对象外部写入
- 216浏览 收藏
-
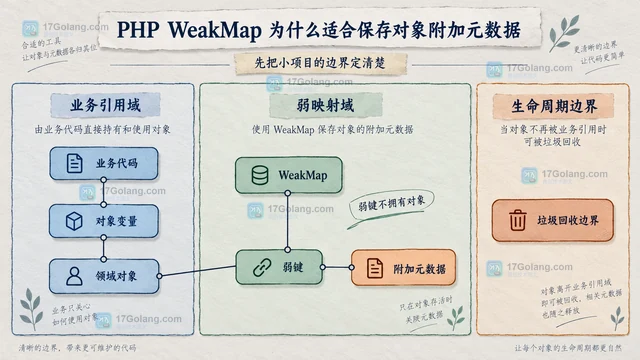
- 文章 · php教程 | 1天前 | 内存管理 · php教程 · 弱引用 PHP 8 SplObjectStorage PHP WeakMap 对象元数据
- PHP WeakMap 为什么适合保存对象附加元数据
- 227浏览 收藏
-
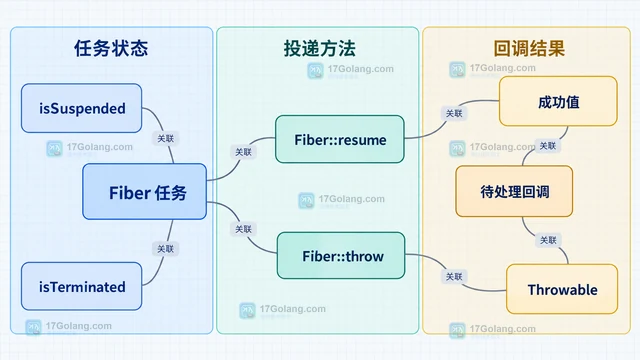
- 文章 · php教程 | 1天前 | PHP · 异步编程 · php教程 · 异步回调 事件循环 PHP Fiber Fiber suspend Fiber resume
- PHP Fiber 如何让同步接口适配事件循环
- 272浏览 收藏
-
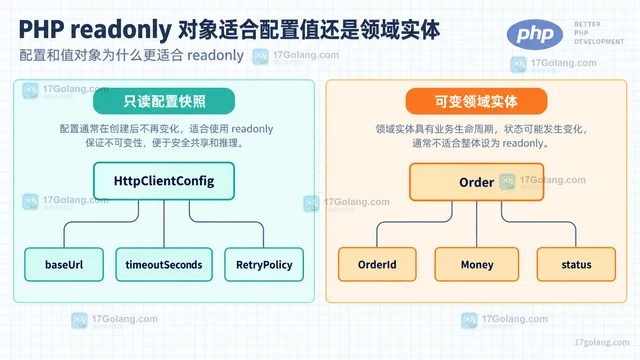
- 文章 · php教程 | 1天前 |
- PHP readonly 对象适合配置值还是领域实体
- 178浏览 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 401次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 478次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 487次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 433次使用
-

- MMBench
- MMBench是由上海人工智能实验室等机构联合推出的多模态基准测试平台,提供细粒度能力评估、大规模数据集及VLMEvalKit工具。本文详细介绍其核心功能、安装使用方法及应用场景,助力开发者全面评估多模态模型性能。
- 260次使用
-
- PHP JSON_THROW_ON_ERROR 抛错后怎么保留原始字段位置
- 2026-09-09 501浏览
-
- PHP 8.5 array_last() 怎么处理空数组:从 null 结果到兼容旧版本的 Polyfill
- 2026-08-16 501浏览
-
- 宝塔配置Ruby环境:RVM+Nginx反代教程
- 2026-05-29 501浏览
-
- unset函数作用范围详解
- 2026-05-29 501浏览
-
- VS Code配置Xdebug教程:PHP调试技巧全解析
- 2026-05-13 501浏览