
当前位置:首页 >专题 >WebMCP 工具契约与 Agent-ready Web 安全治理专题
WebMCP 工具契约与 Agent
WebMCP 工具契约与 Agent-ready Web 安全治理专题
从网页工具暴露到权限、提示注入与可审计执行
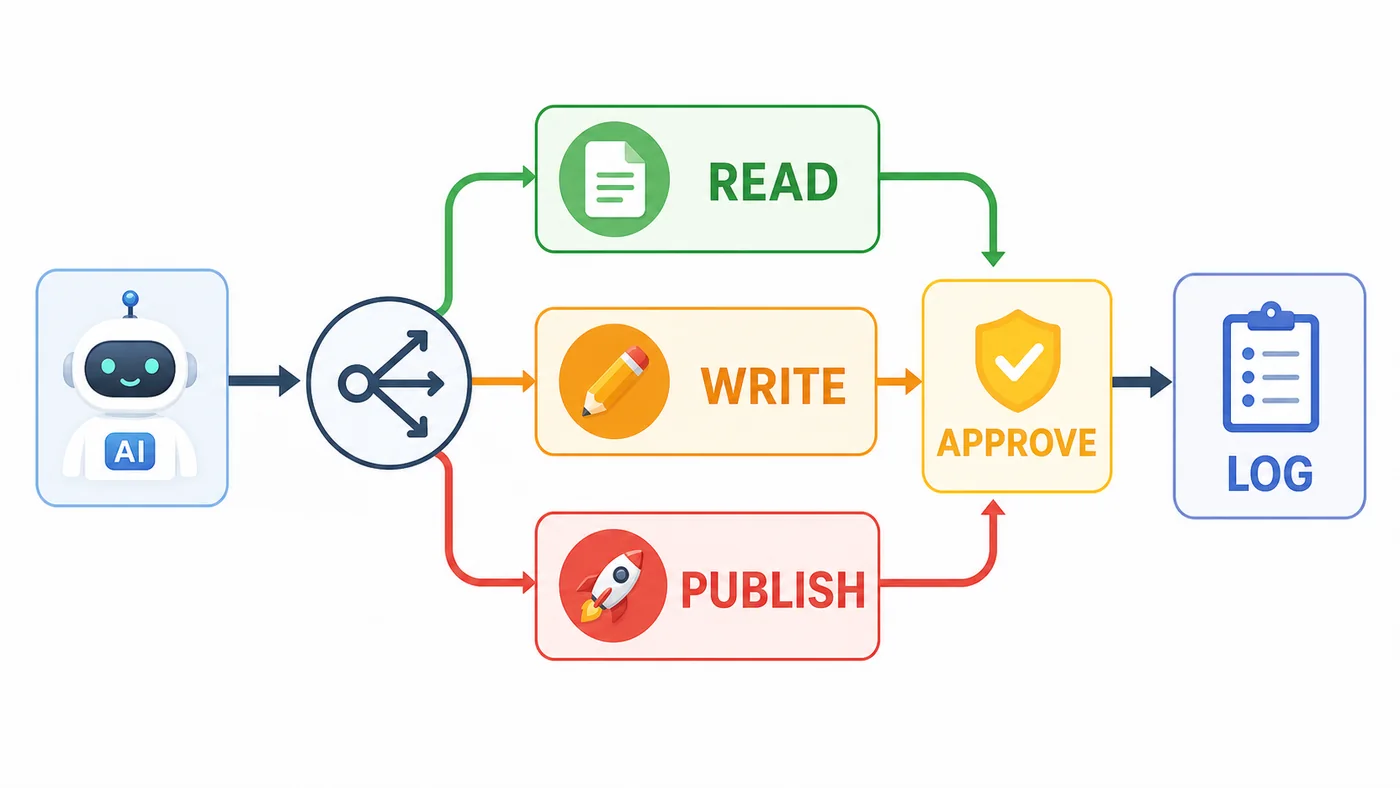
WebMCP 正把网页从只能被浏览器操作的界面,推进为可以向 AI 代理公开结构化工具的运行时。工具名称、参数 Schema、来源、权限和执行结果都会进入代理决策链,因此网页开发者需要同时处理提示注入、敏感操作确认、令牌边界、重复执行和审计回放。本专题不重复 Chrome DevTools 调试或 MCP Apps UI,而是聚焦 WebMCP 工具契约与 Agent-ready Web 的安全上线闭环。
官方入口与 WebMCP 安全基线
先核对工具发现、Schema、执行和 Agent 安全边界
官方
WebMCP 早期预览公告
Chrome 官方介绍 WebMCP 的工具暴露模型、网页侧工具注册和 Agent-ready Web 目标。
官方
Chrome 149 DevTools WebMCP 调试
官方说明 DevTools 如何检查 WebMCP 工具、Schema 并手动执行工具。
官方
Agent security considerations for WebMCP
官方安全指南覆盖恶意 manifest、工具描述、参数和 Agent 被劫持的风险。
官方
Chrome DevTools for agents
Chrome 官方 Agent 调试入口,覆盖浏览器运行时观察和第三方工具接入。
官方
WebMCP GitHub 项目
WebMCP 的公开规范与实现讨论入口,追踪 API 和浏览器支持变化。
官方
Model Context Protocol 官方仓库
对照 MCP 工具、Schema、授权和生态约定,理解 WebMCP 与 MCP 的关系。
站内工具安全与 Agent 验收路线
从 Schema 和来源审查推进到权限、超时与可回放证据

Agent-ready Web 安全 FAQ
把工具描述、来源、权限和执行结果的边界说清楚
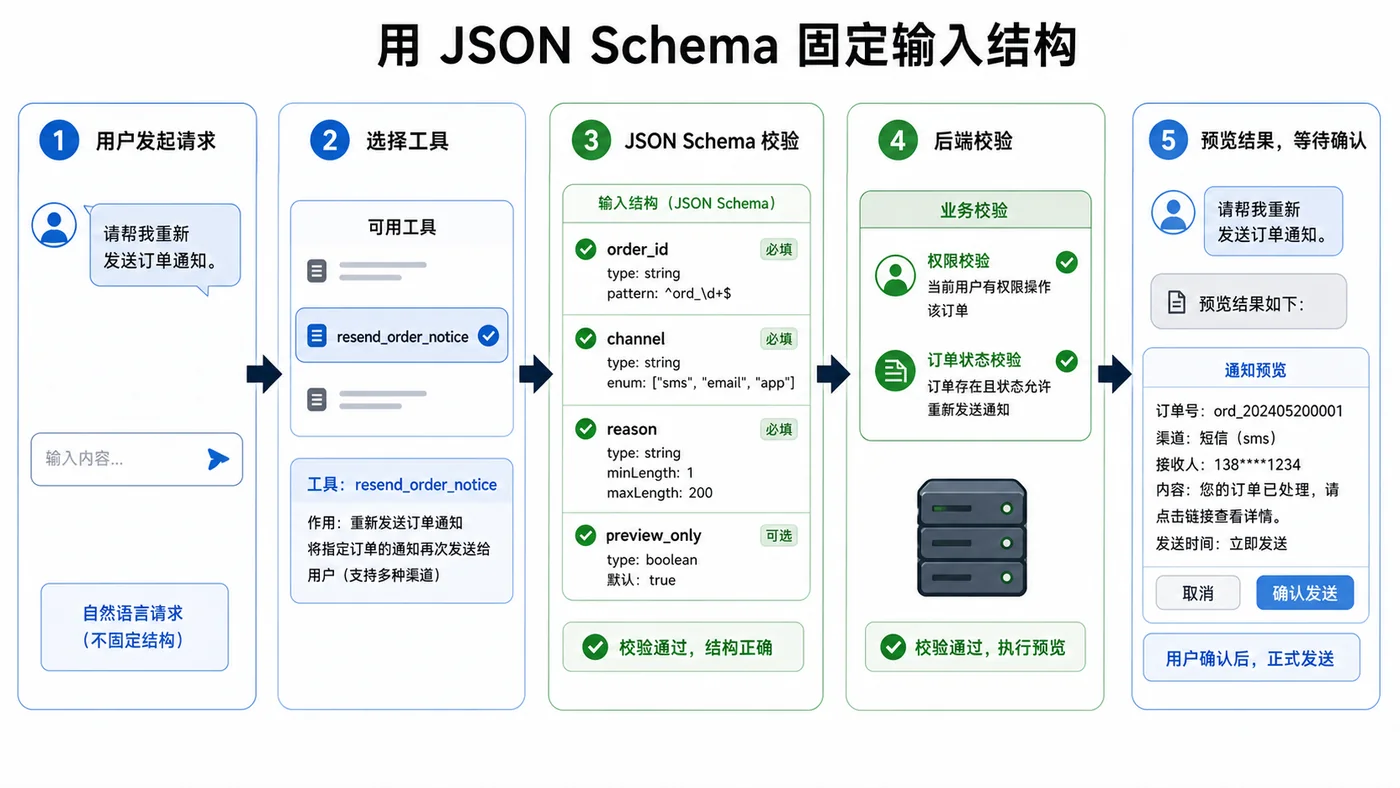
WebMCP 工具 Schema 能代替服务端鉴权吗?
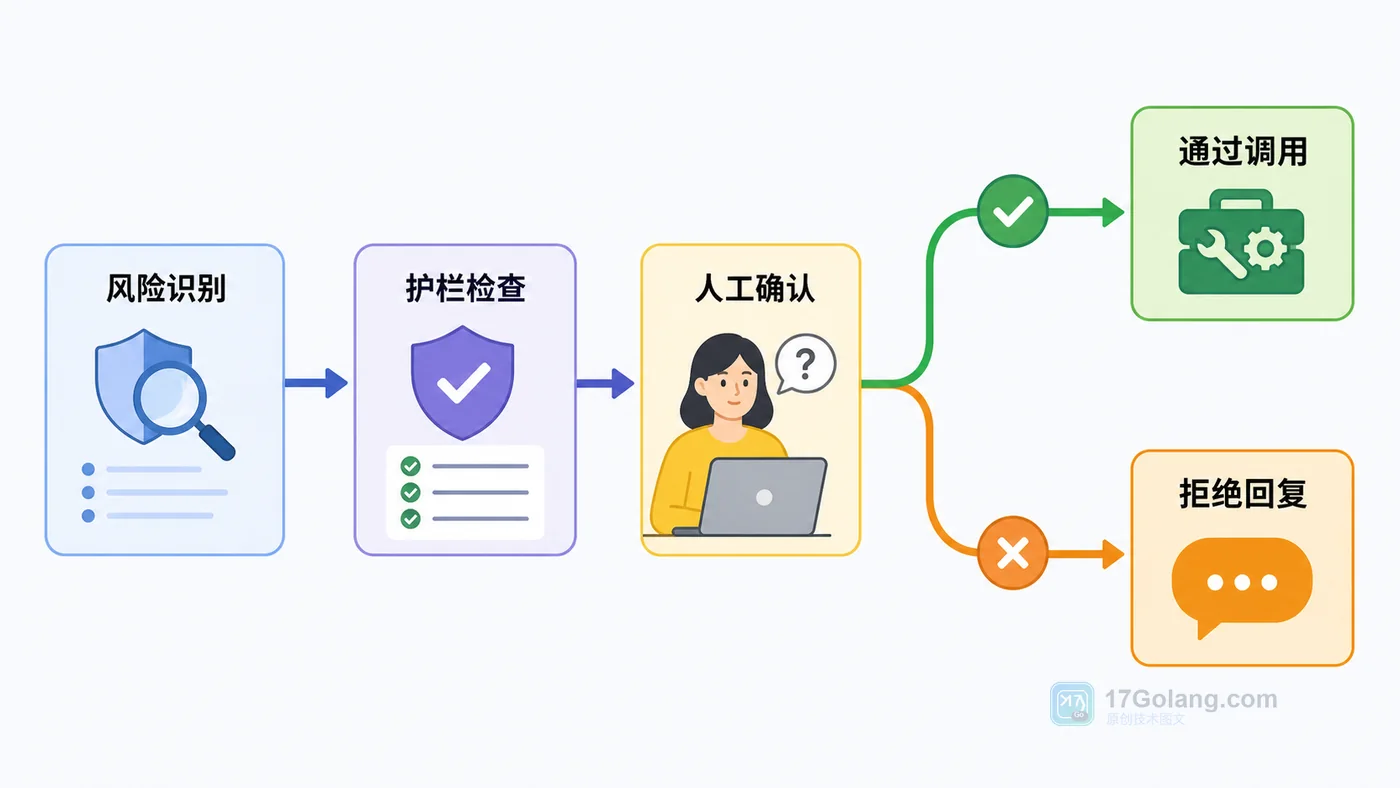
不能。Schema 只描述参数形状和调用语义,服务端仍须按用户、会话、资源和操作重新鉴权,并对高风险动作要求人工确认。
网页工具描述为什么也要防提示注入?
代理可能把工具名、描述、参数说明和返回内容当成指令来源;应对来源、字段、长度和可执行动作做隔离,不能让描述改变系统权限。
哪些 WebMCP 操作必须人工确认?
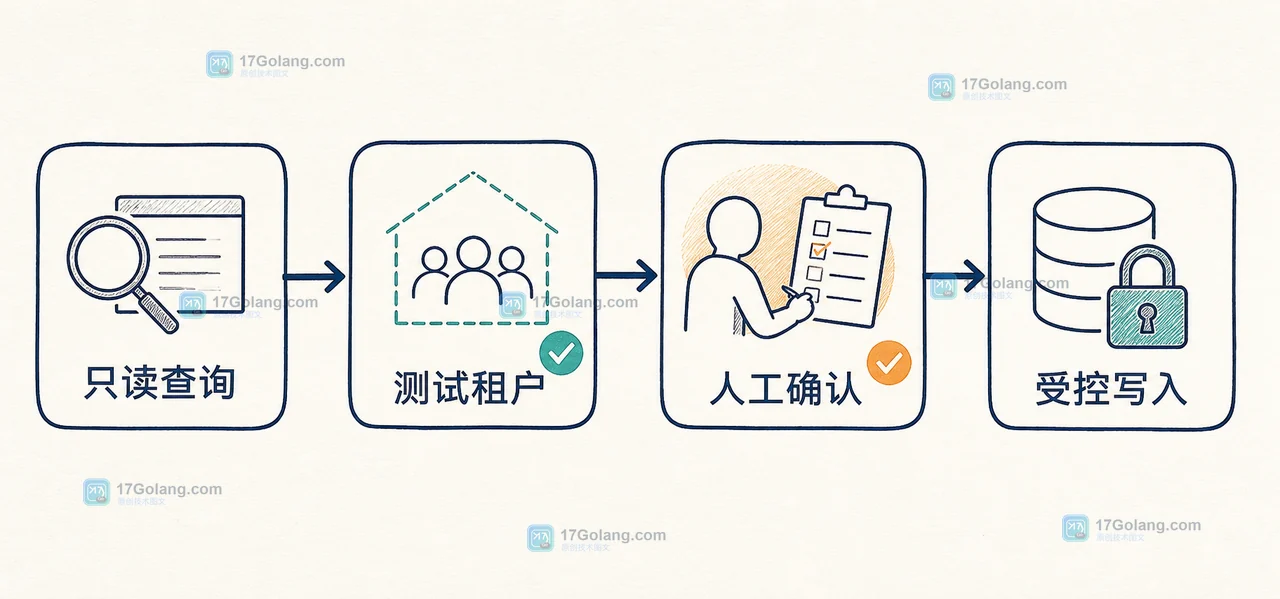
涉及转账、发布、删除、发送外部消息、修改权限或读取敏感数据的操作应默认暂停,展示目标、参数、来源和影响后再执行。
如何验收 Agent 调用网页工具没有重复执行?
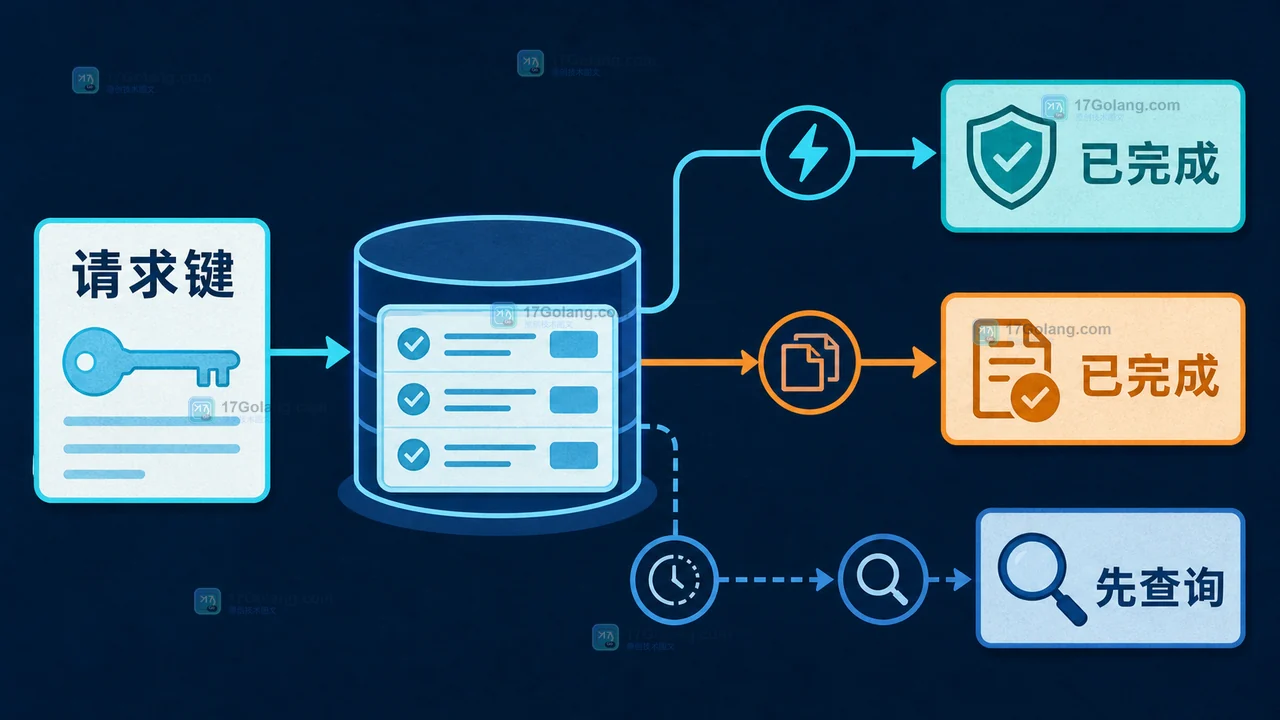
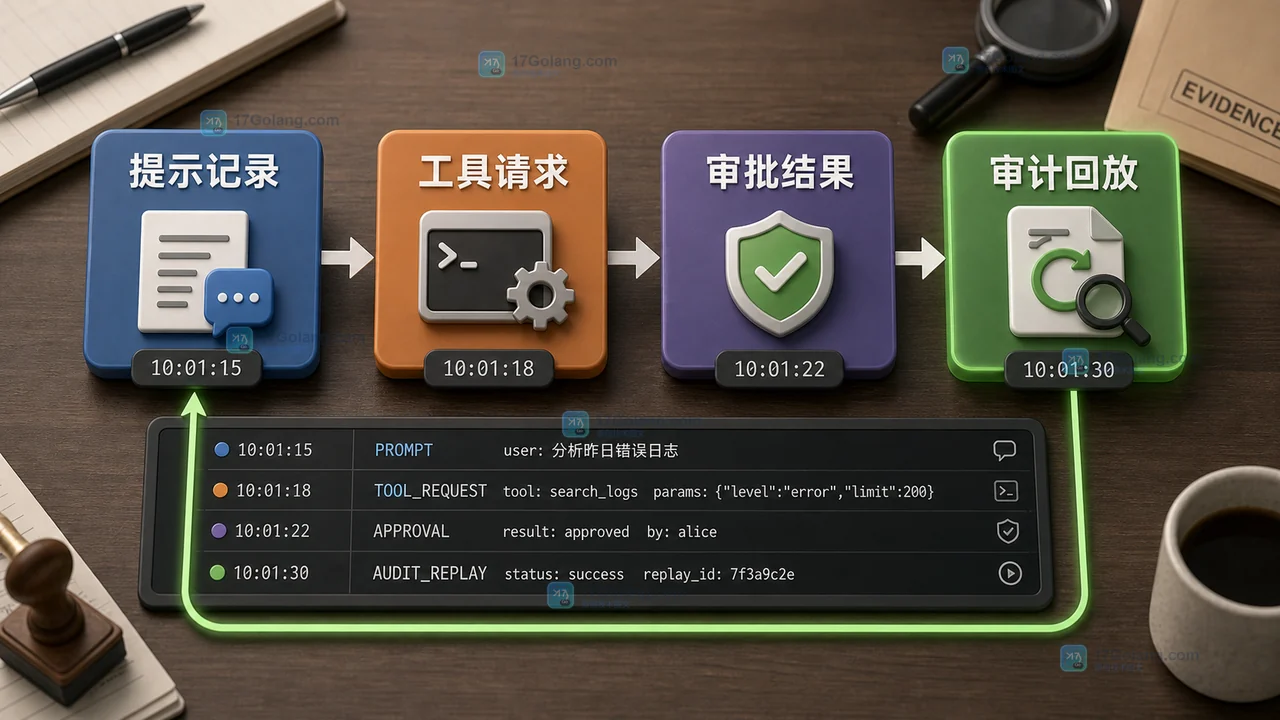
为每次意图和工具执行建立幂等键,记录版本、参数摘要、批准状态和结果句柄;重试先查询执行状态,不能盲目再次提交。
相关专题
继续查看相近方向内容
查看更多
最新文章
-
- Python asyncio.shield 保护后台任务免受外层取消
- 1分钟前 407浏览
-
- GOMODCACHE 权限错误的目录与环境变量排查
- 4分钟前 490浏览
-
- Java Structured Concurrency 汇总子任务异常
- 11分钟前 260浏览
-
- PHP 枚举实现接口时的序列化边界
- 19分钟前 434浏览
-
- slices.Chunk 切分数据时的容量与别名控制
- 20分钟前 234浏览
-
- iter.Seq2 错误值被吞掉时的返回链修复
- 28分钟前 383浏览
-
- Go 1.27 平台无关 SIMD API 的适用架构范围
- 34分钟前 101浏览
-
- iter.Seq 连接多个数据源时的停止协议
- 36分钟前 279浏览


