
当前位置:首页 >专题 >OpenAI Agents SDK 沙箱与工具权限工程专题
OpenAI Agents SDK
OpenAI Agents SDK 沙箱与工具权限工程专题
从 Sandbox Agents、快照恢复到工具审批与可观测性
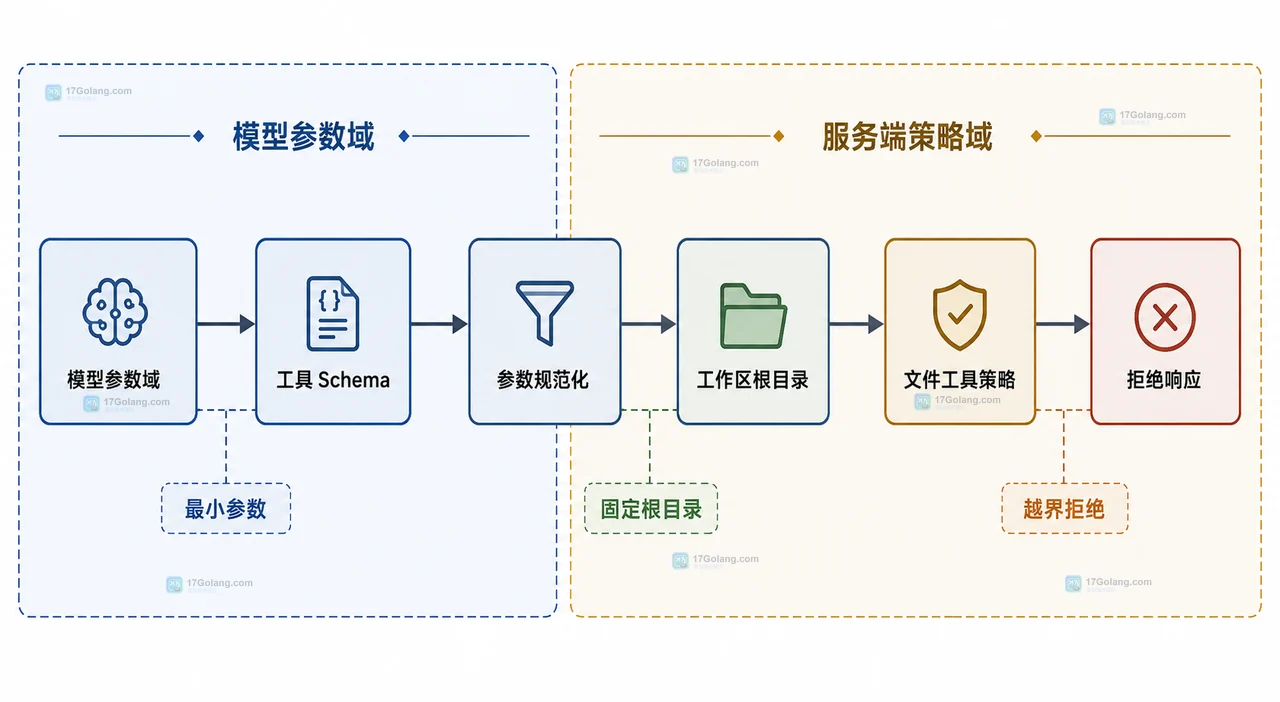
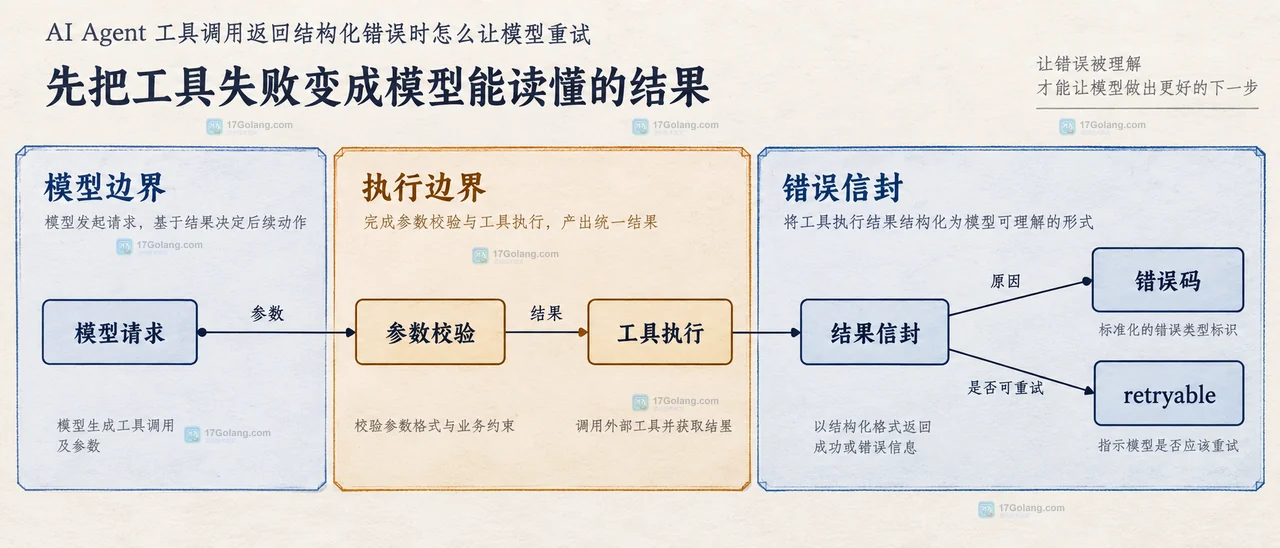
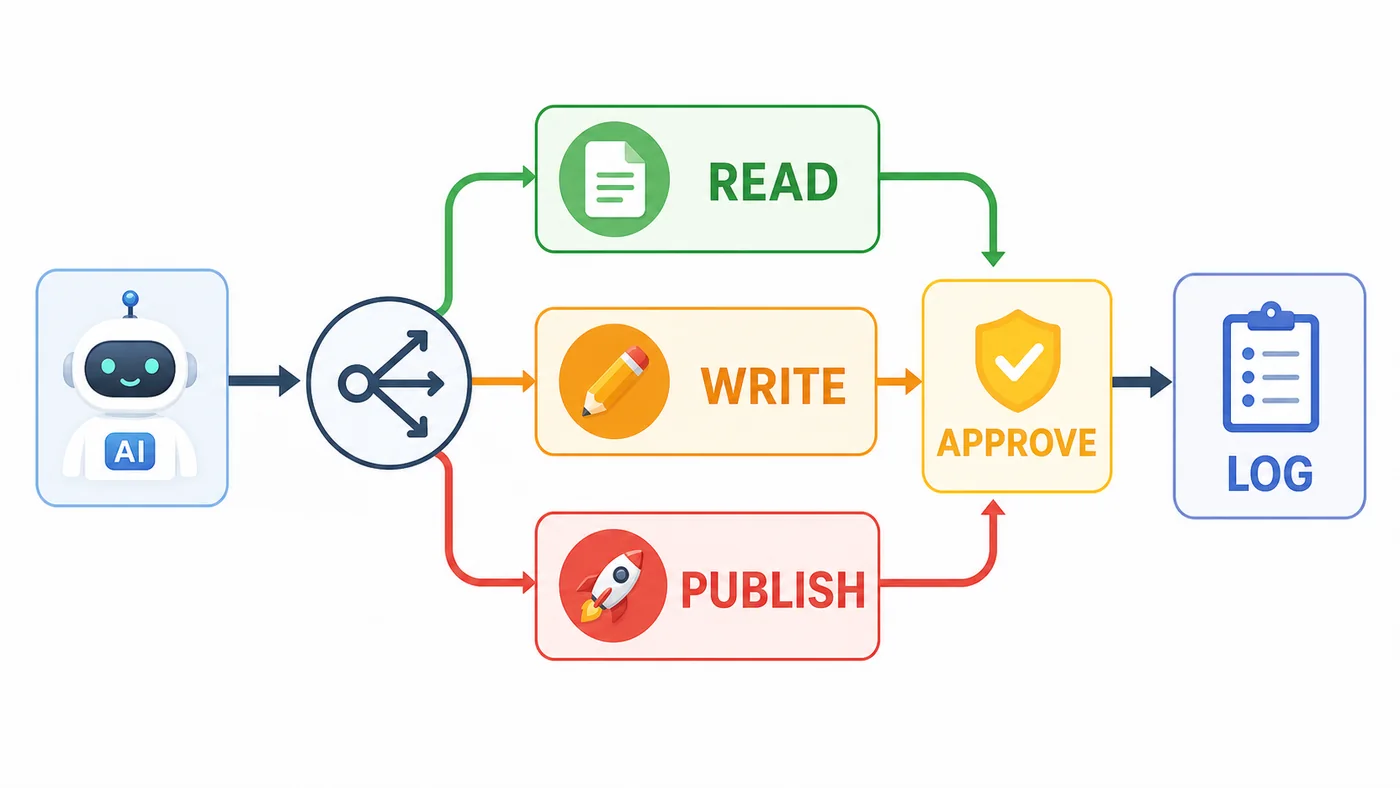
AI Agent 开始读写文件、执行命令和调用业务工具后,真正需要工程化的不是再写一段提示词,而是把工作区、执行身份、权限审批、恢复状态和观测证据分层管理。本专题围绕 OpenAI Agents SDK 最新 Sandbox Agents 能力,串联官方快速开始与站内近期实践,帮助开发者把能运行的 Agent 收敛为可限制、可恢复、可审计的执行系统。
官方入口与 SDK
先建立 Agent、沙箱与工具边界

沙箱执行与恢复路径
从工作区定义推进到可恢复任务
文章
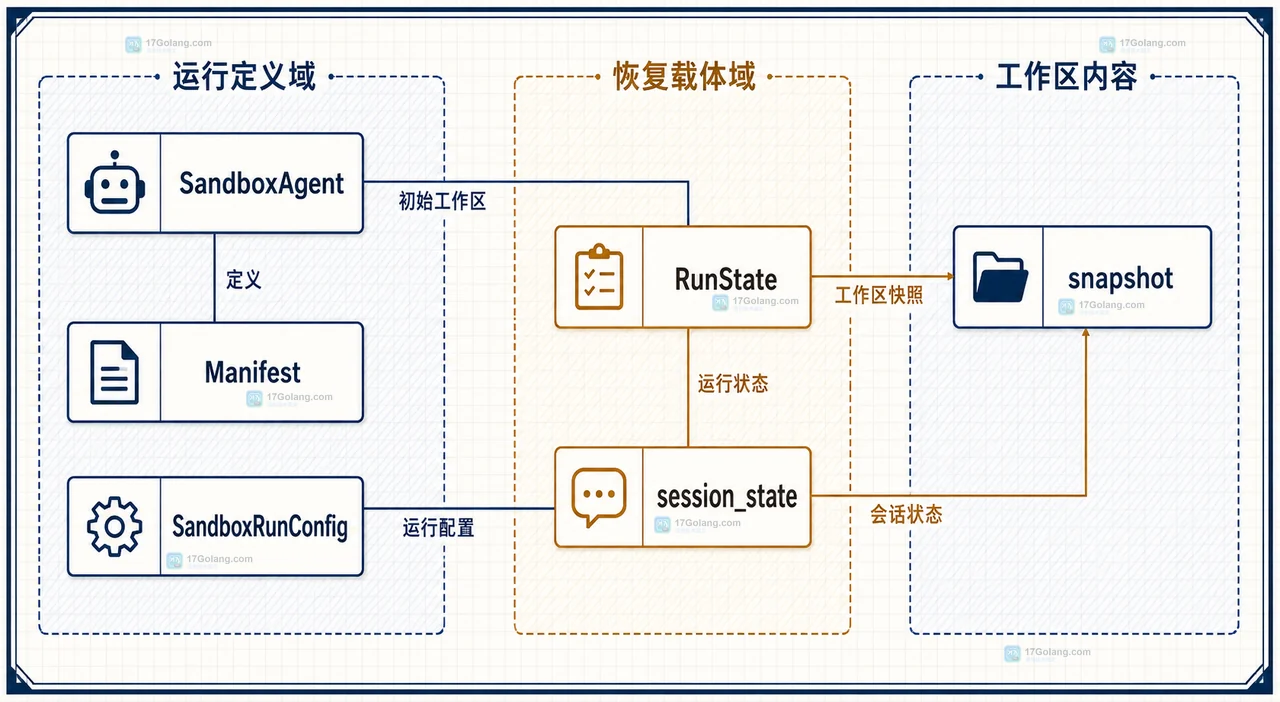
OpenAI Agents SDK 怎么把沙箱任务拆成可恢复步骤
区分 RunState、session_state 和 snapshot,并用检查点拆分 prepare、transform、review 阶段。
工具权限与上线观测
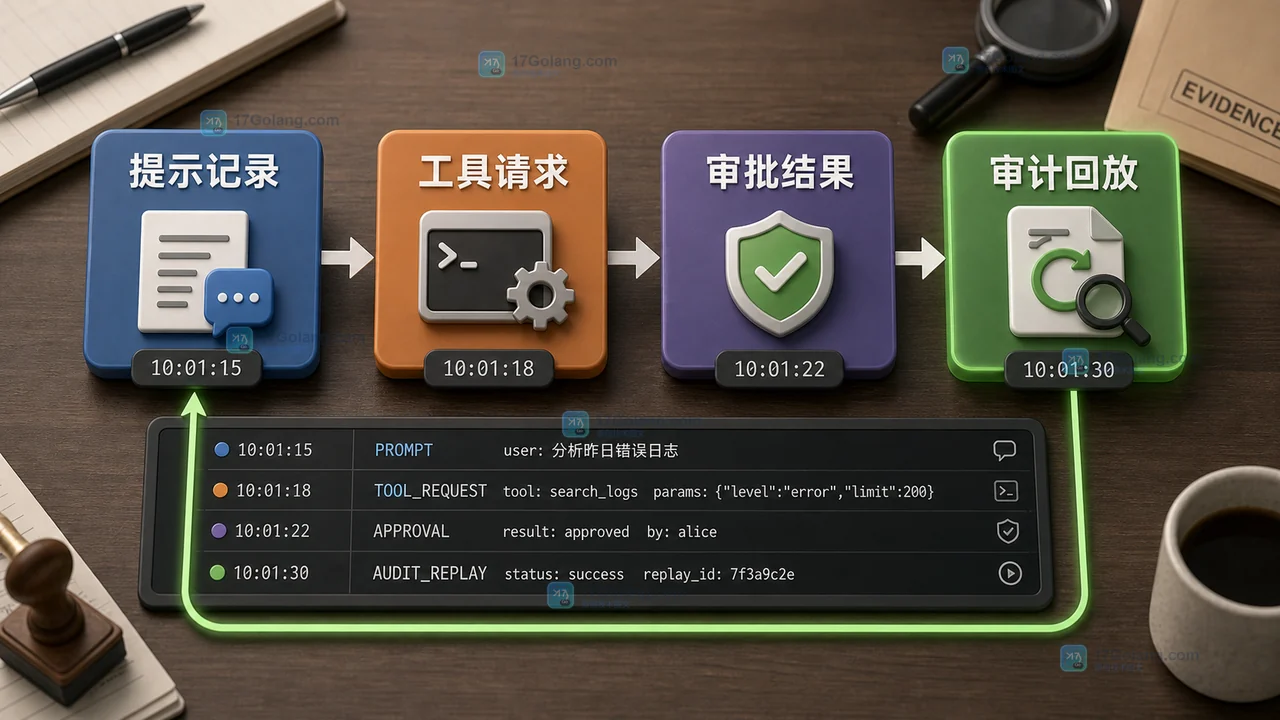
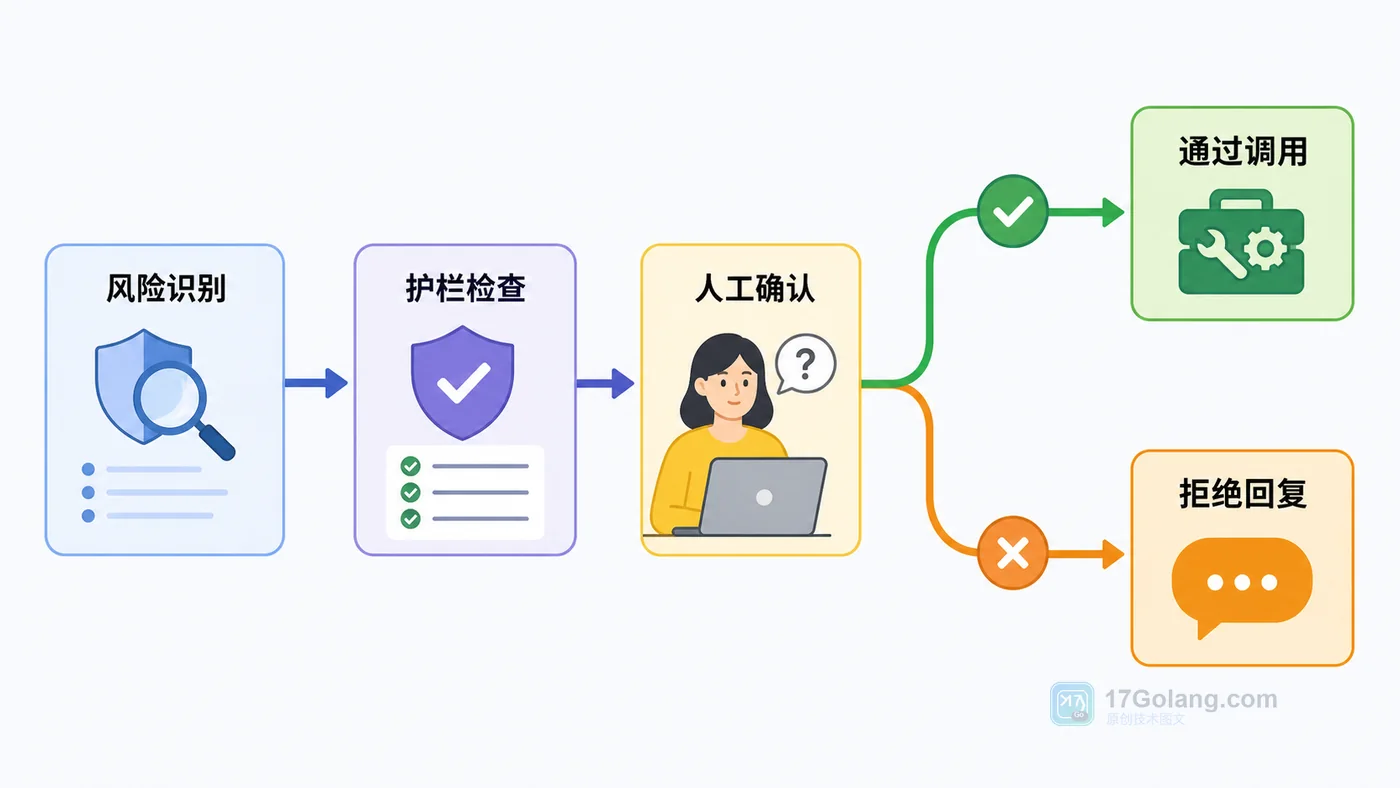
把审批、护栏和追踪变成可验收规则
上线前常见问题
用四个判断题收口生产边界
Sandbox Agents 是不是默认就能隔离不可信命令?
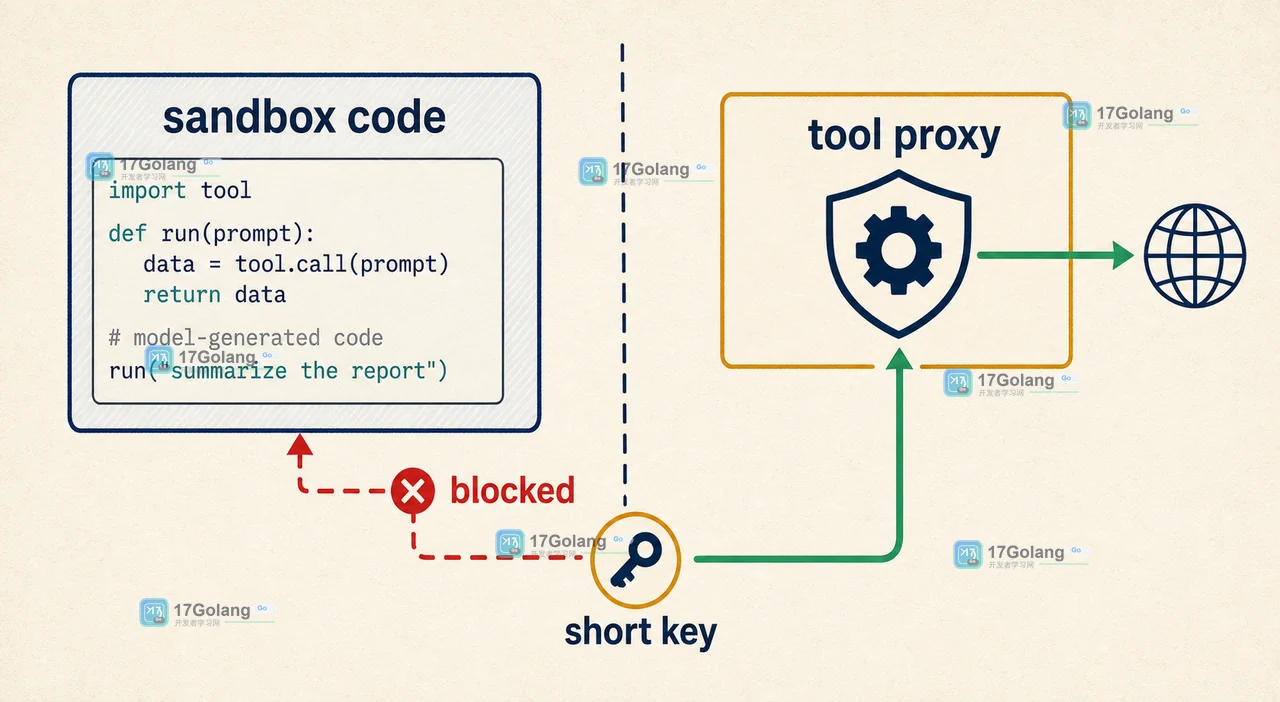
不是。Unix 本地客户端在不同系统上的隔离能力不同,Linux 本地执行不提供操作系统级限制;不可信命令应选择 Docker 或托管沙箱并配合外层权限控制。
snapshot 会不会自动保存 API Key 和额外路径授权?
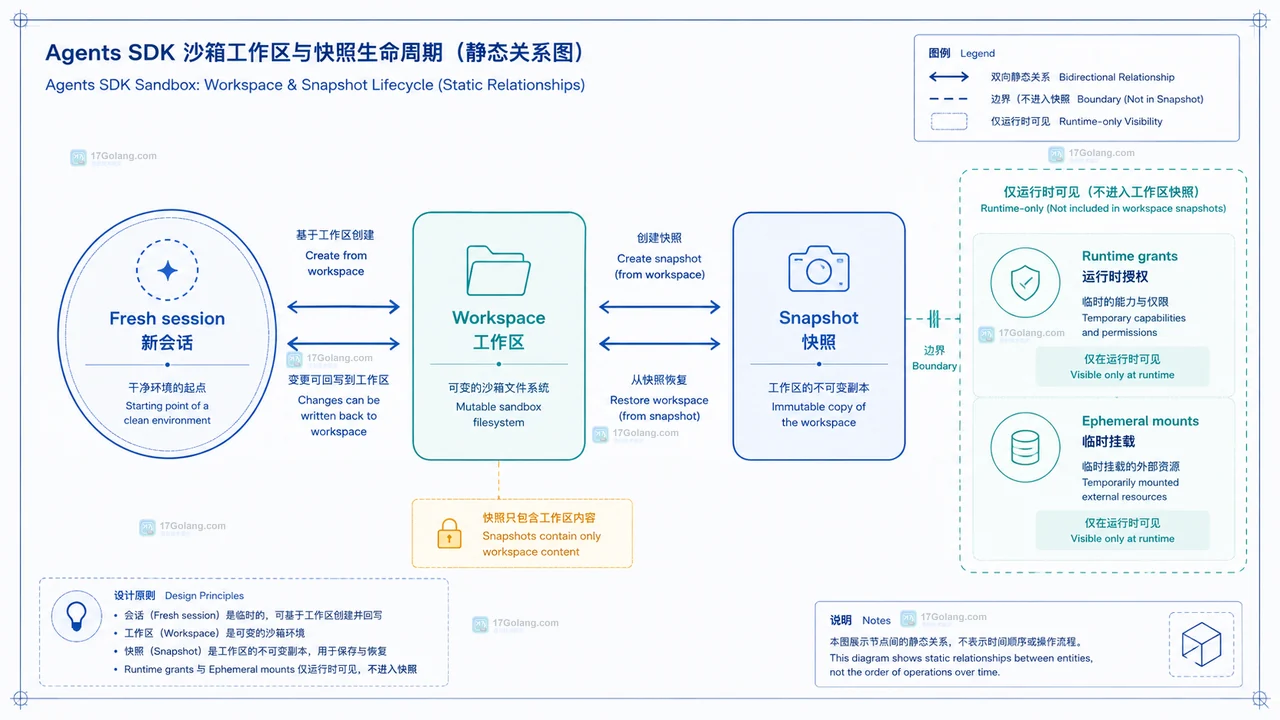
不应保存。快照只保留需要恢复的工作区内容和检查点,额外路径授权与短时凭据属于运行时策略,恢复后应重新核验和注入。
Guardrails 能替代工具实现内部的权限检查吗?
不能。Guardrails 适合做调用前后检查,但工具实现仍需校验路径、资源归属、角色、范围和幂等键,避免绕过 SDK 的调用路径直接越权。
Tracing 默认记录敏感的工具输入输出吗?
应按数据策略显式配置。上线前要决定是否包含敏感输入输出,使用脱敏、最小字段、保留期限和访问审计来控制追踪数据。
相关专题
继续查看相近方向内容
查看更多
最新文章
-
- Go crypto/x509验证证书链与根池的排查方法
- 2分钟前 222浏览
-
- MySQL generated column用生成列承接 JSON 路径索引的实现方法
- 4分钟前 377浏览
-
- LibTV AI Agent自动生成怎么用?从任务描述到候选结果的操作步骤
- 4分钟前 298浏览
-
- Go context限制 Value 的使用范围的设计边界
- 9分钟前 392浏览
-
- 青柠玻璃温室手机壁纸如何用透明叶片和柔光保留图标可读性
- 11分钟前 214浏览
-
- Go encoding/base64处理输入中的换行字符的兼容边界
- 13分钟前 471浏览
-
- 建筑工地材料交接时如何保存批次、数量和验收记录
- 15分钟前 407浏览
-
- Go os/signal停止通知并避免 goroutine 泄漏的收尾方法
- 19分钟前 489浏览


