
当前位置:首页 >专题 >Kubernetes v1.37 节点资源与容器安全工程专题
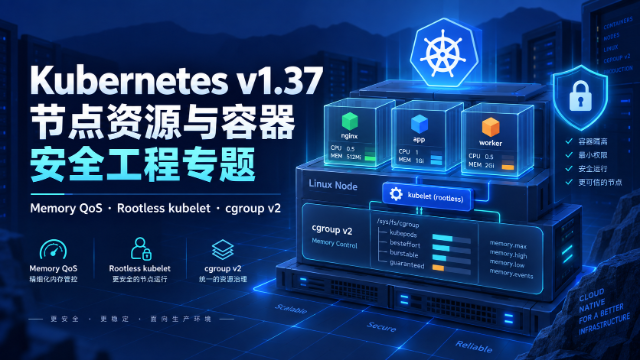
Kubernetes v1.37 节点资源与容器安全工程专题
官方入口与 v1.37 节点文档
先用 Kubernetes 官方资料建立升级、资源和安全边界
Kubernetes 官方首页
Kubernetes 官方入口,汇总文档、博客、版本和生态资源。
Kubernetes v1.37 发布说明
v1.37 的版本发布、cgroup v2、Memory QoS、DRA 和升级注意事项。
Memory QoS 进入 Beta
介绍 Memory QoS 默认启用、memoryThrottlingFactor 和 TieredReservation。
Rootless kubelet 进入 Beta
说明 KubeletInUserNamespace、非 root 节点组件和兼容性边界。
以非 root 用户运行节点组件
配置 kubelet、kube-proxy 和容器运行时在用户命名空间中运行。
Kubelet 配置 API v1beta1
Kubelet 的资源预留、cgroup 驱动、QoS 和节点行为配置参考。
配置 Namespace 默认内存请求和限制
使用 LimitRange 为命名空间设置默认内存 request 和 limit。
配置内存与 CPU 配额
使用 ResourceQuota 约束命名空间总体内存和 CPU 消耗。
Kubernetes v1.37 容器存储安全
介绍 emptyDir 权限模式与 bind mount 选项带来的容器存储安全能力。
站内节点与容器工程实战
从控制器协作、资源异常到镜像和客户端按路径练习


常见问题
回答 v1.37 节点资源与容器安全落地时最容易混淆的四个问题
Kubernetes v1.37 开启 Memory QoS 后会立即节流吗?
不会。MemoryQoS feature gate 默认开启,但 memoryThrottlingFactor 默认是 null;只有显式配置节流因子或内存预留策略时,kubelet 才会写入对应 cgroup 控制。
Rootless kubelet 会自动让节点变成非 root 吗?
不会。开启 KubeletInUserNamespace 只允许节点组件在用户命名空间中工作,实际用户命名空间和运行时仍需要在 Kubernetes 外部准备,并需验证 CNI、CSI 和特权工作负载兼容性。
为什么 cgroup v2 是 v1.37 节点治理的前置条件?
Memory QoS 使用 memory.min、memory.low 和 memory.high 等 cgroup v2 控制;仍在 cgroup v1 的节点无法获得完整的内存保护和节流能力,应先完成节点内核与运行时迁移评估。
容器 OOM 后应该先调大 limit 吗?
不应直接调大。先核对 request/limit、QoS 类别、cgroup 事件、应用堆增长、节点压力和 OOM 选择,再决定是修复内存增长、调整资源预算还是启用合理的 Memory QoS 策略。
相关专题
继续查看相近方向内容
-
- Go Benchmark报告allocs/op并定位临时对象来源的方法
- 12小时前 409浏览
-
- Redis Sentinel故障转移期间客户端重连的配置方法
- 13小时前 108浏览
-
- 商汤Seko能做AI短剧工具吗?功能范围和适用场景
- 13小时前 493浏览
-
- Go MultiWriter第一个Writer失败后其他Writer未完成的处理边界
- 13小时前 195浏览
-
- MySQL 复合索引跳过最左列时的访问边界
- 13小时前 244浏览
-
- Go fuzz测试把崩溃输入写入回归语料的流程
- 13小时前 195浏览
-
- 商汤Seko批量产出怎么做抽样验收?首件全检、过程抽检与批尾复核
- 13小时前 337浏览
-
- 紫灰玻璃花房手机壁纸用半透明层次适配深色模式
- 13小时前 369浏览


