
如何用 innerHTML 渲染动态列表并防范 XSS 脚本攻击漏洞
2026-05-02 23:45:53
0浏览
收藏
有志者,事竟成!如果你在学习文章,那么本文《如何用 innerHTML 渲染动态列表并防范 XSS 脚本攻击漏洞》,就很适合你!文章讲解的知识点主要包括,若是你对本文感兴趣,或者是想搞懂其中某个知识点,就请你继续往下看吧~
应优先使用 textContent 或 createElement + append 渲染用户输入,避免 innerHTML 引发 XSS;必须渲染 HTML 时须用 DOMPurify 等库净化;服务端需配合上下文编码与 CSP 头防护。
直接用 innerHTML 渲染用户输入的内容极易引发 XSS 攻击,必须先做内容净化或改用更安全的替代方案。
优先使用 textContent 或 createElement + append
如果只是展示纯文本内容(比如列表项的文字),完全避免 HTML 解析是最稳妥的做法:
- 用
textContent设置文字内容,浏览器会自动转义所有 HTML 特殊字符(<→<) - 需要结构化元素时,用
document.createElement创建节点,再用textContent设置子文本,最后append到父容器 - 例如渲染用户昵称列表:
const names = ['Alice', '', 'Bob']; const ul = document.getElementById('list'); names.forEach(name => { const li = document.createElement('li'); li.textContent = name; // 自动转义,脚本不会执行 ul.append(li); });
若必须渲染可信 HTML,严格限制来源并手动过滤
仅当业务强依赖富文本(如后台管理员发布的公告),且内容来源绝对可控时,才考虑净化后使用 innerHTML。切勿对用户直填内容这么做:
- 禁用所有事件属性(
onclick、onerror等)、'; const clean = DOMPurify.sanitize(dirty); // → 'Hello' list.innerHTML = clean;
服务端配合:永远不要信任客户端过滤
前端净化只是最后一道防线。XSS 防御必须前后端协同:
- 后端返回给前端的数据,应默认做上下文相关的编码(如 JSON 字符串中对
<、>、&转义) - 若接口返回的是预渲染 HTML,后端必须使用服务端净化库(如 Python 的
bleach、Node.js 的sanitize-html)处理后再下发 - 设置响应头
Content-Security-Policy: default-src 'self'可大幅降低 XSS 成功概率,尤其阻止内联脚本和未授权外链
警惕 innerHTML 的常见误用场景
以下写法看似方便,实则高危:
el.innerHTML = '—— 拼接即漏洞- ' + userInput + '
'el.innerHTML = marked(userInput)—— Markdown 渲染器若未配置 HTML 禁用,会保留原始标签el.innerHTML = template.replace('{{name}}', data.name)—— 模板字符串拼接同样不安全- 正确思路:所有动态值都走
textContent或经净化后插入,绝不拼接 HTML 字符串
以上就是本文的全部内容了,是否有顺利帮助你解决问题?若是能给你带来学习上的帮助,请大家多多支持golang学习网!更多关于文章的相关知识,也可关注golang学习网公众号。
 HTML5怎么进行本地存储_HTML5本地存储技术详解
- 上一篇
- HTML5怎么进行本地存储_HTML5本地存储技术详解
- 下一篇
- 如何开启 Windows 11 的“内核隔离”保护 提高系统内存安全性设置方法
查看更多
最新文章
-
- 文章 · 前端 | 2天前 |
- View Transitions在路由切换中保留关键元素连续性
- 305浏览 收藏
-
- 文章 · 前端 | 2天前 |
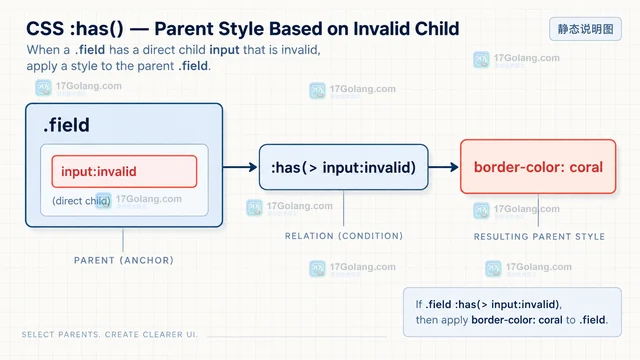
- CSS :has选择器实现父级状态样式的边界
- 252浏览 收藏
-
- 文章 · 前端 | 2天前 |
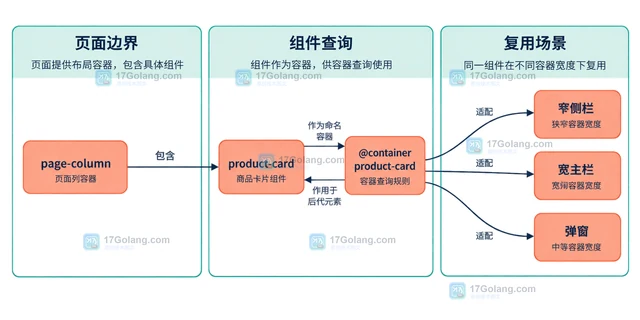
- CSS container queries按组件宽度适配卡片布局
- 367浏览 收藏
-
- 文章 · 前端 | 2天前 | 前端 · 性能优化 · javascript · ArrayBuffer postMessage TypedArray 结构化克隆 Web Worker Transferable
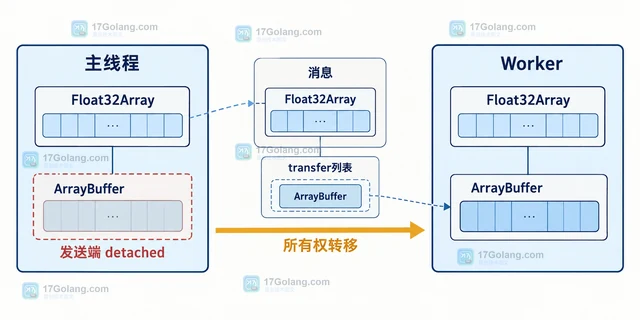
- Web Worker传递大数组时选择Transferable降低复制
- 140浏览 收藏
-
- 文章 · 前端 | 2天前 |
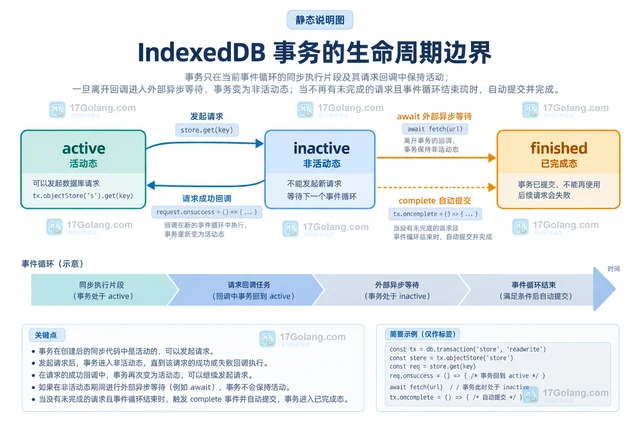
- IndexedDB事务生命周期内完成读写操作的结构
- 176浏览 收藏
-
- 文章 · 前端 | 2天前 | 前端 · javascript · Fetch AbortController AbortSignal 前端请求取消
- AbortController取消搜索请求并避免旧结果覆盖新结果
- 242浏览 收藏
-
- 文章 · 前端 | 3天前 |
- Fetch API流式读取响应并显示下载进度的实现
- 359浏览 收藏
-
- 文章 · 前端 | 3天前 | localStorage 前端存储 Web Storage 配额异常
- Web Storage处理 localStorage 配额异常的实现方法
- 308浏览 收藏
-
- 文章 · 前端 | 3天前 | 前端 · css · CSS :focus-visible 键盘焦点 Web Accessibility
- Web Accessibility保留键盘焦点而不干扰鼠标样式的实现方法
- 143浏览 收藏
-
- 文章 · 前端 | 3天前 |
- ResizeObserver避免尺寸回调触发布局循环的实现方法
- 209浏览 收藏
-
- 文章 · 前端 | 3天前 | 前端 · 性能优化 · javascript · IntersectionObserver rootMargin threshold 列表懒加载
- IntersectionObserver实现列表懒加载的阈值策略的实现方法
- 360浏览 收藏
-
- 文章 · 前端 | 3天前 |
- Web Worker用 Transferable 转移二进制数据的实现方法
- 249浏览 收藏
查看更多
课程推荐
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
查看更多
AI推荐
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 185次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 242次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 200次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 180次使用
-

- CMMLU
- 深入了解CMMLU中文评估基准,涵盖67个学科主题,提供数据集下载、Zero-shot/Five-shot评估方法及排行榜,助力优化中文语言模型性能。
- 171次使用
查看更多
相关文章
-
- JavaScript函数定义及示例详解
- 2025-05-11 502浏览
-
- 智能体安全引领产业升级——国内AI安全产品市场深度分析
- 2026-08-21 501浏览
-
- CSS变量简化按钮悬停效果技巧
- 2026-05-31 501浏览
-
- JavaScript符号类型详解与应用
- 2026-05-31 501浏览
-
- HTML剪贴板复制粘贴怎么用
- 2026-05-26 501浏览


