
自定义证书颁发机构的客户端-服务器传输层安全(TLS)
来源:stackoverflow
2024-03-20 19:00:33
0浏览
收藏
在尝试建立客户端-服务器 TLS 连接时,出现了“由未知颁发机构签名的证书”错误。尽管创建了自签名 CA 证书和服务器证书,但客户端无法连接到服务器,提示由未知颁发机构签名的证书。该错误表明客户端不信任颁发服务器证书的 CA。
问题内容
我编写了一个小测试程序来创建
- 自定义自签名 ca 证书#1
- 创建由该 ca 颁发的服务器证书#2 - 根证书#1
- 使用证书#2 创建服务器
- 创建一个 rootca 指向证书#1 的客户端
- 客户端尝试连接到服务器并收到错误:
获取“https://localhost:2000”: x509: 由未知颁发机构签名的证书(可能是因为在尝试验证候选颁发机构证书“test-ca”时出现“x509: ed25519 验证失败”)
据我所知,这样的例子有很多。我以为我已经很接近他们了,但我却在这里。我在这里仅显示最相关的结构,但可以在此处找到该程序的全文:
    ...
    templateCA := &x509.Certificate{
        Subject: pkix.Name{
            CommonName:   "test-ca",
            Organization: []string{"test ca"},
            Country:      []string{"USA"},
            Province:     []string{"NY"},
            Locality:     []string{"New York City"},
        },
        SerialNumber:          serialNumber,
        NotBefore:             time.Now(),
        NotAfter:              time.Now().AddDate(0, 0, 1),
        BasicConstraintsValid: true,
        IsCA:                  true,
        SubjectKeyId:          caSubjectKeyID[:],
        DNSNames:              []string{"test-ca"},
        KeyUsage:              x509.KeyUsageCertSign
    }
    ...
    certBytes, _ := x509.CreateCertificate(rand.Reader, templateCA, templateCA, privKey.Public(), privKey)
    ...
    templateServer := &x509.Certificate{
        Subject: pkix.Name{
            CommonName:   "localhost",
            Organization: []string{"Server"},
            Country:      []string{"USA"},
            Province:     []string{"NY"},
            Locality:     []string{"New York City"},
        },
        SerialNumber:          serialNumber,
        NotBefore:             time.Now(),
        NotAfter:              time.Now().AddDate(0, 0, 1),
        BasicConstraintsValid: true,
        SubjectKeyId:          servSubjectKeyID[:],
        AuthorityKeyId:        caSubjectKeyID[:],
        DNSNames:              []string{"localhost"},
        IPAddresses:           []net.IP{{127, 0, 0, 1}},
        KeyUsage:              x509.KeyUsageDigitalSignature | x509.KeyUsageKeyEncipherment,
        ExtKeyUsage:           []x509.ExtKeyUsage{x509.ExtKeyUsageServerAuth},
    }
    ...
    certBytes, _ = x509.CreateCertificate(rand.Reader, templateServer, caCert, privKey.Public(), privKey)
    ...
var (
    tlsMinVersion = uint16(tls.VersionTLS12)
    tlsMaxVersion = uint16(tls.VersionTLS13)
    cipherSuites  = []uint16{
        tls.TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384,
        tls.TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384,
        tls.TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305_SHA256,
        tls.TLS_ECDHE_RSA_WITH_CHACHA20_POLY1305_SHA256,
        tls.TLS_ECDHE_ECDSA_WITH_AES_128_GCM_SHA256,
        tls.TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256,
    }
    curvePreferences = []tls.CurveID{
        tls.X25519,
        tls.CurveP256,
        tls.CurveP384,
        tls.CurveP521,
    }
)
    ...
    tlsServerConfig := &tls.Config{
        Certificates:             []tls.Certificate{*tlsSrvCert},
        MinVersion:               tlsMinVersion,
        MaxVersion:               tlsMaxVersion,
        CurvePreferences:         curvePreferences,
        CipherSuites:             cipherSuites,
        PreferServerCipherSuites: true,
    }
    ...
    tlsClientConfig := &tls.Config{
        ServerName:               "localhost",
        RootCAs:                  x509.NewCertPool(),
        MinVersion:               tlsMinVersion,
        MaxVersion:               tlsMaxVersion,
        CurvePreferences:         curvePreferences,
        CipherSuites:             cipherSuites,
        PreferServerCipherSuites: true,
    }
    tlsClientConfig.RootCAs.AddCert(caCert)
我错过了什么或做错了什么?
解决方案
您可以使用私钥解密数据并加密散列数据来创建数字签名。
您可以使用公钥加密数据并解密数字签名来验证它。
您需要在这里做的是使用一个密钥对(公钥/私钥)生成ca证书,并使用该证书+相同的密钥对为您的服务器生成一个或多个证书(小)。
如果您想使用浏览器/curl 作为客户端,则需要在根密钥库中添加 ca 证书。
感谢 @djoudat 指出我的错误。我将上面更正后的代码片段粘贴到此处。希望有一天他们可以帮助别人。
...
templateCA := &x509.Certificate{
    Subject: pkix.Name{
        CommonName:   "test-ca",
        Organization: []string{"test ca"},
        Country:      []string{"USA"},
        Province:     []string{"NY"},
        Locality:     []string{"New York City"},
    },
    SerialNumber:          serialNumber,
    NotBefore:             time.Now(),
    NotAfter:              time.Now().AddDate(0, 0, 1),
    BasicConstraintsValid: true,
    IsCA:                  true,
    KeyUsage:              x509.KeyUsageCertSign
    DNSNames:              []string{"test-ca"},
}
...
certBytes, _ := x509.CreateCertificate(rand.Reader, templateCA, templateCA, privKeyCA.Public(), privKeyCA)
...
templateServer := &x509.Certificate{
    Subject: pkix.Name{
        CommonName:   "localhost",
        Organization: []string{"Server"},
        Country:      []string{"USA"},
        Province:     []string{"NY"},
        Locality:     []string{"New York City"},
    },
    SerialNumber:          serialNumber,
    NotBefore:             time.Now(),
    NotAfter:              time.Now().AddDate(0, 0, 1),
    BasicConstraintsValid: true,
    KeyUsage:              x509.KeyUsageDigitalSignature | x509.KeyUsageKeyEncipherment,
    ExtKeyUsage:           []x509.ExtKeyUsage{x509.ExtKeyUsageServerAuth},
    DNSNames:              []string{"localhost"},
}
...
certBytes, _ = x509.CreateCertificate(rand.Reader, templateServer, caCert, privKeyServer.Public(), privKeyCA)
...
var (
    tlsMinVersion = uint16(tls.VersionTLS12)
    tlsMaxVersion = uint16(tls.VersionTLS13)
    cipherSuites  = []uint16{
        tls.TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384,
        tls.TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384,
        tls.TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305_SHA256,
        tls.TLS_ECDHE_RSA_WITH_CHACHA20_POLY1305_SHA256,
        tls.TLS_ECDHE_ECDSA_WITH_AES_128_GCM_SHA256,
        tls.TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256,
    }
    curvePreferences = []tls.CurveID{
        tls.X25519,
        tls.CurveP256,
        tls.CurveP384,
        tls.CurveP521,
    }
)
...
tlsServerConfig := &tls.Config{
    Certificates:             []tls.Certificate{*tlsSrvCert},
    MinVersion:               tlsMinVersion,
    MaxVersion:               tlsMaxVersion,
    CurvePreferences:         curvePreferences,
    CipherSuites:             cipherSuites,
    PreferServerCipherSuites: true,
}
...
tlsClientConfig := &tls.Config{
    ServerName:               "localhost",
    RootCAs:                  x509.NewCertPool(),
    MinVersion:               tlsMinVersion,
    MaxVersion:               tlsMaxVersion,
    CurvePreferences:         curvePreferences,
    CipherSuites:             cipherSuites,
    PreferServerCipherSuites: true,
}
tlsClientConfig.RootCAs.AddCert(caCert)
文中关于的知识介绍,希望对你的学习有所帮助!若是受益匪浅,那就动动鼠标收藏这篇《自定义证书颁发机构的客户端-服务器传输层安全(TLS)》文章吧,也可关注golang学习网公众号了解相关技术文章。
版本声明
本文转载于:stackoverflow 如有侵犯,请联系study_golang@163.com删除
 为什么这个Go语言的HTTP服务器会在处理多个请求后停止响应?
- 上一篇
- 为什么这个Go语言的HTTP服务器会在处理多个请求后停止响应?
- 下一篇
- 挑战与潜力:Golang在操作系统开发中的前景
查看更多
最新文章
-
- Golang · Go问答 | 5小时前 |
- Go net.IP.IsLoopback 怎样判断地址是否为回环地址
- 194浏览 收藏
-
- Golang · Go问答 | 5小时前 |
- Go crypto/cipher.AEAD Seal 如何复用明文缓冲区减少额外分配
- 313浏览 收藏
-
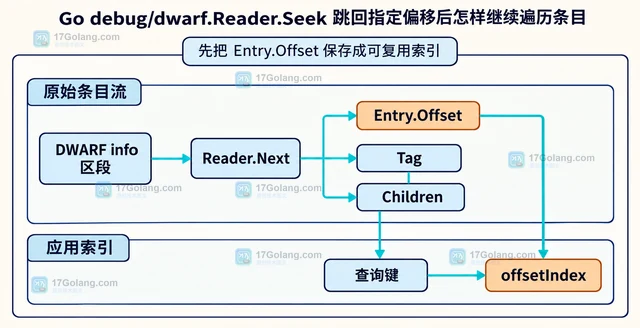
- Golang · Go问答 | 11小时前 | 标准库 · 性能优化 · Go问答 · Go Reader.Next debug/dwarf DWARF Reader.Seek Entry.Offset
- Go debug/dwarf.Reader.Seek 跳回指定偏移后怎样继续遍历条目
- 188浏览 收藏
-
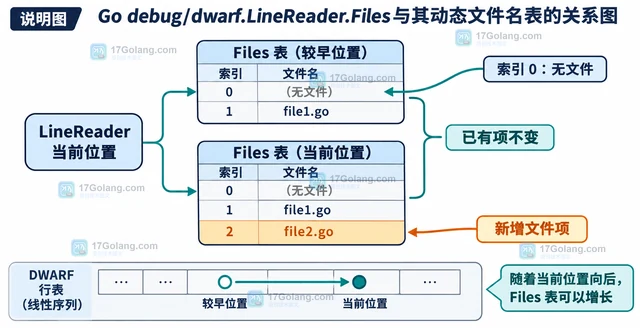
- Golang · Go问答 | 11小时前 | go ·
- Go debug/dwarf.LineReader Files 表的动态文件索引解析方法
- 298浏览 收藏
-
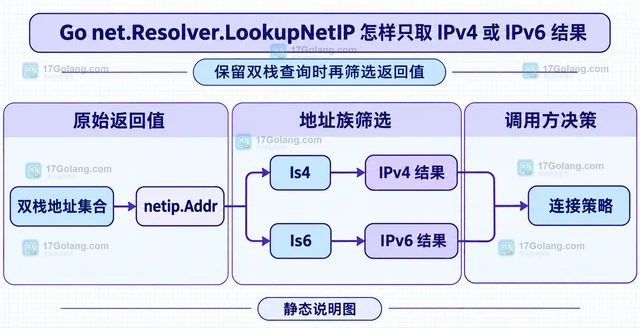
- Golang · Go问答 | 11小时前 | 网络编程 · go · DNS · IPv6 Go ipv4 netip net.Resolver LookupNetIP
- Go net.Resolver.LookupNetIP 怎样只取 IPv4 或 IPv6 结果
- 427浏览 收藏
-
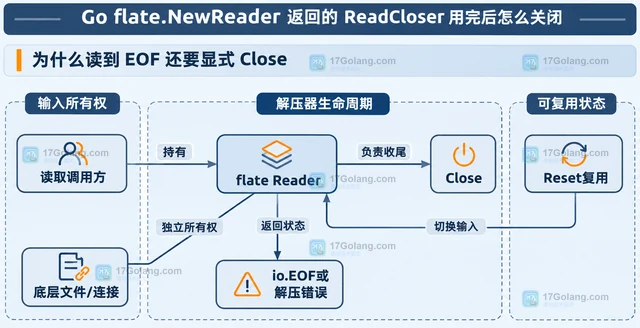
- Golang · Go问答 | 11小时前 | go · 压缩 · 资源管理 · Go 资源释放 compress/flate DEFLATE ReadCloser flate.NewReader
- Go flate.NewReader 返回的 ReadCloser 用完后怎么关闭
- 402浏览 收藏
-
- Golang · Go问答 | 11小时前 | go · 性能 · 压缩 · Go 流式响应 compress/flate Writer.Flush
- Go compress/flate.Writer.Flush 为什么会影响流式响应延迟
- 165浏览 收藏
查看更多
课程推荐
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
查看更多
AI推荐
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 981次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 986次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 1105次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 1075次使用
-

- MMBench
- MMBench是由上海人工智能实验室等机构联合推出的多模态基准测试平台,提供细粒度能力评估、大规模数据集及VLMEvalKit工具。本文详细介绍其核心功能、安装使用方法及应用场景,助力开发者全面评估多模态模型性能。
- 915次使用
查看更多
相关文章
-
- 用Nginx反向代理部署go写的网站。
- 2023-01-17 502浏览
-
- GoLand调式动态执行代码
- 2023-01-13 502浏览
-
- Go types.Selection.Type 与 Obj.Type 为什么不总是相同
- 2026-11-10 501浏览
-
- Go flag.FlagSet ContinueOnError 怎么捕获帮助输出和解析错误
- 2026-11-05 501浏览
-
- Go netip.ParseAddr 为什么拒绝带端口字符串
- 2026-11-03 501浏览


