
当前位置:首页 >专题 >Kubernetes 策略准入与生产治理专题
Kubernetes 策略准入与生产
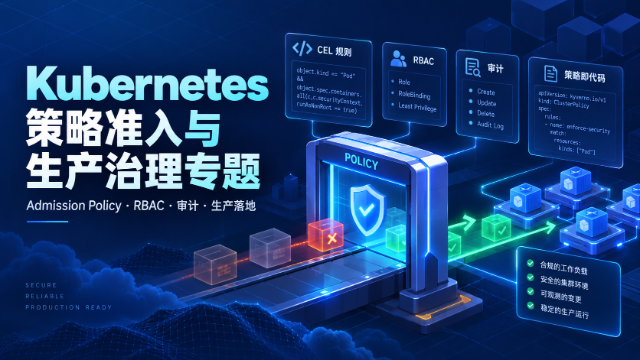
Kubernetes 策略准入与生产治理专题
从 ValidatingAdmissionPolicy 到失败分类、审计与可回滚发布
Kubernetes 的生产治理不只是写一份 YAML:策略要能说明为什么放行或拒绝,失败要能区分可重试与不可重试,发布还要留下对象、审计和回滚证据。本专题以 Kubernetes 官方策略与控制面文档为基线,串联 ValidatingAdmissionPolicy、CEL、RBAC、PodFailurePolicy、审计和发布回滚,精选 17Golang 近期文章形成一条面向平台与 Go 服务团队的落地路径。
官方策略与安全入口
先用 Kubernetes 官方 API 语义建立治理基线
站内生产治理实践
从准入表达式推进到失败处理、网络迁移与发布证据
文章
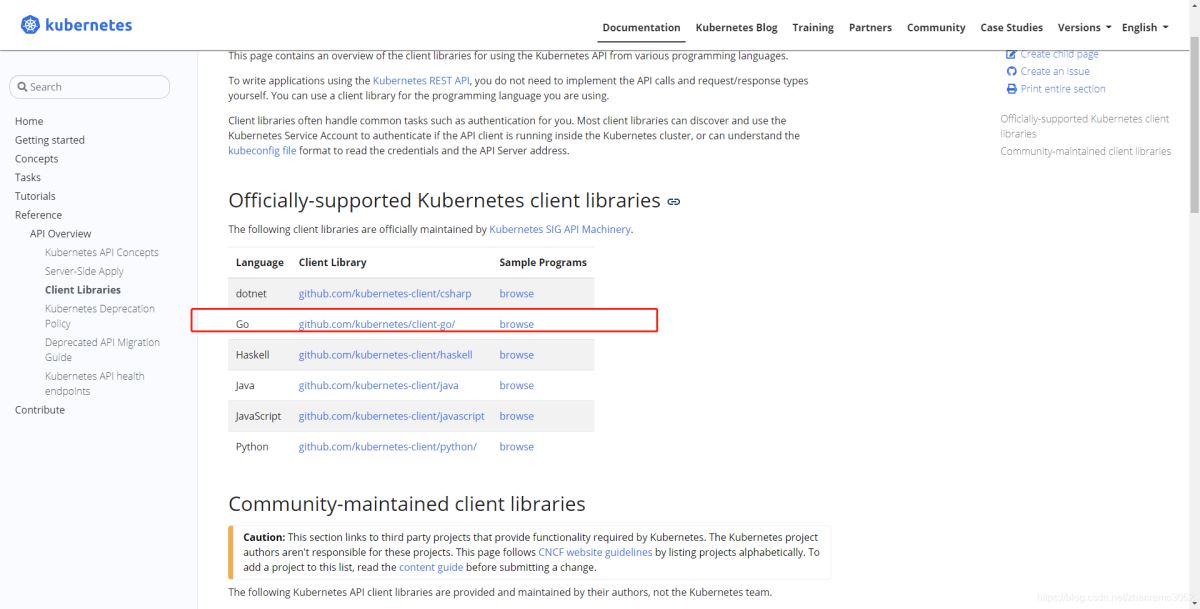
使用client-go工具调用kubernetes API接口的教程详解(v1.17版本)
介绍使用 Kubernetes 官方 client-go 调用 API Server 的基本方式和客户端初始化。
文章
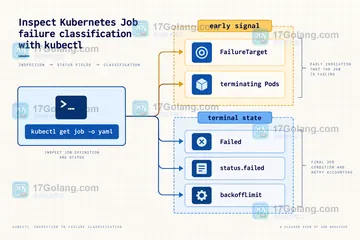
Kubernetes v1.37 PodFailurePolicy 如何核对失败分类
核对 FailJob、Ignore、Count、FailIndex 与 FailureTarget 的状态边界。
文章
Kubernetes v1.37 Job successPolicy 如何设计提前完成条件
使用 Indexed Job、succeededIndexes 和 succeededCount 定义可验收的成功契约。
文章
Kubernetes v1.37 Rootless Kubelet Beta 节点权限怎么核对
围绕 runningInUserNamespace、节点标签、污点和系统组件兼容性核对 rootless 边界。
文章
Gateway API v1.6 进入稳定阶段意味着什么:TCPRoute、UDPRoute 与迁移判断
解释 Gateway、Listener、Route 与控制器实现之间的稳定性和迁移边界。

策略治理 FAQ
把常见误区转换成可执行的检查动作
ValidatingAdmissionPolicy 能替代 RBAC 吗?
不能。RBAC 判断主体是否有权访问资源,ValidatingAdmissionPolicy 判断请求对象是否符合约束;一个解决“谁能做”,另一个解决“提交什么才允许”。生产系统通常需要两者同时存在。
failurePolicy 和 validationActions 有什么区别?
failurePolicy 处理策略执行或配置异常时 API 请求如何处理;validationActions 决定校验不通过时是 Deny、Warn 还是 Audit。上线新策略时应先观察误报,再逐步收紧动作。
PodFailurePolicy 可以让所有失败都不重试吗?
不建议。它应按退出码、条件和节点扰动区分业务不可重试失败、可恢复基础设施故障和普通失败,并结合 backoffLimit、activeDeadlineSeconds 与任务幂等性设计。
有审计日志就等于完成了发布回滚治理吗?
不等于。审计日志能说明 API 请求由谁、何时、对什么对象发起,但还需要 release-id、Deployment revision、运行指标、探针结果和回滚后的观察结论,才能形成完整证据链。
相关专题
继续查看相近方向内容
查看更多
最新文章
-
- PHP OPcache JIT 对数值循环性能的评估方法
- 1天前 428浏览
-
- OnceValue 初始化错误缓存后的恢复策略
- 1天前 500浏览
-
- Stack Overflow 2026 调查中的 AI 信任与开发实践
- 1天前 120浏览
-
- RWMutex 写锁升级导致阻塞时的改造方案
- 1天前 395浏览
-
- io.NewSectionReader 组合校验和分片读取
- 1天前 369浏览
-
- DeepSeek Ascend 工具链中的算子与通信分工
- 1天前 375浏览
-
- GitHub Copilot 自定义指令文件的项目作用域
- 1天前 404浏览
-
- io.Copy 组合限速读取器控制上传带宽
- 1天前 200浏览


