
当前位置:首页 >专题 >Kubernetes Gateway API v1.5 生产网关工程实践
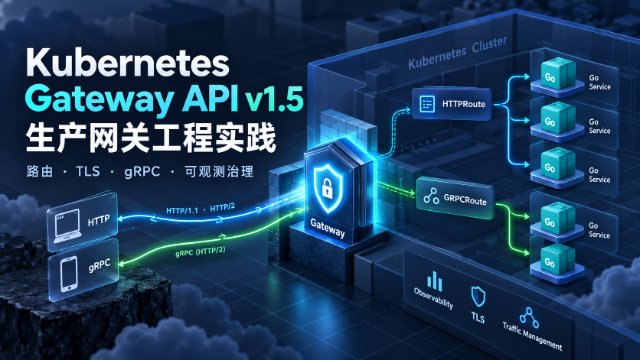
Kubernetes Gateway API v1.5 生产网关工程实践
官方规范与快速开始
先用 Gateway API 官方资料校准资源模型、版本和实现边界
Gateway API 官方网站
Gateway API 官方站点,汇总概念、规范、实现、指南和发布信息。
Gateway API 概念模型
解释 GatewayClass、Gateway、Route、Listener 和跨命名空间引用的资源关系。
Gateway API 安装与实现指南
官方快速开始,介绍安装 CRD、选择实现并创建最小 Gateway 与 HTTPRoute。
Gateway API v1.5 发布说明
Kubernetes 官方介绍 Gateway API v1.5 向稳定能力推进的变更,包括 ReferenceGrant v1 和上游 TLS。
HTTPRoute API 参考
Gateway API 规范参考,覆盖 HTTPRoute、GRPCRoute、BackendRef、匹配、过滤器和规则。
Gateway API conformance profiles
官方实现与一致性入口,用于确认不同控制器支持的 Standard 和 Experimental 能力。
Gateway API 上游 TLS 指南
官方 TLS 指南,说明 Gateway 作为客户端访问后端时的 TLS 配置边界。
Kubernetes Gateway API 官方仓库
Gateway API CRD、规范、GEP、测试和版本发布的维护仓库。
Go 网关与 gRPC 生产实战
从服务代理、协议转换进入超时、拦截器和可观测治理




Gateway API 生产常见问题
围绕资源职责、跨命名空间、TLS 和故障恢复给出可执行答案
Gateway API 和 Ingress 应该如何选择?
Gateway API 适合需要角色分离、可扩展路由类型、跨团队治理和一致性 profile 的平台;已有简单 HTTP 入口且实现稳定时,Ingress 仍可继续使用。迁移应按控制器能力、路由语义和回滚方案逐步进行。
ReferenceGrant 解决什么问题?
当 Route 位于一个命名空间而 BackendRef 指向另一个命名空间时,ReferenceGrant 用显式授权允许跨命名空间引用。它把默认拒绝和授权意图写进资源模型,避免平台团队被隐式跨域引用绕过。
入口 TLS 和上游 TLS 为什么要分别配置?
客户端到 Gateway 的 TLS 保护入口连接;Gateway 到后端的上游 TLS 保护集群内转发链路,两者的证书、信任根、SNI 和轮换责任不同。生产环境应明确每一跳的加密和身份验证,而不是只配置前端 HTTPS。
Gateway API 路由出现 404 或 503 应怎样排查?
先确认 GatewayClass 已被控制器接管,再检查 Gateway listener 状态、Route 的 parentRefs、Accepted/ResolvedRefs 条件、BackendRef 与 Service/EndpointSlice,最后从 grpcurl 或 curl 验证数据面和后端 deadline。不要只看应用日志。
相关专题
继续查看相近方向内容
-
- 奶油白陶瓷云朵手机壁纸提示词怎么写
- 3分钟前 321浏览
-
- Go context.AfterFunc 怎么在取消后释放外部资源
- 4分钟前 465浏览
-
- bangumi如何参与条目维护?用户投稿、评分与社区讨论边界
- 7分钟前 469浏览
-
- 秀秀漫画版本号怎么核对?更新时间、包名与应用身份说明
- 17分钟前 166浏览
-
- 工伤职工跨省异地就医怎么办理备案
- 20分钟前 351浏览
-
- Go context.AfterFunc 的 stop 返回 false 代表什么
- 22分钟前 146浏览
-
- 蛙蛙漫画为什么显示0次评分?应用商店详情与阅读功能核对
- 28分钟前 301浏览
-
- Object.groupBy 与 Map.groupBy 应该怎么选
- 36分钟前 138浏览


