
当前位置:首页 >专题 >Go 软件供应链安全与可信发布专题
Go 软件供应链安全与可信发布
Go 软件供应链安全与可信发布专题
从依赖审计、漏洞扫描到 SLSA 可信交付
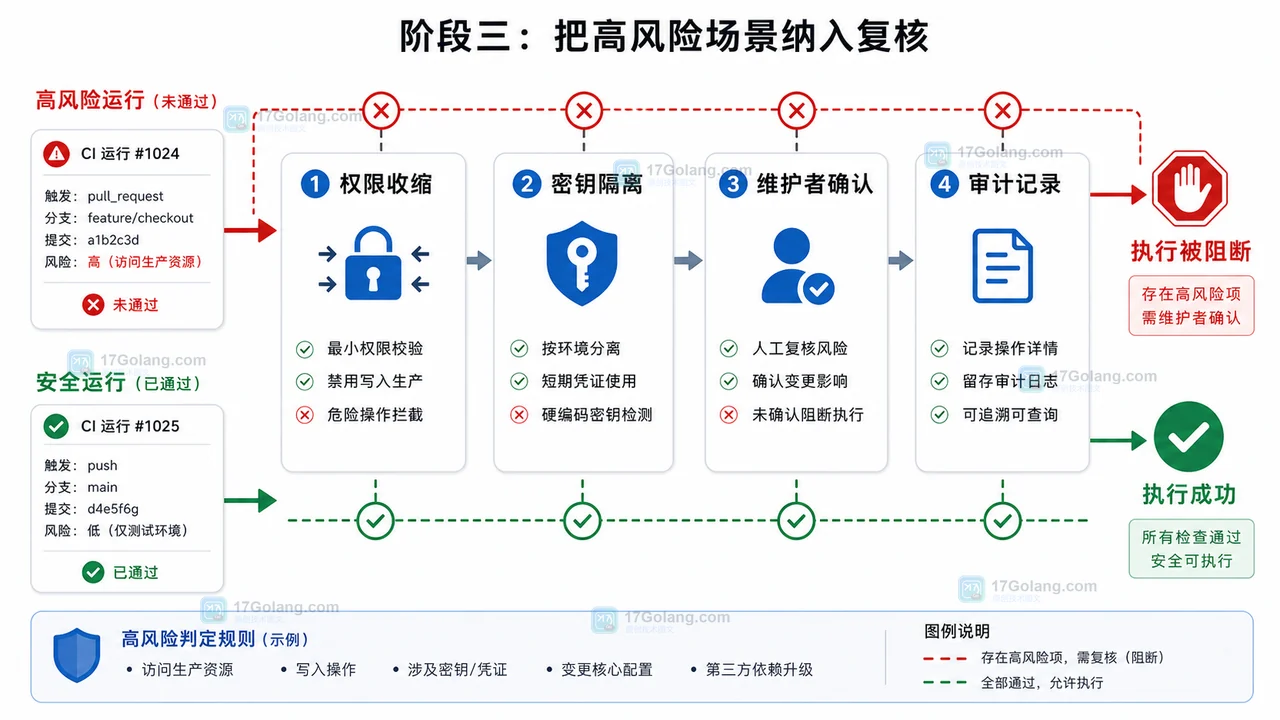
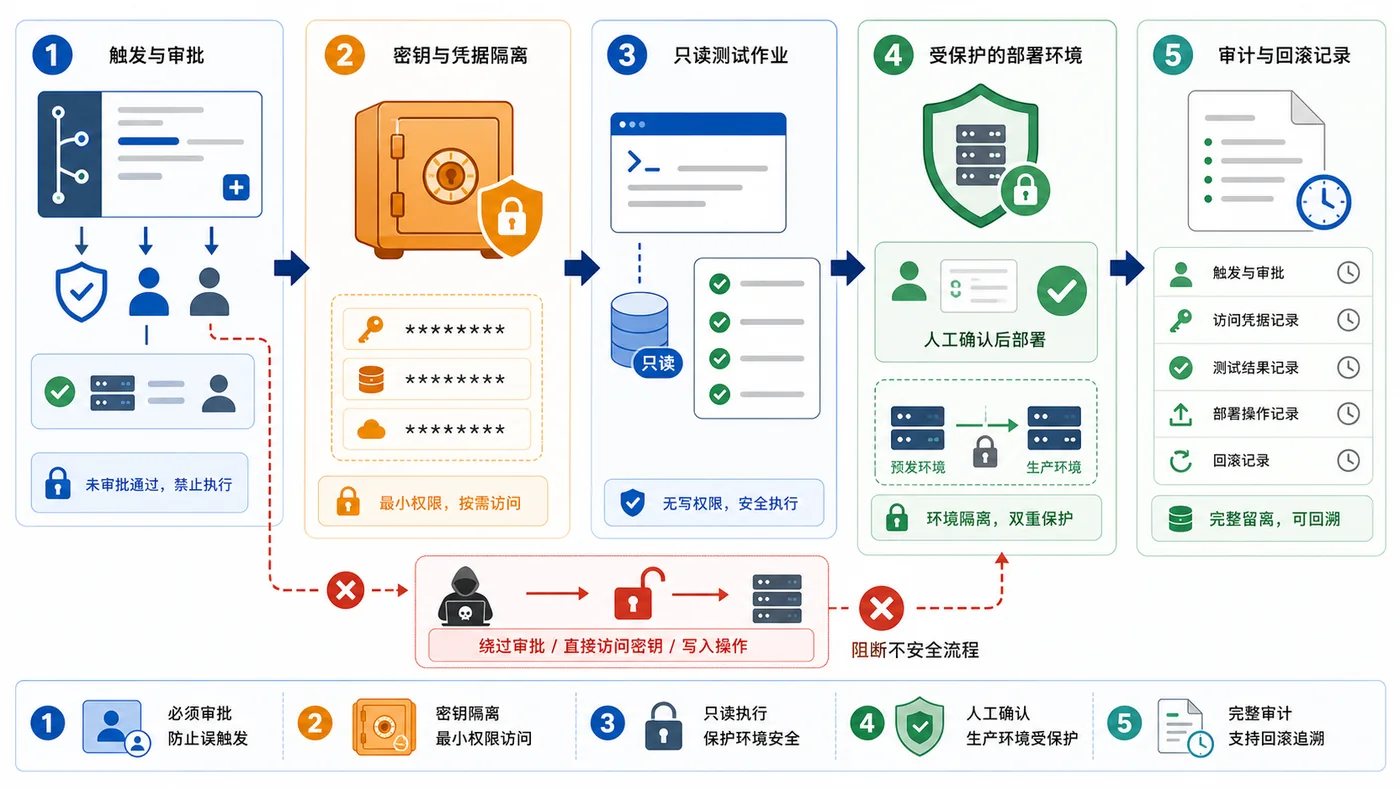
Go 项目上线后的风险不仅来自业务代码,也来自依赖解析、构建环境、CI 权限和发布产物是否可验证。本专题围绕 Go Modules 与 govulncheck、GitHub Actions 安全、SBOM/签名、SLSA provenance 和 GoReleaser 发布,精选官方资料与 17Golang 实战文章,帮助开发者把供应链安全落实到每一次构建和交付。
官网、漏洞工具与可信发布入口
官方
Go 软件安全最佳实践
Go 官方给出的依赖、输入、构建与发布安全基线。
官方
Go Vulnerability Management
Go 官方漏洞数据库、报告、修复与依赖漏洞管理说明。
官方
govulncheck 官方教程
使用 govulncheck 检测 Go 代码和依赖中可达漏洞的官方入门。
官方
govulncheck 命令文档
govulncheck 的参数、输出和集成方式参考。
官方
SLSA 1.2 规范
当前 SLSA 规范、级别与 provenance 证明模型入口。
官方
SLSA Get Started
SLSA 官方从构建平台到 provenance 的落地起步指南。
官方
Sigstore Cosign 文档
Cosign 软件制品签名、验证与密钥less 工作流入口。
官方
GitHub Dependency Review
GitHub 官方依赖变更审查与拉取请求阻断机制。
官方
GoReleaser GitHub Actions 集成
GoReleaser 官方 CI 发布配置与自动化入口。
站内依赖审计、CI 加固与发布实战


常见问题
govulncheck 能替代全部 Go 供应链安全检查吗?
不能。它主要分析已知漏洞及其可达性,还需要结合依赖来源、许可证、密钥管理、CI 权限、SBOM、制品签名和发布审计。
SBOM 和 SLSA provenance 分别解决什么问题?
SBOM 描述制品包含哪些组件,provenance 描述制品由什么源码、构建过程和构建器产生;两者结合才能同时回答“里面有什么”和“怎么生成”。
Go 发布包为什么还需要签名?
校验和能帮助发现内容变化,但签名还能绑定发布者或工作流身份,并让下游在下载、部署和审计时验证来源与完整性。
CI 中应该先做漏洞扫描还是构建后签名?
通常先在依赖和代码阶段扫描,再构建并生成 SBOM,最后只对通过策略的最终制品签名并附带 provenance;具体顺序应以可验证的产物链为准。
相关专题
继续查看相近方向内容
查看更多
最新文章
-
- Go 类型断言成功但值为 nil 怎么处理
- 1分钟前 197浏览
-
- 蛙蛙漫画更新时间是哪一项?公开资料页更新字段与版本号说明
- 7分钟前 350浏览
-
- GitHub Actions 怎么手动重跑单个失败任务
- 10分钟前 162浏览
-
- Lanerc动漫支持哪些平台?安卓、iOS入口与版本信息核对说明
- 14分钟前 112浏览
-
- Go zip.Writer.Copy 怎么无解压复制压缩条目
- 16分钟前 130浏览
-
- Redis Vector Set 怎么按相似度过滤结果
- 21分钟前 433浏览
-
- 人类基准反应测试猩猩测试怎么玩?数字顺序记忆与成绩边界
- 26分钟前 373浏览
-
- Go 接口里装了 nil 指针为什么判断不等于 nil
- 31分钟前 390浏览


