
当前位置:首页 >专题 >Go 1.27 ML-DSA 与后量子 TLS 工程专题
Go 1.27 ML-DSA 与后量
Go 1.27 ML-DSA 与后量子 TLS 工程专题
从 FIPS 204 签名、混合密钥交换到 Go TLS/X.509 兼容性验收
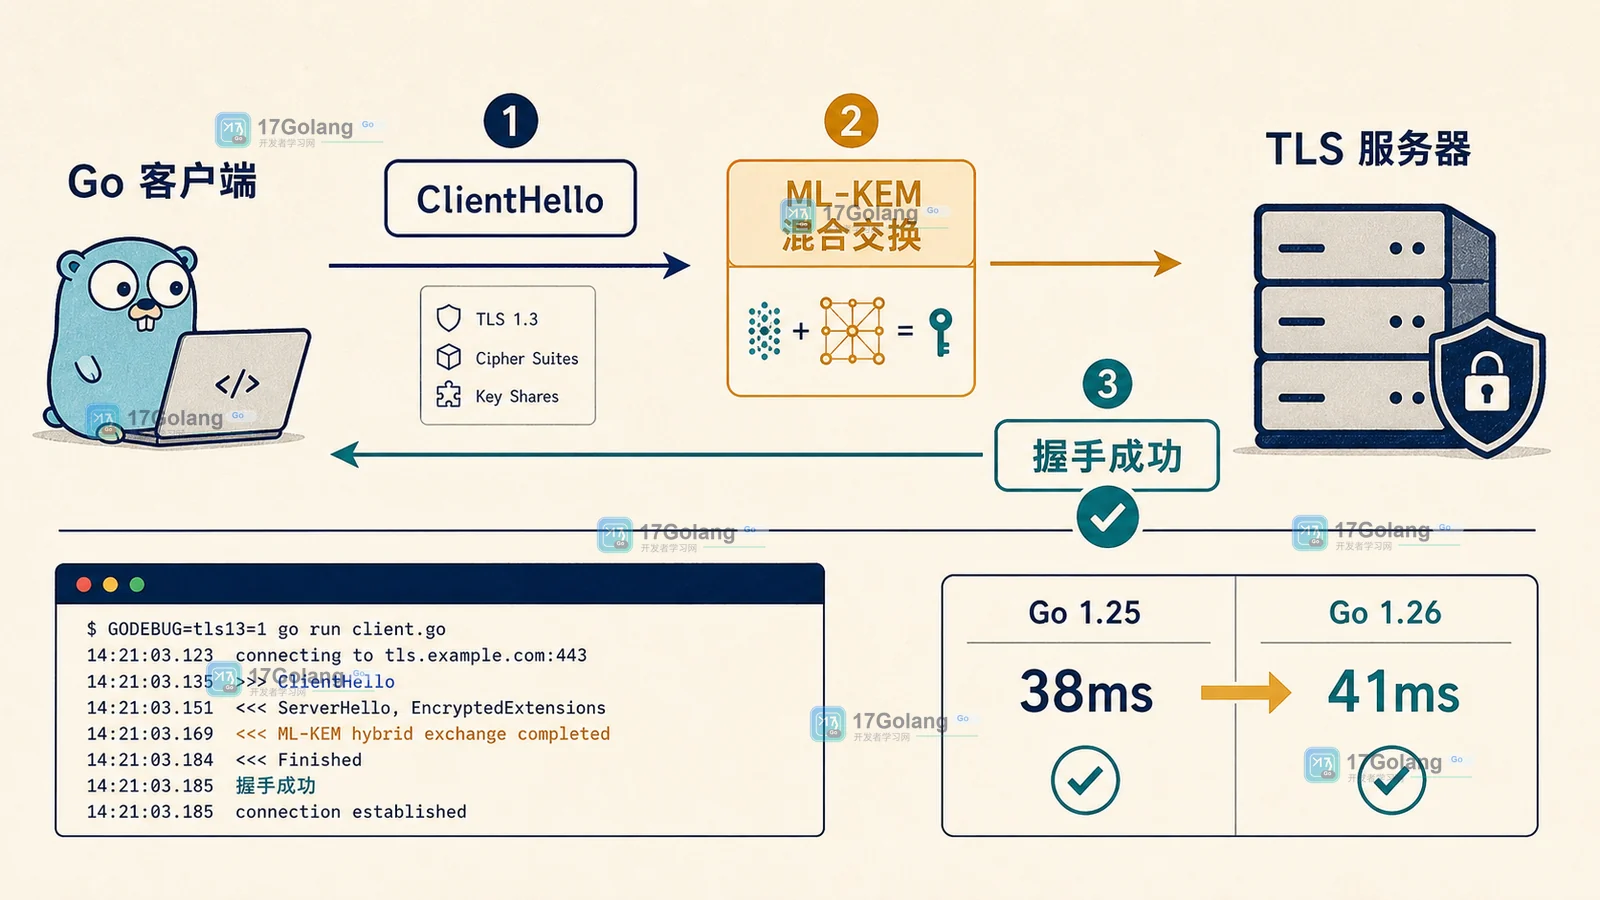
Go 1.27 将 ML-DSA 后量子签名、crypto/tls 后量子混合密钥交换和更完整的密码学工具链带入生产工程视野。本专题不把后量子密码当成单独算法演示,而是围绕签名验证、证书与信任链、TLS 握手、老客户端兼容性、密钥轮换和回归证据,建立从官方规范到 Go 服务上线验收的可复用路径。
官方入口与密码学边界
先确认 Go 1.27、ML-DSA、TLS 混合交换与证书验证的职责
官方
Go 1.27 官方发布说明
Go 1.27 的官方发布说明,覆盖 ML-DSA、crypto/tls 后量子混合密钥交换、crypto/x509 与标准库变化。
官方
Go 1.27 Release Notes
按包和运行时记录 Go 1.27 的完整变更,包括 crypto/mldsa、crypto/tls 与 crypto/x509。
官方
Go crypto/mlkem 官方 API
Go 标准库中的 ML-KEM 后量子密钥封装 API 文档。
官方
Go crypto/tls 官方 API
Go TLS 配置、握手、证书、曲线和后量子混合密钥交换的 API 参考。
官方
Go crypto/x509 官方 API
X.509 证书解析、验证、根池和签名算法的标准库参考。
官方
NIST FIPS 204 ML-DSA 标准
NIST 发布的 ML-DSA 后量子数字签名标准 FIPS 204。
官方
Go 官方密码学安全建议
Go 官方安全概览与安全漏洞响应入口。
站内 TLS 与兼容性验收路线
从 Go TLS 基础、证书信任链到后量子混合握手回归
相关专题
继续查看相近方向内容
查看更多
最新文章
-
- Java ProcessHandle.Info 怎样读取进程命令信息
- 27秒前 205浏览
-
- Java JDBC 怎样让 ResultSet 随语句自动关闭
- 3分钟前 208浏览
-
- Java Matcher 怎样只在字符串区间内匹配
- 7分钟前 247浏览
-
- Java Instant 怎样按分钟截断时间
- 10分钟前 322浏览
-
- Java HttpClient 怎样为单个请求设置超时
- 10分钟前 454浏览
-
- Java Semaphore 怎样限制并发资源数
- 11分钟前 133浏览
-
- Java 怎样用虚拟线程执行阻塞任务
- 12分钟前 481浏览
-
- Java ExecutorService close 怎样等待任务收尾
- 16分钟前 152浏览


