
当前位置:首页 >专题 >GitHub Actions Runner Controller 0.15.0 与 ARC Scale Sets 工程专题
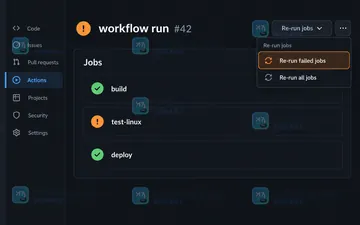
GitHub Actions Run
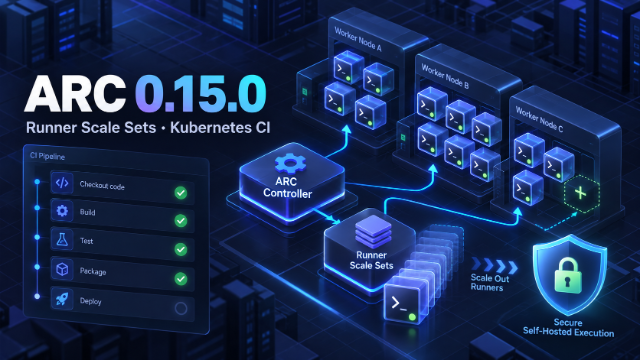
GitHub Actions Runner Controller 0.15.0 与 ARC Scale Sets 工程专题
从 Kubernetes 控制器、自托管 Runner 到弹性扩缩容与供应链安全
自托管 Runner 已经是许多团队的构建、测试、镜像和发布基础设施,但单机 Runner 池很难同时满足弹性、隔离、升级和审计要求。本专题以 Actions Runner Controller 0.15.0 与 Runner Scale Sets 为主线,连接 Kubernetes 控制器、Runner 版本治理、CI 运行控制、构建缓存、供应链签名和最小权限实践,帮助平台团队把 Runner 从“能跑任务的机器”升级成可扩缩、可观测、可回退的工程组件。
官方入口与 ARC 运行模型
先掌握 Runner Scale Sets、控制器、安装和版本边界
官方
Actions Runner Controller 官方仓库
ARC 官方源码、控制器设计、文档和问题跟踪入口。
官方
GitHub 管理 ARC 自托管 Runner
GitHub 官方说明如何使用 Actions Runner Controller 管理自托管 Runner。
官方
Runner Scale Sets 官方文档
官方介绍 ARC 与 Runner Scale Sets 的架构和适用边界。
官方
ARC 官方安装指南
从 Helm、GitHub App 和 Runner scale set 开始部署 ARC。
官方
Actions Runner Controller v0.15.0 发布说明
核对 2026-10-01 v0.15.0 的修复、EKS IRSA、扩缩容和可观测性更新。
官方
GitHub Actions 自托管 Runner 总览
官方解释自托管 Runner 的生命周期、标签、组和安全责任。
官方
GitHub Actions Runner Scale Set Controller 文档
ARC scale set controller 的配置、监听和 Runner 生命周期说明。
官方
GitHub Actions 安全强化指南
官方安全强化建议,覆盖最小权限、密钥、Fork、OIDC 和审计。
Runner 池与 CI 生产验收
从版本、调度和重跑到缓存、签名与故障恢复
ARC Scale Sets 常见问题
扩缩容、隔离、权限和恢复的上线答案
ARC Scale Sets 会自动解决 Runner 安全隔离吗?
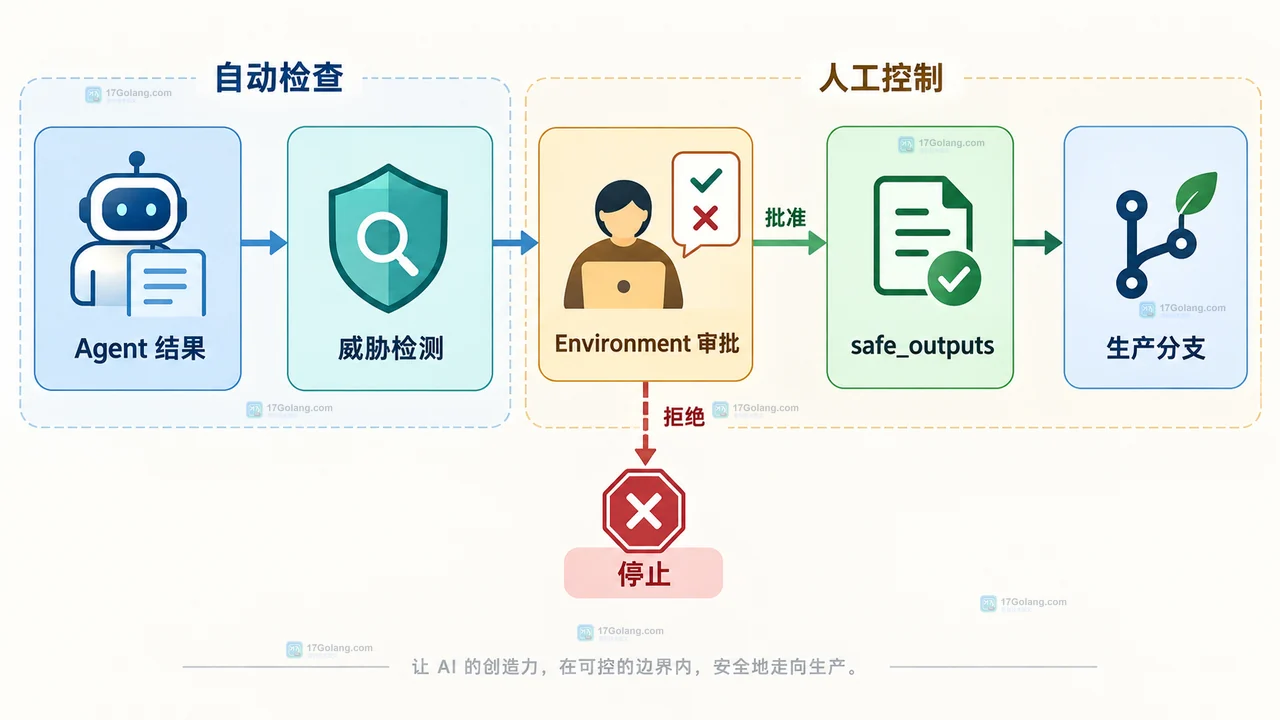
不会。ARC 负责控制器和 Runner 生命周期;权限、网络策略、容器运行时、密钥暴露和工作区清理仍需平台团队单独设计与验收。
为什么要固定 ARC 和 Runner 版本?
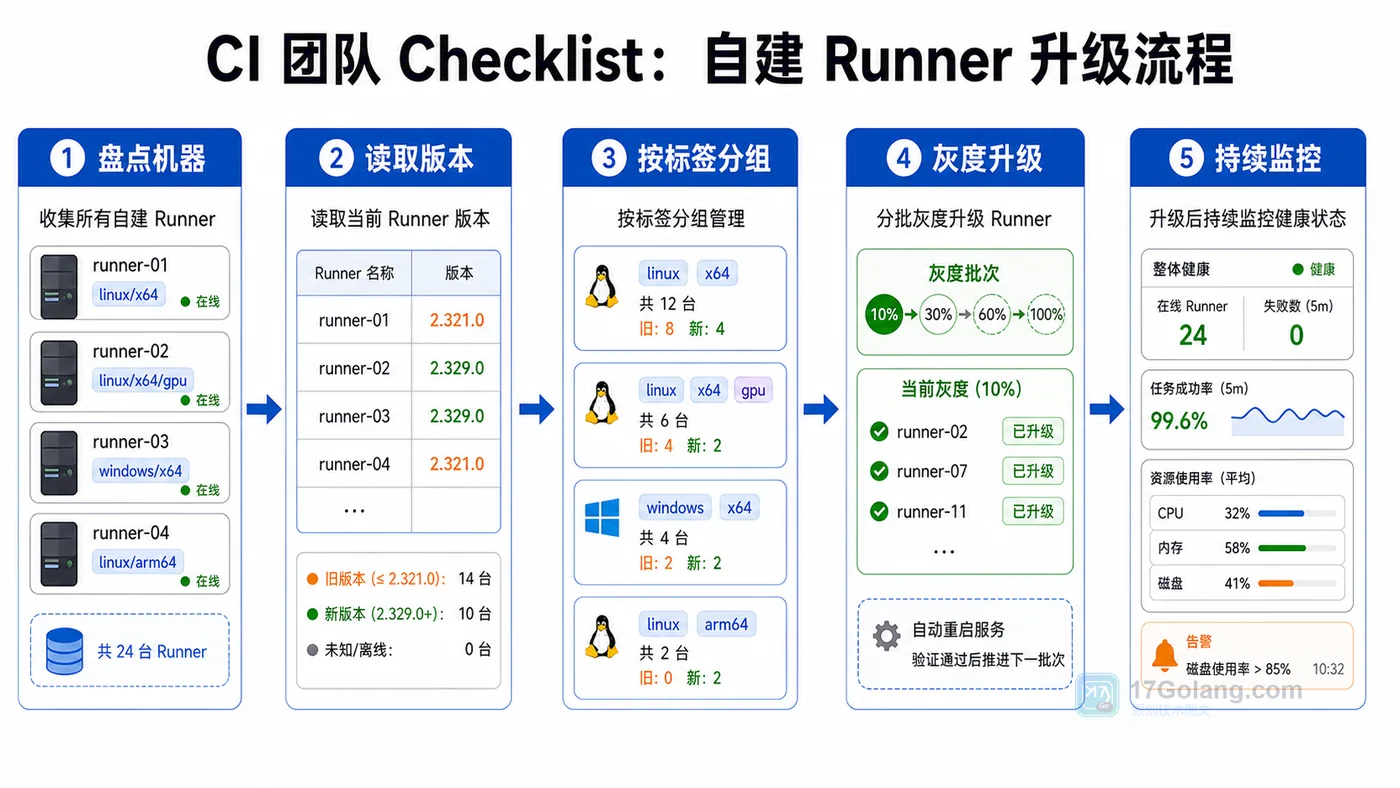
Runner 与 controller 的版本变化会影响注册、标签、扩缩容和 GitHub 平台兼容性;应记录版本矩阵,先灰度再逐步升级并保留回退镜像。
临时 Runner 上应该如何处理缓存和凭据?
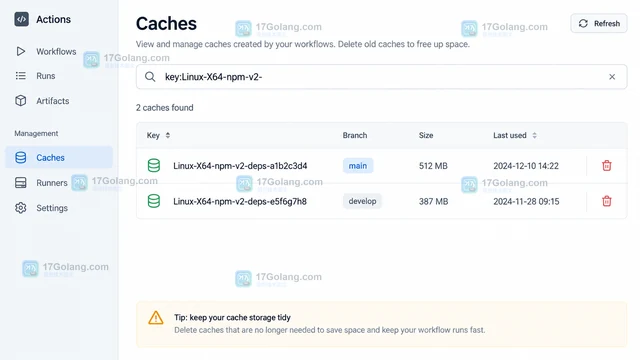
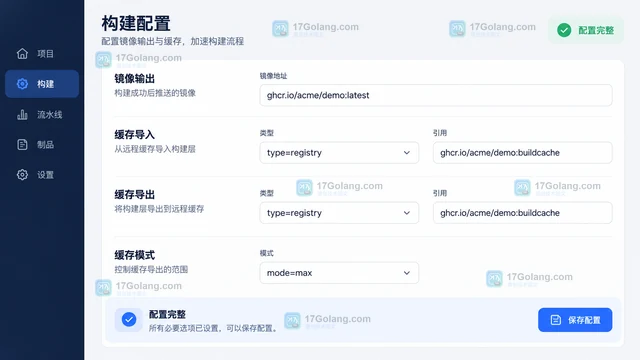
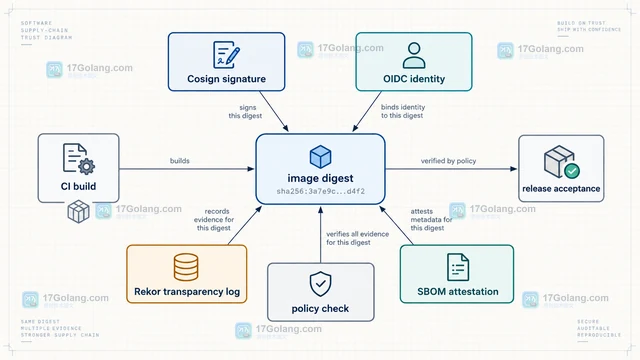
缓存放到明确作用域的外部后端,任务结束清理工作区;凭据优先使用短时 OIDC 或最小权限令牌,不把长期密钥写入镜像或日志。
如何判断 Runner 扩缩容真的改善了 CI?
同时观察排队时长、Runner 启动时间、任务执行时间、利用率、失败重试、缓存命中和每次构建成本,不能只看 Runner 数量。
相关专题
继续查看相近方向内容
查看更多
最新文章
-
- Go cipher.AEAD.Open 为什么不允许不精确重叠
- 6分钟前 355浏览
-
- tuozi工具箱有哪些开发辅助工具?自动化脚本、密码管理器与计算稿纸说明
- 8分钟前 253浏览
-
- 食品冷链收货时怎么核对温度与批次记录
- 11分钟前 133浏览
-
- Go context.WithoutCancel 怎么保留值并断开取消链
- 14分钟前 235浏览
-
- 动漫岛APP权限隐私怎么核对?产品站未说明的项目与安装边界
- 17分钟前 112浏览
-
- View Transition API 怎么给跨文档导航添加过渡
- 20分钟前 181浏览
-
- Go aes.NewCipher 报 invalid key size 怎么处理
- 26分钟前 165浏览
-
- 皮皮喵漫画需要注册登录吗?产品站入口与账号边界说明
- 27分钟前 442浏览


