
WordPress PHP漏洞修复指南【操作】
本文详细介绍了WordPress网站遭遇PHP漏洞时的五步实战修复方案:从紧急更新核心程序、彻底清查并移除高危插件,到精准扫描和清理被注入恶意代码的PHP文件,再到强化wp-config.php的安全配置,最后通过服务器级PHP设置禁用危险函数,层层设防,直击漏洞利用链的关键环节——无论您是刚发现网站异常的站长,还是正面临黑链、后门或挂马危机的技术人员,这套经过验证的操作指南都能帮您快速止损、重建安全防线。

如果您发现WordPress网站存在PHP漏洞,这通常意味着攻击者可能利用过时的插件、主题或核心文件中的安全缺陷进行恶意操作。以下是针对该问题的专项修复流程:
一、更新WordPress核心文件
WordPress官方会定期发布安全补丁以修复已知PHP漏洞,保持核心版本为最新可直接消除大量历史漏洞风险。
1、登录WordPress后台管理界面,进入“仪表盘 > 更新”页面。
2、检查是否有可用的核心更新提示,若有,点击立即更新按钮执行自动升级。
3、若自动更新失败,手动下载与当前版本兼容的最新WordPress安装包,通过FTP替换wp-admin和wp-includes目录及根目录下的PHP文件(保留wp-config.php和wp-content目录)。
二、禁用并移除高危插件
第三方插件是WordPress PHP漏洞的主要来源,尤其是一些长期未维护或从非官方渠道获取的插件,其代码中可能存在未经校验的eval()、system()等危险函数调用。
1、进入“插件 > 已安装插件”,将所有插件状态设为停用。
2、逐个启用插件并访问前台页面,观察是否触发500错误或异常输出;一旦定位到问题插件,立即从服务器删除其整个文件夹。
3、检查wp-content/plugins/目录下是否存在命名可疑的文件夹(如base64、shell、phpinfo等),直接通过FTP或SSH彻底删除。
三、扫描并清理被篡改的PHP文件
攻击者常在合法PHP文件中注入恶意代码,例如在wp-config.php末尾追加base64_decode执行语句,或在主题functions.php中插入ob_start回调函数劫持输出。
1、使用命令行工具在网站根目录执行:grep -r "eval.*base64_decode\|shell_exec\|system\|passthru" . --include="*.php"。
2、对返回结果中的每个文件,用文本编辑器打开并检查第1行至第5行及文件末尾,查找非预期的长字符串或混淆代码段。
3、将确认被注入的文件恢复为原始版本,或从干净备份中提取对应文件覆盖,严禁仅删除可疑行而保留残留后门。
四、加固wp-config.php配置
wp-config.php包含数据库凭证等敏感信息,若该文件可被Web直接访问或其权限设置不当,将加剧PHP漏洞利用后果。
1、通过FTP将wp-config.php移动到网站根目录的上一级目录(如/public_html/的上级),确保其不在Web可访问路径内。
2、在原位置创建空白wp-config.php,并写入:die('Direct access not permitted');。
3、修改服务器中该文件的权限为600(Linux系统执行chmod 600 wp-config.php)。
五、启用PHP安全模式限制
通过服务器级PHP配置限制危险函数执行,可有效阻断多数利用PHP漏洞的远程代码执行行为。
1、在网站根目录创建或编辑.htaccess文件,在其中添加:php_flag disable_functions "exec,passthru,shell_exec,system,proc_open,popen,curl_exec,dl,eval"。
2、若使用Nginx服务器,则需编辑站点配置文件,在fastcgi_param区块中加入:fastcgi_param PHP_VALUE "disable_functions=exec,passthru,shell_exec,system,proc_open,popen,curl_exec,dl,eval";。
3、重启Web服务使配置生效,并访问phpinfo()页面验证disable_functions参数是否已加载成功。
好了,本文到此结束,带大家了解了《WordPress PHP漏洞修复指南【操作】》,希望本文对你有所帮助!关注golang学习网公众号,给大家分享更多文章知识!
 Photoshop修改数字教程|轻松编辑图片数字
- 上一篇
- Photoshop修改数字教程|轻松编辑图片数字

- 下一篇
- Redis监控AOF重写是否正常执行
-
- 文章 · php教程 | 10小时前 |
- PHP session.sid_length 调整会话标识长度的兼容边界
- 403浏览 收藏
-
- 文章 · php教程 | 12小时前 | 消息队列 · PHP · 异步任务 · PHP消息队列 失败重试 Symfony Messenger DelayStamp 异步传输
- Symfony Messenger 延迟消息的传输配置
- 301浏览 收藏
-
- 文章 · php教程 | 13小时前 | 队列 · PHP · laravel · 工程实践 · 批处理 · Laravel 队列 失败重试 Job Batching queue:retry-batch
- Laravel 队列批处理的失败项重试边界
- 121浏览 收藏
-
- 文章 · php教程 | 14小时前 | 插件 · PHP · php 依赖管理 Composer allow-plugins
- PHP Composer allow-plugins 限制第三方插件自动执行
- 170浏览 收藏
-
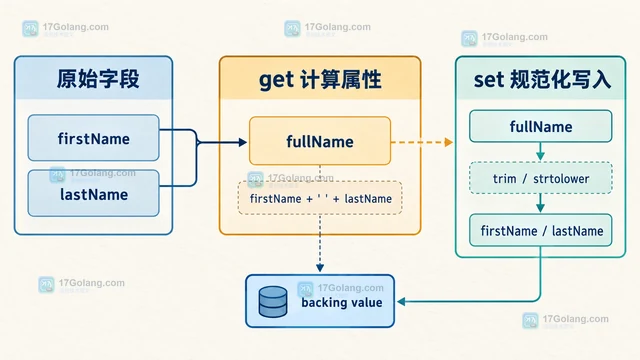
- 文章 · php教程 | 17小时前 |
- PHP 属性钩子处理延迟计算字段的设计
- 311浏览 收藏
-
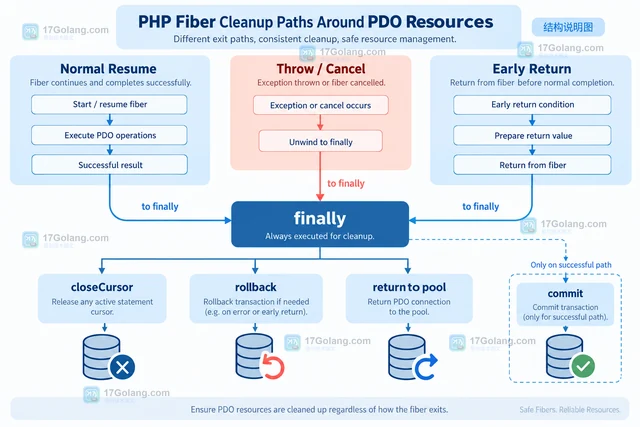
- 文章 · php教程 | 19小时前 |
- PHP Fiber 与数据库异步封装的资源释放
- 153浏览 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 415次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 496次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 503次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 449次使用
-

- MMBench
- MMBench是由上海人工智能实验室等机构联合推出的多模态基准测试平台,提供细粒度能力评估、大规模数据集及VLMEvalKit工具。本文详细介绍其核心功能、安装使用方法及应用场景,助力开发者全面评估多模态模型性能。
- 281次使用
-
- PHP JSON_THROW_ON_ERROR 抛错后怎么保留原始字段位置
- 2026-09-09 501浏览
-
- PHP 8.5 array_last() 怎么处理空数组:从 null 结果到兼容旧版本的 Polyfill
- 2026-08-16 501浏览
-
- 宝塔配置Ruby环境:RVM+Nginx反代教程
- 2026-05-29 501浏览
-
- unset函数作用范围详解
- 2026-05-29 501浏览
-
- VS Code配置Xdebug教程:PHP调试技巧全解析
- 2026-05-13 501浏览


