
PHP防范目录遍历漏洞方法介绍
本文深入剖析了PHP中目录遍历漏洞的成因与实战防御策略,指出file_get_contents、include、glob、scandir等常见函数在直接拼接用户输入路径时极易被利用(如通过../../etc/passwd、URL编码、多重点号等变体)突破目录限制,导致任意文件读取或敏感信息泄露;强调绝对不可依赖简单字符串过滤或basename()截取,而应坚持白名单校验、realpath()路径规范化+根目录比对、ID映射替代路径拼接、数据库驱动的上传文件访问机制,并警惕符号链接和伪协议等边缘风险——安全不是“用户不会乱填”的侥幸,而是从设计之初就切断用户输入与文件系统路径的直接关联。
PHP中file_get_contents和include直接拼路径为什么危险
因为用户可控的参数(比如$_GET['file'])一旦没过滤,就可能被构造为../../etc/passwd这类路径,绕过预期目录范围读取任意文件。PHP不会自动阻止向上跳转,file_get_contents和include照常执行——只要Web服务器进程有权限,就读得出来。
常见错误现象:Warning: include(): Failed opening '/var/www/html/../../etc/shadow' for inclusion 这类报错反而暴露了路径结构;更危险的是静默读取成功,返回敏感内容。
- 绝对不要对用户输入做简单字符串替换(比如删
..),攻击者可用....//、%2e%2e%2f、.\.\等变体绕过 - 优先用白名单:只允许几个预设文件名,比如
['help.md', 'changelog.txt'],匹配不上直接die() - 若必须支持动态文件名,先用
realpath()解析完整路径,再检查是否落在允许根目录内(注意realpath()对不存在路径返回false,需提前判断)
用basename()截文件名够不够安全
不够。它只去掉路径分隔符前的部分,但不解决编码绕过、空字节截断、符号链接等问题。比如index.php%00.jpg在旧版PHP里会被basename()当成index.php%00.jpg,而include()实际加载时%00截断后变成index.php。
使用场景:仅适合已知路径安全、只需提取纯文件名的内部逻辑,不能用于防御。
basename()对http://evil.com/xxx这种伪协议路径也返回xxx,毫无防护作用- 如果配合
pathinfo()取dirname再拼接,仍需校验拼接结果是否在白名单根目录下 - 现代PHP(7.4+)默认禁用
%00截断,但别依赖这个——老环境或配置不当仍可能触发
如何安全地提供用户上传的静态文件下载
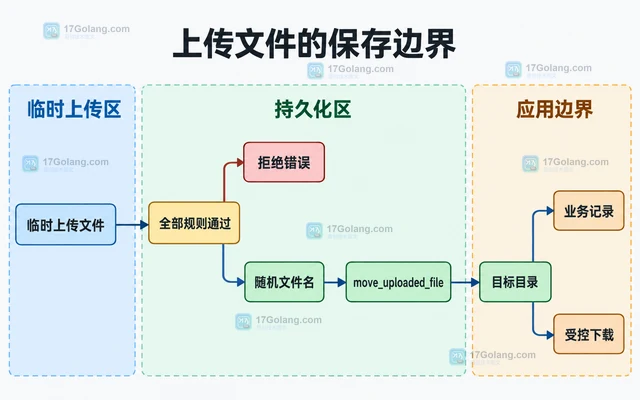
核心是切断用户输入与文件系统路径的直接映射。不拼路径,改用ID查数据库,再关联到磁盘上带哈希前缀的固定路径。
性能影响:多一次数据库查询,但换来确定性安全;比反复realpath()+strpos()校验更可靠。
- 上传时生成唯一
$file_id,保存原始文件名到DB,物理路径存为/var/uploads/sha256($file_id)/xxx.pdf - 下载接口只接收
$file_id,查DB确认归属和状态,再用预设根目录拼出物理路径 - 用
readfile()输出内容,设置Content-Disposition: attachment,避免浏览器直接渲染HTML/JS类文件 - 务必关闭
open_basedir外的目录访问,Apache/Nginx配置中限制DocumentRoot或用Location禁止访问/var/uploads/
为什么glob()和scandir()也要小心
它们本身不读文件内容,但若把用户输入当目录名传进去,就等于帮攻击者列出/etc/或/home/下的文件列表,属于信息泄露。
容易踩的坑:以为“只是列目录,又不读内容”,却忽略了目录结构本身就是敏感信息(比如发现config_backup_2024.php就能猜到备份习惯)。
- 传给
glob()的模式字符串必须硬编码,不能含$_GET参数 - 若需按条件筛选,先用白名单限定子目录名,再调用
scandir() - Linux下符号链接可能指向外部目录,
scandir()会照常列出,需配合is_link()和readlink()二次校验
最麻烦的不是技术点,是开发时总想“这个参数用户不会乱填”,结果测试用?file=robots.txt没问题,上线后被人用Burp扫出?file=../.env——防御必须默认信任链断裂。
文中关于的知识介绍,希望对你的学习有所帮助!若是受益匪浅,那就动动鼠标收藏这篇《PHP防范目录遍历漏洞方法介绍》文章吧,也可关注golang学习网公众号了解相关技术文章。
 Windows10关闭安全中心通知方法
- 上一篇
- Windows10关闭安全中心通知方法
- 下一篇
- 红果短剧解绑微信方法及账号更换指南
-
- 文章 · php教程 | 3小时前 |
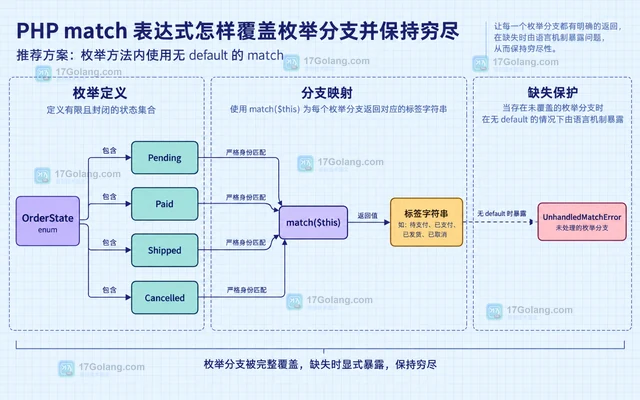
- PHP match 表达式怎样覆盖枚举分支并保持穷尽
- 377浏览 收藏
-
- 文章 · php教程 | 6小时前 | php教程 · PHP生成器 yield from Generator send getReturn
- PHP 生成器如何双向传值并接收最终返回值
- 208浏览 收藏
-
- 文章 · php教程 | 8小时前 |
- PHP readonly 类继承时有哪些属性限制
- 223浏览 收藏
-
- 文章 · php教程 | 10小时前 |
- PHP ReflectionReference 如何判断数组元素是否共享引用
- 376浏览 收藏
-
- 文章 · php教程 | 12小时前 | php教程 · PHP 8.4 · php ReflectionClass newLazyGhost newLazyProxy lazy object 重量级服务
- PHP lazy object 如何延迟创建重量级服务
- 202浏览 收藏
-
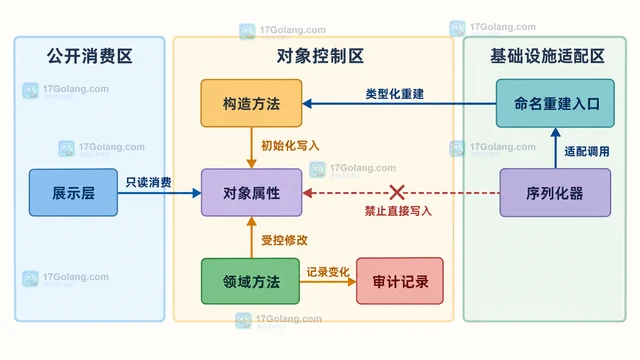
- 文章 · php教程 | 14小时前 | 面向对象 · PHP · PHP 8.4 · PHP非对称属性可见性 private(set) protected(set) PHP 8.4属性 PHP对象封装
- PHP 非对称属性可见性如何限制对象外部写入
- 216浏览 收藏
-
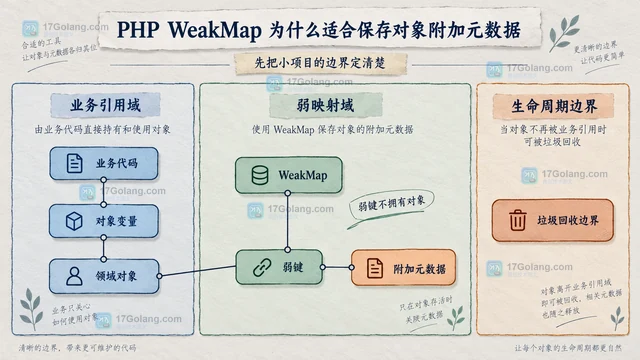
- 文章 · php教程 | 16小时前 | 内存管理 · php教程 · 弱引用 PHP 8 SplObjectStorage PHP WeakMap 对象元数据
- PHP WeakMap 为什么适合保存对象附加元数据
- 227浏览 收藏
-
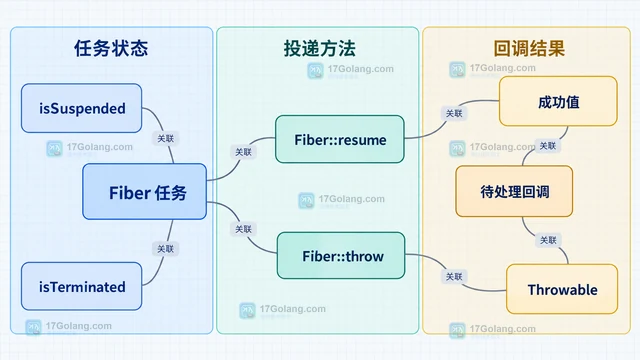
- 文章 · php教程 | 20小时前 | PHP · 异步编程 · php教程 · 异步回调 事件循环 PHP Fiber Fiber suspend Fiber resume
- PHP Fiber 如何让同步接口适配事件循环
- 272浏览 收藏
-
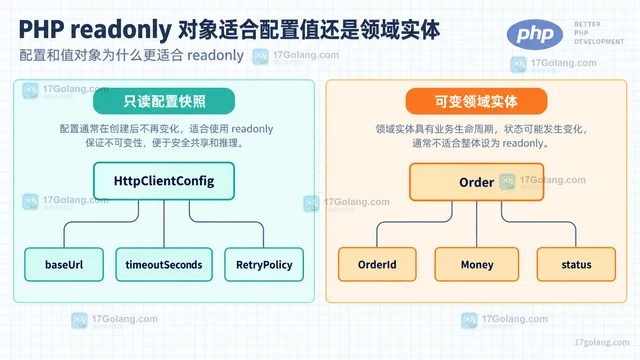
- 文章 · php教程 | 22小时前 |
- PHP readonly 对象适合配置值还是领域实体
- 178浏览 收藏
-
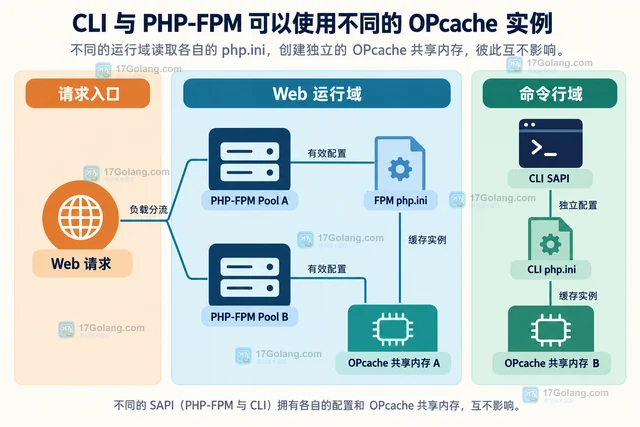
- 文章 · php教程 | 1天前 | PHP · php-fpm · PHP OPcache opcache_reset validate_timestamps revalidate_freq opcache_invalidate
- OPcache 更新代码后仍命中旧脚本,该检查哪些配置
- 382浏览 收藏
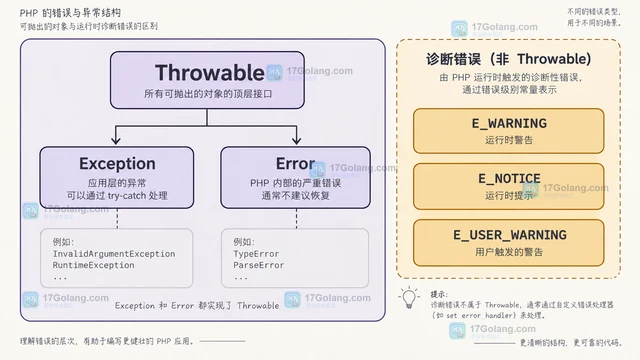
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 393次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 472次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 479次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 422次使用
-

- MMBench
- MMBench是由上海人工智能实验室等机构联合推出的多模态基准测试平台,提供细粒度能力评估、大规模数据集及VLMEvalKit工具。本文详细介绍其核心功能、安装使用方法及应用场景,助力开发者全面评估多模态模型性能。
- 249次使用
-
- PHP JSON_THROW_ON_ERROR 抛错后怎么保留原始字段位置
- 2026-09-09 501浏览
-
- PHP 8.5 array_last() 怎么处理空数组:从 null 结果到兼容旧版本的 Polyfill
- 2026-08-16 501浏览
-
- 宝塔配置Ruby环境:RVM+Nginx反代教程
- 2026-05-29 501浏览
-
- unset函数作用范围详解
- 2026-05-29 501浏览
-
- VS Code配置Xdebug教程:PHP调试技巧全解析
- 2026-05-13 501浏览


