
SpringBoot整合SpringSecurity认证教程
本文深入解析了Spring Security 6+与Spring Boot 2.7/3.x升级后安全配置的范式变革——彻底告别僵化的WebSecurityConfigurerAdapter继承模式,转向灵活、模块化、响应式友好的函数式SecurityFilterChain配置;同时手把手厘清内存认证中PasswordEncoder缺失导致的空指针与凭据错误、数据库认证时JdbcUserDetailsManager因表结构/SQL/编码不匹配引发的静默失败,以及登录跳转异常、403拒绝访问和CSRF拦截等高频陷阱,覆盖从依赖引入、密码编码策略、路径匹配顺序到前后端协同的关键细节,助你避开新版本迁移中的所有“看似正常却死活跑不通”的坑。

为什么 WebSecurityConfigurerAdapter 被弃用了?
Spring Boot 2.7+ 和 Spring Security 6.0+ 彻底移除了 WebSecurityConfigurerAdapter,不是“不推荐”,是直接删了。继续用会编译失败,报 ClassNotFoundException 或 BeanCreationException。原因很实在:基于继承的配置方式太僵硬,无法支持响应式安全、细粒度 Bean 注入和模块化策略。
替代方案是函数式配置——用 @Bean 定义 SecurityFilterChain,配合 AuthenticationManagerBuilder(已淘汰)或独立构建 AuthenticationManager。
- 别再搜 “继承 WebSecurityConfigurerAdapter 示例”,那代码在新项目里根本跑不起来
- 如果用的是 Spring Boot 3.x,连 Servlet API 都默认不包含,必须显式加
spring-boot-starter-web http.authorizeHttpRequests()是新 DSL 入口,旧的authorizeRequests()已不可用
内存认证怎么写才不踩空指针?
最简内存认证看似三行完事,但漏掉 UserDetailsService 或没配 PasswordEncoder,启动就抛 NullPointerException 或登录时提示 “Bad credentials” 却不告诉你哪错了。
关键点不在“怎么加用户”,而在“谁来校验密码”。Spring Security 6 默认要求非空 PasswordEncoder,哪怕你存的是明文,也得明确说 “我真要用 NoOpPasswordEncoder”。
- 用
PasswordEncoderFactories.createDelegatingPasswordEncoder()是最稳妥的,它能自动识别 {noop}、{bcrypt} 等前缀 - 内存用户必须通过
User.withDefaultPasswordEncoder()构建(仅限开发),否则密码不会被编码,校验必失败 - 别把
InMemoryUserDetailsManager声明成@Bean后又在SecurityFilterChain里重复调inMemoryAuthentication(),会冲突
@Bean
public UserDetailsService userDetailsService() {
    return new InMemoryUserDetailsManager(
        User.withUsername("admin")
            .password("{noop}123456") // 明文前缀必须写
            .authorities("READ", "WRITE")
            .build()
    );
}
数据库认证连不上 JdbcUserDetailsManager 怎么查?
JdbcUserDetailsManager 不是开箱即用的全自动组件。它只负责按固定 SQL 查库,字段名、表结构、密码编码方式全要对得上,错一个就静默失败——登录页没报错,但日志里全是 BadCredentialsException。
默认查的三张表:users(username, password, enabled)、authorities(username, authority)、group_authorities(可选)。如果你用的是 sys_user 这类自定义表名,必须重写 SQL。
- 检查
DataSource是否已注入成功,@Autowired DataSource ds打个断点确认不为 null - 手动执行默认 SQL:
SELECT password FROM users WHERE username = ?,看是否真能查到数据且 password 字段非空 - 如果密码是 bcrypt 编码,确保数据库里存的是完整哈希串(如
$2a$10$...),且PasswordEncoderBean 用的是BCryptPasswordEncoder - 别忘了给
JdbcUserDetailsManager设置setDataSource(ds),它不会自动装配
为什么登录后跳转失效或 403?
常见现象:输入正确账号密码,页面刷一下又回到登录页;或者能进首页,但点个 /api/user 就 403。问题通常不在认证逻辑,而在授权规则没覆盖请求路径,或 CSRF 配置和前端不匹配。
Spring Security 6 默认开启 CSRF(针对表单 POST),而多数前端发 JSON 请求时没带 X-CSRF-TOKEN,结果所有 POST/PUT/DELETE 都被拦。另外,静态资源(/css/**、/js/**)若没显式放行,也会被当成受保护路径拦截。
- API 项目建议关掉 CSRF:
http.csrf(csrf -> csrf.disable()),但前提是用了 token 认证(如 JWT) - 放行静态资源必须写在
authorizeHttpRequests()最前面,顺序错就无效:requestMatchers("/css/**", "/js/**").permitAll() - 登录成功后默认跳转到上次被拦截的 URL,如果没记录(比如直接访问 login 页面),就会跳
/——确保根路径有对应 controller 或配置defaultSuccessUrl("/home", true)
最常被忽略的一点:Spring Boot 的 spring.mvc.servlet.path 或自定义 DispatcherServlet 路径会影响 Security 的匹配前缀,比如设了 /api,那 requestMatchers("/user") 就永远不生效。
今天带大家了解了的相关知识,希望对你有所帮助;关于文章的技术知识我们会一点点深入介绍,欢迎大家关注golang学习网公众号,一起学习编程~
 Golang转义字符与原始字符串详解
- 上一篇
- Golang转义字符与原始字符串详解

- 下一篇
- Java数组静态动态初始化详解
-
- 文章 · java教程 | 2小时前 |
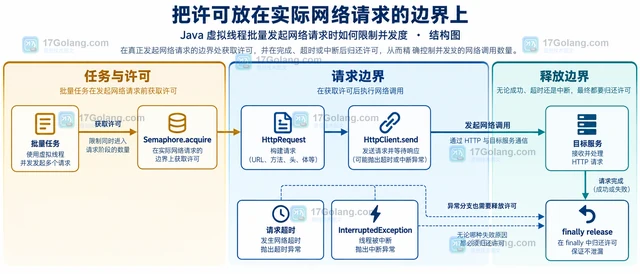
- Java 虚拟线程批量发起网络请求时如何限制并发度
- 265浏览 收藏
-
- 文章 · java教程 | 4小时前 | Java · 并发编程 · 虚拟线程 · java 结构化并发 StructuredTaskScope 子任务取消
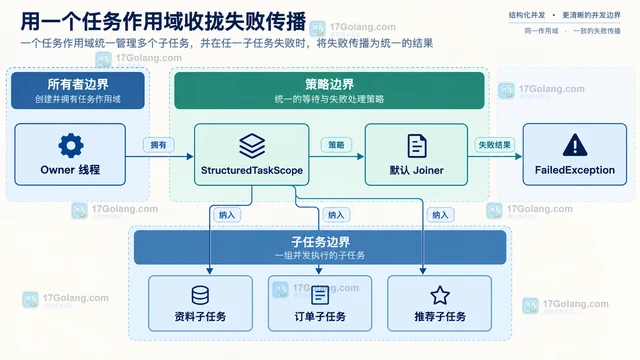
- Java 结构化并发怎样统一取消一组子任务
- 370浏览 收藏
-
- 文章 · java教程 | 6小时前 | 并发 · Java · java threadlocal ScopedValue 并发上下文
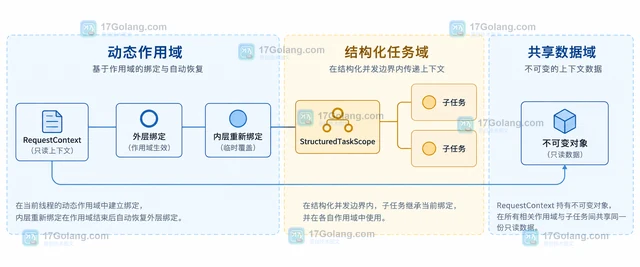
- Java ScopedValue 如何替代只读 ThreadLocal 上下文
- 457浏览 收藏
-
- 文章 · java教程 | 9小时前 |
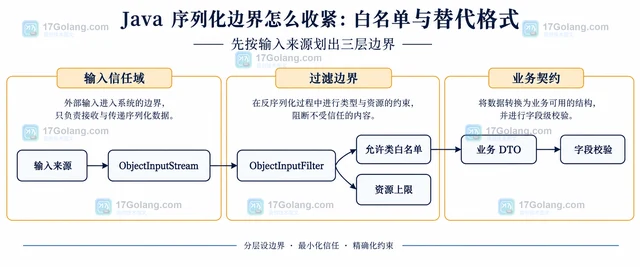
- Java 序列化边界怎么收紧:白名单与替代格式
- 278浏览 收藏
-
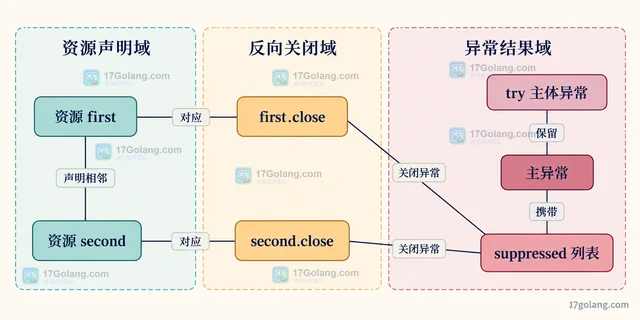
- 文章 · java教程 | 12小时前 | Java · 异常处理 · AutoCloseable Java try-with-resources suppressed exception 关闭顺序 getSuppressed
- try-with-resources 关闭顺序会如何影响主异常
- 197浏览 收藏
-
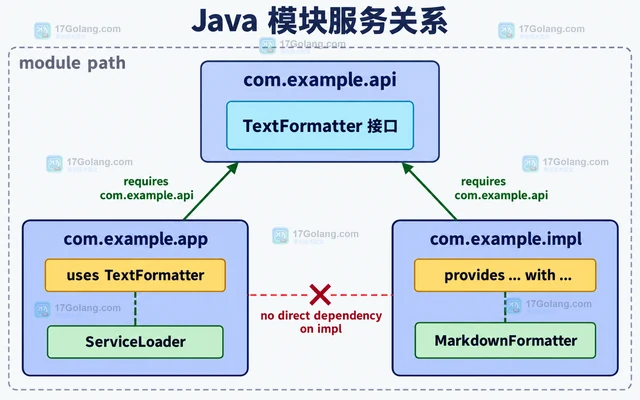
- 文章 · java教程 | 14小时前 | Java教程 · ServiceLoader module-info Java模块 uses provides
- 模块化项目为什么读不到服务实现:uses 与 provides 排查
- 462浏览 收藏
-
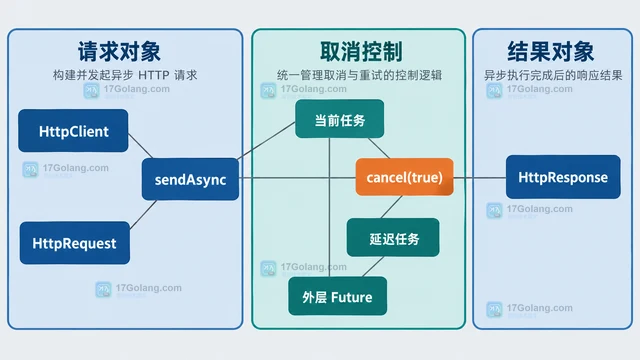
- 文章 · java教程 | 16小时前 | Java · 取消 · CompletableFuture · 重试 ·
- Java HTTP Client 实现带取消与重试的异步请求
- 212浏览 收藏
-
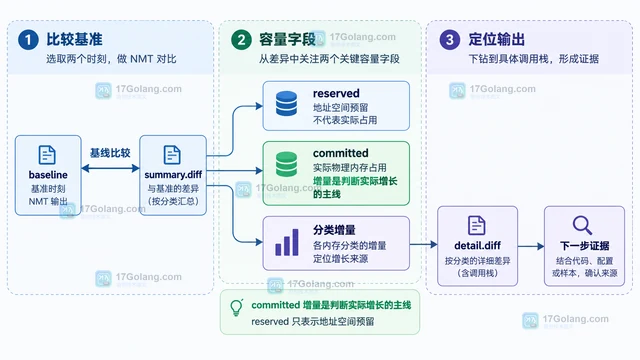
- 文章 · java教程 | 1天前 | Java · JVM · JVM Native Memory Tracking NMT jcmd 原生内存 JVM内存排查
- JVM 原生内存上涨但堆稳定,怎样用 NMT 分类定位
- 414浏览 收藏
-
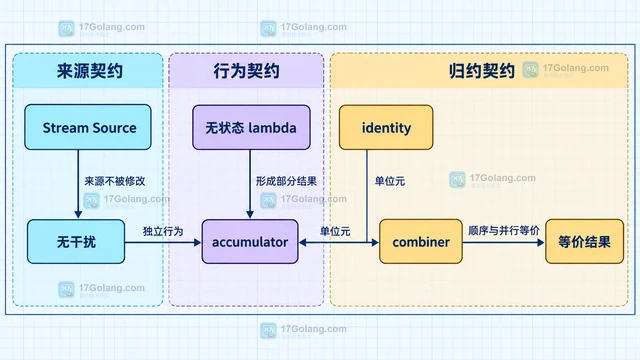
- 文章 · java教程 | 1天前 | Java · 性能优化 · Stream · Java教程 · Java Stream Spliterator 并行流 parallelStream Stream副作用
- Stream 并行化前先判断什么:数据规模、拆分与副作用
- 405浏览 收藏
-
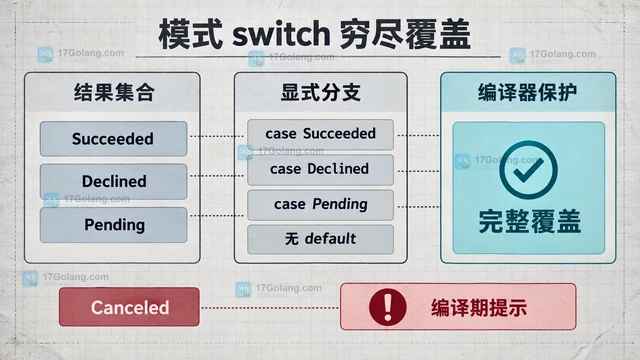
- 文章 · java教程 | 1天前 | Java教程 · sealed interface Java密封类 模式匹配switch 支付结果 穷尽检查
- 密封类建模支付结果:穷尽分支与扩展边界
- 270浏览 收藏
-
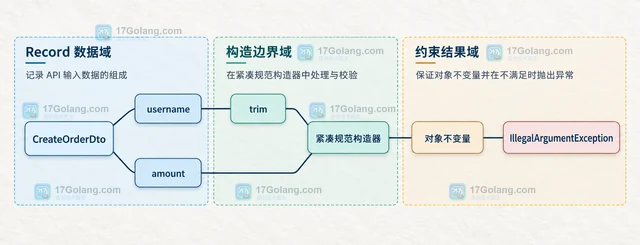
- 文章 · java教程 | 1天前 | 数据校验 · api设计 · Java教程 · 参数校验 Java record API DTO Jakarta Validation 紧凑规范构造器 跨字段校验
- Java Record 作为 API DTO 时,校验逻辑放在哪里
- 370浏览 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 385次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 462次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 473次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 410次使用
-

- MMBench
- MMBench是由上海人工智能实验室等机构联合推出的多模态基准测试平台,提供细粒度能力评估、大规模数据集及VLMEvalKit工具。本文详细介绍其核心功能、安装使用方法及应用场景,助力开发者全面评估多模态模型性能。
- 237次使用
-
- Java try-with-resources 多个资源关闭顺序是什么
- 2026-09-10 501浏览
-
- 矩阵主副对角线快速定位技巧
- 2026-05-31 501浏览
-
- Java多态优化流程代码与行为分发改进
- 2026-05-26 501浏览
-
- JVM 类元数据双亲委派链表深度解析
- 2026-05-21 501浏览
-
- 反射异常处理:InvocationTargetException解析与应用
- 2026-05-16 501浏览


