
LaravelJWT自定义声明配置教程
本文深入剖析了 Laravel 中使用 tymon/jwt-auth 为游客用户生成带自定义声明(如 role、session_id)的 JWT Token 后仍频繁返回 401 错误的核心症结——并非 Token 签发失败,而是认证中间件所绑定的 guard 配置与 Token 解析逻辑脱节:默认 jwt guard 强依赖数据库用户模型查找,而游客 Token 本就不对应真实用户,导致验证时因无法加载用户而直接拒绝。文章直击本质,提供清晰可行的两步解决方案:一是配置专用 guard(如 guest_api),二是实现轻量级 GuestUserProvider,让认证流程真正支持无状态、无模型的游客身份验证,助你彻底打通匿名场景下的 JWT 认证闭环。
本文详解 Laravel 使用 tymon/jwt-auth 时,为游客用户生成含自定义声明(custom claims)的 JWT Token 后仍返回 401 错误的根本原因与完整解决方案,重点在于中间件守卫(guard)配置与 Token 解析逻辑的协同适配。
本文详解 Laravel 使用 tymon/jwt-auth 时,为游客用户生成含自定义声明(custom claims)的 JWT Token 后仍返回 401 错误的根本原因与完整解决方案,重点在于中间件守卫(guard)配置与 Token 解析逻辑的协同适配。
在 Laravel 中集成 JWT 认证(如 tymon/jwt-auth)时,常规流程是调用 JWTAuth::fromUser($user) 基于数据库用户模型签发 Token。但当需为无凭证的游客(guest)用户生成 Token(例如临时会话、匿名评论、未登录试用功能),开发者常采用手动构建 Payload 并签发的方式,例如:
use Tymon\JWTAuth\Facades\JWTAuth;
use Tymon\JWTAuth\PayloadFactory;

$payload = JWTAuth::getPayloadFactory()
    ->sub('guest')           // subject: 区分游客身份
    ->aud('api')             // audience
    ->iss(config('app.url'))
    ->iat(now()->timestamp)
    ->nbf(now()->timestamp)
    ->exp(now()->addDays(1)->timestamp)
    ->claim('role', 'guest') // 自定义声明
    ->claim('session_id', Str::uuid()->toString())
    ->make();

$token = JWTAuth::encode($payload)->get();
该 Token 虽可成功生成并携带预期声明,但在后续 API 请求中却频繁返回 401 Unauthorized —— 根本原因并非 Token 无效,而是 Laravel 的认证中间件未能正确识别或解析该 Token 所属的守卫(guard)策略。
? 关键:校验路由中间件绑定的 guard 配置
JWT 认证中间件(如 auth:api)默认依赖 config/auth.php 中 guards.api 的驱动与提供者配置。若你为游客 Token 设计了独立的认证逻辑(例如不查数据库用户),但中间件仍使用标准 jwt provider(依赖 EloquentUserProvider 查找 id 字段),则解析 Token 后尝试通过 sub 或 id 加载用户时必然失败,最终抛出 401。
✅ 正确做法是:确保中间件指定的 guard 与 Token 签发逻辑语义一致,并在 provider 层支持无用户模型的验证路径。
✅ 推荐解决方案(两步走)
定义专用 guard(推荐)
在 config/auth.php 中新增一个专用于游客 Token 的 guard:'guards' => [ // ... 其他 guards 'guest_api' => [ 'driver' => 'jwt', 'provider' => 'guests', // 指向自定义 provider ], ],实现轻量级 GuestUserProvider
创建 app/Providers/GuestUserProvider.php:jwt = $jwt; } public function retrieveById($identifier) { /* 不适用,留空或 throw */ } public function retrieveByToken($identifier, $token) { /* 不适用 */ } public function retrieveByCredentials(array $credentials) { /* 不适用 */ } public function validateCredentials(UserContract $user, array $credentials) { return false; } // 核心:Token 解析成功即视为“游客用户”有效 public function retrieveByIdentifier($identifier) { try { $payload = $this->jwt->setToken($identifier)->getPayload(); if ($payload->get('role') === 'guest') { return new \App\Models\GuestUser($payload->all()); // 简单 DTO } } catch (JWTException $e) { // log error } return null; } }再在 config/auth.php 中注册该 provider:
'providers' => [
    'guests' => [
        'driver' => 'custom',
        'provider' => \App\Providers\GuestUserProvider::class,
    ],
],
路由层精准绑定 guard
在 routes/api.php 中,为游客接口显式指定 guard:Route::middleware('auth:guest_api')->group(function () { Route::get('/guest/profile', [GuestController::class, 'profile']); });
⚠️ 重要注意事项:
- 不要混用 auth:api(面向登录用户)和游客 Token:同一 guard 无法安全兼容两种完全不同的用户来源;
- tymon/jwt-auth v1.x 已停止维护,生产环境建议迁移到 laravel/jetstream + laravel/sanctum,或使用更现代的 spatie/laravel-jwt;
- 自定义声明务必避免敏感信息(如 IP、设备指纹),且需配合合理的过期策略(exp)与刷新机制;
- 始终通过 php artisan jwt:secret 设置强密钥,并禁止将 JWT_SECRET 泄露至前端。
通过以上配置,游客 Token 将被 guest_api guard 正确捕获、解析并实例化为可信的 GuestUser 对象,彻底解决 401 问题,同时保持与原用户认证体系完全隔离、互不干扰。
理论要掌握,实操不能落!以上关于《LaravelJWT自定义声明配置教程》的详细介绍,大家都掌握了吧!如果想要继续提升自己的能力,那么就来关注golang学习网公众号吧!
 AI封套扭曲技巧与预设使用教程
- 上一篇
- AI封套扭曲技巧与预设使用教程
- 下一篇
- Win11字体发虚怎么调?DPI优化方法
-
- 文章 · php教程 | 2天前 | PHP · 并发控制 · session · php session 并发请求 session_write_close
- PHP session并发请求覆盖数据的锁定处理方案
- 458浏览 收藏
-
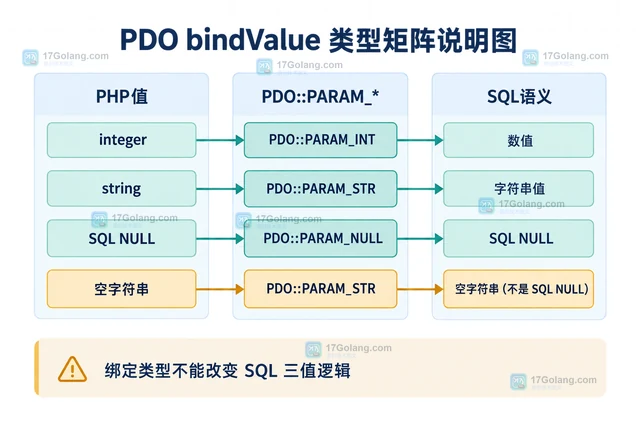
- 文章 · php教程 | 2天前 |
- PHP PDO预处理语句绑定类型避免隐式转换的方法
- 407浏览 收藏
-
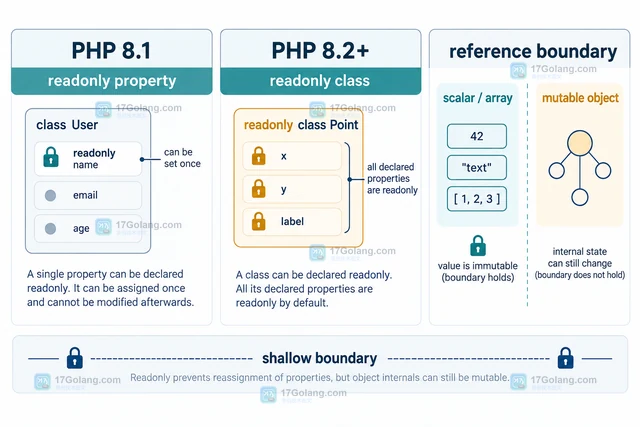
- 文章 · php教程 | 2天前 |
- PHP readonly对象承载不可变配置的设计要点
- 138浏览 收藏
-
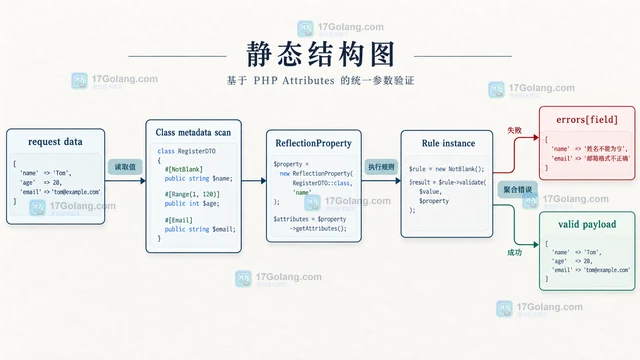
- 文章 · php教程 | 2天前 | 参数校验 · php教程 · PHP反射 ReflectionProperty PHP attributes PHP参数校验 PHP元数据
- PHP Attributes读取类元数据并做参数校验的方案
- 141浏览 收藏
-
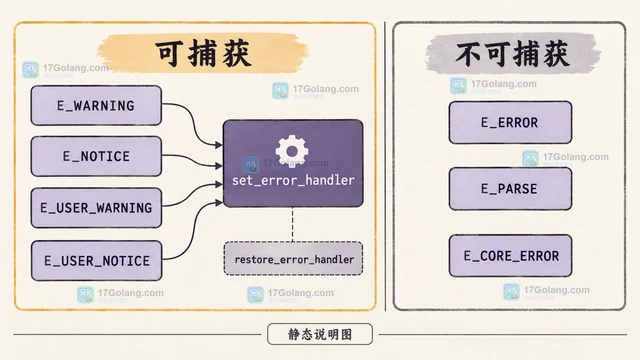
- 文章 · php教程 | 3天前 |
- PHP error把可捕获错误统一转成异常的实现方法
- 372浏览 收藏
-
- 文章 · php教程 | 3天前 | CLI · PHP · fgets PHP CLI php://stdin
- PHP CLI按行读取标准输入并处理空行的实现方法
- 193浏览 收藏
-
- 文章 · php教程 | 3天前 |
- PHP curl处理 curl_multi_select 返回零的忙等的实现方法
- 191浏览 收藏
-
- 文章 · php教程 | 3天前 | PHP · 时区 · 时区转换 DateTimeZone DateTimeImmutable setTimezone PHP DateTime
- PHP DateTime转换时区而不改变瞬时时刻的实现方法
- 261浏览 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 185次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 241次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 197次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 178次使用
-

- CMMLU
- 深入了解CMMLU中文评估基准,涵盖67个学科主题,提供数据集下载、Zero-shot/Five-shot评估方法及排行榜,助力优化中文语言模型性能。
- 170次使用
-
- PHP JSON_THROW_ON_ERROR 抛错后怎么保留原始字段位置
- 2026-09-09 501浏览
-
- PHP 8.5 array_last() 怎么处理空数组:从 null 结果到兼容旧版本的 Polyfill
- 2026-08-16 501浏览
-
- 宝塔配置Ruby环境:RVM+Nginx反代教程
- 2026-05-29 501浏览
-
- unset函数作用范围详解
- 2026-05-29 501浏览
-
- VS Code配置Xdebug教程:PHP调试技巧全解析
- 2026-05-13 501浏览


