
PHP后门怎么删?手动查杀教程
2026-02-25 08:33:50
0浏览
收藏
本文详解PHP后门手动查杀的实战方法,强调无法依赖一键工具、必须人工逐层深挖:通过stat命令识别被篡改时间戳的可疑PHP文件,精准搜索base64_decode/gzinflate等混淆组合与assert/call_user_func等高危动态执行函数,排查.htaccess和Nginx配置劫持,以及数据库中隐藏的恶意option值或含PHP标签的内容,覆盖从文件系统、Web服务器到数据库的全链路清剿要点,为运维和安全人员提供可立即上手、真正有效的深度清除指南。
PHP后门不能靠“一键扫描工具”彻底清除,尤其是混淆过、嵌套在正常业务逻辑里的后门——必须人工逐层验证可疑点。
怎么看文件修改时间异常
攻击者常改文件时间戳掩盖痕迹,但 Linux 下 stat 能暴露真实修改时间(不受 touch 伪造干扰):
- 用
find /var/www -type f -name "*.php" -mtime -7找近 7 天新增或改动的 PHP 文件 - 对每个结果执行
stat -c "%y %n" filename.php,重点看Modify和Change时间是否不一致(Change更晚说明属性被人为调整过) - 忽略 CMS 自动更新产生的批量修改(如 WordPress 插件升级),聚焦孤立文件、无版本记录的文件、上传目录(
uploads/、cache/)下的 PHP 文件
怎么识别 base64+gzinflate 或动态函数调用类后门
这类后门不直接含 eval 或 system 字样,但运行时会解密执行任意代码:
- 搜索
base64_decode、gzinflate、str_rot13、urldecode组合出现的 PHP 文件:grep -r "base64_decode.*gzinflate\|gzinflate.*base64_decode" /var/www --include="*.php" - 检查
call_user_func、call_user_func_array、create_function(PHP 7.2+ 已废弃)、assert(尤其参数是变量)的调用上下文——正常业务极少用这些函数动态执行字符串 - 发现类似
assert($_POST['x'])或eval(base64_decode($_GET['a']))的代码,直接删文件;若在核心文件里(如wp-includes/functions.php),先备份再删对应行,再校验官方 SHA256 值
怎么查隐蔽的 .htaccess 或 Nginx 配置劫持
后门不一定在 PHP 文件里,可能通过 Web 服务器配置把请求重写到恶意脚本:
- 检查网站根目录及子目录下的
.htaccess文件,搜RewriteRule+php或proxy:关键词,特别警惕匹配wp-admin或login但指向非标准路径的规则 - Nginx 用户检查
server块中是否有location ~ \.php$ { fastcgi_pass ... }被篡改,或存在location / { proxy_pass http://127.0.0.1:xxx; }类似反向代理配置 - 对比当前配置与 Git 历史或备份中的原始版本,差异处优先审查
怎么确认数据库里没藏后门触发点
WordPress 等 CMS 常被注入恶意 option 或 post_content,通过钩子加载后门:
- 查 WordPress:执行 SQL
SELECT * FROM wp_options WHERE option_name LIKE '%theme%' OR option_value LIKE '%base64%' OR option_value LIKE '%eval%';重点看theme_mods_*、active_plugins、auto_update_core等字段值是否被篡改 - 查所有含 PHP 标签的 post 内容:
SELECT ID, post_content FROM wp_posts WHERE post_content LIKE '% - 数据库里清理后,立刻重置管理员密码、禁用未知插件、清空
wp_options中的recently_edited等缓存字段
真正难清除的不是明文后门,而是那些和业务逻辑混在一起的条件型后门——比如只在特定 User-Agent 或 Referer 下才解密执行,或者依赖某个未公开的 cookie key。这种必须结合 Web 日志回溯请求特征,再反向定位代码,不能只靠静态扫描。
以上就是《PHP后门怎么删?手动查杀教程》的详细内容,更多关于的资料请关注golang学习网公众号!
 Java Callable实现线程返回值方法
- 上一篇
- Java Callable实现线程返回值方法
- 下一篇
- 数据中台怎么建?建设路径全解析
查看更多
最新文章
-
- 文章 · php教程 | 5小时前 |
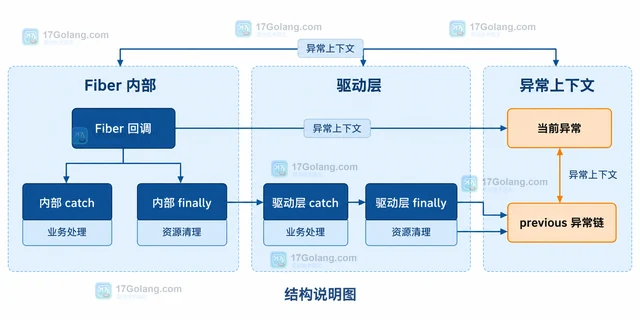
- PHP Fiber 中异常抛出与 finally 清理顺序
- 441浏览 收藏
-
- 文章 · php教程 | 5小时前 | 性能 · PHP · php 大文件传输 stream_set_chunk_size
- PHP stream_set_chunk_size 对大文件传输的缓冲影响
- 288浏览 收藏
-
- 文章 · php教程 | 5小时前 | php教程 · php DateInterval 月末日期 DatePeriod 按月迭代
- PHP DatePeriod 按月迭代时怎样避免月末日期漂移
- 109浏览 收藏
-
- 文章 · php教程 | 6小时前 |
- PHP preg_last_error_msg 定位 PCRE2 匹配失败
- 492浏览 收藏
-
- 文章 · php教程 | 6小时前 |
- PHP json_validate 预检大 JSON 字符串的内存边界
- 299浏览 收藏
-
- 文章 · php教程 | 6小时前 | 反射 · PHP ·
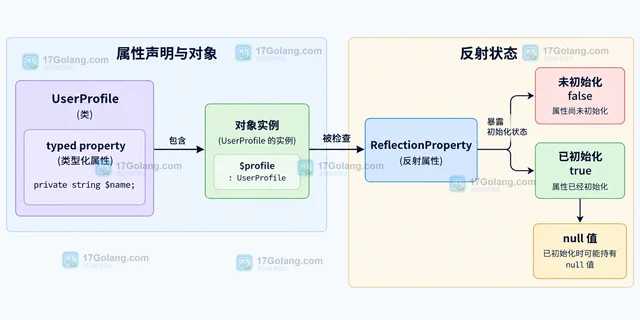
- PHP ReflectionProperty::isInitialized 怎么避免读取未初始化属性
- 372浏览 收藏
-
- 文章 · php教程 | 7小时前 | 异常处理 · PHP ·
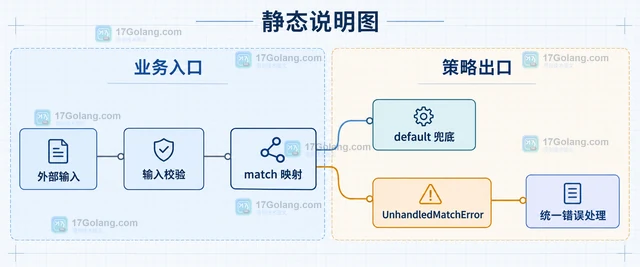
- PHP match 表达式未命中时的异常处理
- 113浏览 收藏
-
- 文章 · php教程 | 7小时前 | 数据类型 · 数据库 · php pdo 数据库映射 枚举 backed enum
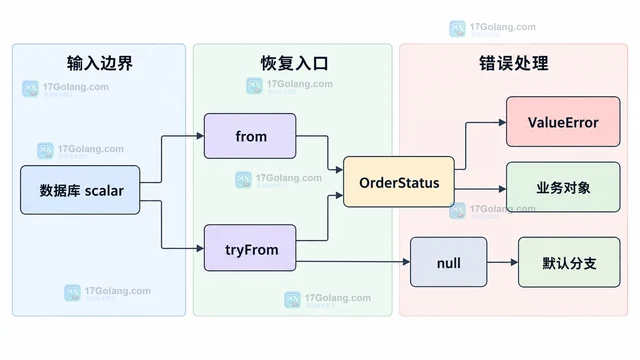
- PHP 枚举 backed value 与数据库字段映射方案
- 452浏览 收藏
-
- 文章 · php教程 | 7小时前 |
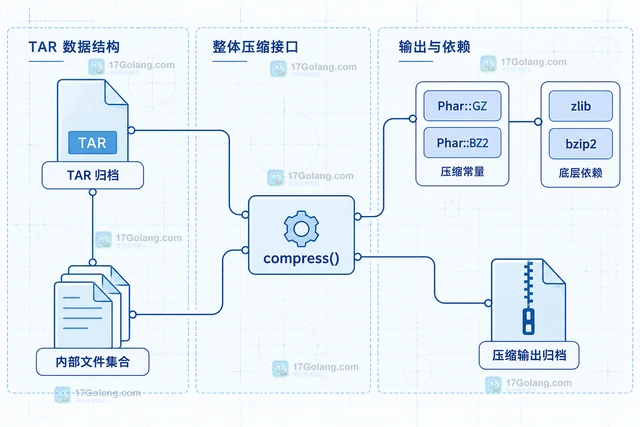
- PHP PharData::compressFiles 怎样批量压缩归档文件
- 365浏览 收藏
-
- 文章 · php教程 | 7小时前 | 反射 · 枚举 · php教程 · php backed enum ReflectionEnum::getBackingType 枚举反射 ReflectionNamedType
- PHP ReflectionEnum::getBackingType 怎样区分 backed enum
- 166浏览 收藏
-
- 文章 · php教程 | 7小时前 |
- PHP fputcsv 怎样让带换行的字段保持一列
- 410浏览 收藏
查看更多
课程推荐
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
查看更多
AI推荐
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 821次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 816次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 905次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 876次使用
-

- MMBench
- MMBench是由上海人工智能实验室等机构联合推出的多模态基准测试平台,提供细粒度能力评估、大规模数据集及VLMEvalKit工具。本文详细介绍其核心功能、安装使用方法及应用场景,助力开发者全面评估多模态模型性能。
- 698次使用
查看更多
相关文章
-
- PHP fgetcsv escape 参数显式设置与 RFC 4180 兼容处理
- 2026-10-26 501浏览
-
- PHP JSON_THROW_ON_ERROR 抛错后怎么保留原始字段位置
- 2026-09-09 501浏览
-
- PHP 8.5 array_last() 怎么处理空数组:从 null 结果到兼容旧版本的 Polyfill
- 2026-08-16 501浏览
-
- 宝塔配置Ruby环境:RVM+Nginx反代教程
- 2026-05-29 501浏览
-
- unset函数作用范围详解
- 2026-05-29 501浏览


