
Java登录注册功能实现教程
本文深入剖析了Java中用户登录注册功能的正确实现逻辑,强调其核心并非简单堆砌代码,而是严格划分前端传参、后端校验(含密码加密比对、账号状态检查、防暴力破解)、数据库约束(如UNIQUE索引、安全字段设计)及Spring Security安全兜底四大职责边界;指出跳过框架手写明文比对的危害,并详解常见联调陷阱与生产级细节——真正决定系统安全与稳定性的,恰恰是这些易被忽视的职责分工与工程规范。

Java中完成用户登录注册功能,核心不是堆砌代码,而是理清职责边界:前端传什么、后端校验什么、数据库存什么、安全怎么兜底。脱离这些谈“功能实现”,写出来的往往是可被绕过的假登录。
登录接口必须校验哪些字段和逻辑
一个有效的 login 接口不能只比对 username 和 password 明文。常见疏漏包括:
username未做长度和字符限制(如允许 SQL 注入字符或超长输入)- 密码未用
BCryptPasswordEncoder或Argon2加密比对,而是直接equals()明文或弱哈希 - 未检查账号是否被禁用(
is_enabled = 0)、是否过期(account_non_expired = false) - 未记录失败次数并触发锁定(防暴力破解),也未在响应中统一返回「用户名或密码错误」而非区分提示
Spring Security 默认的 DaoAuthenticationProvider 会调用 UserDetailsService.loadUserByUsername(),你只需确保该方法返回的 UserDetails 对象里 getPassword() 是加密后的密文,且 isEnabled() 等状态准确即可。
注册时数据库字段设计与唯一性约束
注册本质是数据写入,出问题多在数据库层没设防:
username和email字段必须加UNIQUE约束,且应用层要捕获SQLIntegrityConstraintViolationException并转为友好提示- 不要用
int类型主键暴露注册顺序(如用户 ID=10001 可推断平台规模),改用BIGINT随机 ID 或 UUID password字段长度至少留 100 字符(BCrypt 输出约 60 字符,未来可能换算法)- 建议增加
created_at、last_login_at、status(如 0-待激活 1-正常 2-禁用)等基础字段,避免后期加字段导致迁移复杂
示例建表语句关键片段:
CREATE TABLE `user` (
  `id` BIGINT PRIMARY KEY,
  `username` VARCHAR(32) NOT NULL UNIQUE,
  `email` VARCHAR(255) NOT NULL UNIQUE,
  `password` VARCHAR(100) NOT NULL,
  `status` TINYINT DEFAULT 1,
  `created_at` DATETIME DEFAULT CURRENT_TIMESTAMP
);
为什么不能跳过 Spring Security 直接手写登录逻辑
新手常想“自己用 if (inputPass.equals(dbPass)) 就行”,但这样绕过了整个安全基础设施:
- 没有自动 CSRF 防护(表单提交会被拦截)
- 无法集成 Session 管理或 JWT 令牌签发流程
- 缺少并发登录控制(如踢掉前一次登录)
- 认证成功后无法自动注入
SecurityContext,后续@PreAuthorize注解全失效
正确做法是自定义 UserDetailsService 实现类,把查库逻辑塞进去,其余交给 Spring Security 调度。它负责调用你的服务、比对密码、生成上下文——你只管“数据从哪来”,不管“流程怎么走”。
前后端联调时最常卡在哪几个点
功能看似写完,但前后端一连就 401/403/500,大概率是以下细节没对齐:
- 前端发送的
Content-Type是application/json,但后端 Controller 方法没加@RequestBody,导致参数为空 - 登录成功后前端没保存后端返回的
JSESSIONIDCookie(或没配withCredentials: true),后续请求带不上会话 - 跨域配置漏了
allowedHeaders(如允许Authorization)或exposedHeaders(如暴露Set-Cookie) - JWT 场景下,前端把 token 存 localStorage 后,每次请求忘了在 Header 加
Authorization: Bearer xxx
建议用 Postman 先绕过前端,纯 HTTP 请求验证接口行为;确认无误后再对接前端,否则问题源太分散。
真正卡住项目的,从来不是“怎么写登录”,而是“谁来校验邮箱格式、谁来发激活邮件、谁来处理重置密码的时效性和令牌失效、谁保证密码重置链接不被日志打印”。这些边界一旦模糊,功能上线当天就会变成线上事故清单。
本篇关于《Java登录注册功能实现教程》的介绍就到此结束啦,但是学无止境,想要了解学习更多关于文章的相关知识,请关注golang学习网公众号!
 电脑远程开机教程:向日葵+设备唤醒指南
- 上一篇
- 电脑远程开机教程:向日葵+设备唤醒指南

- 下一篇
- Java异常屏障是什么?中间件如何使用
-
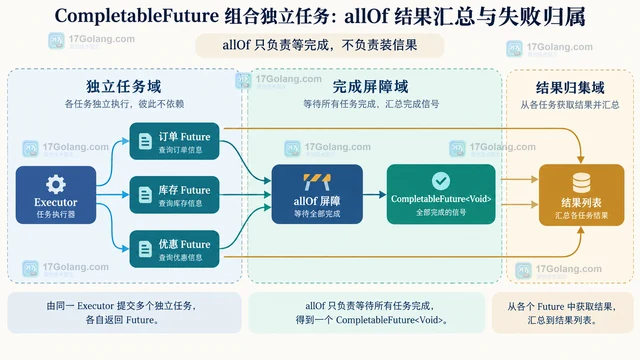
- 文章 · java教程 | 58分钟前 | 线程池 · 异常处理 · 并发编程 · Java教程 · CompletableFuture · 异步任务 completablefuture allOf Handle 结果汇总 CompletionException
- CompletableFuture 组合独立任务:allOf 结果汇总与失败归属
- 482浏览 收藏
-
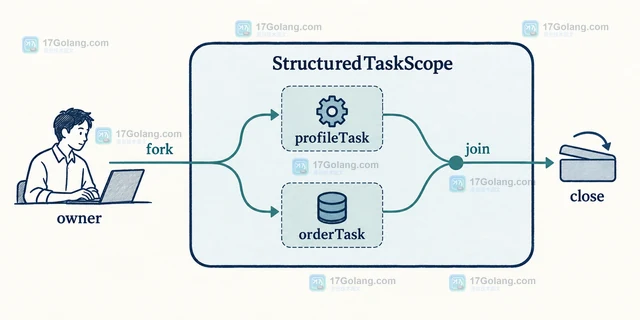
- 文章 · java教程 | 3小时前 |
- StructuredTaskScope 如何表达并发任务的共同生命周期
- 425浏览 收藏
-
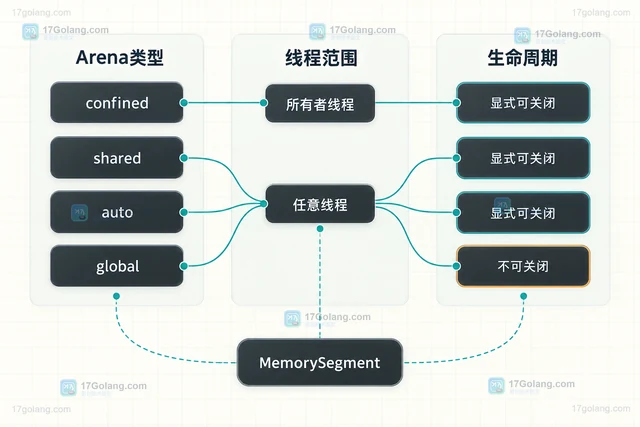
- 文章 · java教程 | 8小时前 | 并发编程 · Java教程 · java arena MemorySegment WrongThreadException FFM API
- Java MemorySegment 怎么限制跨线程访问范围
- 132浏览 收藏
-
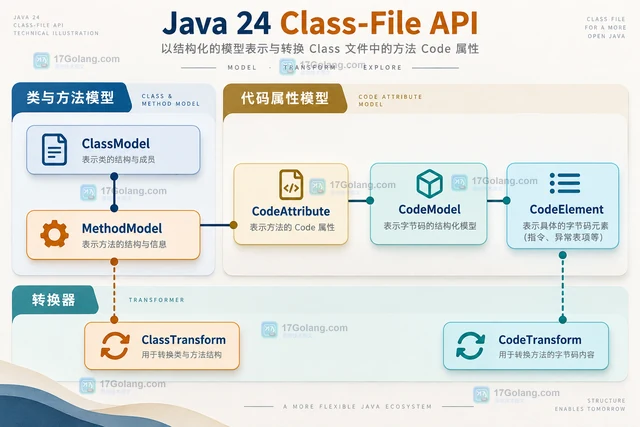
- 文章 · java教程 | 11小时前 | Java · Java 24 Java Class-File API CodeTransform ClassTransform CodeAttribute
- Java Class-File API 怎么转换方法代码属性
- 199浏览 收藏
-
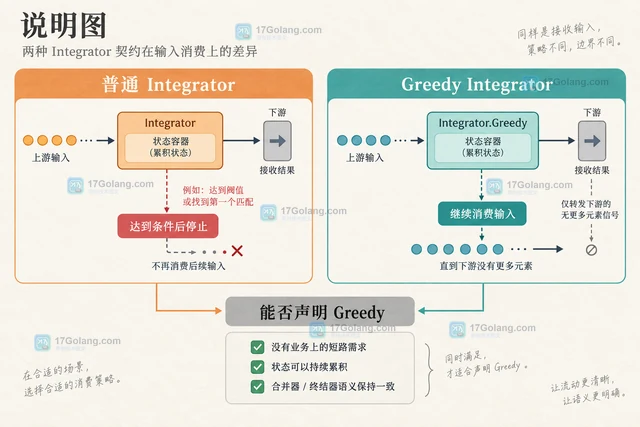
- 文章 · java教程 | 13小时前 | Java · Stream · java Stream Gatherer Integrator.Greedy
- Java Gatherer Integrator.Greedy 什么时候可以声明贪婪处理
- 112浏览 收藏
-
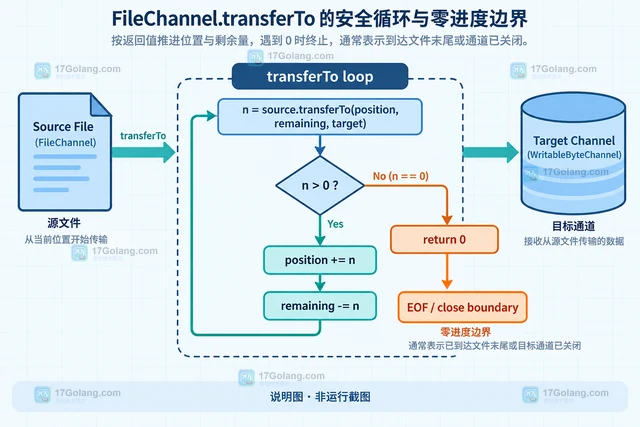
- 文章 · java教程 | 15小时前 |
- Java FileChannel transferTo 为什么可能只传输部分字节
- 229浏览 收藏
-
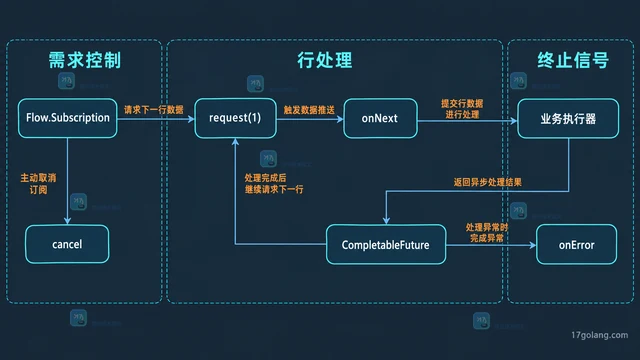
- 文章 · java教程 | 17小时前 | Java · 异步编程 · Java HttpClient BodyHandlers.fromLineSubscriber Flow.Subscriber 异步响应 按行消费
- Java HttpClient 怎么把响应体按行异步消费
- 433浏览 收藏
-
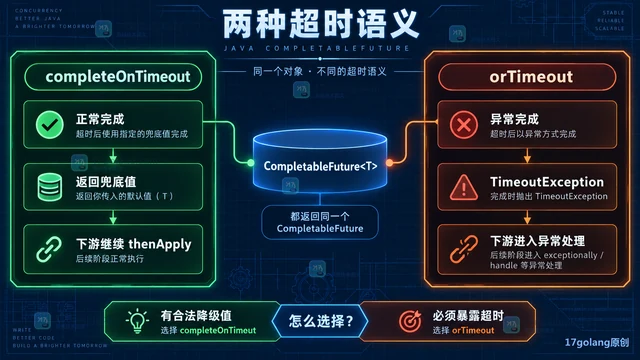
- 文章 · java教程 | 19小时前 | 并发 · 超时控制 · 异步编程 · Java教程 · CompletableFuture · java completablefuture TimeoutException orTimeout completeOnTimeout
- Java completeOnTimeout 和 orTimeout 怎么选择
- 152浏览 收藏
-
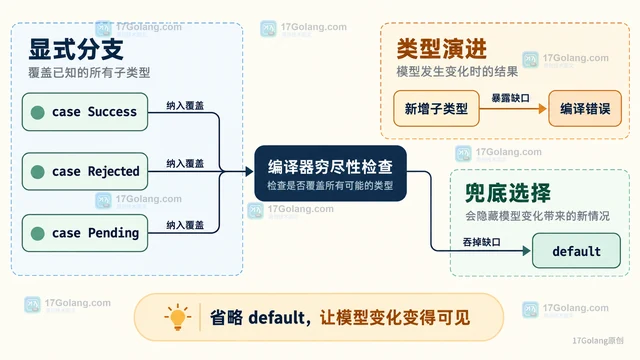
- 文章 · java教程 | 1天前 | Java · Switch · Java 21 switch模式匹配 sealed 穷尽性
- Java switch 模式匹配怎么处理密封类型的穷尽性
- 413浏览 收藏
-
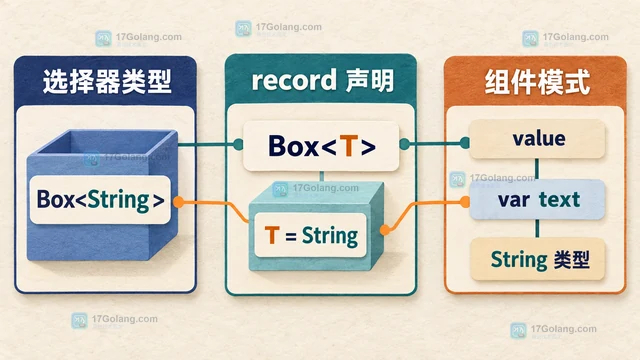
- 文章 · java教程 | 1天前 | Java · 泛型 · 模式匹配 Java 21 Java record pattern 泛型记录模式 组件类型推断
- Java 泛型 record pattern 怎么推断组件类型
- 357浏览 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 361次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 417次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 430次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 384次使用
-

- MMBench
- MMBench是由上海人工智能实验室等机构联合推出的多模态基准测试平台,提供细粒度能力评估、大规模数据集及VLMEvalKit工具。本文详细介绍其核心功能、安装使用方法及应用场景,助力开发者全面评估多模态模型性能。
- 209次使用
-
- Java try-with-resources 多个资源关闭顺序是什么
- 2026-09-10 501浏览
-
- 矩阵主副对角线快速定位技巧
- 2026-05-31 501浏览
-
- Java多态优化流程代码与行为分发改进
- 2026-05-26 501浏览
-
- JVM 类元数据双亲委派链表深度解析
- 2026-05-21 501浏览
-
- 反射异常处理:InvocationTargetException解析与应用
- 2026-05-16 501浏览


