
PHP实现PCI加密卡字段方法解析
从现在开始,我们要努力学习啦!今天我给大家带来《PHP按PCI标准加密卡信息字段方法汇总》,感兴趣的朋友请继续看下去吧!下文中的内容我们主要会涉及到等等知识点,如果在阅读本文过程中有遇到不清楚的地方,欢迎留言呀!我们一起讨论,一起学习!
PCI DSS严禁PHP直接处理原始卡号和CVV,必须由前端或专用SDK完成加密/令牌化,PHP仅透传合规token;本地加密仅限非敏感字段且须用AES-256-GCM、密钥不硬编码、IV随机生成。
PCI DSS 不允许 PHP 直接处理原始卡号和 CVV
直接在 PHP 应用里接收、解密、拼接或日志记录 card_number、cvv、expiry_month、expiry_year 属于严重违规。PCI DSS 要求:这些字段必须在进入你的服务器前就被加密(或更优——根本不在你系统中落地)。PHP 层唯一该做的,是透传加密后的令牌(token)或密文,交给合规的支付网关(如 Stripe、Adyen、支付宝 PCIDSS 认证通道)处理。
PHP 里能合法操作的「加密」仅限于 tokenization 或 AES 加密脱敏字段
如果你必须在 PHP 端做本地加解密(例如对持卡人姓名、邮箱、地址等非敏感但需防篡改的字段),只能使用强算法 + 严格密钥管理:
openssl_encrypt()和openssl_decrypt()是首选,必须用AES-256-GCM模式(带认证),不能用 ECB、CBC 无认证模式- 密钥绝不能硬编码在代码里,应从环境变量(
$_ENV['ENCRYPTION_KEY'])或密钥管理服务(如 HashiCorp Vault)加载 - IV 必须每次随机生成,与密文一起存储(如 JSON:
{"ciphertext":"...","iv":"...","tag":"..."}),不可复用 - 对
card_holder_name这类字段可加密,但card_number即使 AES 加密后也仍属“存储了敏感认证数据”,仍违反 PCI DSS §4.1
常见错误:把 base64_encode() 或简单 XOR 当加密
这些不是加密,只是编码或混淆,完全不满足 PCI DSS 的“强加密”定义(§4.1)。审计时会被直接判为失败:
base64_encode($card_number)→ 可秒级逆向,等同明文md5($card_number)或sha256($card_number)→ 不可逆,但无法还原,无法用于后续支付,且哈希碰撞风险+彩虹表可破解短卡号- 自己写的
xor_with_secret()→ 无语义安全、无扩散性、密钥易被侧信道提取
所有这类操作在 PCI QSA 审计中都会被标记为“未实施强加密”,整改成本远高于初期接入合规 tokenization。
真正合规的路径:让前端或专用 SDK 完成加密/令牌化
PHP 后端只接收并转发 token,不碰原始卡信息:
- 前端用 Stripe Elements / Adyen Web Components / 支付宝 JS SDK 输入框,卡号输入即被加密并换为
tok_***或pi_***类 token,PHP 只收这个字符串 - 若需自建收银台,必须用 PCI-validated 的 iFrame(如 Stripe Checkout、Adyen Hosted Payment Pages),确保卡数据永不经过你的域名和服务器内存
- PHP 接口收到 token 后,调用支付网关 API(如
stripe.charges.create())时直接传 token,不拼接、不解密、不记录原始字段
最常被忽略的一点:哪怕你用了 AES-256-GCM 加密了 card_number,只要它曾以明文形式出现在 PHP 的 $_POST、error_log()、APM trace、或数据库字段中,就已触发 PCI DSS §4.1 违规——加密不是免责符,而是禁止接触的刚性边界。
终于介绍完啦!小伙伴们,这篇关于《PHP实现PCI加密卡字段方法解析》的介绍应该让你收获多多了吧!欢迎大家收藏或分享给更多需要学习的朋友吧~golang学习网公众号也会发布文章相关知识,快来关注吧!
 百度地图识图功能使用教程
- 上一篇
- 百度地图识图功能使用教程
- 下一篇
- Win11设置默认PDF阅读器方法
-
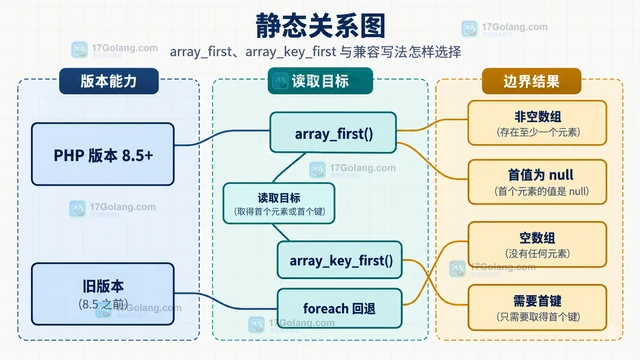
- 文章 · php教程 | 6小时前 | PHP · PHP 8.5 · PHP数组 PHP 8.5 array_first 首个元素
- PHP 8.5 array_first 怎样取得首个元素
- 231浏览 收藏
-
- 文章 · php教程 | 6小时前 |
- PHP 8.5 常量怎样使用 Deprecated 属性标记弃用风险
- 105浏览 收藏
-
- 文章 · php教程 | 7小时前 |
- PHP 8.5 URI 扩展怎样解析标准 URL
- 224浏览 收藏
-
- 文章 · php教程 | 7小时前 |
- PHP 8.5 管道操作符怎样串联函数调用
- 316浏览 收藏
-
- 文章 · php教程 | 1天前 |
- PHP OPcache 预加载怎样评估启动边界
- 452浏览 收藏
-
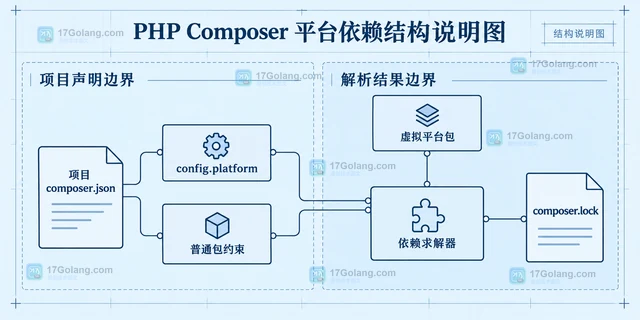
- 文章 · php教程 | 1天前 | 依赖管理 · 部署 · PHP · Composer composer.lock PHP平台依赖 config.platform
- PHP Composer 怎样按平台条件锁定依赖
- 271浏览 收藏
-
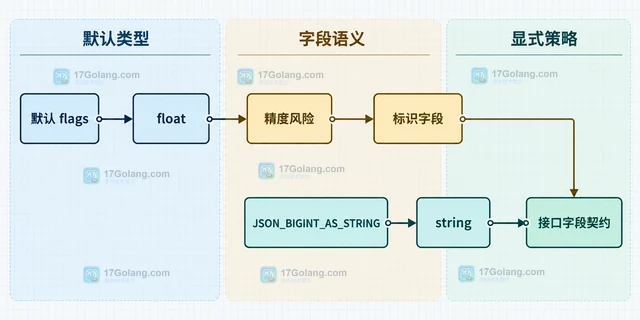
- 文章 · php教程 | 1天前 | 数据类型 · PHP · php JSON JSON_BIGINT_AS_STRING json_decode 大整数
- PHP json_decode 怎样避免大整数被转换为浮点数
- 264浏览 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 574次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 616次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 648次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 607次使用
-

- MMBench
- MMBench是由上海人工智能实验室等机构联合推出的多模态基准测试平台,提供细粒度能力评估、大规模数据集及VLMEvalKit工具。本文详细介绍其核心功能、安装使用方法及应用场景,助力开发者全面评估多模态模型性能。
- 423次使用
-
- PHP JSON_THROW_ON_ERROR 抛错后怎么保留原始字段位置
- 2026-09-09 501浏览
-
- PHP 8.5 array_last() 怎么处理空数组:从 null 结果到兼容旧版本的 Polyfill
- 2026-08-16 501浏览
-
- 宝塔配置Ruby环境:RVM+Nginx反代教程
- 2026-05-29 501浏览
-
- unset函数作用范围详解
- 2026-05-29 501浏览
-
- VS Code配置Xdebug教程:PHP调试技巧全解析
- 2026-05-13 501浏览


