
PHPCLI权限限制技巧【安全】
大家好,我们又见面了啊~本文《PHP限制CLI解释器权限方法【安全】》的内容中将会涉及到等等。如果你正在学习文章相关知识,欢迎关注我,以后会给大家带来更多文章相关文章,希望我们能一起进步!下面就开始本文的正式内容~
PHP CLI 安全需三层防护:禁用危险函数(disable_functions)、以低权限用户运行、启用 open_basedir 限制;三者缺一不可,且须确认 CLI 模式下配置真实生效。

PHP CLI 进程不能随便用 exec、system 就完事
直接在 CLI 脚本里调用 exec 或 shell_exec,等同于把当前 PHP 进程的系统权限全交出去。如果脚本被注入(比如参数未过滤就拼进命令)、或运行在共享环境(如容器未隔离),后果可能是任意文件读写、反向 shell、横向渗透。限制不是“要不要做”,而是“必须在哪几层卡住”。
禁用危险函数比写白名单更可靠
靠代码自觉不调用危险函数不可信。最硬的防线是让这些函数根本不存在——通过 disable_functions 配置项。注意它只作用于当前 PHP 实例,对 CLI 模式同样生效,且优先级高于用户代码中的 function_exists 检查。
disable_functions必须写在php.ini或 CLI 专用配置(如php-cli.ini)中,ini_set在运行时无效- 常见需禁用的函数:
exec,passthru,shell_exec,system,proc_open,popen,pcntl_exec - 禁用后调用会直接报
Warning: exec() has been disabled for security reasons,不会静默失败 - 如果依赖某些函数(如
curl_exec),不要一并禁用;但pcntl_fork这类进程控制函数,在纯任务脚本里通常也不该出现
CLI 脚本应以最小权限用户运行
即使函数没被禁用,只要 PHP 进程本身权限低,攻击面就大幅收窄。不要用 root 或高权限账号跑 php script.php,这是很多自动化部署脚本踩的坑。
- 创建专用低权限用户,例如
php-runner,仅赋予其对必要目录的读/写权限(如日志目录、临时上传路径) - 用
sudo -u php-runner php script.php启动,避免误用sudo php script.php - Docker 场景下,在
Dockerfile中用USER指令切换非 root 用户,例如USER 1001:1001 - 检查实际权限:运行
php -r "echo posix_getuid().':'.posix_getgid();",确认 UID/GID 不是 0
别忽略 open_basedir 对 CLI 的约束力
很多人以为 open_basedir 只管 Web 请求,其实 CLI 模式下它一样生效——只要你在 php.ini 里配了,且没被运行时覆盖。它能防止脚本越界读取敏感文件(如 /etc/passwd、其他项目源码)。
- CLI 下启用方式和 Web 相同:
open_basedir = /var/www/myapp:/tmp - 路径末尾不加
/会导致子目录不被包含,务必验证(例如/var/www/myapp不允许访问/var/www/myapp/logs) - 若脚本需访问多个不连续路径,用
:分隔(Linux/macOS)或;(Windows) - 配合
disable_functions使用效果更强:就算有人绕过函数禁用,也读不到/etc下的文件
php -d open_basedir="/app:/tmp" -d disable_functions="exec,system,shell_exec" script.php
真正容易被忽略的是:CLI 模式下 php.ini 文件可能和 Web 模式不同(php --ini 查看加载路径),导致你以为禁用了函数,其实 CLI 根本没读那个配置。每次上线前,务必在目标环境中运行 php -m 和 php -i | grep -E "(disable_functions|open_basedir)" 确认生效。
文中关于的知识介绍,希望对你的学习有所帮助!若是受益匪浅,那就动动鼠标收藏这篇《PHPCLI权限限制技巧【安全】》文章吧,也可关注golang学习网公众号了解相关技术文章。
 微博网页版登录与动态发布方法
- 上一篇
- 微博网页版登录与动态发布方法

- 下一篇
- Excel一键打印到一张纸设置方法
-
- 文章 · php教程 | 2天前 |
- PHP OPcache脚本缓存与部署重启的配合清单
- 397浏览 收藏
-
- 文章 · php教程 | 2天前 | 安全 · PHP · php 文件上传 upload_max_filesize move_uploaded_file upload_tmp_dir
- PHP 上传文件临时路径与持久化移动的安全流程
- 223浏览 收藏
-
- 文章 · php教程 | 5天前 | PHP · 并发控制 · session · php session 并发请求 session_write_close
- PHP session并发请求覆盖数据的锁定处理方案
- 458浏览 收藏
-
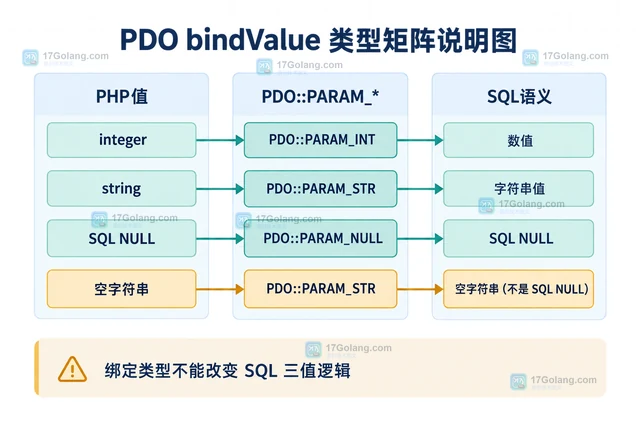
- 文章 · php教程 | 5天前 |
- PHP PDO预处理语句绑定类型避免隐式转换的方法
- 407浏览 收藏
-
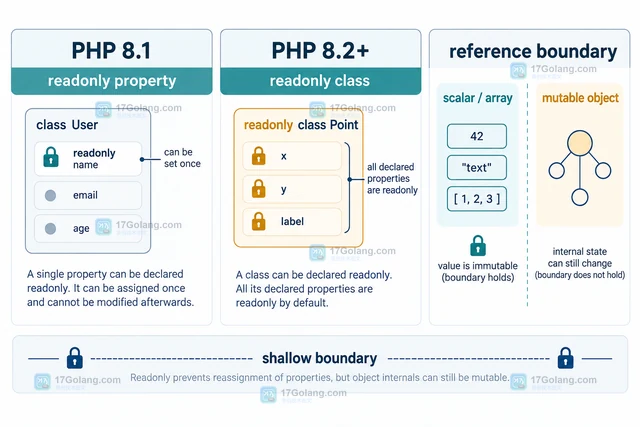
- 文章 · php教程 | 5天前 |
- PHP readonly对象承载不可变配置的设计要点
- 138浏览 收藏
-
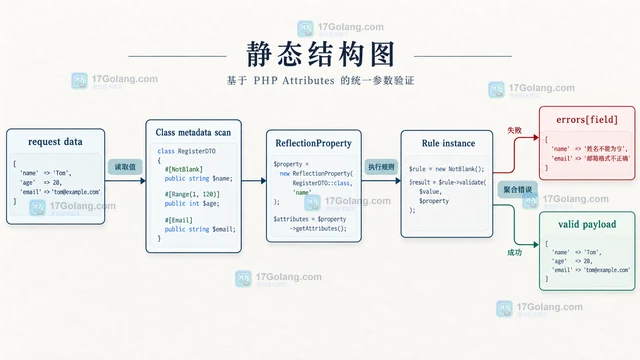
- 文章 · php教程 | 5天前 | 参数校验 · php教程 · PHP反射 ReflectionProperty PHP attributes PHP参数校验 PHP元数据
- PHP Attributes读取类元数据并做参数校验的方案
- 141浏览 收藏
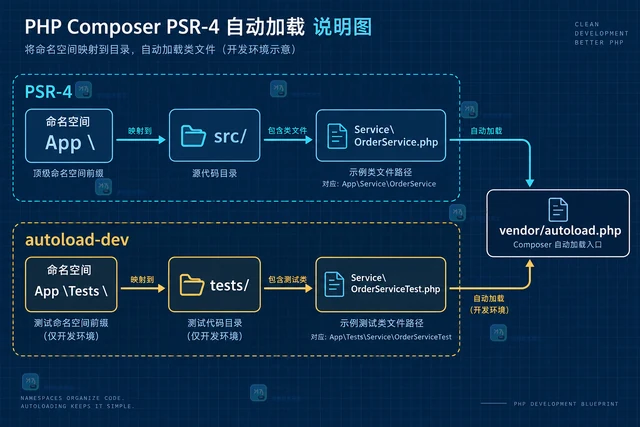
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 212次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 266次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 224次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 210次使用
-

- CMMLU
- 深入了解CMMLU中文评估基准,涵盖67个学科主题,提供数据集下载、Zero-shot/Five-shot评估方法及排行榜,助力优化中文语言模型性能。
- 200次使用
-
- PHP JSON_THROW_ON_ERROR 抛错后怎么保留原始字段位置
- 2026-09-09 501浏览
-
- PHP 8.5 array_last() 怎么处理空数组:从 null 结果到兼容旧版本的 Polyfill
- 2026-08-16 501浏览
-
- 宝塔配置Ruby环境:RVM+Nginx反代教程
- 2026-05-29 501浏览
-
- unset函数作用范围详解
- 2026-05-29 501浏览
-
- VS Code配置Xdebug教程:PHP调试技巧全解析
- 2026-05-13 501浏览


